 Internet


Ayude a un Pipepito a mejorar los servidores de GM
Hola gente!
Tras la Nostalgia Cup que ha sido maravillosa… he visto que lo mismo los servidores no están a la altura de tan amigable gente, así que dentro de lo que mi tiempo me permite, me he propuesto el mejorar esos servidores, ahora estoy un poco atascado y abrumado por la cantidad de resultados que me puede dar una simple búsqueda de google al respecto ahora mismo, así que primero os pongo un poco de contexto:
Hay un varias templates de docker con libcod2, pero todas requieren de usar docker-compose para levantarlas, lo cual, quiero evitar.
Por ahora empezaré con cod2, pero esto se puede extender a cualquier servidor de juegos que tenga imagen en docker (Csgo, ut…), el plan es tener varias instancias cada una en un docker.
Por qué? Bien, cod2 es un juego viejo, como bien sabemos, y los dos servers que tenia corriendo ayer en la misma máquina estaban tirando DEL MISMO PUTO CORE.
Como no quiero tener que estar levantando una VM por cada servidor, mapear puertos a la ip de la VM etc….
El problema:
No quiero usar docker-compose, con lo que necesito encontrar una imagen de libcod2 que lo haga todo, los ficheros Main los puedo poner yo a unas malas, pero lo ideal sería que el docker fuese autosuficiente.
Lo que necesito:
- Imagen de docker de libcod2 que sea autosuficiente.
- Aprender a levantar contenedores “bajo demanda” desde scripts que se puedan invocar desde fuera de la consola del servidor.
El plan:
Molaría que el bot para crear partidas del discord levantase un server, pusiera contraseña y rcon y lo enviase por privado al organizador de la partida una vez haya suficiente gente inscrita a esta, esto evitaría tener que cerrar el servidor público de GM (que pudiese haber de juego  para partidas privadas de la gente de nuestra comunidad…
Por ahora… creo que está todo.
Cualquier ayuda y dirección para alcanzar esto será muy bien recibida y recompensada en forma de servidor de la comunidad

15 May 2023, 11:34
-
Internet
- Ayuda
- Call of Duty 2
- Call of Duty 4
- Company of Heroes
- Competiciones
- Counter-Strike
- Counter-Strike: Source
- Curiosidades
- FEAR
- Final Fantasy
- General
- Juegos
- Medal of Honor
- Pro Evolution Soccer
- Quake
- Quake 3 Arena
- Redes y Conexiones
- Soldier of Fortune 2
- Street Fighter IV
- Unreal Tournament
- Unreal Tournament 2004
- Unreal Tournament 3
- Warhammer 40k: Dawn of War
- Wolfenstein: Enemy Territory
Que guay esta idea!
Por qué esas imágenes requieren de docker compose? Se levantan varios contenedores al mismo tiempo? Técnicamente con docker compose puedes levantar de 1 a N contenedores. Pero si solo hay un contenedor a levantar, puedes obviar el comando de docker compose y levantarlo con un comando docker normal.
Has probado a buscar con la palabra clave “standalone”?
Es lo que estuve pensando, pero la verdad es que ni me fijé bien, lo mismo el compose está levantando una única imagen y estoy yo aquí calentándome la cabeza…
Supongo que este es uno de los libcod2 que has encontrado:
https://github.com/bgauduch/call-of-duty-2-docker-server/blob/master/docker-compose.yaml
Pero aunque no tengo experiencia con Docker compose, si entiendo bien lo que estoy leyendo solo está puenteando puertos y mapeando volúmenes, ¿no? Yo para desarrollar GM uso Docker para hacer esas dos cosas sin usar docker compose llamando a docker algo así:
¿Quizás algo así funcione con esa imagen? Insisto: tengo 0 experiencia con docker compose.
Sí, exacto, ese es uno de los que he encontrado y seguramente pruebe a ver si funciona… voy a intentar lanzarlo a ver
Y no, no vas mal encaminado, más o menos por ahí van los tiros.
Dobleposteo para cagarme en su puta madre, no he conseguido hacer funcionar ese, así que mañana lo intento con este:
https://hub.docker.com/r/lonsofore/cod2
¿Te acuerdas de qué error te dio ayer? Lo digo por si dos pares de ojos ven más que uno.
no detecta el directorio que le paso al volumen y a Unraid los extra parameters no le han hecho ninguna gracia, por eso tampoco me he ofuscado demasiado, al haber este otro docker al que se le pueden pasar como una variable de entorno… Ya la cosa igual cambia
Me cago en dios, estoy atascado otra vez en prácticamente el mismo sitio ahora…
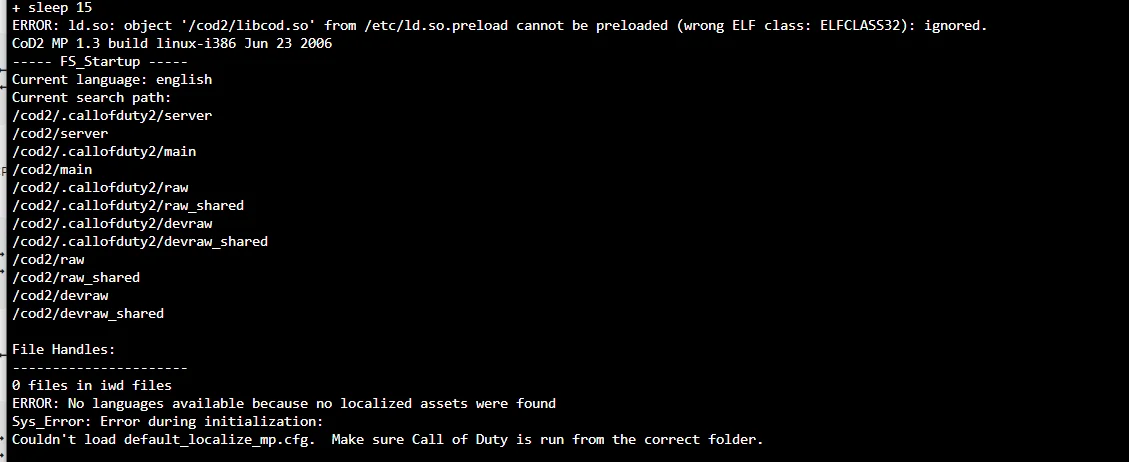
Y los ficheros .iwd de la instalación del windows están en el directorio…
Los permisos pintan bien? No estoy muy puesto en permisos en linux, la verdad.
Primera vez que veo una
Smayúscula en permisos.De izquierda a derecha, la máscara de permisos:
Donde, a ver si me acuerdo bien de lo que aprendí en la universidad:
-) o directorio (d).Estos grupos de tres caracteres son:
l) o ninguno (-).w) o ninguno (-).x) o ninguno (x).Ante la duda, puedes dar todos los permisos (
rwx) a todos los grupos (usuario, grupos y otros) con:Actualizo, he preguntado a GPT-3 acerca del permiso
Sy me ha dicho esto:Revisando más a fondo veo que te sale un error
Couldn't load default_localize_mp.cfg, ¿ese fichero lo tienes por algún lado?Ese fichero no es necesario, en teoría con detectar los ficheros localized_*.iwd debería generarlo…Pero es que no son necesarios incluso…
Mataría ahora mismo por un .zip con todos los ficheros necesarios para el servidor eh
Voy a probar el 777.
Mira a ver el 666
He probado 666 y 777, hay un señor con patas de cabra y una barbita de chivo que se ha sentado aquí conmigo y está mirando la pantalla detenidamente a ver qué me puedo haber dejado…
Porque con 777 tampoco funciona
Y no te habrá dado un pergamino y dicho algo de no se qué vaca ??
Invoco a @[GOD]Serginho|US que tiene más experiencia que yo con Docker por si tiene alguna idea.
De verdad, me hago vieja
Pues si yo antes pensaba que sabía un 1% de algo de informática, ahora parece que sé un 0’0000000000001% jajaj ainsss que pena