 Internet


Bloqueo masivo de dominios de webs de descargas, BitTorrent y P2P

En lo que parece una de las mayores operaciones de bloqueo de dominios desde 2010 y sucesivos, la justicia Italiana está a punto de efectuar un nuevo bloqueo de hasta 27 dominios relacionados con Bittorrent y otras redes P2P.
Siempre que vemos noticias de este tipo nos entristecemos un poco, ya que por más que se demuestran totalmente inútiles las autoridades de distintos países insisten en considerar métodos como el bloqueo masivo por DNS de dominios como forma efectiva de luchar contra la piratería.
Nada más lejos de la realidad, pero el Fiscal general de Roma ha considerado elaborar un listado de 27 dominios que serán bloqueados a nivel de proveedores de Internet y totalmente inaccesibles de forma normal en Italia. Pero no quiere quedarse en Italia y pretende extender esta medida de manera internacional.
De momento el fiscal ha conseguido que en Italia estos 27 dominios sean bloqueados e inaccesibles de manera normal:
bitshare.com
cineblog01.org
clipshouse.com
cyberlocker.ch
ddl-fantasy.org
filmfreestream.org
filmnuovistreaming.com
filmpertutti.tv
flashdrive.it
flashstream.in
freakshare.com
gatestreaming.com
italiafilm2.com
likeupload.net
megaload.it
nowdownload.co
nowvideo.co
panicmovie.altervista.org
queenshare.com
rapidgator.net
robin-film.net
speedvid.tv
streamingworld.forumcommunity.net
uploaded.net
uploadjet.net
videopremium.net
yourlifeupdated.it
De todas formas como suele pasar con este tipo de medidas, los dominos son totalmente accesibles gracias a herramientas como OpenDNS o Google DNS que permiten evitar los bloqueos por DNS. Una muestra más de una guerra absurda que parece no tener fin.
Via TorrentFreak
The Pirate Bay offline por un bloqueo en su nuevo dominio

Ayer por la noche nos llegaban muy malas noticias. Tras un cambio de dominio pasando de .se a .gl anticipándose al bloqueo anunciado del primero, The Pirate Bay ha visto como también las autoridades de Groenlandia responsables de .gl han bloqueado este último, dejando offline en estos momento el popular portal de indexado de torrents The Pirate Bay.
La situación ha empeorado mucho para la web de torrents, y es que en el último año, y especialmente en los últimos meses, han visto que la presión sobre ellos aumenta sin cesar debido a los intereses en el cese de sus operaciones por parte de las compañías del sector audiovisual.
Hace sólo dos días The Pirate Bay recibía información sobre el próximo bloqueo de su dominio sueco .se. En un movimiento de anticipación decidieron recurrir al dominio de Groenlandia .gl para evitar que el cierre de .se les dejase offline.

Sin embargo la jugada no ha salido bien, ya que este último sólo ha tardado unas horas en ser bloqueado, dejando sin ningún dominio activo a The Pirate Bay, que ahora mismo se encuentra offline y fuera de servicio por no tener una dirección válida de acceso.
Según informan fuentes oficiales del portal a través de TorrentFreak, The Pirate Bay tiene muchos dominios en reserva, por lo que en las próximas horas o días veremos un nuevo cambio en este que volverá a poner online la web.
Por ahora sólo nos queda esperar y ver cuánto tiempo tarda esto en ocurrir. Seguiremos actualizando.
ACTUALIZACIÓN (8:20): Mientras sigue esta situación, podéis acceder a The Pirate Bay desde aquí.
ACTUALIZACIÓN (9:25): The Pirate Bay ha vuelto a redirigir a su dirección .se, por lo que el dominio .gl pasa a la historia. Ahora mismo es accesible en el dominio de siempre: http://thepiratebay.se. El problema es que será bloqueado dentro de poco según la información que ellos tienen, por lo que es sólo una solución temporal y habrá que esperar el anuncio de un nuevo dominio.
La historia del hombre al que Google pagó 100 millones de dólares

No es la primera vez que Google, la conocida empresa encargada del buscador con el mismo nombre, paga una determinada cantidad de dinero por algo. No en vano, la compañía prometía, hace varios meses, entregar dinero a aquellos que encontraran fallos en algunas de sus aplicaciones.
Hoy nos gustaría hablar de Neal Mohan, una persona conocida como el hombre al que Google pagó 100 millones dé Dólares. Lo cierto es que esta es una cantidad bastante alta, aunque también debemos tener en cuenta que esto tiene su propia historia.
Antes de nada, debemos saber que Neal ha llegado a ser considerado como visionario, definiendo que la publicidad en Internet iba a dar mucho dinero. Mohan se graduó, en 1996, en la universidad de Stanford, con una licenciatura en ingeniería eléctrica. Su carrera pasó por varias empresas, destacando en algunas de ellas. Parece ser que el empleado sabía hacer bastante bien su trabajo.
Una de las compañías en las que estuvo trabajando fue NetGravity, la cual fue comprada por DoubleClick. Por supuesto, Mohan siguió ascendiendo en los puestos de trabajo, llegando a re-organizar la empresa, entre otras cosas. Finalmente, empezó a trabajar como ejecutivo para Google.
Podríamos decir que Mohan estaba en el momento idóneo. Su experiencia en diferentes empresas le ayudó a darse a conocer a varias compañías externas a Google, lo que hizo que recibiera diferentes ofertas de trabajo. La más importante vino de parte de Twitter, que estaba buscando un CTO que reorganizase toda la empresa.
Parecía que estaba ya todo decidido y que Neal iba a volver a cambiar de empresa, pero de repente todo se paró. Comunicó a Twitter que había recibido una mejor oferta. Y es que Google acababa de pagarle 100 millones de dólares en acciones de la compañía para que no se fuese.
En los meses que lleva, estas acciones han subido un 35%, convirtiéndose en más de 150 millones de dólares. Una oferta, desde luego difícil de rechazar.
Vía | Business Insider
Foto | Wikimedia
¿Por qué The Pirate Bay cambió al dominio .GL?
La organización sueca Piratbyrån, propietaria de The Pirate Bay, ha decidido trasladar el dominio sueco a uno groenlandés por temor a la censura del Gobierno de Suecia. Este es el segundo cambio de dominio en menos de un año.
Desde hace tiempo, The Pirate Bay está en el punto de mira de las autoridades internacionales, y especialmente tras el cierre de Megaupload, la organización sueca cada vez es más precavida en sus movimientos para evitar la censura y el cierre de su página web.
Por este motivo, y tras los constantes rumores de que el Gobierno de Suecia tendría como objetivo incautar el dominio .se donde se encontraba alojado anteriormente The Pirate Bay, la organización se ha trasladado a un dominio .gl, sito en Groenlandia, donde las autoridades suecas no pudieran realizar ningún movimiento en su contra.
Estas sospechas y rumores del ataque de la administración sueca no son para nada infundados. En 2006, la Policía Nacional Criminal Sueca realizó una redada en un centro de datos, que alojaba, entre otros, a The Pirate Bay. Tres años más tarde, se celebró un juicio contra los responsables del tracker sueco, por delitos relacionados con la piratería y la vulneración de derechos relacionados con la propiedad intelectual, del que fueron declarados culpables. Además de estas acciones judiciales, países como Irlanda, Alemania o Dinamarca bloquearon la página de The Pirate Bay, con el objetivo de frenar su actividad.
Los rumores por tanto de que el Gobierno de Suecia trataría de nuevo de tumbar el dominio de The Pirate Bay podrían ser ciertos, por lo que el movimiento de anticipación de los responsables ha permitido ganar tiempo. Sin embargo, este cambio de dominio a Groenlandia no supondrá ningún cambio importante para los usuarios, ya que el antiguo dominio sigue online, y redirige al nuevo. Este cambio de dominio es el segundo que se produce en menos de un año, al haber tenido que cambiar inicialmente del clásico .org, al dominio sueco .se, por temor a que Estados Unidos lo censurara.
Por Angela BernardoGoogle estaría estudiando la compra de WhatsApp
- Google compraría WhatsApp por mil millones de dólares
- No es el primer acercamiento de compra por parte de Google
- WhatsApp y sus trabajadores mantienen un perfil bajo alejado de la filosofía de grandes compañías
Google parece estar en negociaciones con WhatsApp para comprarlos por mil millones de dólares según un rumor publicado por Digital Trends citando fuentes internas a una de las compañías. Las conversaciones aparentemente tienen unas cinco semanas pero la compañía líder en mensajería instantánea para dispositivos móviles busca extenderlas para mejorar su valoración.
No es la primera vez que Google pretende comprar el servicio. En 2011 lo intentaron sin éxito y el acercamiento terminó con Neeraj Arora, encargado de desarrollo corporativo dejando la compañía y moviéndose a WhatsApp para hacer crecer el negocio. Supuestamente Facebook también intentó adquirirlos, sin éxito. Meses más tarde vimos a la red social empujando sus servicios de chat y comunicaciones en dispositivos móviles (En 2011 Facebook hizo la adquisición de Beluga, uno de los competidores de WhatsApp con más potencial).
La realidad es que cualquier estrategia en dispositivos móviles por parte de jugadores tan importantes como Google requieren de un servicio de chat en condiciones. Google falla en este aspecto y aunque tienen Google Talk no es necesariamente útil y de ninguna forma está optimizado para dispositivos móviles. Es un sistema de chat en su forma más tradicional, es decir: el software debe estar siempre online para recibir mensajes aún en dispositivos móviles. WhatsApp, LINE, Facebook Messenger y otros no requieren esa conexión activa, ni marcar que "estas online", simplemente el usuario recibe una notificación de mensajes nuevos y recibe notificaciones.
En Google saben del fallo y aceptan el hueco a nivel mensajería instantánea móvil que tienen. A mediados de 2012 Nikhyl Singhal (director de producto de Google) aceptó que han hecho un pésimo trabajo en este sentido durante una entrevista con GigaOM.
De ser cierto que hay una negociación, lograr la compra va a ser difícil. Aunque se sabe poco de la compañía y sus fundadores, Jan Koum y Brian Acton, en una extraña entrevista realizada para El País dejaron saber que quieren estar muy lejos de grandes empresas por la experiencia que tuvieron en Yahoo!, donde se conocieron.
WhatsApp es uno de los principales motivos del hundimiento de los SMS en todo el mundo. BlackBerry Messenger en un segundo puesto muy cercano por su inmensa popularidad en Latinoamérica. Durante años han sido la pesadilla de operadoras especialmente considerando que los SMS suponían hasta un 25% de su negocio.
Bromas que te intentarán colar hoy: Gmail Blue, Twitter sin vocales, el tesoro de Google, cierre de Youtube y mucho más

Hoy es 1 de Abril, día conocido en Estados Unidos como April Fool’s Day, aunque es un día también celebrado en Francia, Finlandia, Australia, Alemania, Italia, Bélgica, Reino Unido, Portugal y Brasil, y proviene de hecho de Francia.
Es el equivalente al que nosotros conocemos como día de los Santos Inocentes, y popular por las bromas que se gastan en este. Es normal en el mundo de la tecnología, Internet e información digital encontrarse numerosos intentos por colar cosas inverosímiles, un fenómeno que cada vez se repite con mayor frecuencia por la red, sin tener que esperar al 1 de Abril.
Recopilamos aquí todas las que van saliendo hoy, que ya van bastantes, y además iremos actualizando con las nuevas que aparezcan.
Gmail Blue
Tras el fracaso de los colores blancos y sencillos de Gmail, Google ha decidido cambiarlo todo y pasar a una interfaz azul. Lo han anunciado en su blog oficial y así es como queda:
Por supuesto es totalmente falso.
Google y el mapa del tesoro
Bajo la excusa de que el equipo de Google Street View ha encontrado el mapa del tesoro del pirata William Kidd, Google nos invita a usar el nuevo modo tesoro de Google Maps para ayudar a descifrar estos mapas y encontrar entre todos el tesoro.

Muy gracioso el momento en el que nos dice que algunas pistas sólo reaccionan ante el fuego
Lo gracioso es que podemos acceder a una vista estilo mapa del tesoro de Google Maps aquí.
El cierre de Youtube
¿No tuviste suficiente con el fin de Google Reader? Pues resulta que en estos casi 8 años de vida de Youtube no han sido más que una forma de encontrar el mejor vídeo de todos los tiempos, un concurso de varios años de duración:
A las 18:00 hora española peninsular habrá un evento en directo aquí, veremos de que se trata.
Google Nose

¿Os imagináis poder buscar con olores? Pues si ya nos parecía innovador Google Glass y sus gafas de realidad aumentada, los de Mountain View han querido ir más allá con Google Nose, una herramienta de búsqueda por olor muy interesante que se lanza en beta desde hoy.
Mirad lo que pasa al darle a probar desde su web oficial… ¡menos mal que no funciona!
Twitter de pago
Si quieres volver a usar vocales en Twitter tendrás que empezar a pagar por la cuenta premium. Para aquellos que queráis seguir usando la versión gratuita, se eliminan las vocales y el servicio pasa a llamarse Twttr.
Graciosa broma de Twitter que viene acompañada con esta web desde la que podemos tuitear sin vocales y nos enseña que todo era un chiste. Quizás hayan optado para este para el día de hoy debido a los rumores que han surgido en los últimos meses sobre una versión de pago, una especie de forma de mofarse de todo eso.
Visitantes a tu página web desde la Estación Espacial Internacional
Si tienes una web o blog y usas Google Analytics, puede que te lleves una interesante sorpresa al pasarte por la ubicación de tus visitantes y descubrir que algunos han llegado desde la Estación Espacial Internacional.

Qué importante se siente uno al ver algo así. Sin embargo esto no es real y no vas a encontrar esta analítica, es otra de las bromas que han aparecido hoy por la red.
Google Fiber en cualquier parte
Una de las novedades que más están gustando de Google en los últimos meses se trata de Fiber, la conexión a Internet de Google. No os perdáis este vídeo que anuncia su próxima evolución, Google Fiber desde cualquier poste de electricidad:
Twitter de pago
Si quieres volver a usar vocales en Twitter tendrás que empezar a pagar por la cuenta premium. Para aquellos que queráis seguir usando la versión gratuita, se eliminan las vocales y el servicio pasa a llamarse Twttr.
Graciosa broma de Twitter que viene acompañada con esta web desde la que podemos tuitear sin vocales y nos enseña que todo era un chiste. Quizás hayan optado para este para el día de hoy debido a los rumores que han surgido en los últimos meses sobre una versión de pago, una especie de forma de mofarse de todo eso.
Visitantes a tu página web desde la Estación Espacial Internacional
Si tienes una web o blog y usas Google Analytics, puede que te lleves una interesante sorpresa al pasarte por la ubicación de tus visitantes y descubrir que algunos han llegado desde la Estación Espacial Internacional.
Qué importante se siente uno al ver algo así. Sin embargo esto no es real y no vas a encontrar esta analítica, es otra de las bromas que han aparecido hoy por la red.
Google Fiber en cualquier parte
Una de las novedades que más están gustando de Google en los últimos meses se trata de Fiber, la conexión a Internet de Google. No os perdáis este vídeo que anuncia su próxima evolución, Google Fiber desde cualquier poste de electricidad:
Google SCHMICK
No te pierdas este impresionante proyecto de Google que te permite remodelar tu casa directamente desde Google Street View y presumir de canguros en el jardín:

Esta gente de Mountain View no para.
Google Levity
Enviar correos electrónicos entre empresas y a empleados o crear eventos en el calendario para reuniones no es de lo más popular que existe. Pero gracias al nuevo algoritmo Levity de Google podemos convertir cualquier cosa en algo divertido:
Como veis Google se lleva gran parte del protagonismo en este April Fool’s Day, y es que siempre han querido destacar en esta fecha. Muchos les acusan de querer ganar publicidad este día, pero a mi me ha parecido divertido.
El nuevo Gmail ya disponible para todo el mundo

El pasado 30 de Octubre de 2012 Google presentó una actualización muy interesante para Gmail que afectaba a la composición de nuevos correos electrónicos. Hoy llega a todo el mundo y se posiciona como la forma de redactar emails en Gmail por defecto.
El principal cambio que notamos es que ahora al pulsar sobre la opción de nuevo correo electrónico se abre una nueva ventana, similar a las de conversaciones de Gtalk. Lo importante es que no se trata cambiar la bandeja de entrada por la redacción del correo como hasta ahora, si no que es una ventana superpuesta, pero no pop-up.
Esto nos permite poder navegar por Gmail sin perder la redacción de este nuevo correo, por lo que podemos buscar información que necesitemos para este sin miedo a perderlo, y de hecho tenerlo delante mientras accedemos a ella. Esto es especialmente útil para situaciones en la que tenemos que incluir algún dato en el correo que estamos enviando y que nos han dado en otro mail, ya que podemos seguir usando Gmail normalmente mientras redactamos.
Además de esto encontramos una utilidad bastante interesante, y es que al introducir el nombre o dirección de correo de un contacto para añadirlo como destinatario veremos también su imagen de contacto, lo cual nos permite identificarlos con mucha más facilidad.
A algunos usuarios les ha encantado esta nueva interfaz de Gmail, pero han sido otros cuantos los que no han estado tan contentos. Google asegura que ha tenido en cuenta todo el feedback para esta versión que llega ahora a todo el mundo, pero si aún así no te gusta puedes volver a la anterior composición de correos electrónicos en Gmail tenemos que abrir la composición de un nuevo correo electrónico, ir a la flecha inferior derecha y pulsar sobre “volver temporalmente a la interfaz de redacción antigua”, aunque seguramente Google termine acabando con ella.
Fuente | Google
Envía archivos de hasta 1 TB gratis con SoShare

SoShare es una de esas aplicaciones creadas para realizar una función específica de manera limpia, sencilla y eficiente. Toda la aplicación está destinada a realizar esta tarea con simplicidad y sin adornos superfluos. En su portada, ofrece un servicio potente, gratuito, simple e ilimitado, permitiendo el envío de archivos hasta 1 TB con una operación tan sencilla como mandar un email. Los archivos estarán disponibles durante 30 días en esta aplicación que está en fase beta.
¿Que queremos enviar un archivo a alguien y no queremos complicarnos? Abrimos la web de SoShare y en un par de pasos estaremos en marcha. Sin instalar nada, sin hacer “apaños”. La primera vez y prácticamente sin darnos cuenta tendremos que registrarnos en uno de los procesos de registro más sencillos que he visto. El resto no puede ser más fácil. Lo mínimo para elegir el archivo a enviar y el email del destinatario y voila, estamos en marcha. También podemos acompañar el archivo con un título y con un mensaje opcional. A continuación el archivo comenzará a transmitirse al servidor. Cuando el archivo está listo, el destinatario recibe un email de aviso con un link que le lleva directamente a la descarga. El destinatario no tiene que registrarse para nada. En las pruebas que he realizado con un DivX de 700 Mb la transferencia de subida se ha realizado en 3,5 horas, mientras que han bastado unos 20 minutos para la bajada.
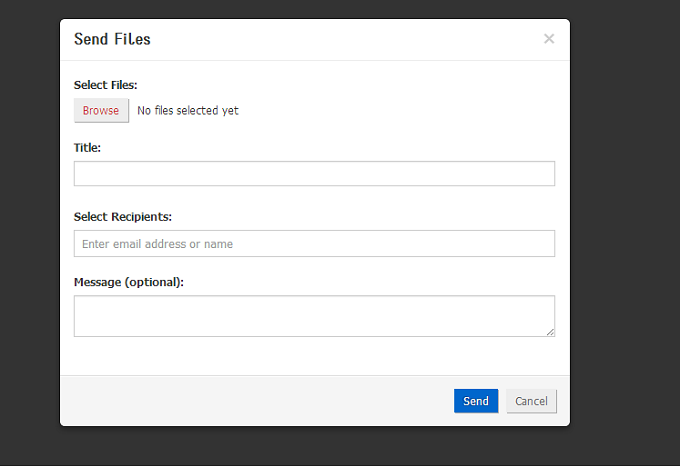
El servicio también incluye opciones adicionales como la posibilidad de crear un enlace con el cual podremos compartir el archivo con quien queramos, hacerlo expirar en el momento que queramos e incluso borrar todo el rastro de la transferencia.
Personalmente soy un enamorado de aplicaciones como esta, tan sencillas de usar y tan enfocadas al usuario. Y es que sencillo no significa que algo no esté muy pensado, ya que con frecuencia ocurre lo contrario. Es necesario hilar muy fino para ofrecer al usuario justo las opciones que necesita y nada más. Para mi es la gran virtud de este servicio, tan amable y cómodo para el usuario pero que de momento solo está en la lengua de Shakespeare. Por supuesto es un servicio al que recurriremos según nuestras necesidades, y habrá quien haga un uso más intensivo y otros que nunca lo necesitarán. Quizá para archivos pequeños sigamos usando el email, pero SoShare recuperará protagonismo cuando tengamos que enviar algo más grande.
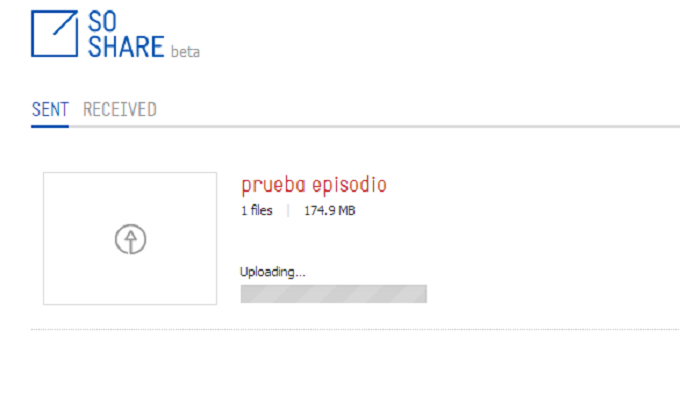
Además, el uso de este servicio se hace muy agradable gracias a un diseño de lo más minimalista sobre fondo blanco. Una vez más no le sobra ni una coma.
MyGigamail.com, File Dropper, FileTea, LargeDocument.com, DropSend, wetransfer son otros servicios que ofrecen funciones similares a SoShare.
PayPal lanza su tarjeta prepago en España
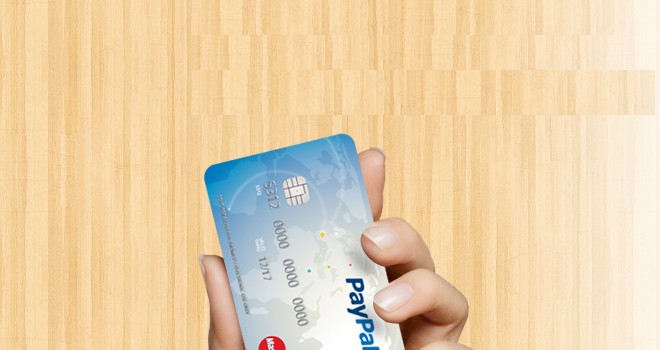
Para facilitar las transacciones de los usuarios españoles y con la intención de “ayudarnos a controlar nuestros gastos”, la gente de PayPal trae a España su tarjeta MasterCard prepagada, que puede utilizarse no solo en tiendas online, sino también en establecimientos físicos.
Así, PayPal sigue con su estrategia de saltar del mundo virtual al mundo físico, con esta tarjeta que entre sus particularidades incluye que no requiere la vinculación a una cuenta bancaria y que puede recargarse vía Internet, tanto desde la cuenta de PayPal como con tarjeta de débito o crédito.
El saldo a la tarjeta prepago también puede sumarse vía transferencia bancaria, así como en 12.800 puntos de venta físicos que incluyen kioscos, estancos, locutorios, etc., e incluso en la red de cajeros automáticos 4B.
El dato: Esta tarjeta prepagada de PayPal también permite la retirada de efectivo en cualquier cajero automático, pero como era de suponer, tendrás que pagar entonces una comisión de un 1,5% sobre el importe retirado… Así que mejor deja esta opción para casos de “urgencia”.
Si estás en España y te animas a probar esta propuesta de PayPal solo tienes que entrar en la Web que han habilitado para este producto y solicitarla rellenando el formulario correspondiente para que te la envíen a casa. El precio de emisión es de 5 euros y dicen desde PayPal que pronto podrá comprarse en los establecimientos físicos antes mencionados (donde también se podrán hacer las recargas como os dije antes).
A mi forma de ver es una buena opción para gastar tu saldo de PayPal en establecimientos físicos, o incluso en sitios de Internet que no acepten esa forma de pago: Pues simplemente recargas esta tarjeta, que funcionará como cualquier MasterCard, y ya está, con la ventaja de que se puede mover el saldo de la cuenta de PayPal a esta tarjeta prepagada de forma gratuita e inmediata.
Link: PayPal Prepago
WhatsApp añade modalidades de pago de 1, 3 y 5 años

La gran polémica del mes sigue dando novedades. Como ya muchos sabréis, desde hace unos días WhatsApp ha empezado a cobrar por el servicio a los usuarios de Android, algo que jamás se habría pensado.
esde hace ya mucho tiempo WhatsApp llevaba diciendo que el servicio sería gratuito durante un año, pero no ha sido hasta ahora que ha empezado realmente a pedir a los usuarios que pagasen por el servicio, y de otro modo no se puede usar la aplicación.
Esto no le ocurre a todo el mundo, y algunos usuarios no han tenido ese problema. No se sabe muy bien la procedencia de que algunos tengan que pagar y otros no, pero teorías como haberlo activado con diferentes móviles o haberlo comprado alguna vez en iPhone son de las que mas suenan. En mi caso particular lo he tenido en muchos móviles y comprado en iPhone, y el próximo 31 de Marzo dice que tendré que empezar a pagarlo.
La novedad es que hasta ahora la única forma de comprar WhatsApp para Android era desde la propia aplicación siguiendo un link que nos lleva a Google Play, donde por 0.89€ podemos pagar el servicio durante un año.

WhatsApp actualizó recientemente su aplicación a la versión Holo, la interfaz recomendada por Google para dispositivos Android, pero todavía no ha llegado como actualización oficial. Si habéis instalado manualmente esta versión (aquí te explicamos cómo hacerlo) podéis acceder al estado del servicio y comprobar que se han añadido nuevos métodos y modalidades de pago. Son las siguientes:
- 1 año por 0.89€
- 3 años por 2.40€
- 5 años por 3.34€
Respecto a los nuevos métodos de pago podemos elegir Google Wallet, Paypal o enviar la URL de pago.
Pero volviendo a la polémica de WhatsApp y que cobre por el servicio, aunque sea una decisión que no esperábamos, hay que tener en cuenta que al fin y al cabo es una aplicación que ha cambiado totalmente nuestra forma de comunicarnos y que nos ahorra muchísimo dinero en la factura para aquellos que somos grandes usuarios de este, y sus precios no son para nada desorbitados.
¿Qué opinas sobre que WhatsApp sea de pago? ¿Hacen lo correcto?
El mapa de los ciberataques en tiempo real
No hay duda alguna que en Internet, los cambios y evoluciones se dan a un ritmo desorbitado. A cada milésima que pasa se añade, se modifica, se transfiere y comparte miles de datos, información y similares. Pero no olvidemos que esta herramienta casi fundamental en estos tiempos y cada vez más, tiene (como la gran mayoría de cosas), su lado negativo y en este aspecto, puede ser muy peligroso.
Y sí, hablamos de uno de los aspectos que más se temen en Internet y que más trascendencia está cogiendo debido a su rápida extensión, crecimiento y potencial de daño que está adquiriendo con el paso del tiempo, los ciberataques.
Los ciberataques del mundo en tiempo real
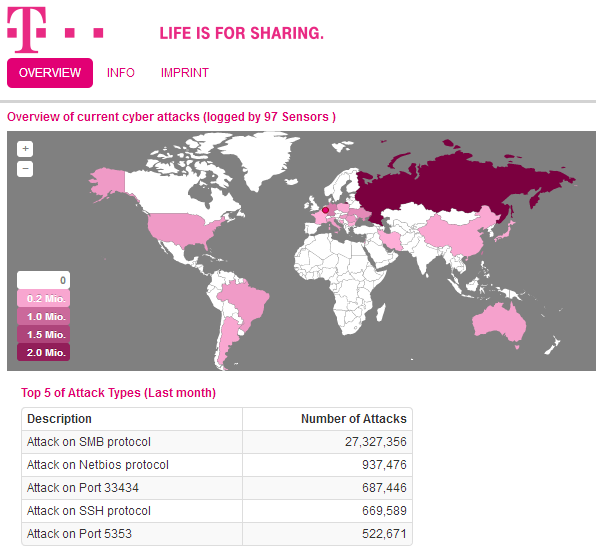
Gracias a la compañía de telecomunicaciones Deutsche Telekom, podemos observar en tiempo real cómo se suceden los diferentes casos que se dan en diferentes puntos del mundo. La compañía ha creado un sitio donde podemos ver, conforme van sucediendo, todos los casos de ciberataques que se estén realizando en ese mismo instante.
Además, podemos obtener información de los mismos como el país de origen del ataque y el destino de la victima del mismo. Según explica la propia compañía, entienden que para el usuario normal puede ser una web meramente para ver los ataques que se vayan realizando a lo largo del planeta.
No obstante, para ellos es una fuente de información de gran valor, puesto que les sirve para obtener datos y estadísticas de aquellos lugares que son más propensos a recibir ataques, y tanto los países de origen y de destino.
Algunos datos interesantes recopilados
Las estadísticas recopiladas por Deutsche Telekom reflejan que Rusia es uno de los países que más ciberataques lanza al resto del mundo, con un total de 2,4 millones de ataques lanzados (datos de febrero de 2012). En segundo lugar encontramos la isla asiática de Taiwán, con un total de 900.000 ataques emitidos, siguiéndole de cerca Alemania con 780.000 y Ucrania con 566.000.
En lo referente a Estados Unidos, uno de los países que cada vez se ve más envuelto en estos conflictos en la Red, se observa que desde el país se lanzaron un total de 355.000 ciberataques. En cuanto al continente africano, sólo se registra una importante actividad en el país de Israel.
Como tema de debate, ¿crees que estamos totalmente indefensos en Internet o hay métodos para protegernos?
Puedes ver todos los ataques en tiempo real en Sicherheitstacho.eu
Fuente | Mashable
The Pirate Bay se exilia en Corea del Norte
En un movimiento bastante inesperado y tras el último intento de forzar el cierre del servicio por parte del lobby de la industria de los contenidos, The Pirate Bay ha realizado un anuncio fuera de todo pronóstico: prestarán el servicio desde Corea del Norte.
The Pirate Bay es, sin duda alguna, uno de los sitios web más populares de la red y el lugar de referencia para localizar torrents de todo tipo de contenidos. Parejo a esta popularidad, The Pirate Bay ha sido el foco de todo el aparato legal de la industria de los contenidos y se ha visto envuelto en procesos legales que han sentado a sus fundadores en el banquillo de los acusados y los han llevado a buscar nuevas fórmulas para mantener el servicio activo. En vista de las amenazas de la industria al Partido Pirata de Suecia (que le proporcionó conectividad a TPB durante tres años), TPB tomó la decisión de migrar a España y Noruega para que las ramas nacionales del Partido Pirata de dichos países se encargasen de mantener el sitio activo pero, poco después de esta decisión, la rama noruega del Partido Pirata fue obligada a cesar su actividad de apoyo a TPB así que, para evitar más problemas, The Pirate Bay ha anunciado un exilio bastante peculiar: se marchan a Corea del Norte.
Efectivamente, en un anuncio publicado en el blog del popular sitio web de torrents, el equipo que gestiona The Pirate Bay ha anunciado que tras la persecución sufrida y la forzosa migración realizada la semana pasada, han recibido el apoyo del Líder de Corea del Norte, Kim Jong-un, que los ha invitado a librar su batalla por la libertad de la red y los contenidos a través de sus redes.
Hemos estado en conversaciones con ellos durante unas dos semanas, desde que decidieron permitir a los extranjeros que visitan el país usar conexiones 3G. The Pirate Bay ha sido invitada a visitar el país al igual que lo ha sido Eric Schmidt y Dennis Rodman aunque, por ahora, hemos declinado la oferta.
¿The Pirate Bay se muda a Corea del Norte? He de confesar que la noticia me sorprendió bastante pero, por lo que podemos ver, es algo real; una mano que The Pirate Bay ha decidido tomar para hospedar su sitio web en este exilio virtual en Corea del Norte con un doble objetivo: por un lado, seguir luchando por lo que creen justo (la libertad en la red) y, por otra parte, contribuir al aperturismo en Corea del Norte y cambiar el punto de vista del país sobre el acceso a la información que circula por la red.
Nos esforzaremos para influir en los líderes de Corea del Norte para que sus ciudadanos también puedan usar nuestro servicio y, de esta forma, podamos ayudar a mejorar la situación de estos de la mejor manera posible.
Con este movimiento, The Pirate Bay se parapeta detrás de un muro que no van a poder traspasar fácilmente las productoras de Hollywood o las discográficas, desarmando así todo su aparato legal y poniendo muy difícil que vuelvan a intentar dejar este sitio web fuera de servicio. Desde el punto de vista de The Pirate Bay, sin duda, el movimiento les coloca en una posición de ventaja en la batalla que tienen abierta contra el lobby de los contenidos y el copyright; sin embargo, la parte política del asunto (contribuir al aperturismo y a cambiar los hábitos de Corea del Norte), se me tornan algo más complicados de materializar aunque, la verdad, cualquiera sabe porque, quizás, con el paso del tiempo, este aperturismo se materializa en algo mucho más tangible.
Nota del blog original( http://thepiratebay.se/blog)
The Pirate Bay has been hunted in many countries around the world. Not for illegal activities but being persecuted for beliefs of freedom of information. Today, a new chapter is written in the history of the movement, as well as the history of the internets.
A week ago we could reveal that The Pirate Bay was accessed via Norway and Catalonya. The move was to ensure that these countries and regions will get attention to the issues at hand. Today we can reveal that we have been invited by the leader of the republic of Korea, to fight our battles from their network.
This is truly an ironic situation. We have been fighting for a free world, and our opponents are mostly huge corporations from the United States of America, a place where freedom and freedom of speech is said to be held high. At the same time, companies from that country is chasing a competitor from other countries, bribing police and lawmakers, threatening political parties and physically hunting people from our crew. And to our help comes a government famous in our part of the world for locking people up for their thoughts and forbidding access to information.
We believe that being offered our virtual asylum in Korea is a first step of this country's changing view of access to information. It's a country opening up and one thing is sure, they do not care about threats like others do. In that way, TPB and Korea might have a special bond. We will do our best to influence the Korean leaders to also let their own population use our service, and to make sure that we can help improve the situation in any way we can. When someone is reaching out to make things better, it's also ones duty to grab their hand.
Islandia quiere acabar con el porno en Internet
Islandia está estudiando limitar legalmente la pornografía a través de la red con varias medidas legales como la imposibilidad de pagar con tarjetas de crédito islandesas o incluyendo cortafuegos en las páginas de contenido erótico. Con esta nueva medida el gobierno pone en marcha un nuevo proyecto para acabar con la pornografía y eliminar de la red contenidos e imágenes sexuales y violentas.
La propuesta, a cargo del ministro del interior Ogmundur Jonasson, no ha dejado indiferente a nadie ya que muchos de sus opositores consideran este movimiento como un atentado contra la libertad de expresión y un paso más hacia la censura. Los defensores de esta medida, esgrimen argumentos como salvaguardar los derechos de los menores o de ciertos colectivos.
Según el asesor político del ministro las propuestas están siendo elaboradas por un comité de expertos en la materia y, en ningún caso se pretende restringir o limitar las libertades de expresión de ningún ciudadano islandés, simplemente fijar unos límites de una legislación imprecisa al respecto.
Desde hace años, la pornografía ha estado prohibida en este país, sin embargo la legislación es bastante laxa al respecto y numerosas publicaciones de este tipo siguen a la venta sin ningún problema, al igual que los denominados “canales para adultos”.
Las opciones que se barajan hasta ahora son la imposibilidad de pagar en sites de carácter pornográfico con tarjetas de crédito de origen islandés o, la más polémica, colocar un filtro o cortafuegos de carácter nacional que impidiera acceder a todas las webs con este contenido.
Pero Islandia no ha sido el primer país en barajar una opción similar. Hace unos años Australia se planteó la posibilidad de filtrar contenidos pornográficos, violentos o de claro carácter terrorista. La medida no tardó en encontrar una fuerte oposición, y tras numerosas protestas, el pasado año, el gobierno abandonó el proyecto. Casos aparte son Irán, Corea del Norte y China, con férreas censuras por parte de regímenes totalitarios que controlan la información de manera absoluta a través de la red. La pregunta es ¿Se trata de proteger y legislar, como defiende el gobierno o de censurar como afirma la oposición?
The Pirate Bay se muda a España y Noruega
Tras las amenazas de la industria de tomar acciones legales contra el Partido Pirata en Suecia por proporcionarle a The Pirate Bay el ancho de banda durante los últimos años, Suecia le deja la responsabilidad de TPB a los partidos piratas en España y Noruega.
Hace unos días os contábamos como la industria del entretenimiento intentaba poner fin a The Pirate Bay a través de una demanda al Partido Pirata sueco. Si en una semana no "desconectaban" a TPB, se les acusaría de delitos contra los derechos de autor. Una demanda por proporcionar el ancho de banda al sitio desde el 2010.
The Pirate Bay ha sido acogido en muchos países en los últimos años, casi siempre cambiando de lugar cada cierto tiempo cuando las autoridades de los países presionaban para poner fin a sus prácticas. Todo cambió en el año 2010, momento en el que el Partido Pirata Sueco ofreció ayuda a TPB. Desde el propio partido se presentaron a la página como un soporte contra las tácticas de bullying de la industria, un muro ante cualquiera que quisiera acabar con The Pirate Bay, ya que tratándose de un partido las amenazas serían en vano.
Hace unos días y según han contado desde el partido, recibieron una carta del grupo antipiratería sueco Rights Alliance, una carta donde amenazaban con tomar medidas legales contra el partido y sus representantes si no desconectaban el servicio de TPB en una semana. Esa amenaza se cumplía ayer, y durante este tiempo TPB ha estado buscando nuevos espacios donde seguir operando.
Hay que decir que Rights Alliance cuenta con el respaldo de la mayor parte de las compañías de cine y música, por lo que una supuesta lucha contra ellos en los tribunales sería una carga enorme para el Partido Pirata sueco. Por esta razón, desde Suecia han dejado de acoger a The Pirate Bay y estos han buscado "asilo" en los partidos piratas de Noruega y Cataluña. Según TPB:
Nosotros siempre hemos tenido varias copias de seguridad de tránsito, sin embargo esta es la primera vez que vamos a mostrar dos al mismo tiempo. Será interesante ver quien es ahora acusado de hosting a TPB. Al final, tal vez los grupos antipiratería comprenderán que no pueden ganar una pelea cuando tienen a las personas en su contra.
¿Y por qué España y Noruega? Desde TorrenFreak apuntan a que ambos países son el extremo de la lucha. Mientras en Noruega se observa como uno de los lugares donde más se ha luchado contra el sitio, en España existe una falta de acciones contra The Pirate Bay.
En el año 2009 los estudios de cine presionaron para obligar a los ISPs locales a bloquear The Pirate Bay, un recurso que fue desestimado en el 2010 cuando el tribunal consideró que no había base legal para el bloqueo, una situación que podría cambiar si se modifica la ley como parece.
En cualquier caso, España es el segundo lugar de "acogida" a través del partido Pirates de Catalunya. Se apunta a que en España actualmente existe un entorno favorable para los sitios de intercambio de archivo aún con la Ley Sinde, una propuesta que desde que se pusiera en marcha no ha obtenido los resultados que se pretendían.
Otra de las razones es que en España bajo la ley actual un enlace no es ilegal, algo que por otra parte podría cambiar si la propuesta de reforma de la LPI sigue adelante. Sea como fuere, The Pirate Bay cambia de lugar tras tres años en Suecia. Noruega y España son el nuevo destino.
Se ha superado el Exabyte de datos almacenados en la Nube
1.099.511.627.776 Mb, más de 1 billón de megabytes (un millón de millones) están almacenados en las principales Nubes actuales, y en continuo crecimiento. Este número es tan enormemente enorme que necesitaríamos juntar tres galaxias como en la que vivimos para juntar un número cercano de estrellas.
Si lo convirtiéramos en un libro conocido como El Don Quijote de la Mancha, nos saldrían – por el número de letras – unos 546.817.470 ejemplares. Si cada libro tuviera unos 10cm de altura y los apiláramos uno encima del otro, el último ejemplar no solamente dejaría muy por debajo la cumbre del Everest, sino que antes de llegar a la primera décima parte de la altura de la columna también dejaríamos a la Estación Internacional atrás. Y seguiríamos hasta llegar a los casi 5.500 kilómetros de altura, situándose por encima solamente los lejanos satélites geoestacionarios de comunicaciones.
Para hacerlo más entendible, si iniciáramos el apilamiento horizontal en Lisboa, podríamos cruzar holgadamente el Atlántico por encima de la columna de libros, hasta llegar a Nueva York.
La infografía de los números de la Cloud
Estas cifras aparecen en un interesante estudio de la Nasuni, empresa especializada en la industria de Cloud. Los cuales han publicado un informe del cual es parte esta excelente infografía de donde se pueden sacar interesantes conclusiones
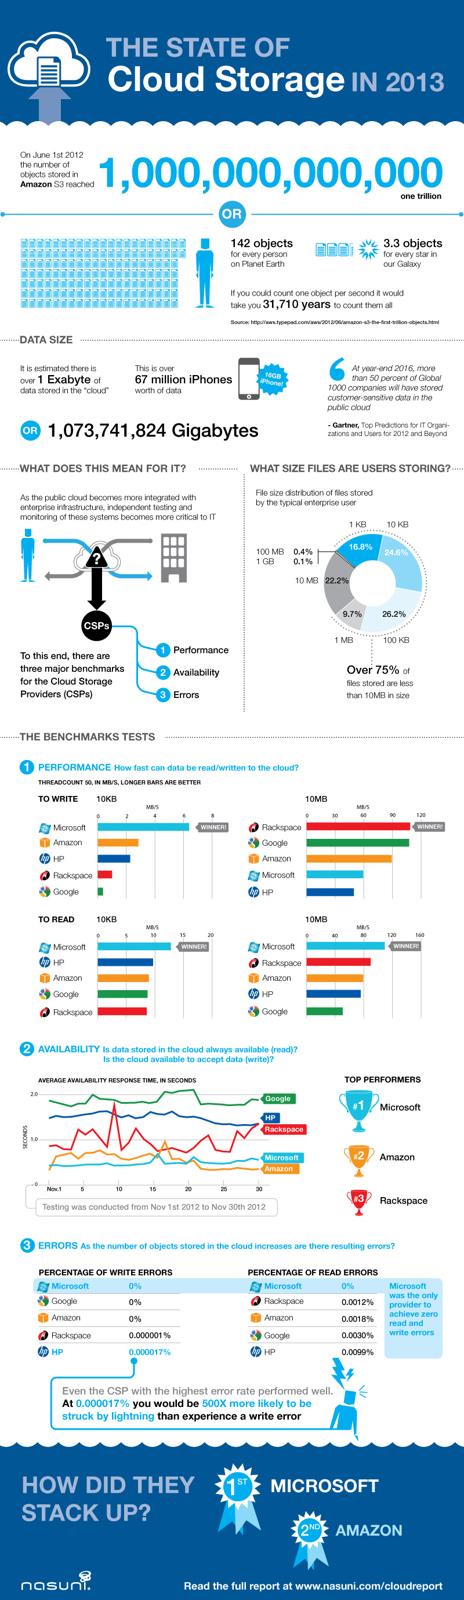
- La segmentación de los datos. Tenía la sensación que la Nube era un gigantesco disco duro, y lo es, pero los datos están segmentados en tamaños pequeños o muy pequeños. Moviéndose principalmente entre 100kb y 10kb, seguido a continuación por ficheros de 10Mb.
- La Nube cumple las expectativas más optimistas de calidad de servicio. Así se ve que no se caen prácticamente nunca, o de forma muy excepcional. Que los errores de lectura y escritura también prácticamente no existen; siendo en el caso de Azure totalmente cierto sin fallo alguno durante el periodo de pruebas.
- Las dos más usadas, Azure y Amazone, no solamente son las más rápidas, las más seguras y las más disponibles, sino que también son las más estables en su evolución.
La conclusión final en que la Cloud más recomendable es, para Nasuni, Microsoft Azure. Por disponibilidad, velocidad y fiabilidad en las operaciones de lectura y escritura. A lo cual añadiría por estabilidad de la plataforma que se ve en el gráfico de disponibilidad en el tiempo, y por la facilidad de uso de sus servicios, siguiendo la filosofía de la multinacional al construir sus productos.
Outlook.com termina la fase de pruebas y comienza la migración de los usuarios de Hotmail
El pasado verano Microsoft puso en marcha Outlook.com en una versión de prueba abierta a quien quisiese probar su remozado cliente de correo web. Seis meses después, el nuevo servicio de correo electrónico de los de Redmond ya está listo para su versión final. A partir de hoy mismo Outlook.com pasará a ser el servicio de correo electrónico de Microsoft, convirtiéndose en punto central de la nueva experiencia que la compañía viene construyendo desde hace meses.
Durante el tiempo de pruebas, el servicio de correo ha acumulado más de 60 millones de usuarios que ya usan activamente su nuevo email. Desde Microsoft remarcan que son usuarios que acceden periódicamente a su correo vía web o mediante aplicaciones, no simplemente gente registrada. Con su versión final el servicio estará disponible en más países con el objetivo de multiplicar ese número, cosa que hará rápidamente con la migración de las cuentas de Hotmail al nuevo correo.
En los próximos días Microsoft comenzará a migrar a los cientos de millones de usuarios de Hotmail a la nueva versión de Outlook. Todo el contenido de nuestras antiguas cuentas de correo Hotmail, incluyendo mensajes, carpetas, contactos, contraseñas y demás elementos, permanecerá exactamente igual. Además, no será obligatorio cambiar la dirección de email a @outlook.com, pudiendo conservar nuestra dirección de correo de siempre. El proceso llevará meses y pretenden que esté acabado en verano. Aquellos que no quieran esperar pueden provocar el cambio entrando en Outlook.com con su usuario y contraseña de siempre, siendo migrados automáticamente.
Para promocionar el paso a la versión final, desde Redmond han preparado una gran campaña de publicidad alrededor del mundo. La campaña vuelve a hacer hincapié en el respeto a la privacidad y la falta de publicidad del servicio, en clara referencia a Gmail, contra el que llevan semanas en plena campaña en Estados Unidos. Pero principalmente se centra en destacar los puntos centrales del importante lavado de cara que Outlook.com supone respecto al correo tradicional de Microsoft.
Desde Redmond destacan las ventajas de conectar Outlook a nuestras cuentas de Facebook, Twitter o LinkedIn, y poder ver las actualizaciones de nuestros contactos directamente desde el correo. También explican las mejoras en la administración del spam o de la bandeja de entrada, facilitando la gestión de nuestros correos. El nuevo servicio mejora además el tratamiento del contenido multimedia, como fotos o vídeos, gracias a la integración con SkyDrive.
Un buen puñado de novedades que mejoran significativamente la experiencia respecto al clásico Hotmail. Hacía tiempo que se le demandaba a Microsoft una renovación de su servicio de correo electrónico y ahora ya está en nuestras pantallas. Como siempre, nada mejor que probar por uno mismo lo que ofrece Outlook.com y ver si cumple con lo esperado.
España, país líder en visitas a Mega
Me quieres, pero ¿cuánto me quieres? La pregunta, sin respuestas en muchas parejas, tiene ya su veredicto (parcial) en el caso de una relación algo más virtual: la de España con Mega, la nueva web de archivos y descargas de contenidos de Kim Dotcom. El informático alemán —en libertad condicional y acusado de piratería informática por el FBI por su anterior creación, la ya cerrada Megaupload— escribió el viernes pasado en su cuenta de Twitter: "España ama Mega y Mega ama España". Normal, ya que durante tres semanas consecutivas (básicamente, desde que existe Mega) es el país que más tráfico ha proporcionado a nivel mundial a la nueva criatura de Dotcom.
Es decir, que se quieren. El cuánto se puede sacar de los datos que ofrece la consultora ComScore, que cada mes monitoriza el tráfico en Internet. Del último balance, publicado hoy y referido a enero de 2013, se descubre que, en realidad, el idilio entre España y Dotcom no es tan fuerte. 389.000 usuarios únicos accedieron a Mega desde el territorio español el primer mes del año, lo que queda muy lejos de los millones de personas que visitan algunos de los líderes de tráfico como Google o Facebook. De total de internautas de España, un 1,5% entró en la nueva web de Dotcom. Para hacerse una idea, la audiencia de Mega es más comparable con la de una página como Realmadrid.com.
Hay que señalar, sin embargo, que el sitio web nació la tarde del 19 de enero (el 20 en Nueva Zelanda) y fue prácticamente inaccesible durante su primera jornada de vida, de ahí que el cálculo de ComScore solo tenga en cuenta 12 días. Multiplicando la misma media por todos los días del mes, y dando por hecho que el efecto novedad del lanzamiento de Mega no se desinflara, se llegaría a poco más de un millón de usuarios únicos. Con esa cifra la criatura de Kim Dotcom alcanzaría el nivel de páginas como change.org o meneame.net y se colocaría por encima de Rapidshare, por poner un ejemplo de una de sus mayores competidoras entre las webs de descargas y archivo de documentos.
En cuanto al perfil de los enamorados, resulta que el usuario medio que accede a Mega desde España tiene (por ahora) entre 25 y 34 años. Es interesante notar cómo varios miles de visitas llegan desde otras páginas, llamadas de enlace, como Motorpasionmoto.com y Videoaltadefinicion.com. Se trata, al fin y al cabo, del mismo proceso que ocurría con Megaupload, la anterior creación de Dotcom: al subir un archivo, la página ofrecía un enlace para acceder a él. Varias webs de enlaces publicaban esa dirección y así millones de usuarios disfrutaban gratuitamente, entre otros archivos, de películas, series y canciones protegidas por el derecho de autor.
Por eso, entre otras razones, el FBI cerró Megaupload y acusa a Dotcom y otros seis socios de "megaconspiración" y de provocar daños a la industria cultural por 386 millones de euros. Y por eso, en su nueva creación, el alemán ha introducido una novedad: al guardar un archivo en Mega no solo se recibe un enlace sino también una contraseña, ambos imprescindibles para el acceso al documento. "Solo tu tendrás las claves. Y lo que hagas con ellas es tu responsabilidad", aseguró a la revista Wired el propio Dotcom.
Sin embargo, el alemán ya ha tenido que intervenir hasta ahora en unos 150 casos (de los casi 100 millones de archivos que sostiene que está hospedando en Mega), por violaciones del copyright que alguna entidad de gestión de los derechos de autor ha denunciado a la página y que Kim Dotcom se encargó de retirar. También hizo bloquear un portal autónomo, nacido pocos días después del lanzamiento de Mega, que permitía buscar películas, canciones y demás documentos subidos en el gran archivo digital ideado por él.
El primer mes de Mega ha tenido más problemas por su lentitud inicial que por denuncias de autores y creadores. Aun así, la página, y el hecho de que España lidera el tráfico hacia ella, no deben de hacerle especial ilusión a la IIPA (Alianza Internacional por la propiedad intelectual). Este conglomerado de creadores, dotado de gran influencia en su país, justamente acaba de pedir al Gobierno de Estados Unidos que España vuelva a la lista negra de la piratería, la llamada lista 301, de la que por fin logró salir el año pasado. Esto sí que no suena a idilio.
La primera conexión a Internet de 300 Mb llega a España de la mano de Adamo

En España ya tenemos una nueva conexión de alta velocidad a Internet, y es que desde hoy la operadora Adamo ofrece conexión FTTH de 300 Mb de bajada y 100 Mb de subida, una velocidad que hasta ahora no ofrecía ninguna otra compañía.
El precio de esta nueva conexión de Adamo es de 39.95€ + IVA e incluye la cuota de línea, 2000 minutos de llamadas a fijos nacionales e instalación del router WiFi. La única que se acerca a una oferta como esta en España es una conexión de Fibra Óptica de 100 Mb, pero Adamo triplica esta oferta con los 300 Mb de bajada. Hasta Junio hay una promoción que deja esta conexión en 24.95€ al mes. Siempre tendremos un compromiso de permanencia asociado de 12 meses, es la única pega.
El FTTH es una tecnología de Fibra Óptica, sistema que permite alcanzar velocidades que con el ADSL serían muy complicadas de garantizar. Las ventajas en cuanto a calidad y velocidad de conexión, pero conllevan un gasto mayor en instalación y desembolso inicial, lo que suele suponer un mayor coste mensual para el usuario, pero como veis en esta nueva tarifa de Adamo no es demasiado exagerado.
Adamo por ahora sólo ofrece cobertura para esta oferta a Barcelona, Lleida y Viladecans, una auténtica pena, porque una conexión de Fibra Óptica que ofrece muy buena calidad a 300/100Mb por 39.95€ precio definitivo con cuota de línea y llamadas es una auténtica gozada.
Esperemos que poco a poco la competencia vaya reaccionando ante ofertas de esta calidad y empecemos a ver un resurgir de la conexión a Internet en España, no sólo de calidad y velocidad, sino también de precio.
Elimina y esconde los movimientos de tu ordenador con Anti Tracks
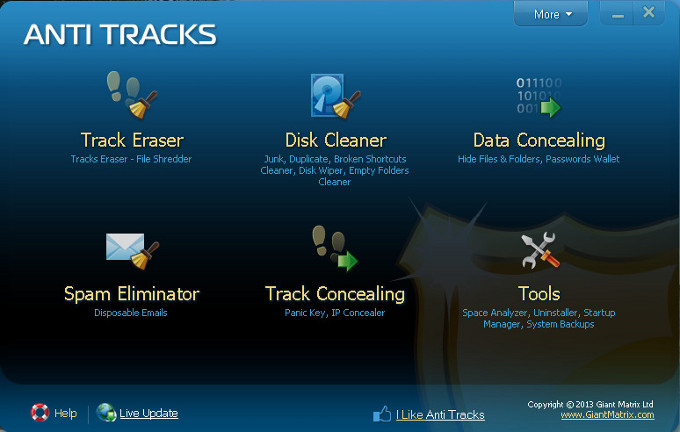
Cuando vemos páginas web, nuestro navegador va almacenando distintos tipos de información con el fin de acelerar la carga y mostrarnos todo mucho más rápido. Aunque también debemos tener en cuenta que este almacenamiento de datos puede provocar que, poco a poco, vayamos llenando nuestro disco duro. Por supuesto, esto puede dar lugar a más de un problema.
Normalmente, para eliminar los archivos temporales que no necesitamos, como la caché o las cookies, podemos utilizar la utilidad que incluyen por defecto casi todos los navegadores web, o el sistema operativo. Son aplicaciones muy sencillas que ya vienen integradas. No obstante, también es posible que queramos utilizar algún programa más potente, que nos permite detenernos ante los detalles que deseemos. Una de estas utilidades podría ser Anti Tracks.
Anti Tracks es una aplicación para el sistema operativo Windows que nos dará la posibilidad de eliminar los archivos que puedan servir para rastrearnos. Aunque debemos decir que la mayoría de estos ficheros son los archivos temporales de los navegadores web. Sin embargo, la utilidad del programa no se queda ahí, ya que se trata de una herramienta muy efectiva y potente que nos servirá para hacer más cosas.
Y es que la aplicación no se limita en exclusiva a navegadores web como Internet Explorer o Firefox, sino que también sirve para eliminar los ficheros temporales de nuestro sistema operativo. Y lo cierto es que las opciones no son pocas.
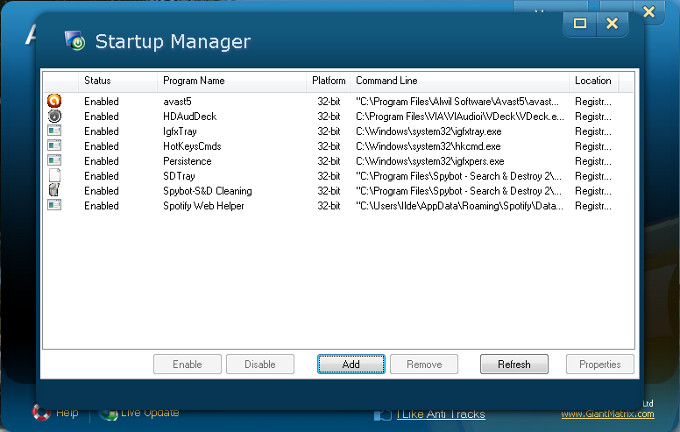
Podemos decir que, en general, el programa nos permitirá eliminar todos aquellos ficheros que puedan servir para descubrir lo que hemos hecho con nuestro ordenador, o los sitios web a los que hemos accedido. Además, también tendremos a nuestra disposición utilidades para limpiar el disco duro, ocultar ficheros y carpetas, guardar nuestras contraseñas, eliminar correos electrónicos no deseados, ocultar nuestra dirección IP, o examinar los programas que se ejecutan en el inicio del sistema, entre otros. Anti Tracks podría ser catalogada como una pequeña suite con todo tipo de utilidades que nos servirán para mejorar el desempeño de nuestro ordenador.
Parece que el equipo desarrollador del programa ha querido poner a nuestra disposición una aplicación muy completa que nos sirva para un montón de cosas. Y estamos seguros que nos permitirá optimizar nuestro sistema.
Anti Tracks es un programa que ya se encuentra disponible en dos versiones, una gratuita y otra de pago. La versión de pago tiene un precio de 29,95 Dólares, con una licencia para 3 ordenadores y un año de uso. No obstante, esta permite el acceso a múltiples utilidades que no se encuentran en la gratuita.
Página web oficial | Giant Matrix
Vía | Addictive Tips
Bitacasa ya disponible para todos: Almacenamiento infinito en la nube
Hace unos días os hablamos en Omicrono de Bitcasa, un nuevo servicio de almacenamiento en la nube que pretende cambiar el panorama actual en el sector gracias a una serie de características que hasta ahora nadie ha ofrecido pero que los usuarios llevamos pidiendo mucho tiempo.
Hasta ahora, dicho servicio ha estado bajo beta privada, de forma que tan solo aquellos que recibieran una invitación podían acceder para probarlo. Pero por suerte, hoy han abierto el servicio al público con motivo del lanzamiento de la versión final del mismo.
Las ventajas de Bitcasa respecto a la competencia son principalmente tres: Los planes de almacenamiento, la seguridad y la sencillez de uso. Estos tres principios se pueden resumir en una frase que parece ser el lema de la empresa: Acabar con los discos duros tradicionales.
Bitcasa ofrece unos planes de almacenamiento realmente interesantes. Podemos obtener una cuenta gratuita con 10 GB de almacenamiento o pagar diez dólares al mes por almacenamiento ilimitado, que es la mejor oferta que encontramos en el mercado. Dropbox, por ejemplo, ofrece por el mismo precio 100 GB.
Por otra parte, Bitcasa ofrece una alta seguridad. Según sus desarrolladores, Bitcasa ha sido desarrollado para ser tan seguro como tu disco duro externo, aunque con todas las ventajas que la nube nos ofrece.
Y por último, es muy sencillo de usar y muy versátil. Contamos con aplicaciones para las principales plataformas (tanto móviles como ordenadores y tablets) y todas tienen un funcionamiento muy sencillo, que es algo clave en este tipo de servicios.
Hasta ahora Dropbox ha sido el más popular y MEGA el que más revuelo ha causado, pero me atrevería a decir que Bitcasa va a ser el servicio que va a cambiar las reglas de juego del sector. El tiempo dirá si ha sido así o no.
Más información | Bitcasa
EE UU se plantea ofrecer Wifi gratuito en todo el país
El Gobierno de Estados Unidos pretende ofrecer acceso Wifi gratuito en todo el país. La iniciativa, propuesta por la Comisión Federal de Comunicaciones (FCC en sus siglas en inglés) en septiembre de 2012 y que todavía debe ser aprobada en el Congreso, cuenta con el apoyo de gigantes tecnológicos como Google o Microsoft, que ven en el proyecto una oportunidad para el desarrollo de nuevos aparatos y tecnología, pero ha despertado los recelos de la industria de la telefonía móvil, que teme dejar de ser competitiva y que se congestionen sus redes.
La FCC pretende liberar el espectro de frecuencia comprendido entre los 12 y los 20 megaherzios. De acuerdo con la propuesta, las estaciones locales de televisión deberán vender parte de sus frecuencias al Gobierno para que este pueda utilizarlas como parte de la red pública de Wifi. De momento, las cadenas no se han pronunciado sobre esta nueva obligación. Las frecuencias que el Gobierno quiere liberar son mucho más potentes que las que actualmente ofrece el Wifi de uso doméstico y tienen un alcance mucho mayor.
“El espectro libre ha demostrado que favorece la innovación tecnológica, la inversión y el crecimiento económico y ofrece grandes beneficios para los consumidores”, explicó el presidente de la FCC, Julius Genachowski, durante su comparecencia en la Cámara de Representantes a mediados de diciembre del año pasado. Con la creación de una red pública de Wifi a nivel nacional, el Gobierno pretende impulsar el crecimiento de la nuevas tecnologías y facilitar el acceso a Internet a los ciudadanos con menos recursos económicos.
Cuando en 1985 EE UU liberó parte de sus frecuencias, la posibilidad de poder servirse de ellas gratis provocó una avalancha de nuevos aparatos en el mercado: los mandos a distancia para abrir las puertas de los garajes, los micrófonos inalámbricos, los monitores para vigilar a los bebés…. Google o Microsoft están liderando el apoyo de la iniciativa de la FCC ante la perspectiva de poder crear nuevos productos que puedan conectarse a Internet.
Todo lo contrario que las compañías telefónicas. Sus responsables temen que la iniciativa pueda colapsar sus redes y sostienen que el acceso a Wifi libre a nivel nacional desincentivaría la inversión para mejorar el equipamiento de las redes y el servicio a los ciudadanos. En una carta conjunta que las principales empresas de telefonía móvil remitieron a la FCC el pasado mes de enero, pedían al Gobierno que, en lugar de liberar el espectro, opte por sacar a subasta más frecuencias.
La misma exigencia que hicieron a Genachowski los representantes del Partido Republicano en la Cámara de Representantes. Los republicanos sostienen que la venta de frecuencias por la FCC reportaría a las arcas federales más de 19.000 millones de dólares, que dejarían de ingresarse si se libera el espectro.
Si la propuesta se aprobara en el Congreso, la red nacional y gratuita de Wifi aún tardaría varios años en estar operativa. Uno de los problemas que se plantean en el futuro es cómo y quiénes se encargarían de proveer la tecnología y el acceso. Google ya está proveyendo de Wifi gratuito al barrio de Chelsea en Nueva York y a determinadas zonas de Silicon Valley.
Anonymous lanza su más agresiva amenaza al gobierno de Estados Unidos
La misteriosa organización Anonymous realizó una de sus amenazas más grandes al gobierno de Estados Unidos el día sábado 26 de enero, comenzando con el secuestro del sitio web de la United States Sentencing Commission (USSC.gov), organización encargada de establecer las políticas y prácticas que dictan las normas para las cortes federales en norteamérica.
Allí, se dejó un mensaje bastante extendido donde se detalla lo que planea Anonymous, con sus integrantes furiosos por la reciente muerte de Aaron Swartz, quien enfrentaba penas de cárcel por muchos años a raíz de un supuesto delito informático menor, siendo más conocido por ser el co-fundador de Reddit y defensor de la libertad de información en la red.
La organización se tomó la página de inicio de la USSC y comenzó diciendo que últimamente han habido bastantes noticias sobre vulnerabilidades en sistemas informáticos, algo que nosotros también hemos informado y que ellos saben mejor que nadie. Pero más allá de las advertencias, dicen que ejemplificarán con un caso práctico el impacto de estas fallas de seguridad, porque claman haberse infiltrado en diversos sistemas informáticos de entidades de gobierno en el transcurso de las últimas dos semanas, eliminando los rastros de su presencia.
Acá es cuando el discurso de Anonymous se pone misterioso:
Tenemos suficiente material físil para crear múltiples ojivas. Hoy, estamos lanzando la primera de ellas. Ha comenzado la Operation Last Resort…
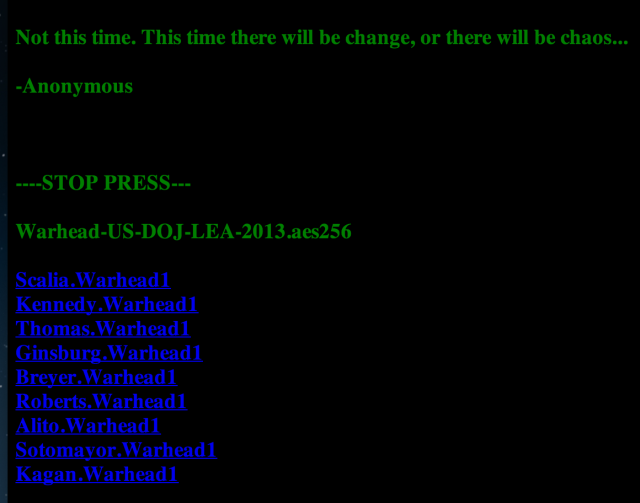
Luego, dejaron en la portada de USSC.gov varios vínculos para descargar archivos, explicando de la siguiente manera:
Los contenidos son varios y no vamos a arruinar la especulación revelándolos. Es suficiente decir que todos tienen secretos y hay algunas cosas que no están destinadas a ser públicas. A intervalos regulares comenzando hoy, escogeremos un medio de comunicación para proveerlo con contenido parcial redactado del archivo. Cualquier medio que quiera ser escogido en este programa, debe incluir en su reporte un método para lograr comunicarse en forma segura.
No nos hemos tomado esta acción a la ligera, no sin la consideración de las posibles consecuencias. Si nos vemos forzados a revelar la llave que desencadena esta ojiva, entendemos que habrán daños colaterales. Apreciamos que muchos de los que trabajan en el sistema de justicia creen en esos principios que se han perdido, corrompido o abandonado, y no cargan con la completa responsabilidad por los daños causados por su ocupación.
Tenemos la esperanza de que esta ojiva nunca sea detonada.
Así, queda poco claro qué es lo que contienen estos archivos, sin embargo, la suposición más obvia es que ocultan información secreta de organismos del Estado y que Anonymous controla la “llave” para des-encriptar su contenido, presentándose como una posible filtración al estilo Wikileaks de información confidencial.
El mensaje en el sitio web finaliza con el siguiente video y al momento que este artículo está siendo escrito, el portal parece estar caído a causa de un ataque de denegación de servicio.
Link: Anonymous Hacks U.S. Government Site, Threatens Supreme ‘Warheads’ (Mashable)
Las 5 mejores webs para descargar Torrents

De tanto en tanto, sobre todo a finales de año, suelen aparecer rankings de todo tipo aunque mayormente centrados en los más populares. Pero en una especialidad como las páginas de Torrents un ranking puede variar en cuestión de meses. ¿Por qué? Básicamente porque se sigue estrechamente a estos portales y se cierran o se abandona su desarrollo. Pero aún así el uso de los mismos es un hecho irrefutable, y por más que se legisla al respecto parece no poder evitar el uso de este medio para la descarga tanto de material legal como ilegal.
La cantidad de visitas así lo demuestran, y aquí vamos a mostrar lo que sería el top 5 de páginas más visitadas en lo que va de este 2013 para descargar Torrents. Algunas tienen ya mucha historia detrás, otras quizá no las conozcas tanto pero todas tienen la mayor cantidad de visitas. Lo que está clarísimo es que a día de hoy estas son las 5 mejores páginas para descargar Torrents.
1.-The Pirate Bay
Una de las más históricas y de las más populares. Pese a sus constantes problemas con la justicia, ataques y caídas inesperadas sigue siendo la número uno. Casi un billón de visitas mensuales la sitúan en el número uno de este particular ranking. De todas formas ya te indicamos hace algún tiempo qué otras alternativas existen si The Pirate Bay está caída.
2.-KickassTorrents
Al igual que la primera, Kickasstorrents también ha tenido y tiene algunos problemas con la justicia. Bloqueada en Italia y con algún cambio de nombre de dominio por temas legales ha crecido en visitas y se sitúa como la segunda página de Torrents más popular, con una cantidad tan elevada que la situa en el puesto 116 del ranking de Alexa del total mundial de páginas. ¿Hacen las medidas restrictivas más popular a una web de enlaces?
3.-Torrentz
Aunque no se considere como una página que albergue Torrents en sí, aparece también en este ranking Torrentz. Un sitio que sirve de buscador de Torrents en otras páginas. Popularizado por ser durante mucho tiempo el buscador de Bittorrent, sigue manteniéndose arriba en cantidad de visitas. Un buscador bastante completo y sin resultados fantasma.
4.- Isohunt
No hay duda de que Isohunt es otra de las grandes dentro de las páginas de Torrents. Durante algunos años ha llegado a superar en popularidad a The Pirate Bay, y comparte con esta última el dudoso honor de tener también problemas legales. Obligada a poner un filtro en su buscador por la RIAA, sigue siendo una de las páginas más usadas para la búsqueda de Torrents.
5.- Extratorrent
Una de las páginas revelación tanto del año pasado como este. Parece que su crecimiento y popularidad no han pasado inadvertidos para las asociaciones americanas de protección de los derechos de autor, que ya la han catalogado como una de las páginas “top” piratas. Pirata o no, ha crecido bastante en volumen de tráfico y se posiciona quinta en este ranking.
Ya sólo nos queda recordaros este método para descargar Torrents sin necesidad de instalar ninguna aplicación en vuestro PC, imprescindible.
Un ranking en el que encontramos de todo, pero sobre todo vamos a visitar páginas que tienen contenido bien mantenido y son de una calidad similar a The Pirate Bay, que sigue siendo la número uno. Pero está claro, hay vida más allá de The Pirate Bay. ¿Cuál usáis más vosotros?
Twitter atacado: 250.000 cuentas comprometidas

Nos despertamos con una noticia que nuevamente nos recuerda lo importante de la seguridad de nuestros passwords. Durante la pasada semana Twitter ha detectado actividad inusual en muchas cuentas, y esta madrugada ha podido detectar el ataque en el momento en el que se estaba produciendo y afortunadamente lo ha podido parar.
Pero se han visto comprometidas 250.000 cuentas de Twitter, que la compañía como medida cautelar ha decidido resetear la contraseña y enviarles un email avisando de la situación a los usuarios afectados. Si eres uno de ellos, incluso si no, es recomendable cambiar el password y establecer uno lo más seguro posible. Siempre lo decimos, pero es muy importante que nunca uses la misma combinación de correo electrónico y password en distintos servicios web.
El ataque ha sorprendido a los ingenieros de Twitter, que en sus propias palabras describen el ataque así: “Este ataque no ha sido el trabajo de amateurs, y no creemos que se trate de un caso aislado. Los atacantes fueron extremadamente sofisticados y creemos que otras compañías y organizaciones han sido atacados de forma similar”. Esto se refiere tanto al Wall Street Journal como al New York Times, que esta semana también han sufrido ataques en sus respectivos servicios web.
Twitter recomienda deshabilitar Java en los navegadores, sigue nuestra guía de cómo hacerlo, ya que toda precaución es poca. Nuevamente recomendamos encarecidamente que nunca uses la misma contraseña para todo. Si tu cuenta se viera comprometida estarías dando acceso a muchos más servicios. Cambiar la contraseña no cuesta nada y puede ahorrarnos más de un disgusto. Para tranquilidad nuestra Twitter sigue usando el algoritmo de cifrado bcrypt para proteger nuestras contraseñas. Un algoritmo que requiere que para descifrar la contraseña se necesite gran potencia de hardware y mucho tiempo.
No obstante, mantener nuestras cuentas seguras depende en gran medida de nosotros mismos, así que es vital escoger una combinación de password fuerte y segura. Más vale prevenir que lamentar.
Via Ars Technica | Blog de Twitter
Así quiere H.265 cambiar los vídeos en Internet: Más calidad en menos tiempo

Hace unos meses ya os hablábamos sobre del códec H.265, el digno sucesor del H.264, uno de los formatos de vídeo más optimizados hasta la fecha, desarrollado por Moving Pictures Experts Group (MPEG). Así que aprovechando que la International Telecommunication Union (ITU) acaba de aprobar hace tan solo unos días este nuevo estándar, hemos considerado que es el momento de analizar un poco más de cerca los cambios que supondrán la adaptación de este nuevo sistema.
¿Qué es el H.264?
El H.264/MPEG-4 AVC (Advanced Video Coding) es sistema de compresión de vídeo más utilizado en la actualidad. Es la forma en la que la mayoría de las cámaras graban y comprimen secuencias de vídeo, y el formato utilizado para su posterior distribución en alta definición. Desde sus inicios, este códec estuvo orientado a optimizar el streaming de vídeo a través de internet, con la intención de mejorar el rendimiento de las videoconferencias, pero alcanzando una tasa de transferencia poco rentable a día de hoy.
Aunque a lo largo de sus 10 años de vida, el H.264 ha recibido varias extensiones que lo han ayudado a mantenerse en las exigencias del mercado actual, la llegada de la resolución 4K a los sistemas de vídeo domésticos, sentenció el momento de dar paso a un sistema que consigue una calidad superior utilizando unos recursos mucho más optimizados.
El H.265, la evolución natural
De entrada podemos decir que el H.265 tiene la capacidad de reducir a la mitad la tasa de transferencia de un vídeo en 1080p con respecto a su antecesor el H.264. No solo es una evolución natural, sino que se trata de un sistema que, entre otras cosas, ayudará a reducir drásticamente el consumo de las videollamadas desde nuestro smartphone, o será el responsable de que nos resulte prácticamente invisible el proceso de buffering (o carga) de cualquier vídeo en YouTube.
Pero la evolución tecnológica no es una armonía constante, y como suele ocurrir en estos casos, muchos de nosotros encontraremos el clásico inconveniente para sacarle el máximo partido a esta tecnología: el ancho de banda. Y es que la teoría dice que para reproducir un vídeo de resolución 4K sin cortes, se necesita un ancho de banda de unos 20 Mbps como mínimo, conexión que para nada es un estándar en la mayoría de las infraestructuras domésticas. Todo esto, siempre y cuando queramos visualizar el contenido en su máxima calidad, porque si nos conformamos con una calidad más modesta, será cuando podamos experimentar la verdadera evolución de este sistema.
De todos modos, el hecho de que el H.265 haya sido aprobado, no significa su implantación inmediata, pues ahora está comenzando el proceso de adaptación del hardware a esta tecnología. Con lo que no será hasta dentro de otros cuantos meses cuando realmente podamos empezar a preocuparnos por si nuestro hardware soporta o no esta nueva codificación.
Mega: Dotcom ofrece 10.000 euros al primero que logre romper la seguridad
Ayer os hablábamos de las increíbles cifras a las que había llegado Mega en menos de dos semanas. Alrededor de 50 millones de archivos alojados en un servicio que, en palabras de Dotcom, tumbaba una media de 50 ficheros ilícitos al día. Y es que la seguridad del nuevo servicio de almacenamiento pasa a ser un elemento fundamental en el slogan del magnate, tanto, que anuncia una recompensa de 10.000 euros a la primera persona que logre romper su seguridad.
Cada comunicado de Dotcom estos días está enfocado en demostrar las bondades de su nuevo servicio de almacenamiento. A las cifras de alojamiento se le sumó otra el pasado miércoles. De los 50 millones de archivos que alberga, tan sólo el 0,001% había sido eliminado por infringir el copyright. Además, hasta ahora habrían existido un total de 150 peticiones de derribo de archivos por parte de los diferentes países, todos retirados por Mega tras los avisos de infracción.
En el día de ayer también fuimos testigos de la velocidad en la que trabaja el equipo de seguridad de Mega para bloquear herramientas de terceros. Mega Search hacía su aparición como un buscador que provenía de Francia y que permitía añadir enlaces de archivos subidos al sistema para después poder realizar búsquedas por nombre a través de su base de datos.
Duró un par de horas en Mega. El servicio del magnate contiene un script capaz de bloquear el acceso a los archivos listados de herramientas como Mega Search. Queda claro por tanto que Dotcom quiere desligarse lo más posible de lo que fue en el pasado Megaupload.
Es tanta la confianza que parece tener en la seguridad del nuevo sitio que desde hace unas horas ha lanzado un órdago a la comunidad hacker. Una recompensa de 10.000 euros (13.500 dólares) para aquel que logre vulnerar la seguridad de Mega. Según Dotcom, se trata de un premio que busca demostrar la seguridad del sitio ante quienes la han criticado estas semanas.
Al igual que Facebook, Google o Dropbox, Mega buscará mejorar su seguridad con la ayuda de la comunidad hacker, con una primera recompensa que logre hacer del servicio un lugar más seguro.
Un mapa con todos los tweets del mundo en tiempo real

Seguramente ya lo sabréis, pero en general en Omicrono somos muy fans de estadísticas curiosas, datos y webs que representan estos datos. Y cuando encontramos cosas como Tweet Ping realmente nos quedamos embobados mirando. Porque aglutina todo lo bueno y mejor de la representación gráfica de datos en tiempo real. Y con una fuente como Twitter, con una ingente cantidad de información, es alucinante.
Tweet Ping representa datos completos de Twitter en tiempo real, como las últimas menciones, hashtags utilizados, total de palabras, de caracteres, y dividido por segmentos como Europa, Asia, norteamérica o suramérica. Todo ello representado en un mapa mundial con un aspecto animado en plan futurista.
Hoy que Twitter lleva un día de locos es una buena oportunidad para ver cómo esto va evolucionando. Muy curioso lo de quedarse embobado mientras se va rellenando de lucecitas.
Lo mejor es que lo veáis vosotros mismos, porque es alucinante. Una web en la que perder un buen rato alucinando con la cantidad enorme de datos que se mueven al segundo. Para volverse loco ¿no?
Disfruta de esta locura en Teet ping.
Via Gizmodo
Mega: 50 millones de archivos en menos de dos semanas
A menos de dos semanas desde que fuera lanzado, Dotcom revela las cifras en las que se mueve Mega. El nuevo servicio de almacenamiento alberga en la actualidad cerca de 50 millones de archivos. De ellos, tan sólo un 0,001% han sido eliminados por infringir el copyright.
El magnate ha explicado a través de su cuenta de Twitter las primeras estadísticas del servicio detallando el número de infracciones y derribos de material ilícito. Según Dotcom, se tumban alrededor de 50 archivos al día, lo que comparado con Google (unos 450.000 al día) es una cifra ínfima. Una comparación un tanto desigual si pensamos que el gigante indexa públicamente, lo que hace que su contenido sea más fácil de encontrar, además de operar a una escala mucho más grande que Mega.
Estos datos mostrados por el magnate son una llamada de atención para la industria indicando que el nuevo servicio no es el paraíso de la "piratería" y la distribución ilegal que la MPAA o la RIAA afirman. Mega ofrece desde su lanzamiento 50 GB de espacio de forma gratuita. Un lanzamiento que consiguió 100.000 usuarios registrados después de la primera hora en activo, pasadas las 24 horas, el servicio superaba el millón de registros.
A los datos aportados por Dotcom se le suman los avisos de varios países (entre ellos Estados Unidos) sobre el alojamiento de archivos con copyright en el servicio. Según el diario Stuff de Nueva Zelanda, Mega ha recibido alrededor de 150 avisos de infracciones de derechos de autor por parte de los diferentes países, 150 avisos que a su vez ya han sido retirados por el servicio. Según Ira Rothken, abogado de Dotcom:
Mega ha reaccionado con prontitud a las peticiones de violaciones de derechos de autor, nuestro servicio no quiere que la gente use el almacenamiento en la nube con fines ilícitos.
Sea como fuere, con estos datos Kim Dotcom quiere demostrar que su nueva herramienta actúa de forma eficaz contra la "piratería", la misma que acabó derribando Megaupload y por la que aún tiene pendiente una posible extradición a Estados Unidos.
Mega, un servicio no tan seguro

Les imagino al tanto del último invento de Kim Dotcom. Después de que el FBI tirase abajo su invento Megaupload, ahora vuelve a aparecer con un esquema llamado Mega, diseñado para que puedas almacenar películas piratas, pero claro, ellos no saben nada y nosotros tampoco. La idea es que tengas un espacio “en la nube” para guardar tus archivos de forma protegida. Me recuerda a aquellos paquetes de uva prensada que se vendían en EEUU durante la prohibición con el aviso de “no meta usted este paquete en un barril, ni le añada agua y azúcar, ni lo deje fermentar en lugar seco y fresco durante quince días, porque entonces obtendría usted una bebida alcohólica, y eso es ilegal.”
Cualquiera que sea el uso que hagan los usuarios de Mega, nos proporciona una buena oportunidad de ver cómo se puede garantizar la seguridad de eso que llaman la Nube. En el caso que nos ocupa, la idea es que el cliente se encargue del proceso de creación de claves, algo que supuestamente beneficia a ambas partes: el usuario controla sus claves y Mega se lava las manos en caso de uso fraudulentos de su servicio.
Si no lo he entendido mal, todo se lleva a cabo desde el propio navegador del usuario gracias a un paquete en JavaScript que se descarga desde los servidores de Mega. Al registrarse en el servicio, el usuario introduce su nombre, dirección de email y contraseña. Después de recibir un email para confirmación haciendo clic en el enlace correspondiente, su navegador crea una pareja de claves asimétricas RSA. Es decir, utiliza el sistema de criptografía de clave pública, que usa dos claves distintas para cifrar y para descifrar. La clave de cifrado es pública (cualquiera puede conocerla y usarla para cifrar archivos), pero la clave de descifrado es secreta y conocida únicamente por el usuario.
La contraseña que ha creado el usuario sirve dos propósitos: autenticarnos frente al servicio (es decir, convencer a Mega de que yo soy yo y no otro yo), y cifrar los datos gracias a la clave maestra, que servirá para activar un algoritmo de cifra AES, considerado muy seguro. La seguridad del sistema se basa en una jerarquía de claves. Si lo que dicen los chicos de Linuxnoveles es correcto, el proceso de subida de archivos es semejante a esto:
1) Generamos una clave de 128 bits para ese archivo (llamémosle Ks)
2) Ciframos el archivo con esa clave
3) Generamos otra clave para enviar el archivo (sea Ke), imagino que con nuestra clave asimétrica RSA
4) Enviamos el archivo y su clave Ks, todo protegido con la clave Ke
5) Mega guardará tu archivo y tu clave Ks
Por supuesto, en el paso 5) no se puede almacenar Ks así por las buenas. Se supone que es secreta, así que la clave ha de ser asimismo cifrada. Qué cosas, cifrar una clave de cifrado ¿no? Pero así es más seguro, así que lo que se hace es cifrar Ks con la clave maestra del usuario. Es decir, esa clave maestra cifra la clave que descifra el archivo.
Puede que al lector le parezca raro tanta clave que cifra otra clave, que protege otra clave, que … No se preocupe, esta estrategia de “cifrado por capas” es muy habitual, ya que cada clave sirve a un propósito distinto. Usted lo hace en casa: la llave de entrada a su casa permite abrir la puerta y entrar para introducir el PIN que desconecta la alarma, y luego necesita la combinación para poder abrir la caja fuerte, que puede que contenga el PIN de su móvil, etcétera. Haciéndolo bien, el sistema puede hacerse muy seguro.
El problema con el esquema de Mega es que se han descubierto diversas vulnerabilidades, algunas de ellas triviales. Voy a intentar explicárselas de la forma más sencilla posible, y solamente me centraré en las que tengan componentes criptográficos. Sé que hay muchos otros fallos (en JavaScript, en SSL… ), pero no voy a entrar en ellos y se los dejo al lector como ejercicio.
La generación de claves asimétricas
Esa clave RSA de 2048 bits sirve varios propósitos, como el de enviar las claves de los archivos. Ahora bien, en el proceso de creación de las claves es necesario un conjunto de datos aleatorios, pero los ordenadores son muy malos generando aleatoriedad. El servicio Mega utiliza un generador de números llamado Math.random(), pero no es un generador aleatorio sino pseudoaleatorio; es decir, parece que genera azar pero es sólo aparente.
Una forma adicional de generar azar (o, como dicen los entendidos, “entropía”) es que el usuario mueva el ratón o pulse teclas. Esa puede ser una buena fuente de azar, no perfecta pero buena. Sin embargo, cuando se genera la clave RSA el servicio Mega muestra un aviso que dice “para reforzar la clave, hemos recogido entropía de los movimientos del ratón y tecleos.” Hemos, en pasado. Normalmente, servicios similares dicen algo como “vamos a generar azar, por favor mueva usted el ratón un rato.” Pero Mega usa los movimientos anteriores. ¿Y si nos hemos pasado diez minutos en el baño antes de pulsar “generar clave” y el ratón ha estado quieto? ¿Y si tengo estropeado el ratón y estoy usando el teclado? ¿Y si nuestros dedos han pulsado teclas de forma ordenada? Mega debería pedir al autor que generase azar en ese momento, no decirlo a toro pasado.
La deduplicación
Este es uno de los apartados que ha generado mayor polémica. Mega se reserva el derecho de borrar un archivo si comprueba que es un duplicado exacto de otro archivo que ya esté en algún lugar de Mega, sea en la cuenta propia o en la de cualquier otro, aunque por supuesto permitirá al usuario acceder a ese archivo dondequiera que esté. La idea es que, si hay doscientos usuarios que tienen una copia de la última peli de Star Trek, Mega no tenga que guardar 200 veces el mismo archivo. Lo que hace es borrar 199 de esas copias y darle acceso a los 200 usuarios a la copia que queda.
El problema es que supuestamente ni siquiera Mega sabe qué es lo que estamos guardando. Los 200 clientes tienen cada uno de ellos una copia cifrada de la peli, y cada uno de ellos ha usado una clave diferente, así que ¿cómo sabe Mega que son todas la misma película? Incluso si Mega tiene una forma de conocer que hay 200 películas idénticas sin descifrarlas, el hecho es que sabe algo muy importante: que hay 200 películas idénticas. Y si a uno de los usuarios le cae un puro de la SGAE o la RIAA, ¿cuánto tardarán los otros 199 usuarios en poner sus barbas a remojar? En suma, cualquier procedimiento de detectar archivos duplicados es una vulnerabilidad porque revela información acerca de dichos archivos.
En su web, Mega intenta aclarar este y otros conceptos. Afirman que la deduplicación se hace sobre los archivos cifrados, lo que implica que no pueden descifrarlos. Vale. Pero luego se queda a gusto afirmando:
Si el mismo archivo se sube dos veces, cifrado con la misma clave aleatoria de 128 bits, solamente se guarda una copia en el servidor
De acuerdo con eso. Pero díganme, genios de Mega: ¿cuál es la probabilidad de que dos usuarios distintos utilicen la misma clave aleatoria de 128 bits? Pues una entre 2^128. Y resulta que 2^128 es una cifra con 39 dígitos decimales. Es más probable acertar el gordo de la lotería primitiva seis veces seguidas (sin ser concejal de urbanismo). Menos mal que enseguida matizan:
O bien (¡y esto es mucho más probable!), [si] un archivo se copia a otra carpeta o a otra cuenta de usuario mediante el administrador de archivos o la API, todas las copias apuntarán al mismo archivo físico
Esto ya tiene más sentido. No en el primer caso, porque eso de almacenar varios archivos iguales es algo tonto; pero resulta que un usuario puede compartir un archivo con otros usuarios, y lo que hace la deduplicación es sencillamente darles acceso al mismo archivo en lugar de crear más copias.
Según parece, una medida adoptada con el sano propósito de ahorrar espacio de almacenamiento ha sido tan mal explicada que prácticamente se han disparado en el pie. Personalmente, no me gusta la forma de actuar en lo que respecta a archivos duplicados. Si mi colega me ha pasado una copia de una peli, prefiero que él tenga su copia y yo la mía. Entiendo que Mega no quiera malgastar espacio, pero yo tengo un espacio asignado, y la forma en que lo lleno es cosa mía.
El modo de encadenamiento
Los archivos cifrados se guardan según un esquema llamado ECB (Electronic Codebook Mode). No quiero enrollarme demasiado, y emplazo al lector interesado a que eche un vistazo a mi libro sobre criptografía, pero el cogollo del asunto es que un archivo grande M se cifra en bloques: M = (M1, M2, M3 … Mn). Existen diversas formas de efectuar el proceso de cifrado. La más sencilla, la ECB, consiste en cifrar cada uno de los bloques de forma independiente y luego unir todos los bloques cifrados obtenidos. Es decir, si Ek es nuestro algoritmo de cifrado, hemos hecho esto:
C = [C1, C2, … Cn] = [Ek(K1), Ek(M2) … Ek (Mn)]
El modo ECB es sencillo y rápido, ya que el bloque cifrado Ci depende solamente del bloque en texto llano Mi. El problema es que permite a un atacante hábil hacer jugarretas. Por poner un ejemplo sencillo, supongamos que hablamos de películas. Yo cojo varias y las cifro con la misma clave. Si las películas son todas de la misma productora, tendrán los mismos fotogramas iniciales (los focos del logo de la 20th Century Fox, por ejemplo), y por lo tanto los primeros bloques cifrados serán iguales entre sí. De ese modo, un atacante podría obtener información sobre el tipo de película o su procedencia, lo que le vendría muy bien a los abogados de la Fox.
Hay otros tipos de encadenado de bloques que permiten evitar estos ataques, pero adolecen de sus propios problemas, como la propagación de errores. Mucho me temo que el único motivo por el que Mega escogió el modo ECB es por su rapidez. Muchos usuarios entenderán eso de “cifrado mediante AES de 128 bits,” pero pocos sabrán los entresijos de seguridad relativos a los diferentes modos de encadenado. De todos modos, los de Mega parecen reconocer implícitamente la vulnerabilidad del modo ECB, porque anunciaron “¡no usaremos ECB!”, con exclamación incluida.
Si pierde usted la contraseña, la pierde para siempre
Hay dos constantes en el uso de una contraseña por parte del usuario medio. Una: escogerá contraseñas débiles en gran número de casos. Dos: tarde o temprano, se le olvidará. Este segundo problema es algo muy común. Sea por olvido o por cualquier otro motivo, llega el momento de cambiar la contraseña. Y no es una tontería, porque la contraseña desbloquea nuestras claves de cifrado. Sin ella, todo el contenido de nuestra cuenta de Mega es solamente un montón de bits. La propia Mega incide en la importancia de ese hecho: “la única clave que Mega exige que se almacene en el lado del usuario es la contraseña de login, en el cerebro del usuario”
Los servicios de Internet suelen dar dos alternativas: o bien recuperar la contraseña mediante alguna verificación de identidad (las típicas preguntas del tipo “¿cuál era el nombre de su mascota?”), o bien crear una contraseña nueva. Incluso en caso de que toda vaya bien, cambiar de contraseña cada cierto tiempo es una buena política de seguridad. Bien, pues ¿saben ustedes cuál es el procedimiento que usa Mega para cambiar o recuperar contraseñas? En una palabra: ninguno. Si a usted se le olvida su contraseña, AJO Y AGUA, jamás podrá recuperar sus archivos.
Lo triste es que no hay motivo técnico para que esto sea así. Mega ha reconocido el problema, y promete mejoras para el futuro, pero lanzar un servicio de almacenamiento sin la menor posibilidad de cambiar claves es como si Ford lanzase un nuevo modelo de vehículo al mercado y luego se olvidase de enviar repuestos a los concesionarios.
Mi clave es más grande que la tuya
En la actualidad, los expertos en seguridad recomiendan claves RSA con una longitud mínima de 2048 bits. Las claves de 1024 siguen siendo seguras en la actualidad, pero visto lo visto en el pasado, mejor ir a lo seguro. El servidor seguro SSL de Mega https://mega.co.nz utiliza cifrado de 2048 bits, pero también utiliza https://*.static.co.nz, con clave de 1024 bits. Mega afirma que lo hace para ahorrar tiempo de CPU. No es realmente un problema, pero la verdad es que 2048 bits hubieran dejado buen sabor de boca.
¿Fiarme yo?
Mega ha descargado gran parte de la seguridad en el usuario. Esto es, en parte una buena idea, pero también es malo. El motivo: el ordenador medio es más vulnerable que una caja de zapatos. El usuario medio (ese que, según House, es idiota) usa un ordenador cuyo sistema operativo es vulnerable frente a virus, troyanos y todo tipo de bichos malos. Incluso sistemas bien protegidos pueden ser presa fácil de fallos de programación recién descubiertos o no parcheados.
La idea de Mega es que el usuario se sienta protegido incluso frente a ellos mismos. Da igual si el personal de Mega está infiltrado hasta el tuétano por el FBI, porque nuestros archivos se almacenan cifrados, algo así como esos guadamuebles que salen en los programas de subastas de Energy.
Sin embargo, sí que tenemos que fiarnos de Mega. El programa en JavaScript para crear las claves en nuestro navegador lo han creado y enviado ellos. ¿Cómo podemos estar seguros de que alguien no lo ha sustituido por una copia con fallos? ¿Y si Mega intenta engañarnos con un JavaScript vulnerable? La propia Mega reconoce que el usuario puede no fiarse de ellos, y le aconseja que en ese caso acceda a su cuenta mediante otras aplicaciones que no sean su web segura. Pero acto seguido afirma que “cualquier fabricante de software que ofrezca actualizaciones online de aplicaciones puede plantar código troyano en ordenadores específicos, con graves consecuencias.” Es decir, nos están diciendo que ojito con lo que instalemos en nuestro ordenador. Esto es algo conocido y no es un fallo específico de Mega; lo indico como recordatorio de que invocar cosas del tipo “AES y RSA-2048” no convierte un sistema en seguro por arte de magia. Esto es criptografía, no Harry Potter
Crackeando el sistema
Se ha informado de que existe un programa llamado Megacracker que permite recuperar la contraseña de algunos usuarios de Mega. Aunque esto se ha señalado como una constatación de la vulnerabilidad de Mega, no es totalmente cierto. Voy a intentar explicárselo de la forma más breve posible.
Cuando se intercambian contraseñas o se guardan en bases de datos, basta hacer una copia para tirar abajo la seguridad del sistema. En los últimos años se han robado bases de datos con millones de contraseñas de todo tipo de usuarios, desde Sony hasta la NASA. Para paliar el problema, no se utilizan las claves tal cual, sino que se las pasa por una función llamada hash. Ese valor de hash representa a la clave, pero no permite averiguar nada sobre ella.
Recuerda levemente a la letra del DNI. Si no quiero revelar mi número de DNI pero tengo que identificarme, basta con que el verificador me pregunte “¿cuál es su letra del DNI’? Yo le digo cuál es, él comprueba si es la correcta y listo. El problema es que hay solamente 26 letras disponibles, así que la función que calcula la letra a partir del número del DNI no sirve como función hash, pero esa es la idea.
Eso significa que tomo mi contraseña, digamos que es 1234, la paso por la función hash y obtengo la ristra ue8gd18g2. Envío ue8gd18g2 y el servicio online verifica si hay un usuario con mi nombre cuya contraseña tiene un hash igual. Si es así, ya estoy verificado; en caso contrario, puerta. La ventaja de este procedimiento es que el servicio online ni siquiera necesita saber mi contraseña, le basta con el hash.
El problema es que, en ciertas circunstancias, ni siquiera el hash es completamente seguro. En teoría, no hay forma de obtener la contraseña a partir de su valor hash, pero en la práctica, y aquí está el detalle, los usuarios suelen escoger contraseñas débiles. Un atacante no tiene más que probar muchas contraseñas, calcular el hash de cada una de ellas y ver si coincide con el hash de la mía. Mi amigo el atacante toma 1234 y lo pasa por la función hash, obtiene ue8gd18g2, y luego ve que yo tengo un hash igual a ue8gd18g2. La conclusión es evidente: ese usuario está usando 1234 como contraseña. El proceso es automático. Hay programas que permiten efectuar miles de estas comprobaciones por segundo; y si usamos tablas ya precomputadas, esos miles se pueden convertir en millones.
La máxima de Schiller de “contra la estupidez, los propios dioses luchan en vano” es el eslogan no oficial de todos los BOFHs del mundo. Cada vez que un usuario escoge una contraseña fácil (y el término “fácil” es muy amplio, se lo aseguro), no hay más que coger el hash correspondiente y listo. Pero la idea de la función hash no es mala; es excelente, y si se utiliza bien resulta un arma extraordinaria contra los atacantes.
Como en otros casos similares, el diablo está en los detalles. Implementar una defensa basada en funciones hash es buena idea, pero sólo a condición de que se cumplan ciertas precauciones. Veamos si Mega aprueba o falla.
Precaución uno: use sal.
El término “sal” alude a un pequeño paquete de datos que se añade a la contraseña antes de calcular su valor de hash. El resultado es mayor seguridad, ya que los valores hash H(1234) y H(1234+sal) son totalmente distintos. Los ataques tipo “tabla arcoíris,” en los que se usan montones de valores hash precalculados, se vuelven ineficaces. Incluso conociendo el valor de la sal, el atacante necesitaría calcular montones de valores hash para dar con la contraseña adecuada; y puesto que la “sal” es aleatoria y cada usuario tiene un valor distinto, los métodos actuales de comprobación en grandes cantidades se vuelven inútiles. Bien, la pregunta es ¿usa Mega algún tipo de sal? No encuentro información al respecto, pero el programa Megacracker no dice que use sal en absoluto, y de hecho dudo que pudiese funcionar si hubiese sal en el sistema hash que usa Mega. A falta de confirmación, mi conjetura es que Mega no usa sal. FAIL
Precaución dos: use una función hash lenta.
Sí, han leído bien. Habitualmente se suelen buscar funciones criptográficas rápidas y eficientes, pero recientemente se prefiere justo lo contrario en el campo de las funciones hash. La razón es sencilla: puesto que hay programas capaces de calcular gran número de funciones hash, cuanto más lento de calcular sea el hash, tanto más difícil lo tendrá un atacante. Es como un cajero automático donde se puedan introducir todos los PIN posibles, sean correctos o no. Un ladrón de dedos ágiles podrá probar las 10.000 combinaciones en principio, pero si el cajero tarda cinco segundos en procesar cada intento, el ladrón necesitará demasiado tiempo. Hay funciones hash lo bastante lentas para dificultad el trabajo del atacante. Mega no utiliza ninguna de ellas, sino que se basa en el algoritmo rápido de cifrado AES. Mala elección. FAIL.
Peor aún, lo que implementa Mega ni siquiera es una función hash, sino un bicho llamado CBC-MAC. Resulta que un MAC es un Código de Autenticación de Mensajes, diseñado básicamente para comprobar si un mensaje ha sido alterado (sea por ataque deliberado o por errores en la transmisión). Un CBC-MAC tiene ciertas aplicaciones en criptografía, pero no es una función hash adecuada porque el mensaje original puede alterarse sin que el MAC lo detecte. DOBLE FAIL.
Condición tres: no le enseñes el hash a desconocidos.
Si has metido la pata con tu función hash, lo menos que se te puede pedir es que mantengas el valor hash de tu contraseña lo más oculto posible. Darle al enemigo el valor hash, sobre todo si se trata de una función inadecuada, rápida y no usas sal, es buscarte problemas. Sin embargo, ¡eso es precisamente lo que hace Mega! Cuando envía el email de confirmación, incluye el típico enlace en el que hay que pulsar. La dirección del enlace incluye, entre otros datos, el hash de la contraseña del usuario. Es decir, si seguimos con el ejemplo anterior, donde teníamos H(1234)= ue8gd18g2, lo que estamos haciendo es darle ue8gd18g2 al enemigo; bueno, al enemigo y a cualquiera que esté mirando. Sabiendo el valor de hash, el tipo de función hash usada, y encima sabiendo que no hay sal por medio, más te vale no haber escogido una contraseña débil. Y eso es precisamente lo que aprovecha Megacrack. FAIL.
Estrictamente hablando, este fallo es también atribuible a todos aquellos usuarios que piensan que 1234 o el nombre del perro son buenas contraseñas. Sobre Megacrack, el comentario de Mega es sucinto y hasta cierto punto sarcástico: “un excelente recordatorio de que no hay que usar contraseñas de diccionario o fáciles de adivinar, sobre todo si la contraseña también sirve como clave de cifrado maestra para todos los archivos almacenados en Mega” El problema es que cualquier servicio online ya debe contar con que el usuario medio es cortito, y habilitar todas las defensas posibles. Implementar métodos de hash tan inseguros como los de Mega es lo mismo que decir en voz alta “sí, el cliente es idiota, y nosotros también.”
Consideraciones prácticas
Yo, debo reconocerlo, no soy amigo de la Nube. He perdido demasiados artículos en la Red, confiando en que la web duraría eternamente, para aprender que, si no quieres perder archivos, lo mejor es guardarlos en casa; y si quieres mantenerlos protegidos, más aún. Por supuesto, no se molesten en contarme los mil y un casos en que sería útil tener archivos a disposición en cualquier lugar en que me conecte, porque eso ya lo sé. Acepto que la Nube tiene sus ventajas. Lo que no entiendo muy bien es la ventaja de usar Nube cifrada para las aplicaciones a que están destinado Mega.
No nos engañemos, ese servicio está diseñado para subir, compartir y bajar películas y demás archivos grandes de procedencia digamos dudosa. Con independencia de las consideraciones éticas, morales y legales de este proceder, piense usted un poco. Mega, al igual que Megaupload, reside en Nueva Zelanda, y por los mismos motivos. No es por los preciosos paisajes que todos conocemos desde que vimos la trilogía del Señor de los Anillos en el cine, ni siquiera porque allí vive la reina geek de Naukas, sino porque allí el FBI no puede encarcelar al amigo Kim Dotcom. Es decir, motivos legales que les interesan a ellos, no a nosotros.

Cada vez que quiera usted bajarse una película de su cuenta, los datos tendrán que recorrer decenas de miles de kilómetros y llegar hasta su ordenador, en el otro punto del globo, a la velocidad que le deje su proveedor de ADSL. Incluso con una velocidad de 20 megabits por segundo (que ya es mucho), mi copia de Star Trek tardaría más de diez minutos en bajar, y yo solamente he tenido conexión a esa velocidad en el mismo lugar donde me doy el lote con Scarlett Johansson, es decir, en sueños. Luego hay que descifrar la película. Y si quiero subirla, todos sabemos que la velocidad de subida es mucho menor (la A de ADSL significa Asimétrico). Tendré suerte si consigo colgarla en mi cuenta en menos de una hora. Eso para cada película que quiera mover. La verdad, no le veo ventaja frente un bittorrent. Es cierto que bajar algo mediante eMule o utorrent tarda más, pero cuando tienes el archivo en tu ordenador, ya no dependes de una conexión ADSL o de un servicio que hoy es gratis, mañana será de pago y el próximo día puede no existir. Como un tal Megaupload, por ejemplo.
Personalmente, coincido con otros autores en que el sistema de seguridad de Mega no está diseñado para proteger al cliente sino para proteger a Mega. Han intentado crear una especie de guardamuebles anónimo, donde el conserje mira para otro lado sin querer saber lo que los clientes guardan en el interior, y donde nadie más que el usuario tiene llaves de la puerta. De esa forma, cuando lleguen los hombres G, podrán encogerse de hombros y pretender que ellos no sabían nada. El problema es que sus candados son débiles y las puertas tienen fallos, así que si usted quiere proteger sus datos, le recomiendo que no los suba a Mega. Allí solamente una cosa es segura: que el amigo Dotcom va a seguir forrándose vendiendo humo. En este caso, el humo de la seguridad aparente.
Google indexa 86000 impresoras accesibles públicamente

A medida que se ha ido extendiendo el uso de Internet en hogares, hemos pasado de tener sólo un ordenador con el que conectarnos a disponer de multitud de aparatos y gadgets que pueden conectarse directamente con Internet para que nosotros podamos acceder a ellos desde cualquier parte. Uno de los que más hacen uso de esta función son las impresoras, con las que podemos imprimir un documento no importa dónde estemos.
Pero a veces estas funciones tienen un reverso peligroso si no nos preocupamos de configurar adecuadamente dicha función. Pasa igual que con las cámaras IP, que si no se configuran adecuadamente pueden estar abiertas de par en par para cualquiera que pase por ahí. Pues con las impresoras más o menos igual, sobre todo con el peligro añadido de que a Google no se le escapa una y rápidamente lo indexa todo.
Tanto es así que Google ha indexado ya la friolera de aproximadamente 86000 impresoras. Una cantidad realmente impresionante de dispositivos que están conectados y disponibles para todo el mundo, probablemente sin que sus dueños sean conscientes de ello. Teniendo en cuenta la cantidad de medios que ya se han hecho eco de la noticia, posiblemente encuentren algún que otro “regalo” impreso sin saber muy bien por qué.
Está claro que las funciones que conllevan una conexión a Internet son fantásticas, cómodas y ofrecen muchas ventajas. Pero nunca, nunca deberíamos usarlas sin haber revisado y personalizado sus configuraciones. Si tienes una impresora conectada a Internet y no entiendes por qué no paran de llegarte impresiones de culos, quizá es que Google ya la ha encontrado.
Via Gizmodo