

Los mejores routers para p2p
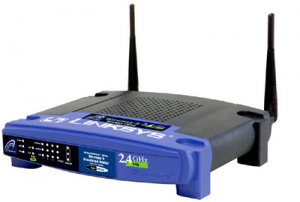
En la web de Tom's Hardware publicaron unas tablas comparativas de rendimiento de distintos routers, parece que tuvieron buena aceptación menos en el aspecto de su funcionamiento con programas de compartición de ficheros P2P.
En respuesta a ello, los chicos de Tom's Hardware se pusieron a analizar varios routers en su funcionamiento con redes P2P. Los modelos a análisis son Belkin's Wireless Pre-N (F5D8230-4), D-Link DI-634M, D-Link DGL-4300, Linksys WRT54GX, NETGEAR WPN824 RangeMax, NETGEAR WPNT834 RangeMax 240 y ZyXEL X-550.
Si bien todos los routers funcionan perfectamente en la mayoría de usos, parece que los mejores para P2P son los Netgear RangeMax 240 y los D-Link DI-634M y DGL-4300, mientras que el Netgear WPN824 RangeMax no sale tan bien parado.
autor : Ferran Veciana / http://www.noticias3d.com

21 Abr 2006, 11:41
-
Mistral lanza modelo Codestral, un modelo para generar código en 80 lenguajes de programación

-
Nueva película en 2026 de " El señor de los anillos "
-
Condenan al hacker de GTA VI a un internamiento hospitalario indefinido
-
Japón pulveriza el récord del internet
-
Stable Diffusion SDXL 1.0: la IA open source generativa de imágenes más avanzada
-
Recreativa Discs of Tron valorada en más de $10,000 encontrado en medio de la calle
-
Kevin Mitnick ha fallecido a los 59 años
-
El CEO de Reddit dice que el "blackout" no ha afectado a sus ingresos y que pasará
-
Sega se une a la larga lista de despidos masivos de este año
-
Meta sancionada con 1.2 billones de euros por violar la RGPD
el mio es el que he puesto en la foto , pero sin wireless , jeje
Cisco Linksys BEFSR41 - Cable / DSL + 4 Ethernet
Muy interesante
Yo tengo un d-link g604t (4 ethernet + wireless) de Jazztel 1 Mb… y si tienes el ordenador apagado se oye un pitido por toda la habitación. Está muy bajo, pero hay gente a la que le causa dolor de cabeza
A lo primero Jazztel lo descambiaba, pero al final como vieron que era algo general han dicho que no. Puse un firmware nuevo y no puedo administrar mis puertos
Supongo que le volveré a poner el firmware viejo cuando pueda y lo venderé (advirtiendo de lo del pitido) cuando me llegue el rúter para ADSL 20 Mbs.
vaya barraca de router ZombieKe
eso dije yo cuando me enteré de lo del pitido…
Intenté que me lo descambiaran, pero nada
Vaya, yo le regalé un router a mi hermana menor que o es ese, o un modelo muy parecido. Mi otra hermana afirmaba que, por las noches, el router emitía un pitido, pero se la tomó por loca y nadie la hizo caso. Ahora resultará que es cierto…
Yo tengo un dlink 604+ de 4 puertos y wireless, es un modelo de hace ya unos años. En general es de P. M. para todo PERO… tiene un gravísimo bug con el messenger que hace que en ciertos casos se te cuelgue el router.
pues quizá tu hermana tenga razón, no sé si no había otro rúter con ese problema. Pobrecilla
En Australia también distribuyeron este modelo defectuoso y también estaban hartos
mi router si que es la chusta: Alcatel SpeddTouch 510
el mio es una mierda :/
El mío es peor: Huawei SmartAX MT882, es usb y router, chino y se queda pillado como el número de conexiones simultáneas suba de 75.
Y debo añadir: sin soporte SNMP u_u
Mmmh… me extraña que un ser tecnológicamente superdotado como tú se contente con un router USB… ¿te lo ha impuesto la compañía o algo así? ¿O te lo has impuesto tú mismo como martirio y vía de purificación catártica? Qué chufa! Yo sin SNMP no me lo compraba”.

Lo del SNMP no sé lo que es pero fingiré que sí: “Ah, ¿y sin SNMP?
algo así iba a decir yo con el SNMP
Por cierto, qué tiene de malo que el rúter sea chino? Van a dominar el mundo!

ahi estamos joder, todos con wireless eso esta bien asi tenemos puntos de acceso a internet, cuando salimos de casa, vacaciones, etc

yo tengo un USR8000A y me va de puta madre.
p.d. Spiderwif
joer, pos yo tengo el qe me dio timofonica….(osea, una mierda, pero pa lo qe lo uso va tirando )
el mio es el de la foto
Los benefactores wireless anónimos son una bendición, aunque yo no formo parte de su grupo (tengo puestas todas las claves posibles en el router). ni encriptación wep ni pollas

Recordad que no se puede estar con la conexión “abierta”, luego pasa por ahí el AverageFury y bueno, lo menos que te hace es ponerle contraseña al router.
Ahora bien, en el caso de Spiderman lo tiene más fácil: simplemente entra por una ventana y se enchufa el cable a tu router
Champion
na si luego viene uno con el linux y ale pa’ dentro
Qué tiene q ver el linux?
Yo para coger wifi del vecino me tengo que pegar a la ventana del cuarto de mis padres. Los otros lo tienen encriptado .
perdona ahora caigo, te debes de referir a saltarte la clave wep y todo eso. Bueno… lo pintan muy fácil pero no lo es en mi humildísima opinión (no soy un experto del tema, pero tuve cierta experiencia con este asunto).
Todo eso me recuerda ese gran y polémico invento llamado FON… ni sé si aún existe, pero me parecía un disparate (un especie de “proyecto” para compartir wi-fis masivamente).
edit: https://es.fon.com


Champion: SNMP es un protocolo (== como el código de red del ut pero para routers, o como el http, ftp, etc) para administrar dispositivos de red (routers, switches inteligentes, servidores, etc). Si el router/modem USB tuviese soporte SNMP podría controlar con más precision con cuántas conexiones activas se cuelga y con cuantas no, ahora es a ojo. También podría controlar con una gráfica el consumo de ancho de banda de subida y de bajada, los timeouts, etc.
Además cuando se cuelga no es que se quede pillado el interface WAN (es decir, no es q se cuelgue solo internet) es que se cuelga el router entero y como no esté en casa para reiniciarlo manualmente no hay forma de reiniciarlo remotamente.
El router es un híbrido entre modem usb y router, es decir, no está conectado a un pc sino a red directamente y con los servicios dhcp y demás desactivados pero aún así se sigue colgando con menos de 100 conexiones activas. Ahora soy un estudiante pobre que no puede comprarse un router chulo como de los que habla la noticia offtopic, sino lo haría . El viejo wireless ADSL1 que tengo que era una falsificación con etiqueta 3com también se quedaba colgado pero al menos podía reiniciarlo porque la red interna seguía en pie.
Crackear una clave WEP es teóricamente factible, pero no es fácil como dice Champion porque para hacerlo tendrías que tener un pc escuchando la conexión durante semanas (excepto si usa mucho P2P en cuyo caso se puede reducir hasta 2-4 horas) y haciendo fuerza bruta sobre los paquetes (==CPU al 100%). Vamos que con el consumo eléctrico y desgaste de hardware te sale más barato comprarte tu propia conexión.
yo me se de uno k crakea routers por telnet aunke el router no use telnet
Ok, entendido más o menos lo del SNMP. Si te sirve de consuelo, cuando mi router se cuelga, es como tú dices, o sea: no puedo reiniciarlo desde la interfaz web ni nada por el estilo, simplemente queda catatónico y no hay más cojones que ir a desenchufarle el cable, volvérselo a enchufar, esperar que se conecte, etc.
En lo que dices del wep, esos dos problemas son exactamente los que yo encontré… recoger suficientes paquetes, y dejar el pc echando humo durante horas… Por supuesto tampoco creo que sea invulnerable, pero en fin, si se trata de evitar que un listillo se te enganche, yo creo que sirve de sobra.
En fin siento eso de la falta de recursos para un router más potente… Espero que ese que tienes te sirva lo mejor posible
Sísí, por lo menos funciona. Gracias por tu compasión, creo que deberíamos intercambiar piruletas
Suici, si telnet no está activo en el server entonces lo craqueará accediendo al puerto 80 o a algun otro. telnet en cuanto a programa es solo un sencillo cliente/servidor, y con el de win puedes conectar a otros puertos que no sea el 23 (el de telnet por defecto para quien lo desconozca).
mi zyxel es la elite
Uhmmm…
Cito textualmente…
Es lo que tiene llegar un viernes de juerga a las 0230 sin esperanza de comerte un colín. Tengo que joder a alguien
Oh, tienes razón vagabond, ahora lo edito.
Gracias por el aviso.
Yo soy el primero en usar redes abiertas si me hace falta. Vale, también admito que en cuanto tenga dos portatiles a mano me gustaría ver ,con motivos pedagógicos, como funciona WEP.
Ahora bien, crackear la red del vecino(para disfrute personal), además de ilegal, es inmoral. Vamos, que eso es simple y llanamente robar al prójimo, y eso, está feo.
Coincido contigo.
Sí, totalmente de acuerdo, 2 horas. ( )
*De-auth attack
*Replay attack
Wpa daría bastante más trabajo, pero… ¿wep? (dead again, part2)
Un par de minutos y au, funcionando.
// no me dedico a estos menesteres, pero tened bien claro un concepto: wifi’s == inseguras
No confundamos invulnerabilidad con inseguridad para crear un pánico colectivo. La seguridad debe ser proporcional a lo que se protege, y para un domicilio particular, te aseguro que el WEP es segurísimo: es más fácil y rápido (aunque también más arriesgado) abrir la cerradura de tu puerta que colarse en un router con cifrado wep. Es más, en un 99% de los casos, la simple identificación por MAC es más que suficiente. Te explicaría mi experiencia en el tema wep pero sería largo. Simplemente, si te fías de mí, créeme: puedes estarte 8 horas y no conseguir nada de nada - y eso con mi propio router, con routers del entorno se pierde la conexión y es fácil que tengas que volver a empezar de cero. Los enlaces son muy majos, tanto como todo lo que hacen en bricomanía, ¡oye, que todo les sale a la primera!
lo que tú digas;
//sobre identificación por mac…
(uff,… complicado)
¿Qué te hace tanta gracia? ¿O es una risa nerviosa? Porque yo no te estaba contando un chiste, salvo lo de bricomanía.
no se lo q estas hablando xo me meto, mira, en mi pc no tngo firewoll, solo un antivirus, y oye, nunca s m mete nadie, y si s m mete, pf, pos ya ves, como tengo planos sobre la construccion de armas termonucleares con uranio iraní, m importa mucho…
estoy con champ, para casa no hace falta tener un sistema seguridad d la nasa, y con poner una pass al wifi ese basta, q el 99 % de la gente no tiene ni idea d romper claves y cosas d esas jombre!
yo es ke tengo windows xp asi ke el router es lo de menos porke entre ke se me blokea cada 5 segundos, se me reinicia, entran y me roban los archivos recibidos del messenger y me leen los chatlogs y luego me llaman por telefono por la noche y se ríen de mis conversaciones. Mi vida es un sinvivir desde que uso Windows, pido al cielo que sea misericordioso y me mande un freebsd, ya he sufrido bastante creo yo.
atentamente, un desgraciado
yo tengo el de smc y tira de puta madre