

Meta sancionada con 1.2 billones de euros por violar la RGPD
La EU ha denunciado a Meta por violar la RGPD y procesar y almacenar datos de usuarios en EEUU. La multa que asciende a 1.2 billones de euros es la mayor multa impuesta por violar la RGPD.
La UE ha ordenado a Meta que deje de procesar información personal de usuarios europes en los próximos seis meses.
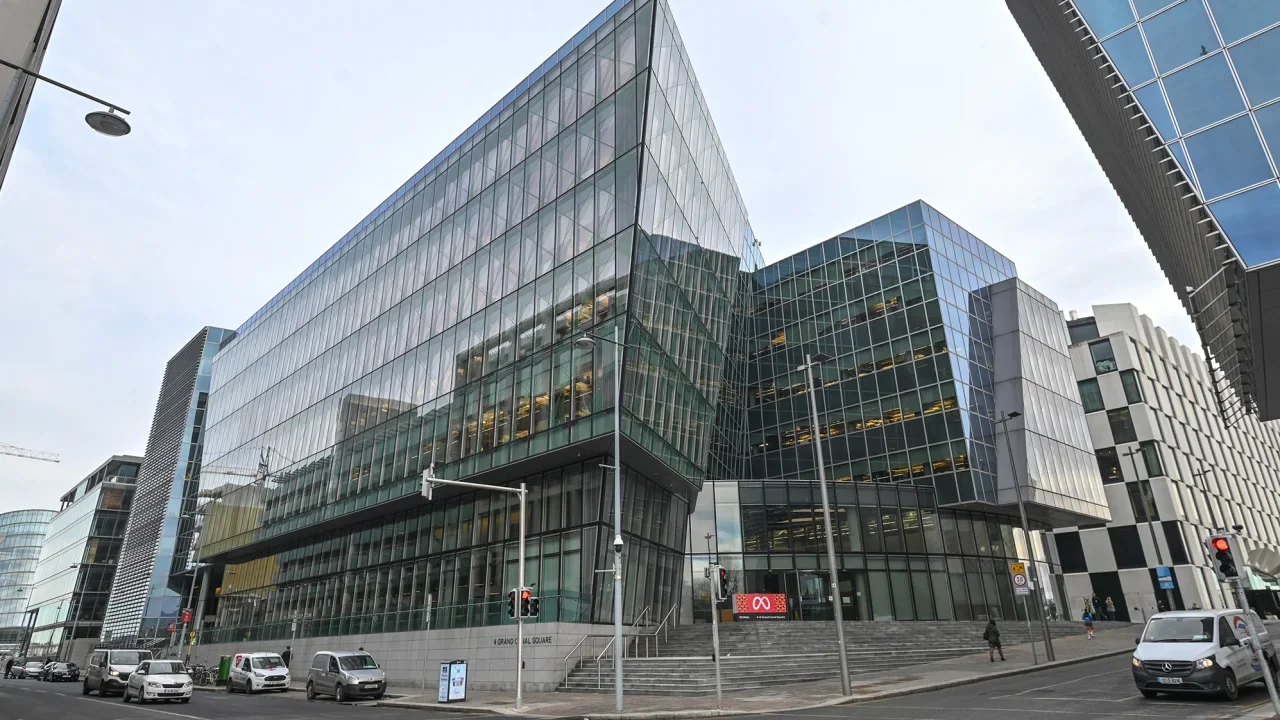
Oficinas principales de Meta en Dublín, Irlanda.
Fuente: edition.cnn.com

por slnc
23 May 2023, 14:46
23 May 2023, 14:46
Últimas noticias
-
Mistral lanza modelo Codestral, un modelo para generar código en 80 lenguajes de programación

-
Nueva película en 2026 de " El señor de los anillos "
-
Condenan al hacker de GTA VI a un internamiento hospitalario indefinido
-
Japón pulveriza el récord del internet
-
Stable Diffusion SDXL 1.0: la IA open source generativa de imágenes más avanzada
-
Recreativa Discs of Tron valorada en más de $10,000 encontrado en medio de la calle
-
Kevin Mitnick ha fallecido a los 59 años
-
El CEO de Reddit dice que el "blackout" no ha afectado a sus ingresos y que pasará
-
Sega se une a la larga lista de despidos masivos de este año
-
Meta sancionada con 1.2 billones de euros por violar la RGPD
No debo de entender bien los motivos por los que la EU sacó adelante ciertos puntos de la RGPD como éste de no permitir procesar datos de usuarios europes fuera de Europa. He trabajado en temas relacionados con la RGPD en una de las big tech y puedo decir con confianza que crea una cantidad de trabajo, dinero y complejidad impresionantes. ¿Para lograr qué beneficio? ¿Reducir riesgo de qué exactamente? La gente que roba y vende números de tarjetas de crédito no van a seguir la RGPD. Empresas de países peligrosos como China o Rusia tampoco (TikTok y el robo de datos de millones de niños).
Es bastante ridiculo, a mi esto es lo que me da de comer (asegurarme de que mi empresa cumple con la normativa) pero cuando te pones a intentar comprender como se ha llegado a este punto te das cuenta de que es mas un tema politico de Alemania vs USA que otra cosa… el objetivo de Alemania desde el principio es la localizacion de los datos de usuarios Europeos en Europa o intentar que USA sea mas estricta con COPPA o CCPA (Ahora CPRA), cosa que dudo que vaya a ocurrir… una de las soluciones seria que USA sacase una ley federal similar a GDPR en al menos tantos puntos como para que llegar a un acuerdo como el de “Privacy Shield” (que despues de esta sentencia ya no vale para nada).
En Europa los que estan mas obsesionados con esto son los Alemanes, Irlanda absolvio a Facebook de esta sancion pero a Alemania no le hizo gracia y dijo pues ahora te denuncio como “Europa”… como he dicho.. es mas politica que otra cosa…
Ahora Facebook apelara, el proceso se alargara otros tantos anyos, se sentiran como cabeza de turco porque en realidad esto se ha hecho para sentar precedente y poner firmes a otras empresas grandes y espero que no lleguen a ser sentenciados por esto porque el precedente podria ser devastador… estamos hablando de que Alemania forzaria a todas las empresas de este calibre a tener instalaciones espejo en USA y en EU para procesar los datos en EU, lo cual es un gasto practicamente inasumible siendo realistas…
Al resto nos queda seguir intentando actuar de buena fe intentando ser lo mas estrictos posibles respetando unas leyes que no estan claras ni para los que las intentan aplicar hasta que todo se aclare… y al final es lo que dices, a la hora de la verdad el que roba y trafica con datos se reira en la cara de la gente, porque parece que solo procesan a empresas grandes para dar ejemplo…
Editado: Todo esto empezo cuando un senyor denuncio a facebook en 2013, unos cuantos juicios y 2 acuerdos entre USA y Europa despues, estamos en esta situacion…
Lo de Irlanda me flipa mucho muchísimo, la GDPR fué impulsada por una señora Irlandesa, basada en la regulación que montó esa señora en Irlanda.
Pero luego son los primeros en quitar multitas si ven que tal hurr durr empleos.
Hoy he aprendido que esa senyora Irlandesa es de la ciudad a la que acabo de mudarme y estudio en el colegio al puedo tirar piedras desde el jardin de mi casa practicamente jajaja
Irlanda es la que mejor lo ha jugado realmente y el Brexit le ha venido dpm en muchos aspectos (en otros ha sido una mierda por el tema de exportaciones con UK y tal) porque ahora es el unico pais de la UE cuyo lenguaje principal es el Ingles, tiene una conexion con USA muy fuerte y bueno, que te voy a contar a ti PiPe…
Acciones como estas, lo de las cookies, las décadas de daños económicos y la pérdida de tiempo a millones de personas de la TSA por el 9-11, etc, me ponen, como idealista apasionado por la eficiencia, triste.
Yo te entiendo, pero a la vez, a mi me ha dado trabajo
Como pequenya alegria dicen que van a mejorar los controles en los aeropuertos (el de Dublin creo que es de los primeros en Europa en hacer esto) y que los vas a poder pasar del tiron, con liquidos y todo hjajaja lo creere cuando lo vea…
Eso lo he probado en Colonia, tenían un control en fase de pruebas que era basicamente no vacies la mochila y pasa tal cual, si te quieres quitar algo bien y si no pues… posible cacheo de zonas que marquen cosas raras, como el cinturón, pero no pita y te monta el show, tienen una tablet con un dibujito de cuerpo humano y las zonas que tienen que revisar
bastante mas práctico
Yo solo quiero que me dejen llevar SmithWicks a espanya en la mochila de una p. vez jaja
yo la compraba en el aeropuerto, pero ya las últimas veces ni eso aquí tenía yo una lata de mi última visita que me traje facturada

Casi caduca, tuvimos que sacrificarnos…
jajajajaj si, antes de la pandemia encontrabas en la terminal de Ryanair, desde la pandemia solo Guinness, hop house etc nada de SmithWicks… yo siempre pienso que es una oportunidad de negocio perdida el que no la importen a Espana… mi suegro encontro SmithWicks en un pub en a tomar por culo al norte en Alberta (Canada), me parece flipante que llegue ahi y nosotros tengamos que pasarlas putas para sacarla de Irlanda jaja
(lo siento nos estamos llendo del tema principal del hilo )
Saben perfectamente que imposible prevenir el robo de datos, pero al menos han sacado 1.2 billones de euros, ya le ha rentado hacer la ley 🤣
No han sacado nada en realidad… Facebook apelara y a saber en que se queda esto… si le cae eso a Facebook (que lo estan usando de cabeza de turco) seria un precedente extranyo porque al no haber una legislacion clara vigente lo mas que pueden hacer estas empresas multinacionales es intentar lo mas de buena fe posible para que cuando se aclare todo esto y se saque algo en claro poder demostrar que todo lo que han hecho hasta ese dia es de buena fe… las multinacionales tienen una diana en la espalda en estas cosas… estoy seguro de que si MANOLOS SA se pasa el GDPR por el forro (que seguramente lo haga por desconocimiento mas que por mala fe) ni saltan las alarmas ni les meten un puro, al final el puro es un % de los beneficios anuales de la empresa, ahora sabiendo eso dime si te renta “proteger” la informacion privada al nivel de meterle a MANOLOS SA un 2 o un 3% de sus beneficios anuales, o si se te cae la saliba de la boca con ese mismo porcentaje pero de una de estas macroempresas…
Al final es una mezcla entre politica (Alemania quiere imponerse a USA) y dinero… lo que es la proteccion real de los datos le importa a cuatro romanticos…