

Un hack del femtonodo de Vodafone permite interceptar y hacer llamadas sin pagar
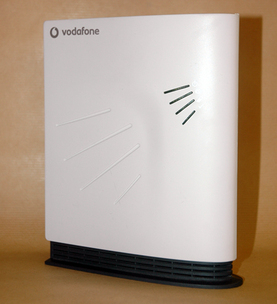
La seguridad de la red de Vodafone en Reino Unido ha saltado por los aires debido al trabajo de The Hacker Choice que, partiendo de una femtocelda para dar cobertura 3G a un hogar, han sido capaces de acceder a las conversaciones y hacer llamadas con cargo a un tercero.
Ha sucedido en el país donde la operadora tiene su sede, donde incluso la tecnología 3G/UMTS/WCDMA, la más robusta en seguridad de las que se usan actualmente para telefonía móvil, ha sido también comprometida.
Todo ello lo han logrado con la femtocelda Vodafone Sure Signal fabricada por Sagem, un dispositivo que se distribuye para asegurar la cobertura de Internet móvil de alta velocidad en un área reducida como puede ser un hogar (unos 50 metros de radio).
The Hacker's Choice, mediante ingeniería inversa, ha logrado convertir la femtocelda en un dispositivo capaz de capturar todo el tráfico de red, e incluso realizar otras muchas funciones bastante comprometedoras.
Al parecer, el dispositivo se conecta directamente al núcleo de la red de Vodafone. Una vez el hacker logra entrar en modo administrador a la femtocelda, puede obtener las claves secretas de otros clientes de Vodafone dentro del rango de cobertura, y a partir de aquí la cosa se pone bastante fea: se es capaz de escuchar las conversaciones privadas de otros usuarios, acceder al buzón de voz y suplantarle para realizar llamadas que se facturan a otro cliente.
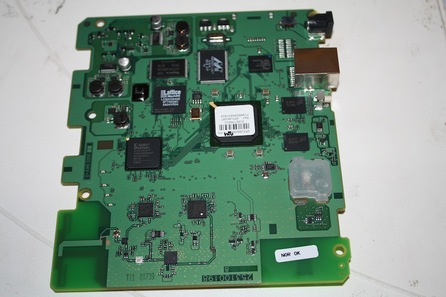
Toda la explicación del proceso está detallada en un wiki del propio grupo THC: desde cómo soldar un cable, hasta cómo acceder a través de él por SSH para obtener permisos root en el kernel Linux que ejecuta la femtocelda.
A partir de ahí, también se dan los pasos para capturar el tráfico, las llamadas y llamar con cargo a terceros, una vez se configura la femtocelda para que los móviles dentro de su radio de cobertura se autentiquen mediante el dispositivo hackeado.
Para que Vodafone no "pille" al hacker tan fácilmente, también se quita un módulo que utiliza el operador para geolocalizar cada una de las femtoceldas, ya que registra los identificadores de las estaciones base próximas.
THC define esta situación como un fallo de diseño de Vodafone, y no comprende cómo una gran empresa como ésta puede elegir una contraseña fácil de reventar ("newsys") para acceder en modo superusuario al dispositivo, y a partir de ésto ya poder capturar tráfico.
En España, hace ya un año que el operador empezó a ofrecer las femtoceldas, aunque era un modelo fabricado por Huawei.

15 Jul 2011, 16:43
-
Mistral lanza modelo Codestral, un modelo para generar código en 80 lenguajes de programación

-
Nueva película en 2026 de " El señor de los anillos "
-
Condenan al hacker de GTA VI a un internamiento hospitalario indefinido
-
Japón pulveriza el récord del internet
-
Stable Diffusion SDXL 1.0: la IA open source generativa de imágenes más avanzada
-
Recreativa Discs of Tron valorada en más de $10,000 encontrado en medio de la calle
-
Kevin Mitnick ha fallecido a los 59 años
-
El CEO de Reddit dice que el "blackout" no ha afectado a sus ingresos y que pasará
-
Sega se une a la larga lista de despidos masivos de este año
-
Meta sancionada con 1.2 billones de euros por violar la RGPD
| free | 20 |