

Los mensajes directos de Twitter: víctimas de una nueva campaña de phishing
En estas últimas semanas, estamos presenciando una nueva ola de ataques de phishing vía mensaje directo en la red de microblogging Twitter. Los mensajes suelen tener un contenido similar, la única diferencia es la elección del acortador de URL y el cambio en un par de palabras. En el ejemplo que mostramos abajo, los acortadores de URL utilizados fueron bit.ly y y.ahoo.it
"hey, alguien está propagando rumores desagradables sobre ti URL"
"hey, alguien está propagando rumores terribles sobre ti URL"
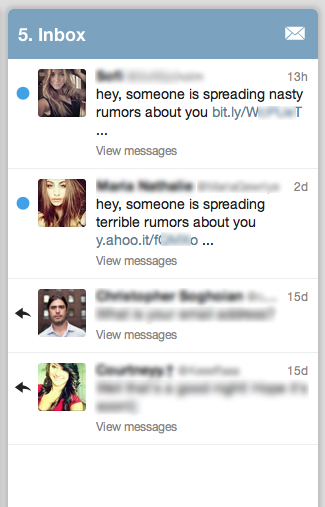
Si el usuario cae en la tentación de hacer click en el link, es redirigido al website http://twi[CUT]er.com, donde el cibercriminal ha creado una página maliciosa de conexión a Twitter. La víctima, al introducir las credenciales de acceso, las envía a los ciberatacantes, y estos datos se utilizarán para encontrar más víctimas en Twitter y otras redes sociales.
Después de que los usuarios completen este paso, serán redirigidos a una página falsa de “error 404” y después de 2 segundos la víctima se encontrará de nuevo en la página real de acceso a Twitter.
Investigaciones de Kaspersky Lab advierten de que se está produciendo una nueva ola de ataques de phishing también en Facebook, aunque es difícil de determinar por el momento si pertenece a la misma fuente. Puedes encontrar una captura de pantalla de los ataques de Facebook abajo:
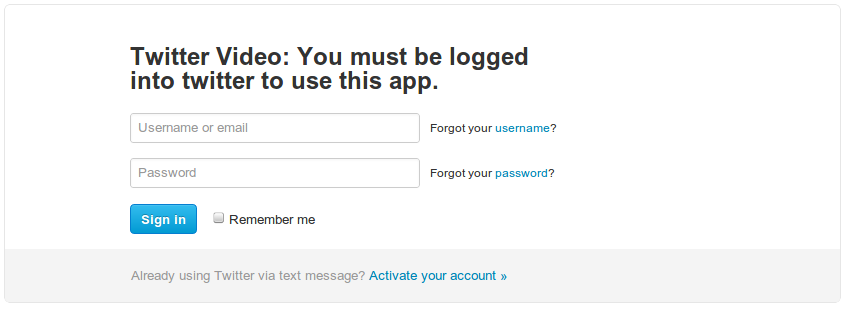
“Video de Twitter: debes acceder a twitter para utilizar esta app.”
Desde Kaspersky Lab recomendamos tener especial precaución a la hora de introducir nuestras credenciales en enlaces desconocidos.

21 Oct 2012, 18:12
-
Mistral lanza modelo Codestral, un modelo para generar código en 80 lenguajes de programación

-
Nueva película en 2026 de " El señor de los anillos "
-
Condenan al hacker de GTA VI a un internamiento hospitalario indefinido
-
Japón pulveriza el récord del internet
-
Stable Diffusion SDXL 1.0: la IA open source generativa de imágenes más avanzada
-
Recreativa Discs of Tron valorada en más de $10,000 encontrado en medio de la calle
-
Kevin Mitnick ha fallecido a los 59 años
-
El CEO de Reddit dice que el "blackout" no ha afectado a sus ingresos y que pasará
-
Sega se une a la larga lista de despidos masivos de este año
-
Meta sancionada con 1.2 billones de euros por violar la RGPD
A mi me acaba de pasar, algunos de GM han recibido el MD desde mi cuenta Twitter, y eso que nunca he puesto mis datos en ninguna web
a mi me la hackearon y empezaron a hacer publicidad de un aspirador, pero solo les dio tiempo a un twitt porque los de twitter se pisparon y me enviaron un correo , eso si no era phising ni nada, era por tener una contraseña estupida, porque no usaba twitter mucho pero bueno yo en phising no caigo