

Descubierta una vulnerabilidad 0-day en Internet Explorer 6, 7, 8 y 9
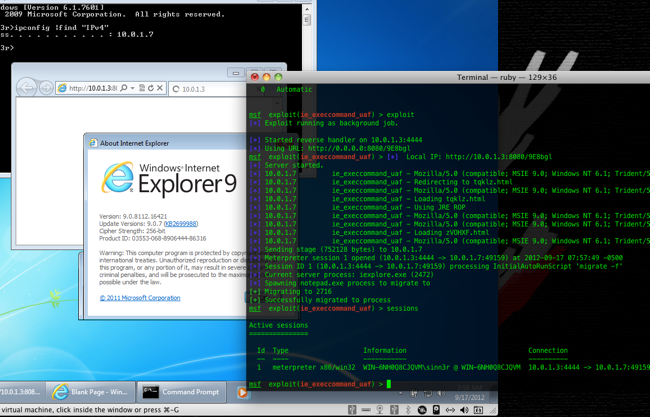
A pesar de las mejoras que ha hecho Microsoft con su navegador, se siguen encontrando fallos en Internet Explorer. El último se ha descubierto hace unos días, una vulnerabilidad 0-day que permite que un atacante ejecute código en tu ordenador, aunque sin permisos de administrador.
La vulnerabilidad afecta a todas las versiones de Internet Explorer en todos los sistemas operativos, salvo a Internet Explorer 10. Para que un ordenador sea atacado, tiene que visitar una web especialmente preparada, que descargaría código al ordenador para después ejecutarlo aprovechando este fallo.
Como comento arriba, es una vulnerabilidad 0-day, lo que quiere decir que ya se está explotando activamente. De hecho, lo han descubierto a raíz de un exploit relacionado con otra vulnerabilidad (también 0-day) en Java SE 7 que se destapó hace unos días.
Microsoft ya está al tanto de la vulnerabilidad, aunque no han aclarado si el parche aparecerá en cuanto lo tengan o en uno de sus patch tuesdays, las liberaciones de parches que hacen cada mes. Mientras, aseguraos de tener el antivirus actualizado y de no visitar páginas extrañas para evitar ser infectados.

19 Sep 2012, 13:28
-
Mistral lanza modelo Codestral, un modelo para generar código en 80 lenguajes de programación

-
Nueva película en 2026 de " El señor de los anillos "
-
Condenan al hacker de GTA VI a un internamiento hospitalario indefinido
-
Japón pulveriza el récord del internet
-
Stable Diffusion SDXL 1.0: la IA open source generativa de imágenes más avanzada
-
Recreativa Discs of Tron valorada en más de $10,000 encontrado en medio de la calle
-
Kevin Mitnick ha fallecido a los 59 años
-
El CEO de Reddit dice que el "blackout" no ha afectado a sus ingresos y que pasará
-
Sega se une a la larga lista de despidos masivos de este año
-
Meta sancionada con 1.2 billones de euros por violar la RGPD
20 puntos para Microsor!
Ya les vale… Menosmal que desde que la ‘gente’ tiene uso de razón, como mínimo utilizan mozilla… aunque se piensen que es la mejor opción
Mierda, que yo uso el explorer pal porno!!
Alemania recomienda no usar Internet Explorer por problemas de seguridad
[quote]
A comienzos de esta semana Microsoft reconoció un problema de seguridad en su Internet Explorer, que puede ser utilizado por ‘cibercriminales’ para tomar el control de PC infectados tras visitar sitios Web maliciosos. Dijeron estar trabajando para solucionarlo a la brevedad, pero para el Gobierno alemán la cosa está muy clara: Recomiendan a sus ciudadanos que no utilicen el navegador de Microsoft.
Así, desde la Oficina Federal del Gobierno alemán para la Seguridad de la Información (BSI, por sus siglas en alemán) invitan a los ciudadanos a utilizar navegadores alternos a Internet Explorer, para minimizar los riesgos de un posible ataque malicioso: “Una rápida propagación del código es algo que temer”, afirmaron.
Microsoft no se ha pronunciado tras la recomendación de Alemania, pero sí que minimizó el impacto del fallo en una declaración escrita, donde asegura que “ha habido un número muy limitado de ataques (…) la gran mayoría de los usuarios de Internet Explorer no se han visto afectados”
Se ha podido conocer, además, que la empresa trabaja en un parche para remediar dicho fallo y que se espera estará disponible en la próxima actualización estimada para el 9 de octubre. Mientras, hacen una serie de recomendaciones para evitar infectarse y que resumen así en ESET:
Es importante que si decides descargar el complemento EMET lo hagas desde la Web oficial de Microsoft, para evitar correr riesgos innecesarios.
A mi forma de ver es responsable la actitud de Microsoft al notificar del fallo de seguridad, y también la medida de advertencia que hace el organismo de seguridad en Internet del gobierno alemán, ya que es su responsabilidad velar por los intereses de sus ciudadanos en la Red.
A todas estas, ¿tu usas Internet Explorer? Si es así, ¿has activado alguna medida de protección especial tras esta advertencia de Microsoft, o estás pensando en cambiar temporalmente de navegador?
[/quote]