 Internet


Teddy Bautista podría ser detenido por supuesta desviación de fondos de la SGAE
Los accesos al edificio están completamente bloqueados y ningún directivo puede salir de él, incluido evidentemente el presidente de la asociación, Teddy Bautista, quién además podría ser puesto a disposición del Juzgado Central de Instrucción con una orden de detención que posee actualmente la Guardia Civil.
Google permitirá al usuario saber cuántas veces ha pedido su gobierno información sobre él
Que los gobiernos utilizan información sacada de la Red para conocer más de cerca a los ciudadanos es un secreto a voces que poco a poco empieza a reconocerse. Google ha dado un paso definitivo en este sentido y ha decidido informar al usuario sobre las veces que su gobierno ha pedido información sobre él.
A través de Europa Press conocemos la puesta en marcha por parte del buscador de la página "Informes de transparencia". En ella aparecen las solicitudes de datos de usuarios y retiradas de contenidos de algunos servicios del buscador a petición de autoridades gubernamentales en los países de todo el mundo. La compañía ha puesto en marcha esta medida como respuesta a aquellos que le acusan de falta de transparencia.
Más de 350 solicitudes en España
La información aportada por el gigante de Mountain View se refiere a los meses de julio a diciembre de 201 y durante este periodo se señala que 359 internautas españoles fueron investigados por el Gobierno pidiendo a Google información sobre ellos. El buscador respondió en 219 de los casos (61%).
En el caso de retiradas de información y contenidos, Google lo hizo en 13 de las 39 peticiones que recibió. Una docena de estas solicitudes fue por petición de los tribunales mientras que en el otro caso fue investigación policial. En lo que se refiere a las causas de esta retirada de contenidos, Google ha informado de que en el caso español la difamación ha sido la principal causante, seguida de la privacidad y la seguridad en el servicio de búsqueda web y en YouTube.
Asimismo, el buscador señala a Estados Unidos como el país cuyo gobierno más solicita información de sus ciudadanos en la Red. Hasta 4.601 peticiones de datos sucedieron en el periodo indicado, cuya respuesta por parte del buscador fue dada en el 94% de los casos. Al país norteamericano le seguiría Brasil con 1.804 solicitudes e India, con 1.699 peticiones. Por lo que respecta a nuestro continente, Reino Unido es el más activo en este sentido con 1.162 peticiones.
Lulzsec, el grupo de hacktivistas se disuelve tras 50 días
La agrupación de hacktivistas LulzSec, que atacó los sitios web de numerosas empresas y gobiernos en los últimos 50 días, anunció este domingo que no continuará con sus actividades.
Para despedirse, han publicado documentos que incluyen información interna de AOL y AT&T.
"Nuestro planeado crucero de 50 días ya ha terminado, y ahora debemos navegar más allá", explicaron los hackers, que tienen como logo la imagen de un barco. "Deseamos, pedimos incluso, que el movimiento se manifieste en una revolución que pueda continuar sin nosotros".
Según su propia explicación, los seis miembros de Lulzsec no quieren estar vinculados a esta identidad de forma permanente.
Opera celebra 200 millones de usuarios con su versión 11.50
Es curioso el mundo éste de las cifras. Según en qué mercado te muevas, puedes tener 200 millones de usuarios y aún así no llegarle ni a altura del betún a tu más directo competidor.
Aún con todo, doscientos millones son muchos, por lo que nadie debería subestimar a Opera Software, quinta en el ranking (un 2.4% del mercado de los navegadores está en su poder) por detrás de Internet Explorer, Firefox, Chrome y Safari.
Para celebrar tan impresionantes cifras, Opera ha comenzado a reflejarlas en su página, donde además del aumento de su número de seguidores en Facebook a tiempo real, se nos dan a conocer las 14.741 personas admiradoras del bigote de Tom Selleck o las 1.908 personas que no sienten vértigo al calzarse unos zancos. Entrad a lo largo del día, aún quedan bastantes estadísticas absurdas por desvelar.
Jocosidades aparte, os sorprenderá la disponibilidad de Opera 11.50, que los de Oslo han lanzado al mundo en tan significativa fecha. Medio año ha pasado desde la última actualización, de la que ésta se distingue esencialmente por una renovada interfaz de usuario.
Opera luce ahora bastante similar a sus competidores, con botones aún más nimios y la consiguiente ganancia de espacio para contenido web. Mejora también la velocidad de navegación, que dicen sus responsables ha aumentado entre un 10 y un 15%.
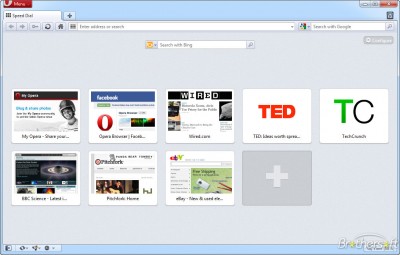
El característico Speed Dial (sumario inicial de sitios más visitados) sustituye enlaces o vistas en miniatura por extensiones que nos muestren el contenido de dichas páginas en tiempo real, pudiendo insertar las típicas de cariz meteorológico u horario (Opera ha firmado acuerdos con Read It Later, Webdoc, The Hype Machine y StockTwits para que dispongan sus propuestas).
Más novedades: sincronización de contraseñas entre varios navegadores Opera y el inevitable arreglo de “miles de bugs reportados”. Se refuerza también la compatibilidad HTML5, facilitando la labor a desarrolladores y se implementa un nuevo motor de renderizado.
Los cambios, aunque numerosos, no terminan de ser sustanciales. Mucho me temo que, pese al doble centenar de millones, Opera aún tiene un largo camino que recorrer hasta plantar cara a sus rivales.
Facebook ficha al hacker Geohot
George Hotz, conocido como Geohot, el hacker que vulneró la seguridad de iPhone y más recientemente de PlayStation 3, está trabajando para Facebook.
La noticia se ha sabido tras una entrevista con Joshua Hill -P0sixninja-, otro hacker, que comentó que Geohot se había retirado del reto de hackear el iPad 2 para mantenerse en una posición más discreta y centrarse en su nuevo trabajo en Facebook. Aunque no ha sido revelado su proyecto, Hill indicó que está implicado en el desarrollo de una aplicación de Facebook para iPad.
El trabajo de Hotz ha sido confirmado más tarde mediante Gabe Rivera, de Techmeme, en un mensaje de la red social Twitter, con un link al Facebook de Hotz, en el que comenta que "es un lugar maravilloso para trabajar".
Sony y Geohot llegaron a un acuerdo tras meses de disputas legales el 31 de marzo.
Anonymous vs Telefónica: movistar.es inaccesible de forma intermitente y telefonica.com resiste
La web movistar.es ha permanecido inaccesible durante media hora a partir de las 17 h. cuando se ha producido el grueso del ataque contra el servidor de Telefónica. El canal de IRC de la operación registra hasta 250 asistentes que dirigen ahora sus peticiones contra telefonica.com, mientras la web funciona con dificultad pero sigue respondiendo. Anonymous descarta atacar los DNS de la compañía pero habla de una tercera parte del ataque que consistiría en publicar el contenido de una base de datos interna de la operadora.
El ataque estaba programado para las 16'30 h. contra movistar.es y a partir de las 18 h. se dirige únicamente contra telefonica.com. Aunque los técnicos de Telefónica han tomado medidas para mitigar el ataque, no han podido evitar que los servidores que albergan la web de movistar.es quedaran saturados a partir de 17:00 h. haciendo que la navegación en la web sea imposible de forma intermitente.
A partir de las 18:00 h. la web se ha recuperado, una vez que los participantes del ataque han dirigido las peticiones hacia telefonica.com, el segundo objetivo. En un primer momento telefonica.com ha dejado de responder pero se ha recuperado y en este momento funciona con normalidad.
En las instrucciones que los organizadores han colgado se menciona una última parte del ataque que se dirigirá contra una BBDD, a la que en el topic del canal se hacía referencia como "Dump BBDD movi", sin más datos.
Descartado el ataque contra las DNS
Los responsables de la #optelefonica, barajaron en un primer momento dirigir el ataque contra los servidores DNS de la compañía. La intención era enviar consultas de forma masiva, de forma que quedarán saturados y no pudiesen atender a las peticiones de resolución de nombres legítimas. Sin embargo, esta opción quedó finalmente descartada al estimar que habría perjudicado a muchos usuarios. Aún así, Telefónica ha cortado el acceso a los DNS desde fuera de su red preventivamente, lo que puede afectar a algunos usuarios.
El canal de IRC #optelefonica desde donde se coordina la operación, que durante la semana era frecuentado por unos 30 a 50 usuarios, ha alcanzado alrededor de 250 usuarios conectados durante la ejecución del ataque. Entre los comentarios que podían leerse con más frecuencia se repetía constantemente la necesidad de renovar la IP ya que Telefónica está baneando las IP's para defenderse.
Firefox 5 ya disponible, tres días antes de lo esperado
La gente de Mozilla ya había dicho que las actualizaciones de Firefox estarían disponibles con mayor velocidad que antes, pero aun con la advertencia no estábamos preparados para un lanzamiento tan anticipado
La quinta versión "redonda" del navegador ya está disponible en los servidores FTP de Mozilla, doce semanas después del lanzamiento de Firefox 4, y tres días antes de lo programado (se supone que Firefox 5 estaría disponible el 21 de junio). Entre otras novedades, encontramos el soporte para animaciones CSS, y opciones "do-not-track" más fáciles de configurar. Los cambios exteriores quedarán para futuro, y no nos quejamos, porque la interfaz actual funciona de maravilla. Si no tienes miedo a ser uno de los primeros usando software nuevo, no pierdas tiempo y corre a descargar Firefox 5. Si por otro lado necesitas asegurarte de que las cosas funcionan bien antes de hacer cambios a tu ordenador, te recomendamos esperar al menos unos días.
Más de 62.000 cuentas hackeadas y publicadas por LulzSec
Día tras día van apareciendo informaciones en las que vemos que otro servidor/web ha sido atacada con la consecuente publicación de cuentas de usuario comprometiendo así la seguridad de nuestros datos. Al parecer a llegado el momento en que ningún sitio es bueno para dejar nuestros datos y aunque deberían aparecer nuevos sistemas de conexión, que seguro, más tarde o más temprano volverán a ser vulnerados (no nos engañemos) uno ya no está tranquilo que un día u otro caiga alguna de esas empresas (Bancos o Cajas) en la que se lie una bien gorda.

Ya han pasados unos meses desde que Sony fue objetivo del primero de los “grandes” ataques del mundo hacker, algunos se reian de la seguridad de Sony y achacaban a que esto no era un problema global, pero poco a poco han ido cayendo uno detrás de otro y hasta la página oficial de la CIA ha sido atacada. LulzSec una de las organizaciones que está causando más estragos en la “nube” ha publicado un enlace a través de su twitter (ya ha sido retirado) con más de 62.000 cuentas que pueden ser utilizadas en diferentes servicios: Paypal, WoW, gmail, etc. Si quieres saber si tu cuenta ha sido hackeada aquí tenéis un enlace para testearlo. Suerte!
Fuenet # Gizmondo
Se acabaron las tonterías: ¡BOOTH BABES!
Este E3 ha sido especialmente movidito y el pobre @chiconuclear apenas ha tenido de respirar, comerse un par de sándwiches y drogarse un poquito entre demo y demo. Ha jugado tanto que ha perdido los dedos y ahora es un mono con gafas de pasta y camiseta de Vampire Weekend el que transcribe sus dictados desde el dolor de no haber podido cumplir su principal misión en Los Aangeles: recopilar babes como un demente.


	Por suerte internet es grande, nuestra moral escasa y la ética para nosotros no es más que aquella aburrida asignatura que dedicábamos a dibujar penes en el pupitre, así que hemos hecho un barrido loco y hemos robado para vosotros un magnífico surtido con lo mejorcito que se paseó sus curvas por la feria. Mención especial al tren de lavado a prueba de feminazis que montaron los PR de Saints Row: The Third, a Chun Li y a una turborrusa de morfología galáctica promocionando Metro: Last Light que en seguida distinguiréis. Y, cómo no, para los titanes de RPS, que en un asombroso ejercicio de metaerotismo se han dedicado a sacar fotos de los que fotografiaban y filmaban a las babes. Bravo.
Son muchas fotos así que pongo el enlace directo, se que os gustara jajaja
Crean una extensión para Firefox capaz de eliminar los filtros antipiratería de Google
Hace unos meses os hablábamos de la creación de MAFIAA Fire, una extensión para Firefox por la que aquellos dominios como Roja Directa, incautados por Estados Unidos, podrían redireccionarse a otras ubicaciones y seguir así su funcionamiento. Pues bien, los mismos desarrolladores han lanzado Gee! No Evil, plugin que permite “saltarse” los filtros antipiratería de Google cuando realizábamos búsquedas que podrían violar los derechos de autor.
Esta segunda herramienta creada es un paso lógico si tenemos en cuenta lo ocurrido hace unos meses con MAFIAA Fire. Seguramente, ni los propios desarrolladores creyeron que iban a obtener tanto éxito con esa primera extensión. MAFIAA Fire golpeaba directamente a la lucha existente en Estados Unidos por erradicar las webs que violen los derechos de autor.
A través de la denominada operación En Nuestros Dominios, el país ha tomado desde el año pasado decenas de webs “.com” con la finalidad de erradicar el uso del streaming o los enlaces a material con copyright. MAFIAA Fire fue censurada y el gobierno de Estados Unidos llegó a pedir su inmediata eliminación, a lo que Mozilla respondió con una negativa, argumentando que se trataba de un tipo de censura que atentaba contra la libertad de Internet.
Motivados por esta respuesta, los desarrolladores han lanzado desde hace unas horas el siguiente mensaje en forma de Add-onn ante la censura del gigante. Google lleva varios meses agrandando una “lista negra” de términos que pueden inducir a usos ilícitos y descargas de material con derechos de autor. Torrent, BitTorrent, Mediafire, RapidShare… la lista es un claro mensaje de la compañía, un posicionamiento ante las leyes estadounidenses por frenar la piratería mediante el cual una serie de términos son filtrados de sus búsquedas instantáneas.
Los desarrolladores de Gee! No Evil explican que Google simplemente ha aceptado las reglas impuestas por el lobby de la industria del entretenimiento, motivo por el cual lanzan la extensión:
A pesar de que no es un gran problema realizar búsquedas aún con el filtrado de Google, el hecho de que la propia industria no quiera innovar nos hizo reflexionar, teníamos que hacer algo al respecto y esto es el comienzo. Nuestro mensaje va dirigido al lobby pro-derechos de autor. Están tratando de censurar y eso nos inspira a liberar más y más herramientas. Censurar palabras comunes como “torrent” para ayudar a un modelo de negocio obsoleto no es el camino correcto
Lo que hace el plugin es invertir el filtro y añadir las palabras que el gigante ha prohibido cuando el usuario comienza a escribir. No sólo eso, han añadido y mejorado las búsquedas añadiendo la posibilidad de una segunda palabra de la “lista negra” de manera que las opciones de búsqueda se multiplican.
Veremos cual es la respuesta de Estados Unidos, ya que anteriormente no habían sido capaces de erradicar el uso de MAFIAA Fire. Los desarrollares avisan que lanzarán la extensión próximamente en Chrome y muy probablemente una herramienta que promocione el uso de las P2P y cyberlockers, no si antes recalcar que el movimiento no tiene a Google como objetivo, sino al modelo caduco de la industria del entretenimiento.
Bethesda confirma un ataque sobre sus servidores y webs
Estas últimas horas no han dejado de sucederse anuncios relacionados con ataques de hackers a distintas webs de compañías de videojuegos como Epic o Nintendo, que se suman a una lista cada vez más larga de empresas afectadas por estas acometidas. Ahora, el grupo LulzSec ha asegurado a través de su perfil de Twitter que tienen puestos sus ojos en Bethesda, a los que esperan dejar en evidencia más pronto que tarde.
Y la confirmación del ataque por parte de Bethesda no se ha hecho esperar. Según informa la compañía responsable de la serie The Elder Scroll, los datos de usuario, contraseñas y correos electrónicos se han visto afectados por un ataque hacker que al menos, eso sí, no ha podido hacerse con datos financieros de usuarios registrados.
La compañía recomienda a sus usuarios que cambien sus contraseñas como precaución, ya que los hackers amenazan con un ataque mayor sobre los servidores de Zenimax.
“Habrá muchas risas en un futuro próximo. Es hora de demostrar a estos *** cómo se hace”, reza el mensaje amenazante de este grupo de hackers que va destinado directamente a los perfiles de Brink, Bethesda y la propia empresa matriz de ésta, Zenimax.
“Podríamos atacar ahora mismo pero nos falta un ingrediente vital para completar nuestra sopa de la victoria”, prosiguen. “No tenemos un tiempo estimado pero esperamos que se produzca en las próximas veinticuatro horas”, remarcan para finalizar su amenaza.
No sabemos si el ataque sufrido por Bethesda ha finalizado o si como reza la amenaza de los hackers, todavía está por llegar un ataque mayor.
Ya no hay duda: Bitcoin funciona
Hace casi un año, Andy nos presentaba un proyecto de software libre para crear una moneda p2p basada en la criptografía. El proyecto se llama Bitcoin. En los comentarios al artículo de Andy se advertía bastante escepticismo al respecto, muy fundado en su momento pero creo que ya no hay lugar. En los siguientes párrafos lo explico.
Respecto a qué es bitcoin voy a añadir poco por aquí a lo ya dicho por Andy, que es una muy buena descripción del asunto. No obstante, para quien le guste lo audiovisual, aquí está un vídeo en español al respecto:
La web de Codemasters ha sido hackeada
La propia compañía ha enviado un correo electrónico a los usuarios de sus juegos en los que se les avisa de que los intrusos han accedido a los siguientes servicios: web de Codemasters, sitio para canjear el código VIP de DiRT 3 y tienda online.
Codemasters advierte que el intruso ha podido acceder a: nombres, direcciones físicas, direcciones de correo, números de teléfono, contraseñas (aunque encriptadas) e historial de pedidos. No obstante, han asegurado que la información relacionada con pagos y tarjetas de crédito no se guarda en su base de datos por lo que están a salvo.
La compañía aconseja a todos sus usuarios que cambien sus contraseñas y, en casos de que utilicen la misma en otros servicios, también la modifiquen en los mismos. Su web quedará fuera de servicio y redirigirá a Facebook hasta que lancen una nueva versión este mismo año.
Detenidos tres responsables de los ataques de Anonymous en España
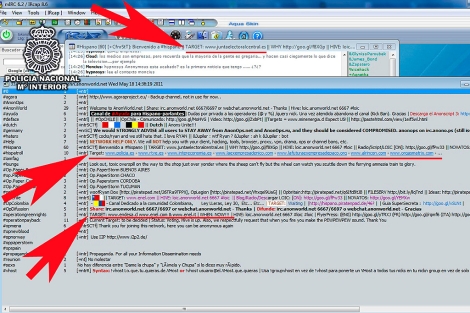
La Policía Nacional ha detenido a tres personas a las que acusa de ser los administradores de los servidores desde los que se realizaron ataques de denegación de servicio (DDoS) a páginas web del Ministerio de Cultura, la SGAE y la Junta Electoral Central, entre otras.
Las detenciones se han producido en Gijón, Alicante y Arenys de Mar (Barcelona). Según ha explicado la Policía en una rueda de prensa, todos están acusados de asociación ilícita y de vulnerar el artículo 264.2 del Código Penal, el cual castiga a quienes obstaculicen o interrumpan un sistema informático ajeno.
Los tres arrestados, que ya están en libertad, organizaban los ataques y proponían los objetivos que querían 'tumbar'. ¿Cómo lo conseguían? De forma democrática, proponían un listado a los seguidores de chats en los que participaban y entre todos los 'anonymous' elegían el objetivo. Mediante el programa LOIC (que se puede descargar de forma legal) los ordenadores de sus colaboradores quedaban a su disposición para hacer un ataque de denegación de servicio en un momento determinado: hacían un número de peticiones de página imposible de atender para el servidor de la web.
Además de la interrupción del servicio de webs ajenas, la policía no les acusa de nada más: no utilizaban programas ilegales, ni por el momento ha acreditado que se hayan hecho con datos privados de terceros.
La primera pista, en Gijón
La primera detención se produjo en Gijón: los agentes llegaron hasta un servidor desde el que se había planeado atacar las webs de los principales partidos políticos a las 16.00 horas del 21 de mayo, víspera de las elecciones municipales y autonómicas. El arrestado es un marino mercante de profesión de 31 años.
Desde esta vivienda se atacaron los sitios webs de la tienda Playstation, BBVA, Bankia, ENEL y de los gobiernos de Egipto, Argelia, Libia, Irán, Chile, Colombia y Nueva Zelanda.
A raíz de esta operación se desarrollaron otras dos sobre servidores en Alicante y en Arenys de Mar (Barcelona), responsables, según los policías, de ataques informáticos a la Junta Electoral Central y a los Mossos.
'Son gente normal'
La Brigada de Investigación Tecnológica ha insistido en que los detenidos "no tienen el perfil de un delincuente habitual", sino que son "personas normales" con edades comprendidas entre los 30 y los 32 años. Dos de ellos ni siquiera tenían acceso a internet en sus domicilios, sino que se conectaban a través de redes wifi de sus vecinos.
Los detenidos tienen actividad en España al menos desde la segunda mitad del año 2010, según las investigaciones. Aunque en su nota informativa las policía aseguró que estos 'hacktivistas' componían la "cúpula" de Anonymous en España, posteriormente ha reconocido que no había una estructura jerárquica y que funcionaban de forma autónoma, sin dependencia ni influencia sobre nadie.
Pero, ¿estas detenciones significan que Anonymous España ha dejado de existir? La respuesta de los investigadores es tajante: no. Con la operación se aseguran que los tres servidores intervenidos no volverán a actuar, "pero puede aparecer uno nuevo mañana mismo", han alertado. Además, Anonymous puede seguir actuando desde servidores extranjeros.
La investigación en España se inició, en octubre de 2010, tras la denuncia del Ministerio de Cultura tras haber sufrido su sitio web un ataque como respuesta a su oposición a la Ley Sinde, una de las piezas de la Ley de Economía Sostenible en proceso entonces de tramitación en el Congreso y Senado. Al mes, la web de Cultura vuelve a sufrir un nuevo ataque de los piratas informáticos y junto a ésta el sitio de la SGAE.
Google abre un test para comprobar si tu conexión esta preparada para IPv6
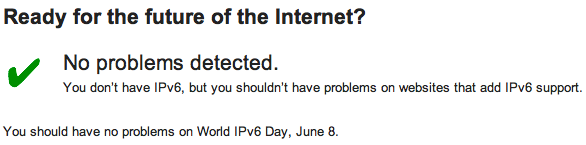
Mañana se celebra el IPv6 World Day de cara a animar a la industria, operadores y fabricantes a preparar sus sistemas para ser compatibles con el nuevo protocolo de direccionamiento. Google pone su granito de arena habilitando sus servicios también en IPv6 y, para advertir de problemas, lanzan un test para comprobar si las conexiones están listas.
Aclaración: el test puede dar a entender que se tiene una dirección IPv6 pública, aunque lo que realmente se está probando es que se pueden acceder a servidores con soporte simultáneo para IPv4 e IPv6.
Consideran que el 99,95% de los usuarios no tendrán problemas mañana para acceder a las direcciones IPv6 que se pondrán en funcionamiento, ya sea porque conectan directamente desde IPv6 (los menos) o porque sus sistemas vuelven correctamente a IPv4.
Sin embargo, hay un pequeño porcentaje que mañana podría tener problemas en acceder a varias de las páginas más populares (la propia Google, Facebook, Bing…) que son también empresas colaboradoras en este Día Mundial de IPv6.
Estos son los que tienen equipos de red antiguos o mal configurados, navegadores antiguos o fallos en los sistemas operativos sin actualizar. Para solventar estos problemas, Google traza una ruta a seguir, como por ejemplo navegar a través de páginas exclusivamente IPv4 (p.ej.: ipv4.google.com), actualizar el navegador o, en casos ya más extremos, deshabilitar IPv6 del sistema operativo.
Para saber si se tendrán problemas mañana, Google ha preparado un test de conectividad para comprobar si las conexiones están preparadas. En nuestro caso, nos indica que, pese a no tener IPv6, no deberíamos tener problemas en páginas web que añadan soporte IPv6, y por tanto mañana debería funcionar todo correctamente.
El despliegue IPv6, el nuevo protocolo de Internet, a prueba
- El nuevo protocolo de Internet permitirá descongestionar la Internet actual
- Se crearán nuevas «matrículas» para todos los ordenadores y dispositivos
- El 8 de junio se realizará una prueba global de 24 horas de su funcionamiento.
El 8 de junio se realizará una prueba global durante 24 horas de la nueva versión, la IPv6
Si hay algo verdaderamente profundo que afecte a la tecnología de Internet es el llamado 'protocolo de Internet' o IP, que define la forma en que se envía información de unos dispositivos a otros a través de paquetes de datos.
Con el paso del tiempo, el IP ha ido evolucionando y la versión más extendida es la denominada IPv4 (versión 4) que lleva utilizándose desde los años 80.
Y este miércoles, 8 de junio, todas las grandes compañías de Internet han decidido celebrar el llamado Día Mundial del IPv6, una prueba global durante 24 horas de la nueva versión, que ya lleva tiempo en pruebas.
Todo lo que hay detrás del IP es técnicamente un tanto complicado de entender para los menos duchos en tecnología, pero se basa en la idea de que cada dispositivo conectado a Internet tiene una dirección única, una especie de 'matrícula' que lo distingue de los demás.
Gracias a los dispositivos enrutadores (routers) y unas grandes tablas de datos que guardan de forma distribuida dónde esta cada dirección y su equivalencia con los dispositivos, servidores y sus nombres (servidores de dominios) la información fluye de unos lugares a otros.
Sin 'matrículas' para todos
Cuando se diseñó el IPv4 se hizo pensando en que 4.294.967.296 'matrículas' serían suficientes. Y desde hace años esas matrículas, una especie de recurso natural de la red, que se reparte según las necesidades –hasta hace poco de forma gratuita– escasean: hace ya tiempo que se vio claro que consumiendo unos 200 millones de direcciones al año esa cifra se superaría en breve y por tanto el protocolo habría de ser actualizado.
Al igual que hace años se agotaron las matrículas de cuatro números y dos letras para los coches y hubo que inventarse un nuevo formato de cuatro números y tres letras que llegara más allá, en Internet la solución para por una especie de rematriculación similar: se llama IPv6, la versión 6 del protocolo de Internet, que puede proporcionar, teóricamente, no miles de millones de direcciones, sino hasta tres undecillones de ellas.
Ese número es un 3 seguido de unos 38 ceros: suficiente para que cada ordenador, persona, animal, insecto, chisme electrónico, vehículo o incluso los ladrillos y tornillos de una casa tuvieran su propia dirección IP.
En la página del Día de Mundial del IPv6 la Internet Society que es una de las entidades que coordina este tipo de iniciativas lleva tiempo explicando en qué consistirá el cambio y cómo se harán las pruebas.
Cada país tiene su propia página y en España el Ministerio de Industria ha creado la web IPv6.es para informar sobre la transición. Empresas como Google han creado también páginas de prueba de IPv6 que indican a los usuarios si están accediendo desde su casa o empresa a través de IPv6 o el nuevo IPv6; también Consulintel tiene otra página de pruebas bastante completa.
¿Qué tienen que hacer los usuarios exactamente?
Lo mejor de este cambio es que para el más común de los mortales será absolutamente transparente. El 99,9% de los usuarios no tendrán que hacer nada de nada, suponiendo que no hayan realizado cambios importantes en la configuración de sus routers en casa, tales como reprogramarlos para trabajar como una red local compleja o encadenarlos unos con otros de alguna forma especial que se salga de lo normal.
Dado que los ingenieros de Internet han dedicado bastante tiempo preparando la transición de una infraestructura a otra todos, los sistemas operativos modernos llevan casi una década preparados para trabajar con IPv6.
Eso incluye todas las máquinas que corren Windows, Mac OS X, Linux en sus diferentes versiones y otros sistemas. También la mayoría de dispositivos domésticos que pueden conectarse a Internet como consolas o teléfonos móviles lo hacen.
En ocasiones, aunque están preparados, esa función puede que no esté activada, pero funcionarán de todos modos (usando el IPv4 actual); a veces basta con hacer un pequeño cambio en las preferencias de red, o actualizar el sistema a la versión más reciente.
Los aparatos de conexión antiguos tales como módems y routers ADSL seguirán funcionando en el modo IPv4 sin problemas porque se conectan directamente con el proveedor de acceso a Internet que es quien tendrá que hacer en realidad un trabajo más complejo de interconexión con las operadoras de comunicaciones.
Los sitios web donde se alojan las páginas y servicios de la red funcionarán en modo IPv6 en el futuro pero también por cuestiones de compatibilidad en el modo IPv4 actual, al que se recurrirá si el primero no funciona.
Es por esto que para la mayor parte de sitios web y usuarios que acceden a Internet la transición será totalmente 'indolora' y transparente, y se espera que el día de pruebas sea un puro trámite del que probablemente no noten ningún efecto.
Tus contraseñas pueden ser descubiertas por una placa de video económica en minutos
¿Piensas que tu contraseña de ocho caracteres que consiste que tiene minúsculas, mayúsculas y números es lo suficientemente fuerte como para resistir un ataque de fuerza bruta? Pues si es así, estas equivocado.
Jon Honeyball ha demostrado cómo una GPU moderna de las mas económicas puede ser aprovechada como una herramienta poderosa contra las contraseñas que antes se consideraban a salvo de un ataque de fuerza bruta.
Tome un GPU baratos (como la Radeon HD 5770) y el software para aprovechar la potencia de la misma, llamado ‘ighashgpu, y listo, podrás descubrir cualquier contraseña que desees en poco tiempo.
Los resultados son sorprendentes. Trabajando en contra de las contraseñas de inicio de sesión de NT LAN Manager de Microsoft, una contraseña como “fjR8n” se puede romper usando la CPU en 24 segundos, a un ritmo de 9,8 millones contraseñas por segundo. En la GPU, se tarda menos de un segundo a una tasa de 3,3 mil millones de contraseñas por segundo.
Si decides aumentar la contraseña a 6 caracteres, por ejemplo, “pYDbL6″, la CPU tarda 1 hora y 30 minutos frente a sólo cuatro segundos en la GPU. Si vas más allá, y pones 7 caracteres, “fh0GH5h”, la CPU logra descifrarla en 4 días, frente a unos francamente preocupantes 17 minutos 30 segundos con una GPU de un puñado de dólares.
Se pone peor, si subes a 9 caracteres, mayúsculas y minúsculas de una contraseña al azar, a una CPU le tomaría 43 años para romper esto, pero para tu desgracia, una GPU lo llevaría a cabo en tan solo 48 días.
Sin duda, piensas que meter símbolos te mantiene a salvo, ¿verdad? ¡Incorrecto! Toma una contraseña que conste de siete caracteres al azar como “F6&B is” (nótese el espacio), esta contraseña super segura le llevará a una CPU unos 75 días para la rotación a través de las posibilidades, mientras que la GPU se hace con ella en 7 horas.
Si esto te deja preocupado, mira lo que se puede hacer corriendo con 4 placas de video HD 5970, las cuales logran una tasa de 33.1 mil millones contraseñas por segundo.
Windows 8, vemos los primeros prototipos
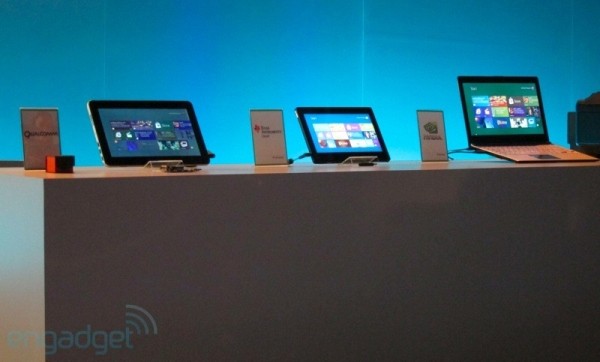
Hace unas horas te hemos mostrado las primeras imágenes de Windows 8, y ahora por fin, sin salir de Computex 2011, te podemos acerca los primeros prototipos con arquitectura ARM que han sido fabricados por Foxconn, Wistron o Quanta, y todos ellos con el nuevo y flamante sistema operativo.
Dell es otro de los fabricantes que piensa unirse a la fiesta, y de hecho, cuenta ya con un XPS en desarrollo que Microsoft ha empleado para mostrar al mundo su nuevo interfaz. Qualcomm, por su parte, promete un chip que promete reactivar en un instante los equipos suspendidos. Por desgracia, ninguno de los equipos mostrados en Taipei saldrán a la venta, pero nos han servido para conocer el alcance de lo nuevo de los de Redmond. Te dejamos con un vídeo tras el salto.


Google reconoce que cuentas de GMail de 'vips' han sido hackeadas
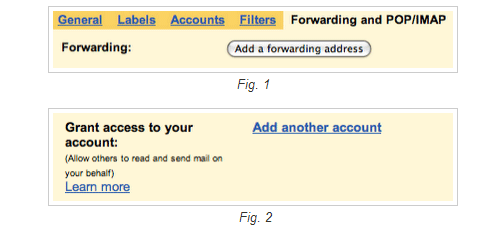
El blog de seguridad Contagio alertó allá por febrero de un ataque a las cuentas de GMail de miembros del gobierno y el ejército, y hoy, transcurridos cuatro meses, Google reconoce que es cierto. El alcance del ataque es considerable: han sido hackeadas cientos de cuentas personales de gente con puestos 'sensibles' y se cree que el ataque proviene de la provincia china de Shangdon.
La intrusión afecta también a conocidos activistas chinos, periodistas, personal militar, de diferentes países asiáticos (Corea del Sur, en su mayoría). Según parecem para el ataque se ha aprovechado un fallo de seguridad en la función de forward automático de GMail. A diferencia de lo que ocurrió con PSN, Google garantiza que los sistemas internos "no se han visto afectados".
Gana Premios con el Caza Recompensas
Con el Caza Recompensas puedes ganar premios ¡si sabes de deportes electrónicos claro!. Hoy por fin entramos en beta abierta, <u>quién quiera puede registrarse y optar a ganar premios</u>.
Después de tres semanas de beta privada del Caza Recompensas, dónde hemos repartido unos 175 euros a los mejores jugadores, ahora llega el turno de la Beta Abierta y también llega tu turno, ya que, puedes registrarte y jugar por premios.
El funcionamiento es muy sencillo, ve a nuestra página del Caza Recompensas y en la parte superior pulsa en Regístrate y sigue los pasos que te indica. Si ya tienes cuenta accede a ella y te saldrá 'Todavía no te has inscrito en El CazaRecompensas del 30-05-11 al 06-06-11. Inscribirme', inscríbete en el Caza Recompensas de esta semana y a jugar.
¡¡¡PARTICIPAR!!!
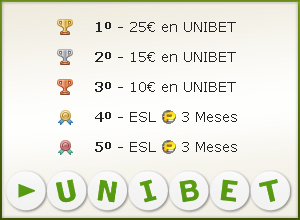
Esta semana por ser la primera semana de beta abierta, los cinco primeros jugadores optarán a premios, los tres primeros gracias a Unibet, contarán con un premio económico, mientras el cuarto y quinto ganarán una cuenta premium en la Electronic Sports League durante tres meses.
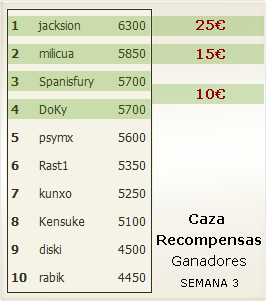
Sobre el último Caza Recompensas tenemos que felicitar a los ganadores pero sobre todo a Spanisfury, milicua y DoKy que vuelven a repetir en la parte alta del ranking y por lo tanto se embolsan unos cuantos de euros, eso si, los tres detrás del ganador de este Caza Recompensas, enhorabuena a jacksion.
Si quieres saber más sobre el Caza Recompensas, recuerda leer toda la información que ya hemos publicado hace unos días.
Suerte a todos los participantes.
Tuenti prepara un videoclub online de pago
Tuenti está preparando un servicio de alquiler de películas que permitirá a los usuarios visionar contenidos a la carta. Según Zaryn Dentzel, fundador de la red social, "se puede aportar mucho valor consumiendo contenidos de pago en un entorno social".
Con 11 millones de usuarios registrados y una media de 80 minutos por visita al día, Tuenti.com es la página con más tráfico en España según la consultora Comscore. Además del lanzamiento del Operador Móvil Virtual "Tú", la red social propiedad de Telefónica quiere explorar nuevas vías de negocio abriendo su propio videoclub online.
Será de pago
Según Dentzel, el servicio que están preparando está pendiente de las negociaciones con las productoras. "Al final alguien tiene que pagar por ver las películas, sea por visión, por mensualidad o por publicidad". Se trata de un modelo interesante pero el éxito o fracaso dependerá del precio que tengan los títulos.
Netflix sigue triunfando
En varias ocasiones hemos hablado de este servicio que es similar a Spotify. No es necesario reprimir a los usuarios o cerrar páginas web con leyes abusivas para que éstos paguen por contenidos. Los modelos como Netflix aportan valor al usuario y son sostenibles. Tuenti Videoclub puede ser otro ejemplo ya que gracias a su audiencia no tendrá problemas para darse a conocer entre los internautas.
Holanda prohibirá venta de cannabis a los turistas en las cofee shops
El Gobierno Holandes anunció que empezará a prohibir la venta de cannabis a los extranjeros en las cofee shops e impondrá restricciones a sus ciudadanos a finales de año.
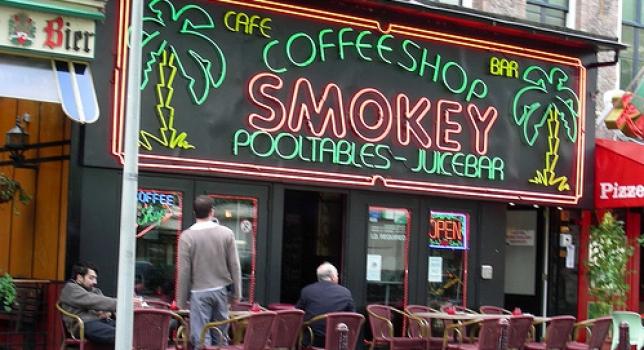
Los paises bajos son conocidos en Europa por tener una de las políticas más liberales en cuanto a drogas que ha hecho que las cofee shops se conviertan en una atracción popular para los turistas, especialmente en Amsterdam.
Apoyados por el partido de extrema derecha de Geert Wilders, la coalición del gobierno que accedió al poder el año pasado anunció sus planes para combatir el turismo por drogas en un intento de combatir el crimen y los problemas de salud en todo el país.
En palabras de los ministros de Salud y Justicia, el objetivo es "acabar con la criminalidad asociada a los 'coffee shops' y al tráfico de droga".
Bajo las nuevas reglas los holandeses podrán apuntarse como miebros de un coffee shop. Tendrán que apuntarse por al menos un año y cada cofee shop sólo podrá tener hasta un total de 1.500 miembros.
Amsterdam que tiene un total de 220 cofee shops ya se encuentra en el proceso de cerrar algunos de ellos en el barrio rojo. Algunas voces críticas aseguran que estas medidas fomentaran el tráfico ilegal de drogas.
Una niña de 5 años crea un videojuego
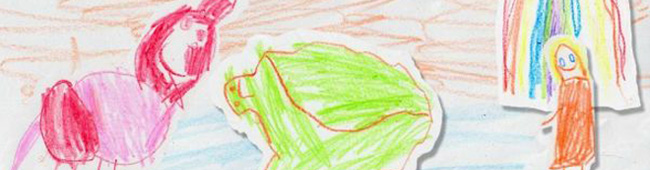
No busquéis los tags correspondientes a “la noticia del día” porque esto es real. Cada año se realiza en Toronto un evento conocido como TOJam donde multitud de personas se dedican durante tres días a desarrollar videojuegos y aquí es donde entra en escena la protagonista de esta noticia. Ryan Creighton, desarrollador de juegos flash, se llevó a su hija al evento y junto a la pequeña Cassie creó una aventura point & click llamada (*redoble de tambores*) Sissy’s Magical Ponycorn Adventure, el que posiblemente sea el mejor nombre de la historia de los videojuegos.
¿Y que habrá hecho Cassie para ser considerada la creadora del juego? La chiquilla en cuestión ha realizado todo el apartado gráfico, ha doblado el juego y ha diseñado algunos de los puzles que aparecen en el mismo aunque seguro que ha hecho más y el padre le está quitando autoría de los demás apartados. Os invito a probar esta pequeña joya repleta de HAMOR y así podréis descubrir que mitológico animal es el Ponycorn. Que tiemble Molyneux que ha llegado una nueva promesa.
Pillado in fraganti
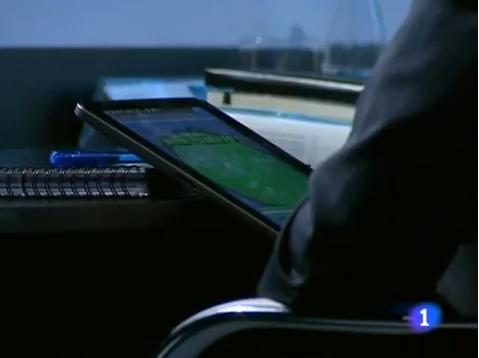
Aconsejan no abrir la boca si no es para decir algo bueno. Como esta recomendación también puede aplicarse a la escritura me voy a limitar a presentar los hechos y esperar que vosotros, queridos lectores, seáis los que los juzguen. El pasado 18 de mayo Telefónica, el mayor operador de nuestro país por número de clientes, celebró una junta nacional con la intención de aprobar dos medidas de suma importancia: el reparto de 420 millones de euros de bonos entre los accionistas y un ERE (expediente de regulación de empleo) con el que en los próximos cinco años se va a poner de patitas en la calle a 8.500 trabajadores. TVE, como es su obligación, se hizo eco de la noticia, aunque para su sorpresa las imágenes grabadas, y posteriormente emitidas, venían con premio. Y es que al número tres de la compañía, José María Álvarez-Pallete, no debía de resultarle muy entretenido jugar con el futuro de centenares de familias por lo que dicidió buscarse una fuente de diversión altenativa. El flamante presidente de Telefónica América fue pillado mientras empleaba su tiempo en echar unas partidas al Bubble Blast 2, un sencillo videojuego en el que hay que conseguir que todas las burbujas estallen. Para más señas, y mayor sonrojo, lo estaba haciendo en su tablet Samsung Galaxy, un producto lanzado por Vodafone, competidor directo de Telefónica.
Me gustaría decir que es la primera vez que veo un episodio de estas características pero, de hacerlo, estaría faltando a la verdad. Parece ser que algunos políticos italianos, hartos de las maratonianas sesiones en el Parlamento, tampoco le hacen ascos a esto de los videojuegos. Aunque, eso sí, entre ellos triunfa la compañía de la manzana. Así son los señores que tienen el destino de centenares de ciudadanos en sus manos. Y hasta aquí puedo leer.
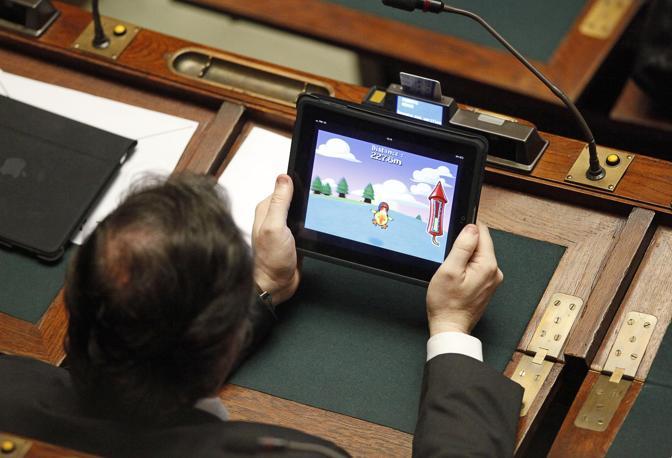
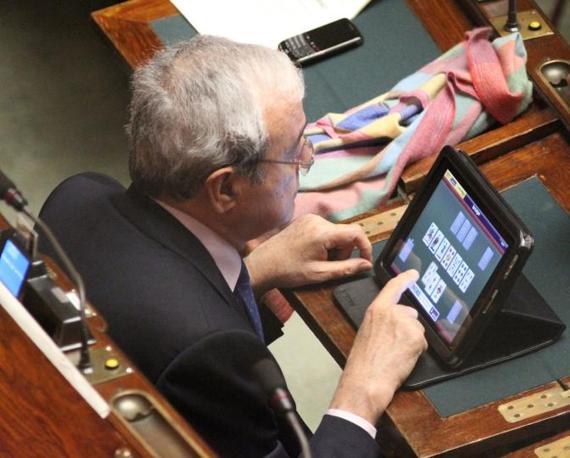
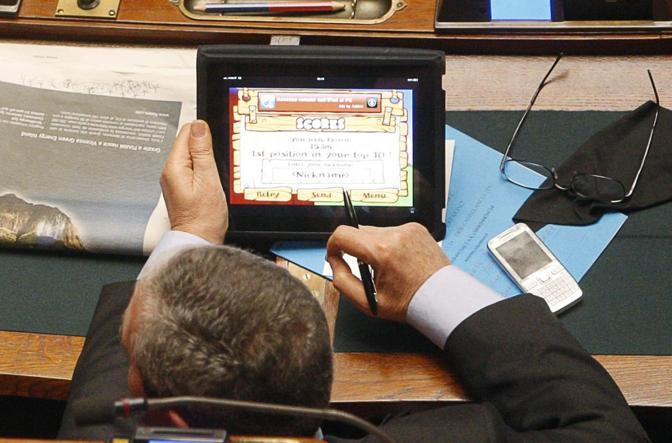
Visto en | El Periscopio y Corriere Della Sera
No habrá Quijote Lan party 2011
Pues eso señores, que me han mandado un correo comentandome que no será posible por problemas económicos..
|
|||
Ballmer afirma que la "próxima generación de sistemas Windows" saldrá el año que viene
Windows 8 ya no es un nombre que solo se escucha en los sórdidos mentideros de internet. Steve Ballmer ha mencionado su existencia durante una conferencia para desarrolladores en Japón, y lo que es más, según el siempre efervescente CEO de Microsoft, "la próxima generación de sistemas Windows" (entendiéndose hardware, no software) llegará el próximo año, incluyendo "slates, tablets, PCs; diversos tipos de diseños".
Mary Jo Foley, la fontanera de ZDNet en Redmond, indica de forma apropiada y aguda lo interesante de que Ballmer distinga entre tablets y slates, así como el hecho de que Ballmer no asociara directamente el nombre Windows 8 con este tipo de dispositivos. ¿Tal vez porque el SO adoptará una denominación distinta dependiendo de la tipología del hardware? Bien, esta es una posibilidad como otra cualquiera, pero es cierto que Windows Embedded Compact suena con fuerza como su SO para productos táctiles "menos productivos".
Lo que está claro es que la próxima semana Microsoft participará en la conferencia D9, y tal vez allí decida darnos un primer aperitivo de Windows 8. Según WinRumors, Steven Sinofsky, jefe de desarrollo de Windows, realizará una demostración de la nueva interfaz para tablets, así que atención.
El portal de ocio Afinic.com abre sus puertas en versión BETA
SinStudios, equipo formado por 5 profesionales del sector de las nuevas tecnologías de la información y multimedia, ha presentado la pasada noche del viernes 6 de mayo su nuevo producto, el portal Afinic.com, que definen como una “web de amistad y juegos, enfocada a que la gente interactue y se conozca”.
El funcionamiento del site se basa en una parte de red social, mediante la cual la gente añade a sus amistades, se envía mensajes y observa los resultados en diferentes juegos del resto de miembros del portal, la otra parte son juegos clásicos de tablero y sociales, mediante los cuales los inscritos en el portal pueden conseguir puntos, que les sirven para puntuar en el ranking global o para usarlos como créditos en algunos juegos que requieren apuesta.
El acceso al portal es 100% gratuito, tanto para los juegos, como para la red social. Actualmente la plataforma tiene capacidad para albergar hasta 500 personas simultáneamente.
Entre el catálogo de entretenimiento con el que cuenta la web, nos encontramos con los siguientes juegos:
Parchís: el juego de toda la vida, con algunas adaptaciones para añadir dinamismo a las partidas.
Bingo: El jugador utiliza sus puntos para conseguir cartones que le servirán para ganar puntos en el ranking global. Está diseñado de forma que sirva para conocer gente, al no requerir más interacción que la compra de los “cartones” y permitir al usuario entablar conversación con los demás jugadores.
Sudoku: versión del juego de números más popular del planeta. En la versión Afinic hay dos modos de juego, colaborativo y competitivo, en el primero dos jugadores colaboran para conseguir solucionar lo más rápido posible el puzzle, mientras que en el segundo, los jugadores compiten para solucionar el mayor número de casillas.
En un futuro se añadirán más juegos, el equipo de SinStudios informa que tiene preparados para las próximas semanas los juegos Conquista (estrategia por turnos) y Chinchón (juego clásico de cartas).
web de la beta: www.afinic.com
web del blog: www.sinstudios.es/blog
La que se nos avecina con el IPv6: internet de primera y de segunda
Los medios generalistas lo dieron en portada, se hicieron reportajes, salió en TV. Todo el mundo ya lo sabe: las direcciones IP de internet se acaban.
13-05-2011 - Blog el enmascarado - La historia ya es conocida para los informáticos (el que quiera documentarse, aquí). Lo que no es tan conocido (yo me he enterado esta semana, y de casualidad) es lo que va a hacer Telefonica (y presumiblemente las otras operadoras) para manejar esta situación. Las direcciones IP se han agotado, y cada mes se colocan miles de teléfonos apple y android, portátiles con 3g, líneas ADSL y demás bichería. Y el cambio a IPv6 es algo que, haciéndose ‘de urgencia’, tardará de uno a dos años. ¿ Y qué pasa con las nuevas conexiones a Internet, mientras tanto ? Pues se hará un ‘arreglo temporal’, evidentemente. Pero menudo arreglo.
La tecnología que Telefonica ya ha dicho que aplicará (tweets de Telefonica i+d aquí y aquí) es Carrier Grade Nat (CGN, aquí un artículo de la wikipedia, en inglés). Básicamente implica que la conexión a internet no tendrá una dirección IPv4 (las de toda la vida) como hasta ahora, sino que el proveedor (Telefonica en este caso) nos dará una IP privada (como las que se usan dentro de las oficinas y las casas) y la pública se la quedará él, y nos hará compartirla con otros clientes (cientos, es de suponer).
Un esquema básico de lo que (insisto de nuevo, parece ser) va a pasar a partir del verano con las nuevas altas:
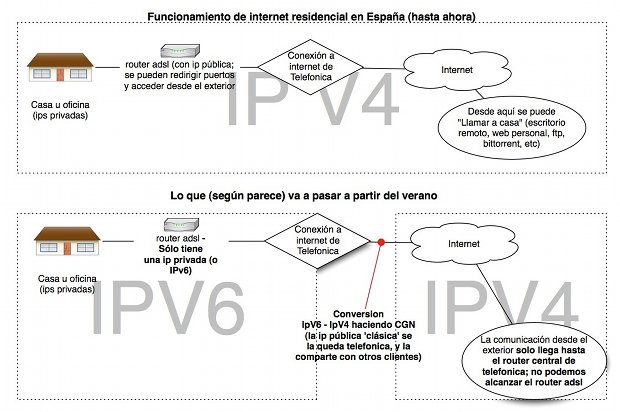 Arquitectura de telefonica ipv6-ipv4.jpg
Esto potencialmente (y probablemente) puede suponer lo siguiente:
- Nada de mapear puertos para tener servicios caseros o en la oficina: se acabaron los servidores web personales, de archivos, Bittorrent, Emule o demás. La ip pública la tiene Telefonica, no tu router; y aunque nos diesen una forma de poder manipular el router de Telefonica, la ip pública compartida no puede dar el mismo puerto para más de un cliente.
- Las conexiones TCP/IP comunes (que van a través de puertos tcp o udp) tienen que establecerse a lo largo de uno de los 65535 puertos que hay disponibles por cada ip pública. Actualmente no hay problema puesto que cada uno de nuestros adsl tiene todos esos puertos para nosotros, pero ya con el CGN tendremos que compartirlos ‘amigablemente’ con los otros usuarios.
- Las posibilidades de identificación del usuario saltan por los aires. La ip que se verá desde un servidor web, por ejemplo, ya no será la de nuestra casa u oficina, sino la que tendremos compartida con no se sabe quiénes ni cuántos.
- Las tablas NAT que tendrán que mantener los routers centrales de Telefonica, serán muy amplias, con lo que la calidad de la conexión podría (y podrá, seguramente) verse afectada por lo cargados que estén esos routers.
Según parece, la implantación de este nuevo sistema se realizará en nuevas altas, a partir de este verano, de forma ‘mas o menos aleatoria’ (supongo que para que no se note mucho la cuestión). No se qué podría suceder con portabilidades, traslados y soluciones del tipo ‘le hacemos una baja y una alta, que es más sencillo’, así que cuidado con esto.
Y de nuevo, para el que lo pueda estar pensando: Telefonica ya ha dicho que va a hacer esto, los otros operadores aún no han dicho nada. Pero el problema del agotamiento de IPV4 lo es para todos. Y salvo poner a todo el personal 24/7 a implantar ipv6 a toda prisa, no quedan muchas más soluciones para esto.
Hilario Ortigosa
Neoyorquino anuncia el fin del mundo el 21 de Mayo
Nueva York, Estados Unidos.- Robert Fitzpatrick, neoyorquino jubilado del transporte público, ha destinado 140 mil dólares, para colocar anuncios que adviertan sobre el fin del mundo.
El hombre afirma que un gran terremoto acabará con la raza humana el 21 de mayo de 2011, y por ello ha gastado los ahorros de toda su vida en carteles colocados en vagones del metro, paradas de autobuses y diversos sitios públicos de Nueva York.
"¡Terremoto global! El mayor de todos los tiempos. Día del juicio final: 21 de mayo",es la leyenda que aparece en los carteles.
Fitzpatrick basa su afirmación en las predicciones de Harold Camping, un pastor cristiano que utiliza la numerología para prevenir sobre el futuro.
De acuerdo con este líder cristiano, el gran terremoto del próximo 21 de mayo, ocurrirá exactamente 7 mil años después de que Noé se salvó del “Diluvio Universal”, que menciona la Biblia.
El pastor afirma que quien crea en el apocalipsis y advierta a los demás sobre el fin del mundo, será salvado con la “gloria eterna”.