 Internet


Dos terremotos de 5,2 y 4,4 grados sacuden Murcia y dejan al menos una persona fallecida
Dos terremtos en un corto periodo de tiempo han azotado el municipio murciano de Lorca, el primero de 4,4 grados registrado a las 17.05 horas se ha sentido también en la ciudad de Albacete y en la localidad almeriense de Vélez Rubio, ha informado el Instituto Geográfico Nacional. Al menos hay una víctima mortal, según TVE, y varios edificios se han desplomad. Además, parte de la torre del convento Virgen de las Huertas también ha sufrido daños.
Poco después, en torno a las 19.00 horas, se registraba un nuevo terremoto esta vez de mayor intensidad, de 5,2 grados en la escala Ritcher, según datos provisionales del Instituto Geológico Nacional, que volvía a sentirse en parte de la Región de Murcia. Podrían haber desalojado la zona próxima al Ayuntamiento de esta localidad y haber personas afectadas.
El seísmo de 4,4, con epicentro a siete kilómetros al este de Lorca, se ha notado asimismo en poblaciones murcianas tan distantes de allí como Murcia capital y Cartagena, además de otras colindantes como Totana, Mazarrón y Águilas. Vecinos de la zona de Lorca han narrado que el temblor, al que ha seguido una réplica de menor intensidad, ha tirado lámparas, otros enseres domésticos y alguna cornisa de edificios.
Numerosos vecinos han salido de sus casas y de centros de trabajo a la calle ante el temor a sufrir daños. Hasta el momento, no hay constancia de daños personales, según el Centro de Coordinación de Emergencias. Un portavoz del "112" ha informado de que este servicio telefónico de emergencias se ha colapsado por las cerca del centenar de llamadas de personas que han sentido el terremoto.
El pasado 12 de marzo se registró otro seísmo de 2,8 grados de magnitud con epicentro en Lorca, donde en enero de 2005 un terremoto de 4,7 grados que provocó daños en casi un millar de viviendas de las pedanías de Zarcilla de Ramos y La Paca, y que fue seguido de 500 réplicas.
La consejera de Presidencia, María Pedro Reverte, pide calma, y dice desconocer si hay heridos tras este segundo terremoto en la localidad lorquina.
Anonymous sufre un golpe de estado
Después de coordinar varios ataques de denegación de servicio (DDOS) a las webs de empresas, organizaciones e incluso de los Gobiernos, Anonymous experimenta algunos problemas internos. El grupo de hacktivistas ha sufrido el ataque de uno de sus miembros en su canal IRC, utilizado por los simpatizantes del grupo para coordinar y discutir sus acciones. El disidente ha atacado los servidores y publicado las direcciones IP de cientos de internautas conectados al mismo.
En un comunicado, Anonymous asegura que la persona responsable de los ataques, conocida ahora como Ryan pero llamada V durante los cinco meses que ha sido administrador de la red, lanzó un ataque a través y organizó lo que el grupo ha calificado como "un golpe de Estado organizado".
Ryan habría obtenido las direcciones IP y las contraseñas para los servidores y habría tomado el control de los sitios 'AnonOps.ru' y 'AnonOps.net', sitios utilizados por Anonymous, que ya no garantiza su anonimato. Al entrar en estos sitios aparece el lema "LOL AnonOPs Dead" junto con una lista detallada de alias y direcciones IP.
La razón de este ataque, tal y como señala Anonymous en el comunicado, es que el atacante estaba en desacuerdo con la estructura de mando sin un líder definido que emplean los administradores de la red AnonOps. El propio Ryan ha matizado su intervención en declaraciones al portal Thinq. Ryan explica que sin haber un líder consolidado, un pequeño grupo de usuarios había tomado el control.
"Hay una jerarquía", ha explicado Ryan, que con su intervención pretende que el resto de usuarios se den cuenta de la presión ejercida por un grupo de usuarios sin que se haya decidido su nivel de influencia o poder. El responsable del ataque considera que ese tipo de organización va en contra del espíritu descentralizado de Anonymous.
Ryan ha asegurado que su intención es que Anonymous vuelva a sus orígenes y se organice para protestar en momentos determinados, no mediante la creación de plataformas estructuradas como AnonOps. "Los usuarios deben encontrar nuevos grupos, nuevas causas sobre cuestiones concretas".
El grupo de hacktivistas ha alertado a sus miembros de que no utilicen los canales afectados ya que situarían tanto al ordenador como al propietario del mismo en una situación de riesgo.
Microsoft compra Skype
El gigante informático Microsoft ha anunciado oficialmente la compra de la empresa de telefonía por Internet Skype, por 6.000 millones de euros.
El acuerdo representar el movimiento más agresivo hasta el momento del gigante del software para extender sus dominios en los mundos de la comunicación, el entretenimiento y la información.
Microsoft busca con la compra de Skype posicionarse mejor en Internet Skype conecta más de 663 millones de usuarios en todo el mundo mediante telefonía y vídeo a través de Internet, que a lo largo de 2010 consumieron más de 207.000 minutos de comunicaciones en esta plataforma .
Desde la compañía de llamadas y mensajería comentan que este nuevo acuerdo les ayudará a perfeccionar sus servicios y ofrecer nuevas posibilidades a los usuarios. El comunicado de Skype, firmado por el CEO de la compañía, Tony Bates, explica que tras este acuerdo, Skype pasa a ser "una nueva división de negocio de Microsoft".
La compra de la plataforma telefónica aporta a Microsoft una marca reconocida en Internet en momentos en los que este gigante busca aumentar su penetración entre los usuarios de la Red. Aunque su buscador Bing ha ganado cuota de mercado a lo largo del año pasado, aún se encuentra en clara desventaja frente a su principal competidor, Google, a través del cual se desarrollan el 65% de las búsquedas en Internet en EE UU.
Esta noticia se ha producido pocos días después de que comenzará a hablarse de un posible acuerdo de Skype con Google o con Facebook, alianzas que ya no podrán llevarse a cabo.
Bin Laden ha caido
El presidente de EEUU, Barack Obama, ha anunciado la muerte del terrorista más buscado del mundo, Osama Bin Laden.
Junto a Bin Laden han muerto otras tres personas, según ha confirmado una fuente del Gobierno de EEUU. Washington cree que uno de los muertos era uno de los hijos de Bin Laden, según un funcionario de alto rango del Ejecutivo.
Según fuentes estadounidenses, la muerte de Bin Laden pone a Al Qaeda en una senda de decadencia que será difícil de revertir.
Funcionarios estadounidenses han explicado que el terrorista se escondía en un complejo residencial de "alta seguridad" a unos 56 kilómetros de Islamabad.
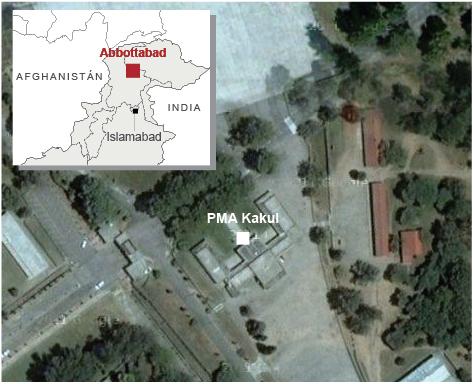
En el operativo realizado "a primera hora" de este domingo por un "pequeño equipo estadounidense", que las fuentes no quisieron precisar si eran militares o no, fallecieron además otros tres hombres "adultos", incluido al parecer uno de los hijos de Bin Laden y dos de sus correos personales, así como una mujer "usada como escudo por un combatiente" y cuya identidad no fue revelada.
El operativo, realizado en unos 45 minutos y por cuatro helicópteros, fue llevado a cabo en el más alto secreto, sin que fueran alertadas de antemano las autoridades paquistaníes, dijeron las fuentes. Al parecer, Bin Laden murió por un tiro en la cabeza del comando especial estadounidense que llevó a cabo la operación. Las fuerzas especiales le dieron la opción de rendirse antes de matarle.
De acuerdo con las fuentes, el complejo residencial donde fue hallado Bin Laden se erige en un área donde viven numerosos militares paquistaníes retirados.
La residencia que ocupaba el líder de Al Qaeda, presuntamente con parte de su familia, incluida su esposa más joven, era mucho mayor que el resto y gozaba de "extraordinarias medidas físicas" de seguridad, señalaron.
El pasado agosto, localizaron la residencia donde hoy fue ultimado Bin Laden y que estaba a nombre de este correo personal del terrorista, pese a que el valor del complejo residencial, construido en 2005, se estima en un millón de dólares y esta persona no tenía oficialmente medios para pagar esa cantidad de dinero, dijeron.
Por último, en una alocución desde la Casa Blanca, Obama afirmó que, tras haber recibido la semana pasada informaciones fiables de los servicios de inteligencia sobre el lugar donde se encontraba Bin Laden, en Pakistán, dio la orden de atacar y hoy "un pequeño grupo" estadounidense condujo la operación, en la que, tras un intercambio de fuego, se hizo con el cuerpo del terrorista.
"Esta noche, EEUU ha lanzado un mensaje inequívoco: no importa cuánto tiempo haga falta, se ha hecho Justicia", declaró el presidente estadounidense en su breve declaración.
Xtrelan 2011
Saludos, os escribo (sí, sí, es a mano, no soy un bot) para presentaros Xtrelan 2011, un evento que estamos organizando en Badajoz los días 29,30 de Abril y 1 de Mayo en el recinto ferial Ifeba (Badajoz). Tendremos torneos y premios en diversos videojuegos y concursos (pongo el listado más abajo).
Para los torneos:
1º Call of Duty MW 2 (por clanes).- 500 €
1º Counter Strike 1.6 (por clanes).- 500€
1º Counter Strike Source (por clanes).- 500€
1º League of Legend (equipos de 5) .- 250 €
2º League of Legend (equipos de 5) .- 125 €
1º FIFA 11.- 200 €
2º FIFA 11.- 100 €
1º Trackmanía.- PS3 Slim
2º Trackmanía.- 100 €
1º Starcraft II.- 200 €
2º Starcraft II.- 100 €
1º Gran Turismo 5.- 200 €
2º Gran Turismo 5.- 100 €
Para los concursos:
1º Concurso Programación.- iPad 2 wifi 64GB
2º Concurso Programación.- iPad 2 wifi 16GB
1º h4ckc0nt3st - PS3 Slim
2º h4ckc0nt3st - 100€
1º Torneo Futbolín.- 100 €
1º Concurso doblaje.- 100 €
1º Concurso Fast-Photo.- 100 €
Charlas de nivel:
http://xtrelan.es/index.php/informacion-general/conferencias-2011
Podéis ver fotos del año pasado (del montaje se están subiendo) en nuestra galería de flickr:
http://www.flickr.com/photos/xtrelan/
Más información en nuestra página web:
Intentaré responder vuestras dudas y preguntas (si tenéis) en este mismo post, un saludo!.
¿Quieres ser un gigante?
Nueva web, nuevos equipos y ahora... ¡Nuevo personal! En los últimos tiempos habréis notado un descenso cuantitativo en las noticias sobre gaming internacional, así como en artículos y entrevistas. Esto viene dado por la inactividad de gran parte de los componentes del equipo de redacción. Si antes era J1mmy quien dirigía la sección, hoy es miliTAA quien le reemplaza en las funciones de Director de Contenidos Web, quedando J1mmy como inactivo por tiempo indefinido. A la par que J1mmy, nuestro querido kolo se ha visto forzado a abandonar, también por tiempo indefinido, la gran labor que relizaba en Counter Strike por motivos de índole personal. Otros miembros han decidido abandonar el equipo o bien han sido expulsados del mismo por falta de compromiso. Los compañeros que no seguirán más con nosotros son BuLLeT, mateos y PERAL. Queremos darles las gracias por el excelente trabajo que han realizado aquí en www.Giants-Gaming.es.
Tras estas salidas y estados de inactividad, nuestro equipo de redacción queda compuesto únicamente por cuatro miembros: miliTAA, MAF, Valero y OTO, este último como auxiliar de coverages. Es por eso que hemos decidido abrir las puertas de la misma y hacer un llamamiento a todos los interesados en formar parte del nuevo equipo de redacción. Para formar parte del mismo se precisa de lo siguiente:
- Ser un apasionado de los deportes electrónicos.
- Ganas de aprender y capacidad de autocrítica.
- Tener un conocimiento notable sobre la escena que te interesa cubrir.
- Gran capacidad de analisis y síntesis.
- Dominio escrito del castellano. Conocer alguna otra lengua en mayor o menor medida es un gran plus.
- Ser activo y dinámico, siendo capaz de trabajar tanto en equipo como de forma individual.
Así mismo, hemos decidido abrir las puertas de nuestro staff y media dirección con el fin de reforzar aun más nuestra estructura interna. Los puestos principales que se buscan reforzar son los de managers deportivos (gestión y seguimiento de jugadores/equipos) y diseñadores gráficos, aunque si crees que puedes aportar algo que no hemos mencionado en esta noticia, te invitamos a que nos envies un email igualmente. Quién sabe, quizás puedas llegar a ser el próximo Director de GIANTS!  .
Si te interesa entrar a formar parte de esta gran familia, te animamos a que nos envies tu solicitud a [email protected], rellenando a este sencillo formulario:
- Nombre y apellidos:
- Edad:
- Puesto que te interesa:*
- Horas que estás online cada dia:**
- ¿Qué puedes aportar al equipo?
- Via de contacto: ***
* En caso de ser redact@r, especificar el juego o los juegos deseados.
** En caso de aspirar a uno o varios puestos, dejar en blanco y complementar en el apartado "¿Qué puedes aportar al equipo?"
*** Preferiblemente MSN o Skype.
Por ejemplo:
- Nombre y apellidos: Fulano Sánchez Pérez
- Edad: 17
- Puesto que te interesa: Manager de Counter Strike: Source y redactor
- Horas que estás online cada dia: 2 (de 18:00 a 20:00 aprox.)
- ¿Qué puedes aportar al equipo?: se me dá bien tratar con personas y motivarlas. Soy muy minucioso en todo lo que hago y tengo muchas ganas por aprender sobre el gaming nacional.
- Via de contacto: skype: fulanosanchezperez95
Una vez recibida tu solicitud, uno de los responsables del club contactará contigo para concertar una entrevista pantalla a pantalla y ver de qué estás hecho/a .
Así que no te cortes y envíanos tu solicitud, ¡te esperamos!.
Sube por primera vez el precio del alquiler del bucle
Los alternativos pagarán más por alquilar las líneas de Telefónica que llegan hasta los hogares de los clientes, gracias a la primera subida del precio del alquiler del bucle. La CMT avisa de que se trata de un primer aumento, que deberá realizar nuevas revisiones al alza próximamente.
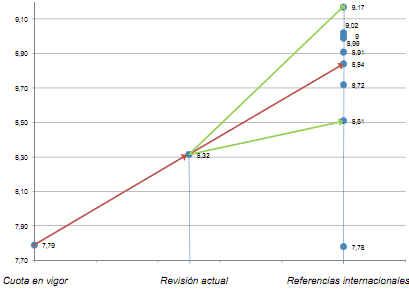
Este es un coste fijo que los operadores pagan a Telefónica cuando desagregan el bucle telefónico de un usuario. En ese caso, el par de cobre se desconecta físicamente de los equipos del operador dominante para conectarse a los equipos propios de un alternativo. El alquiler del par tiene un precio de 7,79 € desde noviembre de 2008. Con la nueva revisión aprobada por el consejo de la CMT, el precio sube un 6% hasta los 8,32 €, lo que representa un aumento de 53 céntimos.
Primera ocasión en que aumenta el precio de alquiler del bucle
El precio del alquiler del bucle lo calcula la CMT a partir de la contabilidad de coste de Telefónica. Desde el 2001, cuando costaba 13 €, ha ido descendiendo en sucesivas revisiones. Mientras que el precio vigente hasta ahora estaba basado en los datos contables del 2006, el nuevo precio tiene en cuenta los del 2008 y entra a valorar otros aspectos.
Telefónica ha sido la primera interesada en la subida, alegando que "unos precios tan reducidos como los actuales no fomentan el despliegue de redes y la inversión eficiente, sino que desincentivan la posible inversión por parte de los operadores en redes alternativas de nueva generación". Pero también a Ono, que dispone de red propia, le interesa que suban los precios. De hecho, esta subida le parece "insuficiente".
Habrá más subidas
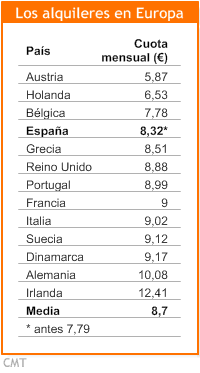
La CMT reconoce en su resolución que se trata de un "primer paso" y un "ajuste parcial" que deberá completarse "una vez se disponga de más información sobre los costes eficientes". El precio en futuros aumentos podría situarse entre 8,51 y 9,17 €.
Impacto en el precio que pagan los usuarios
La subida no debería trasladarse a nivel minorista, ya que se han venido realizando rebajas en el precio de otros costes que soportan los alternativos, como el coste eléctrico que pagan por los equipos ubicados en las centrales, o el precio de las líneas alquiladas con las que los alternativos conectan las centrales con su red troncal. Estas reducciones les dan margen para absorber las nuevas subidas, según la CMT.
Firefox 6.0a1 saldrá la próxima semana y Firefox 7.0a1 en mayo
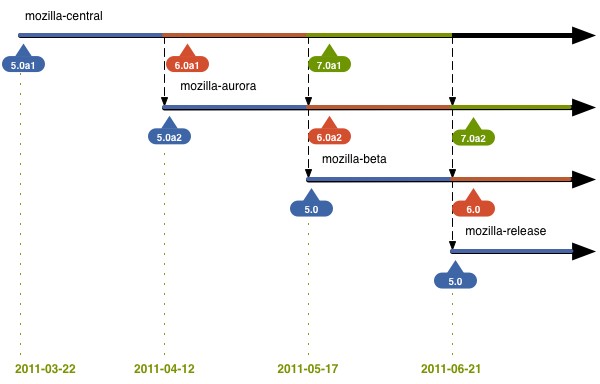
El cambio de estrategia de la fundación Mozilla con respecto a los lanzamientos de Firefox ya está en marcha, como demuestra el anuncio de que Firefox 6.0a1 estará disponible la próxima semana. Te sorprenderá ver que un Firefox de versión 6 aparezca entre nosotros a tan pocos días del lanzamiento de Firefox 4, pero hay que aclarar que ahora las actualizaciones del navegador del panda rojo serán publicadas con mucha velocidad, al estilo de Chrome. Desde ahora puedes esperar una nueva versión de Firefox cada tres meses.
Siguiendo la misma planificación, dicen que veremos a Firefox 7.0a1 en mayo, y la versión final de Firefox 5 el 21 de junio. La información proporcionada por el proyecto de código abierto indica que ahora tienen también un nuevo canal de actualizaciones diarias (en realidad se llaman "nightly builds") llamado Aurora, que deberá ser usado por gente que sabe a lo que se arriesga al usar software de categoría alpha.
La CMT llama a 294 usuarios para averiguar si Telefónica roba clientes a otras operadoras de forma irregular
En una resolución de la CMT publicada hoy se decide abrir un expediente sancionador contra Telefónica por una infracción muy grave del mecanismo de recuperación de clientes desde los operadores alternativos. Por ello, el ex-monopolio se enfrenta a sanciones multimillonarias.
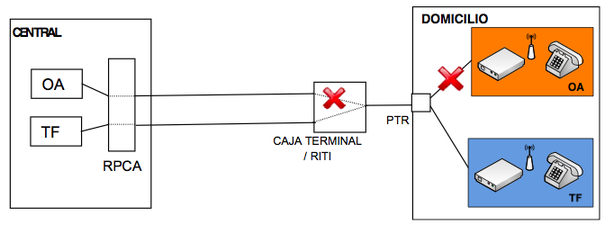
El procedimiento que marca la normativa de Oferta de acceso al Bucle de Abonado (OBA) define que para hacer efectiva una portabilidad hay que identificar el par de cobre en uso dentro de las centrales correspondientes, para luego conectarlo a las cabeceras del otro operador. Cuando el cambio se hace de un operador alternativo a Telefónica, se le denomina como "recuperación de bucle". Así mismo, se debe informar a la empresa que es objeto de la pérdida del cliente con al menos cinco días de antelación para que trate de retener al usuario.
Telefónica, por su parte, estaría saltándose esta regulación tramitando las portabilidades utilizando pares vacantes, como si el usuario estuviese contratando una segunda línea para su hogar, e inutilizando la conexión con el alternativo (ver imagen arriba).
Si se tratase de una segunda línea, esto supondría la instalación en las dependencias del usuario de una segunda toma de entrada para ese segundo bucle, algo que Telefónica no hace.
Todo esto surge de una queja que en agosto de 2010 presentó Orange donde se solicitaba una investigación de estos hechos que afectan a su modo de funcionar, ya que Telefónica no estaría notificando que iba a proceder a una baja automática, libre de coste para el operador que pierde el cliente, tal y como están obligados en la OBA.
El operador dominante excusa su comportamiento argumentando la dificultad que entraña identificar el bucle afectado, algo a lo que están obligados y que hacen los alternativos para tramitar portabilidades, y al desconocimiento de que el cliente solicitante desea dar de baja sus servicios actuales con el alternativo.
Sin embargo, después de que la CMT realizara una investigación sobre 294 usuarios que portaron desde Orange, Vodafone o Jazztel a Telefónica, se constató que hay indicios para empezar un prodecimiento sancionador contra esta última, ya que en la mayoría de los casos Telefónica tenía constancia de que se estaba pidiendo una portabilidad y no una segunda línea, hecho que obliga a identificar el bucle en uso, desconectarlo del operador actual y conectarlo a su red propia. Todo ello, con el mencionado aviso previo al menos cinco días antes para que el alternativo trate de retener a su cliente.
Otra evidencia es que el 81% de los usuarios preguntados afirmaron que en su casa Telefónica no había instalado las rosetas nuevas que implicaría una segunda línea paralela a la del operador alternativo, sin afectarla, con el bucle nuevo.
Por lo tanto, con estos movimientos Telefónica estaría impidiendo a los alternativos realizar contraofertas para tratar de retener la línea en su poder, además de estar dándose ella misma un trato mejor que el que ofrecen a la competencia.
En definitiva, la CMT tipifica estas actuaciones como infracciones muy graves, con lo que se ahora se abre un procedimiento que será largo, pero que podría finalizar con una sanción a Telefónica.
Las cifras que se manejan en estos casos son 20 millones de euros o el 1% de los ingresos brutos anuales del negocio afectado, en este caso las comunicaciones fijas, y que generaron 11.400 millones de euros.
Certificados fraudulentos en Windows, Chrome y Firefox
Chrome advirtió el día 17 de que se actualizaba para revocar una serie de certificados digitales. Mozilla advirtió el día 22 de marzo de que actualizaba su navegador porque había incluido en él certificados fraudulentos. El día 23 es Microsoft la que confirma que debe actualizar su lista de certificados porque incluye varios inválidos. ¿Qué significa todo esto? ¿Qué pasa con los certificados?
¿Para qué sirven los certificados?
SSL debería cumplir dos funciones. Establecer una conexión cifrada sobre un canal público y también autentica al servidor. Nos ayuda a estar seguros de que el servidor es quien dice ser y también que pertenece a la empresa a la que debería pertenecer. Para la parte de autenticación, los servidores con SSL activo ofrecen al navegador un certificado para que lo compruebe, que es como una especie de DNI. En él, una autoridad (Verisign, Comodo...) certifica con su firma que la clave pública realmente pertenece al sitio.
El sistema de confianza en certificados tiene una estructura de árbol invertido y las raíces son estos certificados. El sistema confiará en todo lo que emitan. Si esto no ocurriese de esta forma y los navegadores o sistemas operativos no contasen con una serie de certificados raíz por defecto, no podríamos confiar en la identidad de las páginas, puesto que nadie lo acreditaría. Por el contrario (y como ocurre en realidad) se introducen demasiadas autoridades certificadoras en las que se confía (demasiados "Estados" que emitan el DNI), estas se vuelven el punto débil de la cadena, puesto que se confía en ellas y a su vez, en todo lo que ellas confíen. Un árbol con demasiadas "raíces" es más difícil de controlar. Además, las autoridades certificadoras confían en autoridades intermedias que le alivian el trabajo.
Qué ha pasado
Tanto Chrome como Mozilla como Internet Explorer (a través de la Trusted Root Certification Authorities Store) incluyen de serie una serie de certificados raíz en los que se confía, emitidos por autoridades certificadoras. Varios de estos certificados pertenecientes a Comodo han sido revocados porque se ha comprobado que han sido emitidos de forma fraudulenta sin su consentimiento.
Según ha anunciado Comodo (en una nota de prensa tardía, una vez que ya se había descubierto el asunto), un atacante con IP de Irán se hizo con usuario y contraseña de una autoridad secundaria de Comodo en el sur de Europa. El atacante utilizó estos datos para hacerse pasar por esa autoridad secundaria y emitir certificados fraudulentos de páginas como login.live.com, mail.google.com, www.google.com, login.yahoo.com, login.skype.com, addons.mozilla.org... Traducido: un atacante quería obtener certificados de esos dominios para hacerse pasar por ellos. Pero... ¿cómo puede ser, si ya existen? ¿Para qué emitir certificados válidos de dominios a los que no puedes suplantar? Esta es la segunda parte del problema: para que esto le sea útil al atacante, necesita:
* Emitir certificados válidos. Lo consiguió comprometiendo a esta entidad de Comodo.
* Que se le muestren como válidos a la víctima en su navegador. Esto es lo que hacen ya de por sí los navegadores con sus certificados raíz. Ahora que la mayoría los han revocado, esto no sería tan sencillo.
* Interponerse en el sistema DNS de la víctima. Bien por pharming, por "hombre en el medio", troyanos o por cualquier otro método que redirija la resolución de dominios de la víctima.
Así, el atacante redirige a "otro" dominio a la víctima, e instala ahí el certificado que ha robado. A partir de ahí, podría o bien suplantar a la otra página o bien redirigir a la víctima a la original. El asunto es que, en cualquier caso, tendría acceso a toda la información, cifrada, que se transmita entre la víctima y el dominio al que quiere acceder. Aunque estuviese cifrada, aunque aparezca el candado en el navegador al visitar esta página, o la barra de navegación en verde, e incluso se compruebe la cadena de certificación... no solo el navegador dará por legítima la página, sino que el atacante podrá leer toda la información cifrada que se transmite.
Si unimos que el ataque a Comodo no habrá sido "sencillo" (se trata de uno muy sofisticado y dirigido), que la IP proviene de Irán, que el atacante emitió certificados para páginas muy conocidas, y que necesita además, para que esto sea efectivo, tener acceso a un cambio en los DNS... todo apunta a un ataque que, cuando menos, inquieta.
La Hora del Planeta
El sábado 26 de marzo millones de personas de diferentes países apagarán las luces en La Hora del Planeta, una iniciativa global de WWF, la Organización Mundial de Conservación,coordinada en nuestro país por la Fundación Vida Silvestre Argentina, para demostrar que el cambio climático nos importa. Ese año se realizará el sábado 26 de marzo entre las 20.30 y las 21.30 horas y contará con la adhesión de municipios, empresas e individuosde las principales ciudades del mundo. Para más información hacé click aquí.
La Hora del Planeta busca demostrar que juntos, cada uno de nosotros puede dar una señal positiva para hacerle frente al calentamiento global. Surgió en Sydney, Australia, durante el año 2007 y convocó a dos millones de personas. Cuatro años después, en 2010, ciudadanos de 128 países de todos los continentes apagaron sus luces; más de 1300 monumentos y edificios emblemáticos se oscurecieron como, la Ópera en Sidney, el City Hall en Londres, el Empire State en Nueva York, la Torre Eiffel en París y el Obelisco en Buenos Aires; al menos, 1.475.687 personas de 205 países visitaron la página www.earthhour.org ese día, y Google marcó 74.6 millones de menciones sobre La Hora del Planeta esa noche.
Para más información hacé click aquí. />
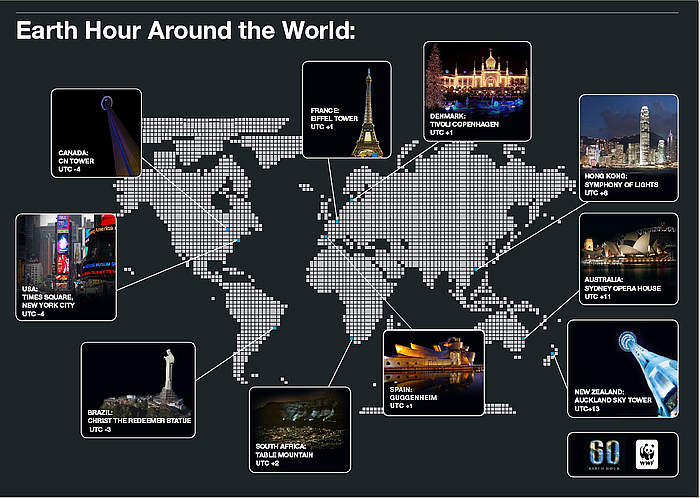 En lo que posiblemente será la mayor llamada a la acción para luchar contra el cambio climático, la Hora del Planeta 2011 conseguirá que cientos de millones de personas de pueblos y ciudades de los seis continentes apaguen la luz durante una hora. La Hora del Planeta 2011 pretende alcanzar el compromiso de un cambio global en beneficio del medio ambiente.
La Audiencia Nacional anula el actual canon digital
El epitafio del canon digital tal y como lo conocemos está escrito. Después de que el Tribunal de Justicia de la Unión Europea dictaminara la ilegalidad del gravamen con el que se marcaba los soportes digitales empleados por empresas y profesionales (pero no consumidores en el común de los sentidos), la Audiencia Nacional ha declarado nula la orden ministerial que recoge la normativa para aplicar el canon digital en España. Pero cuidado, porque no hablamos sólo de discos compactos, puesto que el documento recoge prácticamente cualquier tipo de soporte capaz de almacenar o reproducir información, incluyendo discos duros, impresoras multifunción (las pérfidas fotocopiadoras clandestinas usadas para duplicar las obras de Dragó en la soledad de nuestros húmedos sótanos), reproductores multimedia, pendrives, etc. Si has realizado un presupuesto online en una tienda de informática, seguramente habrás visto la puntilla bien introducida al final del listado.
El razonamiento de la Audiencia Nacional es que "la orden está afectada de vicio radical", pero aun así, desestima las solicitudes para que se devuelva el dinero recaudado desde su emisión en 2008. Naturalmente, las organizaciones de gestión afirman que el canon no es ilegal, y que recurrirán la sentencia, que achacan en cualquier caso a un defecto de forma por parte de la administración. Adicionalmente, Rafael Sánchez, su portavoz, indica que en caso de que se tumbara de forma definitiva la orden, seguiría vigente la normativa de 2006, que ya preveía el canon digital, pero con otras tarifas y un menor número de soportes afectados. Tendremos pues que estar atentos al desenlace final.
Los desarrolladores de Internet Explorer han enviado esta tarta a los de Firefox
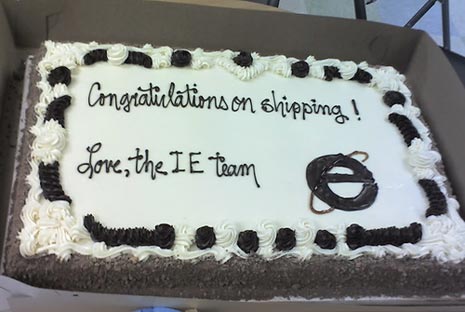
Cuando a finales de octubre del 2006 apareció Firefox 2, el equipo de desarrollo de Internet Explorer envió una tarta a sus colegas de Mozilla para felicitarles por el lanzamiento:
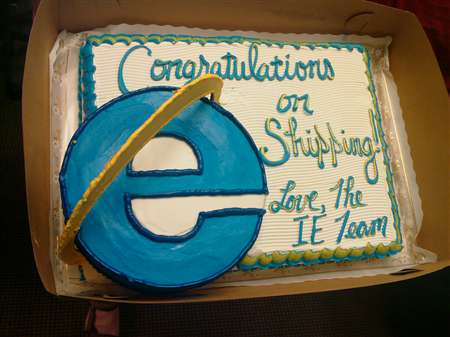
En junio del 2008, con la llegada de Firefox 3, les mandaron otro pastel aún más grande que el anterior felicitándoles una vez más por su nuevo navegador:
Como bien sabéis, Mozilla lanzó ayer de manera oficial Firefox 4. ¿Habrán recibido otra tarta de los desarrolladores de Microsoft? Pues efectivamente, así ha sido. El IE Team, en lo que ya podríamos calificar como una especie de tradición, les ha hecho llegar este presente que tan buena pinta tiene:
Por cierto, ¿os habéis fijado que las 3 tartas llevan escrito exactamente el mismo mensaje? Ya podrían haber cambiado aunque sólo fuera una palabra
Scarlett Johansson, al desnudo
Un grupo de hackers ha robado una serie de fotos de la actriz Scarlett Johansson desnuda de su propio iPhone. Agentes del FBI investigan cómo es posible que los piratas infromáticos accedieran al 'smartphone' de la estrella de Hollywood.
La policía cree que se podría tratarse de la misma persona que ya ha atacado a medio centenar de celebridades, entre ellas, a Vanessa Hudgens o Miley Cyrus, y puede que a Selena Gómez o Jessica Alba. Según publica la web TMZ, todas ellas han sido víctimas de estos nuevos ladrones especializados en obtener "fotos comprometedoras". De hecho, Hudgens se ha reunido con el FBI para prestar declaración después de que TMZ publicara imágenes suyas desnuda.
El FBI se enfrenta a nueva generación de hackers que aspiran a quitarle el trabajo a los papparazi. Sólo que ellos tienen la ventaja de que trabajan desde dentro. Aunque una de esas intantáneas podría valer millones, parece que estos 'piratas' no lo hacen por dinero. Al parece, es solo una cuestión de desafío.
Los expertos ya han advertido sobre los riesgos de los los 'smartphones', ya que estos terminales pueden convertirse en una amenaza para la vida privada de los usuarios. Los teléfonos inteligentes son muy jugosos para este nueva generación de hackers porque básicamente se tratan de pequeños computadoras.
"Los teléfonos tienen acceso directo a libretas de direcciones, calendarios y ofrecen la posibilidad de generar ganancias", asegura a la BBC, Ian Fogg, analista de la empresa de investigación Forrester.
Los datos personales que se almacenan en los 'smartphones' son un gran agujero por el que pueden colarse este tipo de 'hackers'. El robo de la identidad es "la amenaza número uno" para los teléfonos inteligentes, según Graham Titterington, analista de la firma de análisis Ovum.
Comprometen la seguridad de RSA y roban información sobre el producto SecurID
RSA es una de las compañías de seguridad más importantes a nivel mundial. Han emitido un comunicado oficial en el que admiten que su seguridad interna se ha visto comprometida por atacantes y que han robado información relativa a su famoso producto SecurID. El problema es tan grave que involucra al gobierno de los Estados Unidos.
Arthur W. Coviello, Jr., director ejecutivo de RSA ha emitido un comunicado en el que confiesa que RSA ha sido víctima de un "ataque cibernético extremadamente sofisticado" que, por lo que se deduce, viene de tiempo atrás y ahora ha sido detectado. Esto es lo que se llama un ATP (Advanced Persistent Threat), en resumen, un ataque específicamente diseñado contra la compañía, por el que los atacantes obtienen acceso a información interna confidencial. Habitualmente estos ataques llevan meses de preparación y es necesaria una importante investigación posterior para ver cómo y cuándo comenzó. Sobre todo, hasta dónde han llegado.
Al parecer lo que se sabe es que han tenido acceso a "cierta" información relacionada con uno de sus productos estrella: SecurID. Se trata de un token físico que proporciona autenticación segura de dos factores (algo que se sabe y algo que se tiene). En vez de necesitar una sola contraseña para acceder a cualquier recurso, con el token es necesario un PIN y un número de seis cifras que genera el propio dispositivo. Ese código sólo es válido durante un tiempo limitado. Es utilizado por grandes compañías concienciadas con la seguridad para, habitualmente, acceso externo a las redes.
Según el comunicado, la información robada podría "reducir la efectividad de la implementación actual de la autenticación de dos factores". ¿Qué quiere decir esto? Realmente toda deducción no serán más que especulaciones, pero es posible que los ladrones hayan tenido acceso a información que permita deducir de qué forma se calculan las contraseñas de un solo uso y, por tanto, permitir a un atacante acceder a recursos ajenos sin necesidad de disponer del token físico. Pero no es posible asegurarlo en estos momentos. Además, el atacante necesitaría también el PIN del atacado, que es algo que, supuestamente, solo debería estar en la memoria del usuario.
Ante la gravedad del asunto, EMC (a la que pertenece RSA) ha rellenado un formulario llamado 8-K. Se trata de un documento gubernamental que se utiliza para informar de un evento importante e inesperado a la "U.S. Securities and Exchange Commission"
Hay que tener en cuenta que, como ha ocurrido en otras ocasiones con el robo de material secreto en empresas, a la larga puede hacerse público. Hoy en día podemos encontrar en redes P2P y puntos de descarga directa, desde partes del código fuente de Windows y del antivirus de Kaspersky, hasta todos los correos privados del último año del dueño la compañía de seguridad HBGary.
Quizás resulte extraño que una empresa dedicada por entero a la seguridad, y que lleva el nombre de los inventores de la criptografía moderna, haya sido comprometida. Pero es necesario recordar que esto ha pasado en los últimos años con muchas empresas importantes, desde Google a la propia HBGary (a la que destriparon por completo), y que nadie está a salvo de ataques si son lo suficientemente sofisticados.
Los consejos que da RSA a sus clientes son muy genéricos por ahora. Básicamente, mejorar la seguridad y estar más atentos. Pide, especialmente, concentrarse en "social media applications".
Además del golpe a la imagen, suponemos que es posible que RSA deba en un futuro cercano, o bien actualizar o bien reemplazar todos los tokens de sus clientes para garantizar su seguridad, lo que supondrá igualmente un coste económico importante para la compañía.
Detenido un miembro de la Academia por filtrar películas en la red (Actualizado)
La policía ha detenido a un director y productor de cine de animación español, miembro de la Academia y ganador un Goya en 2002, por filtrar películas en Internet antes de su estreno. Presuntamente, se servía de su condición de académico para acceder a las películas presentadas a los Goya para colgarlas en foros de internet y, según la policía, sacar con ello un beneficio económico (aunque no ha explicado cómo obtendría dicho beneficio).
Han sido detenidos además dos trabajadores de su productora, imputándose a todos ellos delitos contra la propiedad intelectual, de infidelidad en la custodia de documentos y revelación de secretos. Al parecer la investigación se inició hace tan solo dos semanas, tras una denuncia de EGEDA que detectó la primera copia de película Ispansi en un blog de descargas (totaldirecto2), relacionado de alguna forma con los detenidos. Gracias a cholei por el aviso.
Actualización: Primeras declaraciones del acusado, proclamando su inocencia.
Investigadores catalanes graban el sonido del océano durante el terremoto de Japón
Investigadores catalanes graban el sonido del Océano durante el terremoto de Japón
La Universidad Politécnica de Cataluña (UPC) ha logrado grabar el sonido submarino provocado por el seísmo de 9 grados en la escala de Richter que asoló el noreste de Japón el pasado 11 de marzo.
La grabación, obtenida mediante la red de observatorios submarinos que la Agencia Japonesa de Ciencia y Tecnología Marítimo-terrestre (Jamstec) tiene ubicados en el entorno del epicentro del terremoto, ha sido posible en el marco del proyecto internacional Listening to The Deep Ocean Environment (Lido), que lidera la universidad catalana.
Los datos han sido acelerados 17 veces para lograr que sean audibles al oído humano, y los espectogramas reflejan la intensidad y la distribución de la energía del sonido del terremoto. El Laboratorio de Aplicaciones Bioacústicas (LAB) de la universidad, dirigido por el Michel André, trabaja en el registro sonoro de los sonidos del fondo marino, sucedidos en tiempo real, con el objetivo de evaluar el impacto de los sonidos artificiales en la conservación del medio marino.
La grabación del seísmo(http://lido.epsevg.upc.es/acoustics/index.html) está disponible en Internet en la dirección www.listentothedeep.com, donde puede escucharse y visionarse el flujo de datos acústicos que también están generando las réplicas.
El sistema implementado por el proyecto Lido y las ondas sísmicas captadas podrían ayudar a desarrollar futuros modelos que integren la reacción de los cetáceos a los sonidos como indicadores de riesgo, por la gran sensibilidad de estos animales.
WPAmagickey simplifica la conexión a redes WiFi vulnerables de Jazztel y Movistar
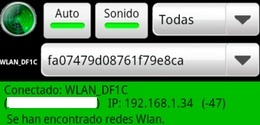
Después que se hiciesen públicos los algoritmos de generación de claves Wi-Fi que se emplean en los routers Comtrend y Zyxel, hoy os mostramos el funcionamiento de la utilidad WPAmagickey, creada por Seguridad Wireless, que facilita todavía más el obtener las contraseñas Wi-Fi por defecto de estos routers.
Muchos usuarios, la mayoría de ellos por desconocimiento, no cambian la contraseña por defecto de sus routers, dejando sus redes como un posible objetivo fácil ante usuarios indiscretos, pues obtener las claves en algunos casos es un juego de niños.
El problema afecta particularmente a los routers Comtrend CT-5365, que emplean tanto Movistar como Jazztel, y los Zyxel, que están utilizando actualmente en Telefónica, cuyos métodos de generación de las claves con las que vienen preconfigurados son conocidos, con el consiguiente peligro para la seguridad de sus usuarios.
Las redes potencialmente inseguras son, por tanto, las llamadas WLAN_XXXX y Jazztel_XXXX, cuyas direcciones MAC (BSSID) empiezan por la secuencia "00:1D:20", "64:68:0C" o "00:1F:A4".
Obtener claves Wi-Fi de fábrica en algunos routers es pan comido
La utilidad WPAmagickey hace hincapié en la generalidad y la importancia del problema, donde tal vez las operadoras deberían tomar más parte, y asegurarse que las claves que están proporcionando en sus routers son totalmente aleatorias, y no dejar el tema en manos de un cliente tipo sin demasiados conocimientos sobre seguridad en redes.
Hay versiones para todas los tres sistemas operativos mayoritarios en el mercado de ordenadores, Windows, Mac OS X y Linux, y otra especial para teléfonos Android.
La versión para smartphones está más elaborada, ya que incluye un escáner de redes y avisa si detecta algún potencial objetivo. Eso sí, se subdivide en dos versiones: una gratuita con publicidad y que sólo accede a redes Comtrend, y otra que requiere un pago (0,50€) en la que ya se incluyen los routers Zyxtel, un diccionario de claves WPA para redes con el nombre (ESSID) modificado, el cálculo de la contraseña a partir únicamente del BSSID y un historial de las redes analizadas.
Puestos manos a la obra con un router ADSL Comtrend CT-5365 reseteado a los valores de fábrica, hemos podido comprobar que el procedimiento es insultantemente fácil:
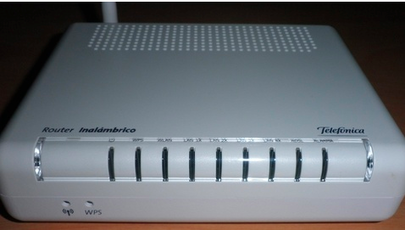
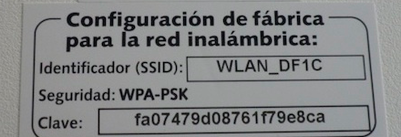
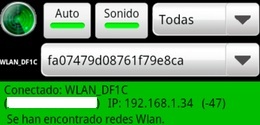
Android
Escaneo de redes cercanas:
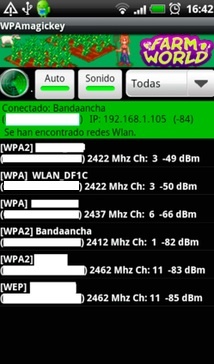
Se nos indica que hay una potencialmente vulnerable, la WLAN_DF1C. La seleccionamos, y pulsamos sobre "Generar".
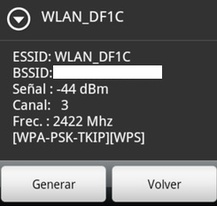
Finalmente, podemos comprobar que la clave obtenida es la correcta (ver la foto arriba a la pegatina del router), e incluso nos ha conectado automáticamente a la red objetivo.
Windows y Linux/Mac
Como vemos, la interfaz es mucho más rudimentaria. Para Windows simplemente se trata de una ventana con dos campos de texto, donde manualmente se tienen que introducir los valores solicitados para luego generar la clave, mientras que tanto para Mac y Linux, su funcionamiento es a través de la consola de comandos.
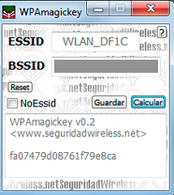
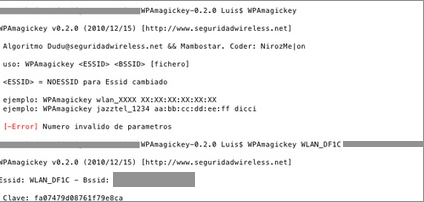
En ambos casos, el resultado ha sido idéntico y correcto.
Visto lo visto, desde Bandaancha volvemos a recomendar a todos, utilicen el router que utilicen, que gasten dos minutos de su tiempo en averiguar cómo cambiar la configuración de seguridad de su red inalámbrica y, además, pedimos a las operadoras que se aseguren de que los routers que entregan llevan una clave Wi-Fi realmente aleatoria.
Los españoles pierden un 30% de velocidad de Internet en la red WiFi
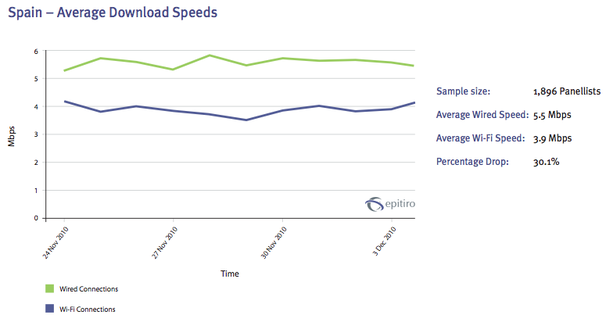 La red WiFI se come de media el 30% de la velocidad de una conexión ADSL, según un estudio que compara la velocidad del cable frente a la inalámbrica en España y otros países. El problema se agrava cuando el router está en otra habitación o si lo tenemos configurado de fábrica.
Partiendo de más de un millón de tests realizados por 14.001 voluntarios de Estados Unidos, Italia y España, Epitiro ha elaborado un informe bastante claro en el que se hace notar lo que muchos ya sabíamos: es mucho mejor utilizar un cable Ethernet para conectar el ordenador al router o cablemódem.
El rendimiento de Wi-Fi depende de muchos factores
Sin embargo, la proliferación de los ordenadores portátiles, superando ventas de sobremesa ya en 2008, ha hecho que la tecnología Wi-Fi sea el principal método de conexión a la red actualmente por encima del cable físico. Y no acabará ahí. Los tablets, otro dispositivo orientado a las comunicaciones totalmente inalámbricas, vienen pisando con fuerza.
Además, desde hace unos años los mismos operadores ofrecen habitualmente con la oferta de conexión ADSL o cable un router con funciones de punto de acceso Wi-Fi, con lo que la densidad de este tipo de redes en algunas zonas urbanas puede llegar a ser tremenda.
Y este es precisamente uno de los principales problemas de Wi-Fi. Habitualmente los operadores configuran los dispositivos de la misma forma, únicamente cambiando el nombre y la contraseña de la red inalámbrica, pero manteniendo en todos el mismo canal por el que se comunica.
Se puede crear un cuello de botella en la red local
Esto provoca que parte del espectro de los 2,4 GHz utilizado para esta tecnología esté totalmente saturado, y no sea nada difícil que varias redes cercanas trabajen en el mismo canal, interfiriéndose entre ellas.
Si a eso añadimos que el propio protocolo de acceso al medio de Wi-Fi añade retardos significativos para asegurarse de que será el único que estará emitiendo en ese canal y los mensajes de control asociados, el funcionamiento de Wi-Fi no es predictivo, ya que depende de muchos factores externos. La primera consecuencia es que la velocidad teórica que indica la tecnología (54 Mbps en 802.11g y 300 Mbps en 802.11n) queda aproximadamente dividida por dos para datos puros.
Pero además tenemos que sumar que estamos hablando de condiciones de potencia de señal ideal, y que conforme va bajando (ver gráfica) por diversas absorciones, reflexiones o interferencias (paredes y puertas, hornos microondas, tubos fluorescentes, teléfonos inalámbricos, e incluso las propias personas), el rendimiento cae en picado ya que no pueden utilizarse las modulaciones que ofrecen mayor velocidad.
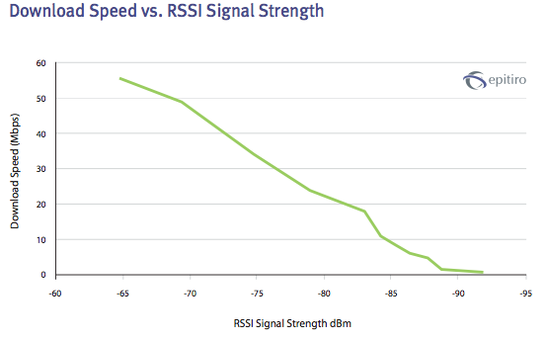
En definitiva, puede que tengamos en casa una línea de más de 10 Mbps, y que debido a una mala puesta a punto del router inalámbrico no podamos lograr esa tasa en Wi-Fi. Se crea, por tanto, un cuello de botella en nuestra propia red local, que empeorará a medida que las conexiones a Internet mejoren su velocidad, y el punto de acceso inalámbrico no evolucione.
El cable es casi un tercio mejor que Wi-Fi
Volviendo al estudio y debido a lo anteriormente expicado se concluye que de media, tomando los valores de los tres países, el rendimiento cae de unos 6,7 Mbps usando conexión cableada a 4,6 Mbps mediante Wi-Fi, un 31,6%.
Los datos en España son bastante similares, ya que se baja un 30,1%: desde 5,5 Mbps en cable, a 3,9 por Wi-Fi.
Además de esta pérdida de velocidad, se notó un aumento de entre un 10 y un 20% de la latencia, así como una subida del jitter (variación del retardo de llegada de los paquetes) y de la tasa de paquetes perdidos. Para navegar y enviar correo electrónico estos parámetros pueden no ser importantes, pero para aplicaciones como juegos on-line, videoconferencia o VoIP los requisitos de jitter y pérdidas toman el calificativo de críticos.
Por ello, es bastante importante optimizar en medida de lo posible el rendimiento de nuestra red inalámbrica.
Optimiza el rendimiento de tu Wi-Fi
Una de las soluciones básicas es mover de canal nuestra red a otro que no esté demasiado saturado por otras redes que interfieren en su funcionamiento. Para ello, podemos utilizar una utilidad llamada inSSIDer, de la que ya publicamos un manual hace unos meses.
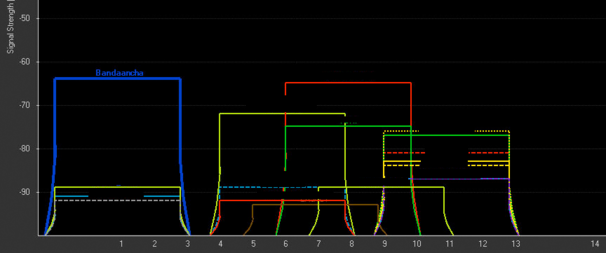
Además, si nos es posible, lo ideal sería también acercar físicamente el router inalámbrico al lugar desde donde nos solemos conectar. Si normalmente estamos con el portátil en el sofá del salón, lo mejor será poner el dispositivo en la misma habitación, para evitar pérdidas de potencia por paredes. Nos llegará mayor potencia de señal, así que se podrá utilizar una modulación con mayor número de bits por símbolo y obtener un mejor rendimiento.
Desde la propia Epitiro, por último, instan a los operadores a realizar estudios de lo que ellos llaman calidad de experiencia.
Es decir, conocer qué rendimiento perciben los usuarios de sus productos y trabajar en base a eso, pues la velocidad es la principal característica en la que un cliente doméstico se fija a la hora de escoger o cambiar de operador.
Si además de los problemas en la red del operador que pueden surgir esporádicamente la instalación doméstica es defectuosa, las sensaciones son negativas.
Internet2 alcanzará los 8.8 TBs/segundo
Hace unos días sabíamos de las intenciones del gobierno de obligar a las operadoras nacionales a desplegar las infraestructuras necesarias para llevar una conexión de 30 Mbps a todo el territorio nacional antes de 2020.
Habrá a quien le parezca una velocidad más que respetable. Sin embargo, esta cifra se convierte en un caracol sesteando plácidamente al sol si la comparamos con los registros que se prepara para alcanzar esa otra red, fuera del alcance de la mayoría de los mortales, que es Internet2.
Recordemos que Internet2 es una red privada creada en EEUU para desarrollar proyectos de investigación, a la que tiene acceso un consorcio de 200 miembros entre universidades, centros de I+D y otras organizaciones industriales y gubernamentales.
Este organismo acaba de anunciar un acuerdo con Ciena, una compañía especializada en redes ultrarrápidas, para aumentar la capacidad de su red actual de 100 GBs por segundo a 8.8 TBs por segundo. O lo que es lo mismo, 88.000.000 Mbps.
Con esta súper red quedarán conectados 200.000 centros en todo Estados Unidos (librerías, hospitales, centros de estudios, universidades) para desarrollar nuevos proyectos de telemedicina o educación a distancia. Actualmente hay 60.000 centros conectados a Internet2.
Las redes comerciales están demasiado congestionadas para soportar el enorme tráfico de datos que requieren las nuevas aplicaciones en telemedicina o telepresencia. Además, muchas no son compatibles con el protocolo IPv6, necesario para estos proyectos.
La ampliación de Internet2 cuenta con una subvención de 62 millones de dólares aportados por la agencia gubernamental Broadband Technology Opportunities Program.
Tres centrales presentan problemas generados a raíz del terremoto
-
Declaran el Estado de emergencia nuclear (nivel 1, el más bajo) para la planta de Onagawa, la segunda del país, por el elevado nivel de radiactividad.
-
El circuito de refrigeración de otra central, la de Tokai, ha dejado de funcionar.
-
Las autoridades japonesas indican además que uno de los reactores de Fukushima podría haber sufrido una fusión del núcleo parcial.
La alarma por la confusa situación en una central nuclear de Fukushima aumentó este domingo tras elevarse la radiactividad por encima del nivel permitido. La falta de suministro eléctrico, provocada por el terremoto del viernes y el posterior tsunami, ha sido la desencadenante principal de la crisis nuclear que ya afecta a tres centrales de Japón.
Las autoridades niponas han declarado el Estado de emergencia nuclear para otra planta atómica, en Onagawa (unos 450 kilómetros al norte de Tokio), debido al elevado nivel de radiactividad, según ha dado a conocer el Organismo Internacional de Energía Atómica (OIEA).
Según el OIEA, la declaración de alerta se debió a "la lectura de los niveles de radiactividad permitida en los alrededores de la planta. Las autoridades japonesas están investigando la fuente de la radiación". La operadora de la central nuclear de Onagawa, Tohoku Electric Power Company, ha fijado el nivel de alerta en 1, el más bajo de la escala.
La central de Onagawa, emplazada junto a la localidad del mismo nombre, está próxima a la ciudad de Ishinomaki, en la prefectura de Miyagi, la región más golpeada por el terremoto. El viernes se produjo un incendio en un edificio de turbinas de uno de los reactores de la central, que pronto fue apagado. También se supo ese día de una fuga de agua en otro reactor de la planta.
Además, la central nuclear de Tokai, en la provincia de Ibaraki (norte de Tokio), sufrió este domingo problemas en su sistema de refrigeración a consecuencia del terremoto del pasado viernes, según informó la agencia local Kyodo.
Según fuentes de las autoridades de Ibaraki citadas por la agencia Kyodo, uno de los dos sistemas de refrigeración de la planta número 2 de Tokai se paralizó aunque el otro funciona con normalidad, por lo que no se prevén problemas para el reactor nuclear. La planta operadora es Japan Atomic Power, que consideró posible evitar el sobrecalentamiento del reactor mediante ese segundo sistema de refrigeración.
El temblor y el posterior tsunami afectaron gravemente también a dos de los seis reactores de la central nuclear de Fukushima. El secretario jefe del Ejecutivo japonés, Yukio Edano, ha confirmado que uno de los reactores de la central Fukushima 1 podría haber sufrido una fusión del núcleo parcial, según ha informado la cadena estadounidense CNN.
"Creemos que existe la posibilidad de que una fusión nuclear parcial haya ocurrido. Está en el centro del reactor. No podemos verlo. En cualquier caso, suponemos que la fusión del núcleo ha tenido lugar", ha señalado acerca del reactor número 1 de dicha central. "Sobre el reactor número 3, suponemos también que existe la posibilidad de que otra fusión nuclear tenga lugar mientras tomamos medidas para evitarlo", ha dicho Edano.
El Gobierno nipón ha recordado que los esfuerzos principales se centran en rebajar la temperatura de estos dos reactores de agua en ebullición de la central.
El Gobierno de Japón ha advertido además este domingo del riesgo de una nueva explosión similar a la del sábado en la planta nuclear de Fukushima (noreste del país), aunque insistió en que no espera que dañe a ningún reactor.
"Se ha emitido radiación al aire, pero no una gran cantidad. Esto es diferente del accidente de Chernóbil, aunque estamos trabajando para impedir que se extienda la fuga", dijo el primer ministro Naoto Kan.
En rueda de prensa, el ministro portavoz, Yukio Edano, aseguró que una eventual explosión no conllevaría nuevas evacuaciones, tras el traslado a otros lugares de 180.000 residentes en un radio de 20 kilómetros en torno a la central nuclear.
La central nuclear 1 de Fukushima, activa desde 1971 y la más antigua de las que se encuentran en esa provincia, cuenta con seis reactores de agua ligera en ebullición y obtuvo a principios de este año permiso para operar al menos hasta 2021. Según la agencia local Kyodo, pese a la evacuación de unos 180.000 residentes en un perímetro de 20 kilómetros en torno a la central, al menos una treintena de personas se han visto expuestas a la radiactividad.
Japón cuenta con un total de 55 centrales nucleares, según datos del OIEA de agosto de 2010, y ocupa la tercera posición en el mundo como el país que más posee, por detrás de Francia (58) y Estados Unidos (104). En las provincias afectadas por el seísmo un total de 11 plantas nucleares detuvieron su actividad tras el temblor, tal y como establece el protocolo japonés de emergencia.
Éxodo nuclear en Fukushima
-
Decenas de miles de personas cercanos a la central nuclear han sido evacuadas
-
Incluso los que se encuentran fuera de la zona de riesgo tratan de huir
-
Los niveles de radiación han superado el límite de seguridad cerca de la planta
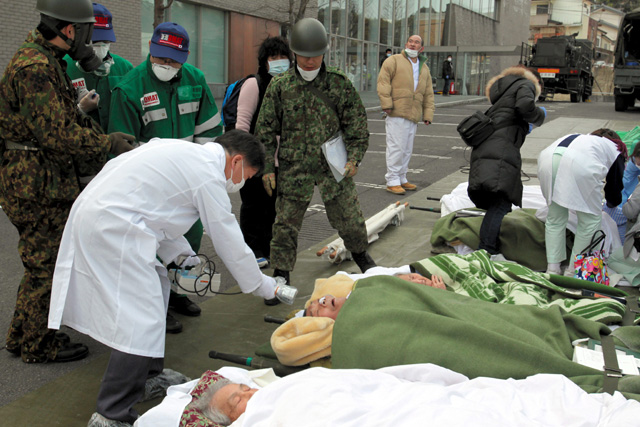
Técnicos enfundados en trajes aislantes cruzan el perímetro de seguridad y se pierden en el horizonte caminando hacia vehículos todo terreno. Se dirigen hacia el corazón de la central nuclear de Fukushima, el lugar del que todo el mundo trata de alejarse. Japón vive entre el miedo y la incertidumbre su primer éxodo nuclear desde el ataque con bombas atómicas que arrasó las ciudades de Hiroshima y Nagasaki.
Decenas de miles de personas de localidades situadas alrededor de la planta han sido evacuadas, pero incluso los que supuestamente se encuentran fuera de la zona de riesgo tratan de huir. "No sabemos lo que está pasando. El Gobierno está mintiendo. Temo que sea otro Chernóbil", asegura Onoda esperando su turno para poner gasolina en una estación de servicio de la autopista de Tohoku.
Un hombre recorre la línea de coches, de medio kilómetro de largo, izando un cartel en el que ha escrito lo que está dispuesto a pagar por un bidón de combustible: '50.000 yen' (cerca de 500 euros).
El pánico ha aumentado por horas ante las informaciones contradictorias del Gobierno, que horas después de asegurar que tenía la situación controlada admitía la posibilidad de que se hubiera activado un proceso de fusión del núcleo en los reactores 1 y 3 de la central nuclear.
El país se encuentra ahora en el nivel de emergencia cuatro de los siete posibles y los técnicos no descartan que se produzcan nuevas explosiones en el complejo. "Esperamos que si eso sucede los reactores no se vean dañados", decía el portavoz gubernamental Yukio Edano.
Aunque el perímetro de seguridad es de 20 kilómetros, controles policiales impiden ya acercarse a más de 30 kilómetros. Tiendas y edificios públicos se encuentran cerrados y las poblaciones de la zona comienzan a sufrir problemas de abastecimiento de comida y agua.
Ni siquiera los carteles anunciando el 'cierra indefinido' a la entrada de supermercados impide que cientos de personas se agolpen frente a los escaparates con la esperanza de comprar provisiones. "¿Quién sabe cuándo podremos salir de casa? Estoy muy asustada", asegura Junko, una madre de dos hijos que buscaba víveres en un '7-Eleven' con las estanterías completamente vacías.
Los niveles de radiación ya han superado el límite de seguridad en los alrededores de la planta nuclear operada por Tokyo Electric Power Co (Tepco) y cerca de 200 personas se encuentran en observación tras haber recibido cantidades no concretadas de radiación.
Tres de los cuatro reactores de la central nuclear han sufrido problemas de refrigeración. Una 'mínima' fuga de cesio radioactivo, el desplome de una de las cápsulas que protegen el reactor número 1 y los incidentes de las últimas horas en el tercero han llevado a expertos internacionales a describir la situación como 'muy seria', en contraste con los intentos del Gobierno de quitar hierro a la crisis.
Las autoridades de varias ciudades cercanas a las plantas han empezado a distribuir medicamentos destinados a paliar los efectos de una hipotética contaminación radioactiva en estaciones de policía y hospitales, muchos de ellos convertidos en refugio para quienes se han quedado sin hogar. Tezuka nació, creció y ha vivido los últimos 25 años en una pequeña aldea situada a la sombra de la central nuclear. Su reticencia inicial a ser evacuado se convirtió en urgencia cuando escuchó la explosión que el sábado hirió a cuatro trabajadores en el reactor número uno. "El humo lo envolvía todo. Pensamos que no saldríamos con vida", dice antes de subirse a coche en el que iba a ser evacuado a la ciudad de Iwaki, 200 kilómetros al sur.
El terremoto que golpeó la costa este de Japón el pasado viernes, cuya magnitud ha sido revisada hasta una escala de 9, y el tsunami que provocó minutos después han desbordado a una de las naciones más avanzadas y organizadas del mundo.
La localidad de Sendai, situada frente al epicentro del terremoto en el Océano Pacífico, a 130 kilómetros de la península de Ojika, está siendo abandonada por muchos de los supervivientes. La mayor parte de la población, de un millón de habitantes, no cuenta con electricidad y el seísmo suspendió el suministro de agua corriente.
Helicópteros sobrevuelan azoteas y tejados, rescatando uno a uno a supervivientes que se salvaron de las olas en el último instante. "Sabemos que todavía hay gente viva y estamos centrados en su rescate", asegura un bombero que trabaja en un edificio en ruinas de cuatro plantas, cerca de la zona portuaria. Una explanada de escombros señala el lugar donde hace tres días bullía una de los principales destinos turísticos del país. Los más mayores aseguran que el paisaje les recuerda a su ciudad tras los bombardeos que sufrió durante la II Guerra Mundial, cuando fue completamente arrasada por los pilotos aliados.
La situación extrema no ha alterado la naturaleza ordenada de los japoneses. No se han producido saqueos, los supervivientes esperan pacientemente a que les llegue su turno de beber o recibir algo de comida y tampoco se producen escenas de pánico. Los habitantes de Sendai y las localidades de la costa este esperan resignados la llegada de ayuda. Los que pueden se marchan con dirección a Tokio o ciudades del oeste que no han sido dañadas. El resto se prepara para una nueva noche de frío y penuria en la Zona Cero del tsunami.
Japón descarta daños graves en la nuclear tras la explosión
-
La agencia Kyodo habla de tres personas contaminadas por radiactividad
-
La planta número 1 de Fukushima opera desde hace cuatro décadas y tiene permiso para otros 10 años
-
También se han detectado anomalías en un segundo centro, la planta número 2 de Fukushima
-
La OMS eleva a más de 600 los fallecidos tras el terremoto
Caía la tarde en Japón (15.36 horas) y una fuerte explosión se escuchaba cerca del reactor número 1 de la central nuclear de Fukushima (a unos 270 kilómetros al noreste de Tokio). Allí el nivel de radiactividad había aumentado de forma alarmante tras el fuerte seísmo que sacudió ayer el este de Japón. Cuatro trabajadores de la central nuclear han resultado heridos por los efectos de la explosión, pero no se encuentran en estado crítico, según informa la empresa operadora, Tokyo Elecytric Powe Co. Este accidente ha sido evaluado y situado por la agencia nuclear y seguridad industrial de Japón en el nivel 4, en una escala de 7.
A este incidente hay que sumarle una nueva replica de 6 en la escala de Richter en la costa Fukushima, que ha tenido lugar a las 22.15 (hora local), de la que aún se desconocen consecuencias.
La alarma ha cundido en todo el país y en la comunidad internacional tras la explosión, pero el Gobierno de Japón, que ha hecho un llamamiento a la calma, ha asegurado que no ha tenido lugar en el reactor y que no ha generado ninguna fuga radiactiva importante.
En la sala de control de uno de los reactores de la central de Fukushima la radiación se disparó hasta 1.000 veces por encima de su nivel habitual
Sin embargo, la agencia de noticias Kyodo, tres personas que residen cerca de la central nuclear resultaron contaminadas con radiactividad.
En una rueda de prensa, el ministro portavoz, Yukio Edano, ha explicado que tampoco se ha dañado el depósito que protege al reactor y que la explosión se ha debido a una reacción química entre hidrógeno y oxígeno. También ha informado de que el nivel de radiactividad en la zona ha bajado. No obstante, un equipo del Instituto Nacional de Estudios Radiológicos podría haber sido enviado a Fukushima. Estaría formado por médicos, enfermeras y otras personas especializadas en el trato de la exposición a la radiación.
Tras la explosión, la radiación en la planta subió a un nivel inusual (en la sala de control de uno de los reactores la radiación se disparó hasta 1.000 veces por encima de su nivel habitual), de acuerdo con la Agencia de Seguridad Nuclear de Japón, por lo que se ordenó la evacuación de la población primero en un perímetro de 3 kilómetros, después de 10 y más tarde de 20. Según informa la agencia Kyodo, más de 51.207 personas podrían abandonado la zona. No obstante, testimonios apuntan a una falta de información entre los ciudadanos -muchos podrían seguir en las zonas afectadas- y a que las carreteras de entrada y salida no están cortadas.
A su vez, se está procediendo al reparto de yodo entre los que ya han sido evacuados y los que aún siguen en las zonas. El yodo tiene la capacidad de bloquear el paso del yoduro radioactivo a la glándula tiroidal, previniendo el cáncer de tiroides. Los expertos aseguran que es más efectivo en niños y jóvenes que en adultos.
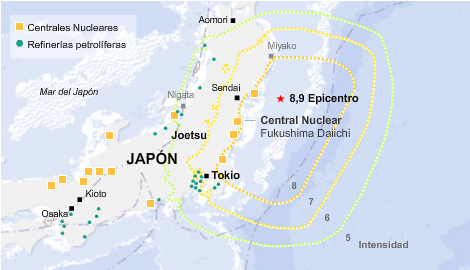
El primer ministro japonés, Naoto Kan, que ha calificado lo sucedido como "una catástrofe nacional sin precedentes", se trasladó a la planta horas antes de la rueda de prensa y afirmó que se habían liberado "mínimas cantidades de radiación" de la central de Fukushima tras el terremoto de 8, 8 grados de magnitud en la escala abierta de Richter que sacudió este viernes la costa este de Japón.
La explosión produjo daños en techos y paredes de la central, y en ella resultaron heridos cuatro técnicos que trabajaban en la liberación de presión de los reactores de la planta para evitar una fusión después de que la situación se agravara por los fallos en el sistema de refrigeración.
Según los especialistas, la carencia de refrigerante en el reactor puede tener en un periodo de 24 horas consecuencias severas, incluida la fusión del núcleo de barras de uranio de la central.
También se han detectado problemas a primera hora en otra planta colindante, la número 2, para rebajar la temperatura de tres de sus cuatro reactores nucleares, según el operador de las instalaciones, Tokyo Electric Power Corporation.
La radiación liberada por las plantas nucleares ha suscitado las críticas de grupos ecologistas como Greenpeace, que insistió en que "cualquier cantidad" de material radiactivo en la atmósfera supone un riesgo para las personas.
Para el grupo, el hecho de que la planta nuclear de Fukushima "tenga una fuga" o "se haya hecho que libere" gases contaminantes del reactor en la atmósfera "significa que toda la protección física que debía aislar la radiactividad ha fallado".
La radiación liberada por las plantas nucleares ha suscitado las críticas de grupos ecologistas como Greenpeace
La Organización Mundial de la Salud (OMS) ha confirmado la muerte de 621 personas en el terremoto, y apuntó que se espera un ascenso en el número de víctimas. Unas 1.040 personas estarían además heridas y 645 continuarían desaparecidas tras el terremoto de magnitud 8,9 en la escala de Richter.
Naciones Unidas, basándose en datos del Gobierno japonés, apuntó que 51.207 personas fueron evacuadas en la zona de Fukushima, donde tras el terremoto resultó dañada una planta nuclear. Según un portavoz de la OMS en Ginebra, de momento existe un riesgo muy bajo para la población.
La policía japonesa informó del rescate de al menos 400 cadáveres, mientras que más de 800 personas están desaparecidas. El gobierno teme que la cifra de muertos supere los 1.000, señaló el secretario del gabinete nipón, Yukio Edano.
Según Kyodo, unas 300.000 personas han sido evacuadas en cinco provincias del noreste de Japón. El ministro portavoz, Yukio Edano, estimó hoy durante una reunión del comité de emergencia en Tokio que "pensamos que más de mil personas han perdido las vidas" a causa del seísmo, el "mayor desde la era Meiji" a finales del siglo XIX, desde que se registran datos. El primer ministro, Naoto Kan, informó de que 50.000 militares se dedicarán a las labores de rescate en las provincias afectadas del noreste de Japón
Unos 190 aviones y 25 barcos ya han sido desplegados para las tareas de búsqueda, en las que fuerzas de EEUU colaborarán con sus barcos para el transporte de efectivos de las Fuerzas de Auto Defensa (Ejército nipón).
Según Kyodo, hay al menos 3.400 edificios destruidos en Japón por el terremoto, que, además, causó al menos 200 incendios en el territorio nipón.
En la provincia oriental de Iwate, algunas ciudades fueron prácticamente barridas del mapa por el tsunami que provocó el seísmo, con olas de hasta diez metros de altura.
Video en directo de la explosión de la central: http://www.twitvid.com/LICNU
Erupción del Sakurajima tras el seismo: http://www.youtube.com/watch?v=iGBq6Z-qFxo
Fotografías del terremoto: http://t.co/KHSeARf
Terremoto de 8,9 grados en Japón
Un terremoto de 8,9 grados causa un tsunami que deja cientos de muertos en la costa noreste de Japón
Un seísmo de 8,9 grados ha provocado una ola que ha causado entre 200 y 300 muertos y multitud de heridos, numerosos incendios, uno de ellos en una central nuclear, y evacuaciones masivas
Sucesos | 11/03/2011 - 07:19h
Tokio. (Agencias).-Japón se encuentra sumido en el caos tras el devastador terremoto de 8,9 grados en la escala abierta de Richter que ha desembocado en un tsunami que ha golpeado la costa noreste del país y ya ha dejado centenares de muertos. La ola gigante ha causado innumerables daños, engullendo casas, coches y todo lo que ha encontrado a su paso. Los efectos de este violento seísmo se extienden más allá de la isla nipona y se han declarado alertas por tsunami por todo lo largo y ancho del océano Pacífico.
Según el último cómputo oficial, al menos 93 personas murieron y otras 349 desaparecieron por el terremoto, el más fuerte sufrido nunca en Japón, si bien se espera que el número de víctimas siga aumentando con el paso de las horas.
Por otro lado, entre 200 y 300 personas murieron en la provincia de Miyagi, en el este de Japón, a causa del tsunami, informó la Policía local. Según las fuentes, citadas por la agencia local Kyodo, se han encontrado entre 200 y 300 cuerpos en zonas costeras próximas a la ciudad de Sendai, capital de la provincia de Miyagi.
Un remolino de agua que ha engullido ante las cámaras de televisión a un barco en el que viajaban 100 personas, mientras que un tren de pasajeros con un número desconocido de personas a bordo ha desaparecido tras el paso de una ola de diez metros. El ferrocarril de la East Japan Railway viajaba cerca de la estación de la línea Nobiru Senseki que une las ciudades de Sendai y Ishinomaki cuando llegó el tsunami, según infoma AFP.
El seísmo, seguido de tres réplicas de al menos 7 grados, paralizó temporalmente el transporte en gran parte de Japón, suspendió el servicio de tren bala o Shinkansen y cerró los dos aeropuertos de Tokio, si bien algunos servicios ya han sido parcialmente restablecidos.
También se trata de localizar el paradero de un tren que viajaba entre las ciudades de Sendai e Ishinomaki, con un número indeterminado de pasajeros y con el que no se ha logrado contactar tras el temblor.
Además, el terremoto ha desencadenado un incendio en la central nuclear de la Compañía de Electricidad Tohoku, en la ciudad nipona de Onagawa, según ha informado la agencia de noticias Kiodo. Previamente, esta empresa había dicho que no había recibido información sobre si había surgido algún problema en la central a raíz del seísmo.
Por otro lado, las autoridades de la prefectura de Fukushima, donde la Compañía de Energía Eléctrica de Tokio tiene una planta nuclear, han asegurado que el sistema de refrigeración del reactor sigue funcionando, desmintiendo así una información anterior que indicaba lo contrario.
Según la Agencia Internacional de la Energía Atómica (AIEA), las cuatro centrales nucleares japonesas más próximas al lugar del mar donde se ha producido el seísmo han sido cerradas por motivos de seguridad. La AIEA ha afirmado en un comunicado que está intentando recabar más información para saber qué países e instalaciones nucleares podrían estar en peligro como consecuencia del tsunami generado por el terremoto.
Los medios de comunicación japoneses han informado de que el Gobierno ha decidido declarar una situación de emergencia de energía nuclear, algo que ocurre cuando se confirma que se han producido escapes radiactivos en centrales nucleares o cuando el sistema de refrigeración de un reactor se estropea.
La población ha sido evacuada hacia las zonas más altas. Aparte, del terremoto, se han registrado numerosas réplicas y en la capital, Tokio, algunos edificios han temblado. El Servicio Meteorológico japonés advierte que una fuerte répilica podría volverse a producir en unas horas en el norte de la isla.
El primer ministro japonés, Naoto Kan, ha asegurado que la población ha reaccionado con calma y que los edificios han respondido "bien" debido a su arquitectura, aunque se han contabilizado al menos unos 200 edificios derruidos en el nordeste del país.
El Gobierno nipón ha señalado que los daños son "grandes". Las autoridades japonesas han pedido a los tokiotas que se queden en el centro de la ciudad y no traten de llegar a sus casas si viven en las afueras, ya que los trenes de cercanías no funcionarán hoy. El tren bala o Shinkansen seguirá cancelado durante toda la jornada, según informó la compañía JR East.
El epicentro del seísmo estuvo en el Océano Pacífico a 130 kilómetros de la península de Ojika, a una profundidad de diez kilómetros, en la misma zona donde hace dos días ocurrió otro terremoto de 7,3 grados en la escala abierta de Richter que no causó daños. Se trata del quinto terremoto más potente del mundo desde el año 1906 según el USGS y del más grave en el país en los últimos 20 años.
El 28 de Febrero #antiDLCday
¿Te parece lógico comprar un juego por 70€ y el mismo día de lanzamiento te vendan como extra descargable contenido que ya está en el disco capado? ¿Crees que es un abuso tener que pagar por cambiar simple avatar para tu perfil? ¿Crees que se crean juegos faltos de contenido adrede para venderte el juego a trozos?
Mañana 28 de Febrero queremos celebrar el día contra los llamados contenidos descargables o “DLC”, el “antiDLCday” (en inglés queda más internacional, que no solo nos roban a los PALetos españoles…) ¿Y por qué celebrarlo el 28 de Febrero? ¡Que más da! Aunque pensad que el pobre mes de Febrero es como un juego incompleto, al que le meten un DLC cada 4 años.
Ese día queremos llenar la red Twitter con el hashtag #antiDLCday , convertirlo en un “Trending Topic” y que se enteren en Sony, Microsoft, Ubisoft, Capcom, Activision, EA y el resto de compañías que NO QUEREMOS QUE NOS TIMEN CON LOS DLC.
Contenidos descargables sí, pero a un precio justo, de calidad y que no afecte al contenido que tiene el juego físico en su lanzamiento. Basta ya de desarrollos paralelos del juego y el DLC, todo el contenido creado durante el desarrollo del juego debe estar dentro del disco y disponible para jugar sin tener que pagar para desbloquearlo.
Claros ejemplos de abusos con los DLC:
- El contenido descargable de Bioshock 2 ya estaba en el disco – ElOtroLado
- El disco de MvsC3 tiene bloqueados a personajes que cobrarán como DLC (a 5€) – ElPixelIlustre
- Armaduras de caballo en Oblivion a 2€ cuando en Morrowind eran gratuitas – Meristation
- Modern Warfare 2 tiene nuevos modos multijugador bloqueados en el disco – VidaExtra
- Dragon Age II será más corto pero tendrá más DLC – Meristation
- Accesorios para el avatar por hasta 400 puntos (unos 6 euros)
Y así un largo etcétera…
Si eres un videojugador, como yo, que está harto de los abusos que hacen con los DLC únete a nuestra queja. Únete al “antiDLCday” y difúndelo por Twitter y por toda la red.
SEAT contratos
hola amigos,la fabrica de martorell de seat va a precisar de 700 a 1000 trabajadores aproximadamente a corto plazo,ya que van a construir el nuevo audi Q3 (au316),si vives cerca de Martorell (barcelona) puedes entragr el curriculum...
Te vas a www.Seat.es a la pestaña de herramientas y en trabaja con nosotros,apuntate en operario de produccion o si tienes un buen curriculum puedes aspirar a otras ofertas.
Tambien puedes enviarme tu curriculum a [email protected] y yo lo entregare personalmente.
Las redes sociales, sin cuentos

Contar qué pasa en las redes sociales, qué se cuece, qué se habla y qué eco tiene más allá de las pantallas es el objeto de estudio de este I Congreso Iberoamericano sobre Redes Sociales, que se celebra en Burgos. La elección de la ciudad no es casual, sino que se enmarca dentro de las acciones de la ciudad para ser capital cultural en 2016.
Dentro del análisis de este fenómeno de moda se ha pasado revista al uso que se hace de estos servicios en algunos países. Así en Portugal los usuarios consultan las noticias a través de Facebook, las comentan en Twitter pero los medios, casi siempre, se limitan a poner un canal automático en lugar de aprovechar sus posibilidades para dar noticias urgentes. En Brasil, en cambio, la red social que predomina es Orkut, sin embargo, se espera que en un año Facebook sea la dominante. Pablo Mancini, gerente de medios digitales del grupo Clarín, en Argentina, considera que estos nuevos canales estaban desaprovechados por los medios.
Javier Celaya, consultor y profesor universitario, ha marcado un antes y un después en el ánimo del congreso. Hasta su aparición todo han sido congratulaciones. Su intervención ha sido la más realista. "Nada tiene sentido sin una estrategia previa, pero también después de las acciones en redes", ha dicho refiriéndose a las marcas que crean perfiles y quieren interactuar con estas nuevas audiencias. Concluye haciendo un llamamiento a la medición y el rigor con los resultados: "Si no cuenta, son cuentos".
Por la tarde Gumersindo Lafuente, adjunto a la dirección de EL PAÍS, Rosalía Lloret, directora de desarrollo en Internet de Unidad Editorial e Ignacio Escolar, periodista y autor de Escolar.net, han analizado cómo las redes se relacionan con los medios. En opinión de Rosalía Lloret esta es una novedad "las redes sociales y los medios son dos caras de la misma moneda". Ignacio Escolar ha incidido en que Facebook es una herramienta, pero no cambia tanto el paradigma de los medios. Puso como ejemplo las revueltas en el mundo árabe para argumentar que ahora las redes hacen las labores clásicas de los medios: seleccionar, ordenar y dar peso a la información. "Antes esa era misión de los periodistas, ahora lo hacen los amigos, que dicen qué recomiendan. En Internet se deconstruye la información".
Gumersindo Lafuente ha alertado sobre los cambios en consumo de medios en Estados Unidos: "Nos tenemos que preparar para la nueva batalla. Los medios cada vez más necesitan de las redes sociales y la opinión de la audiencia. Prefiero que nos recomiende una persona a que nos recomiende una máquina". "La verdadera revolución de las redes sociales está en la influencia". En esta misma línea, Lafuente ha destacado la importancia de este escaparate: "Ahora son las redes y la gente los que influyen en los medios. Estamos pendientes de ver qué está caliente. Es la primera vez que la sociedad afecta tan fuerte a los poderes".
Entre los nuevos proyectos presentados destacan el de Chiqui Esteban, que invitó a todos los que tengan una red social a aportar datos para actualizar el mapa interactivo de las redes sociales que creó en noviembre.
Emilio Márquez, uno de los pioneros de Internet en España ha lanzado una web, Networking activo, dedicada a poner en contacto a profesionales para hacer negocios. Por último, Millán Berzosa ha anunciado la creación de un laboratorio de análisis y seguimiento de conocimiento en redes: CognoLab.
Madre soltera pide clemencia a Microsoft tras gastarse su hijo más de 1.000 libras en Xbox Live
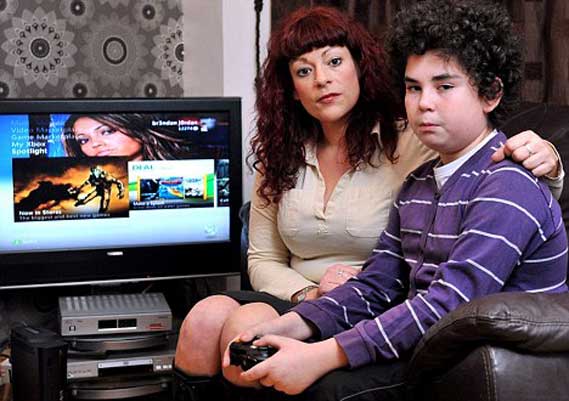
La viva imagen de la desolación.
La vida de Dawn Matthews, de 37 años y residente en Strood, en el condado de Kent, al sureste de Inglaterra, no parece nada fácil. Como madre soltera debe compaginar sus dos empleos como comercial de ventas y cantante a tiempo parcial1 para mantener a flote la economía familiar junto a sus dos hijos.
Por si esto fuera poco, ahora uno de sus vástagos, el pequeño Brendan Jordan, de 11 años y en apariencia poco dado a tener amigos, ha hecho tambalearse los cimientos de su hogar liándola muy parda con su querida Xbox 360.
Al parecer, la inocente Dawn introdujo los datos de su tarjeta de crédito en la consola para renovar la suscripción de su hijo a Xbox Live. De esto hace ya 18 meses, pero ahora la pobre mujer ha descubierto que el cabroncete de Brendan se ha pasado todo este tiempo comprando DLC, juegos a la carta y material diverso como si no hubiera un mañana. La factura asciende a nada menos que 1.082,52 libras, casi 1.300 eurazos. En su infinita desesperación Dawn se ha quejado amargamente de la actitud de Microsoft, que al parecer la está ignorando cruelmente y solo le ha hecho caso para echarle la culpa al banco, que no se responsabiliza de nada.
Cuando puse los datos de mi tarjeta hace 18 meses pensé que solo iba a pagar la suscripción para que mi hijo pudiera jugar online con sus amigos. Tengo dos empleos solo para mantener a mi familia y pagar las facturas, así que no puedo permitirme estos gastos desmesurados. Mil libras no es gran cosa para gente como Bill Gates, pero para una madre soltera es mucho dinero que ahora mismo no tengo.
El banco y Microsoft se culpan entre ellos y nadie me está ayudando. Me ha tomado siglos quitar de la web permanentemente los datos de mi tarjeta. Solo conseguí que los quitaran cuando puse una queja.
¿Y quien tiene la culpa entonces? Dawn lo tiene claro y echa mano de la estrategia que más les gusta a los padres que se equivocan: responsabilizar de la educación del niño a todo el mundo menos a uno mismo.
Brendan tiene 11 años y se sabe sus horarios, pero cuando le expliqué la situación se dio cuenta de cuánto dinero se había gastado. Cuando se lo mostré, se echó a llorar, desconectó la Xbox y dijo que ya no la quería. No le he castigado porque ya se siente lo bastante mal y sé que no volverá a hacerlo.
Es ridículo que permitan a alguien de su edad hacer pagos sin hacer comprobaciones de ningún tipo. Cuando se pone a jugar, no puede pensar en el dinero. No puedes hacer cargar con toda esa responsabilidad a un niño. Es imposible monitorizar todo lo que hace tu hijo. Estas compañías deberían asumir algunas responsabilidades. Se aprovechan de gente vulnerable.
Desde Microsoft, evidentemente, dicen que para estas cosas está el control parental que integran en la consola, y que si los padres no tienen el cuidado de hacer uso de estas herramientas puestas a su disposición, la culpa es de ellos
OnLive permite jugar sin necesidad de ordenadores potentes
ordenador potente que sea capaz de moverlos con fluidez? ¿Y si encima estos estuvieran disponibles no solo desde Windows, sino también desde Mac OS X o incluso desde el televisor?
Pues es la propuesta de OnLive, un servicio que se presenta hoy en la Game Developer’s Convention y que aplica el concepto de la nube a los videojuegos. Si podemos tener la música en la red (con Spotify), los vídeos, el correo electrónico,... ¿por qué no los videojuegos?
La idea es que la potencia de cálculo necesaria no la tengamos que suministrar nosotros, sino que sean los servidores de OnLive los que se encarguen de ello. Nosotros ponemos el ordenador y la conexión a Internet que, evidentemente, necesitará ser de alta velocidad y baja latencia.
Por ello, es probable que el desembarco de este servicio a nivel mundial aún tarde un tiempo. En Estados Unidos está previsto que se lance durante el próximo invierno, con un total de cinco centros de proceso. Esto es importante, porque para conseguir una buena latencia, los clientes deberán estar localizados a menos de 1600 kilómetros de cada centro. En España esto puede parecernos poco, pero con la extensión que tiene Estados Unidos los clientes deberán tener esto bastante en cuenta.
Como decíamos, además de clientes para Windows y para Mac OS X, OnLive también podrá utilizarse desde nuestro televisor. Para ello ofrecerán una consola, que no es tal, sino que es un adaptador para el acceso al sistema. Este dispone de conexión Ethernet y salida HDMI, y se alimenta a través de un puerto MicroUSB.
En esta consola podremos conectar hasta cuatro mandos inalámbricos, además de cuatro auriculares a través de Bluetooth. Además, dispone de un par de puertos USB para incorporarle un teclado y un ratón, pues muchos de los juegos disponibles se controlarán mejor con estos.
El servicio de OnLive nos ofrece una serie de juegos, permitiendo tanto unirnos a partidas existentes como ver partidas de otros usuarios. La cantidad y la calidad de los títulos disponibles será uno de los factores que influirá en el éxito de esta plataforma.
nternet se hace infinita
Hace dos días se repartieron las últimas direcciones IP que quedaban. En unos meses, las reservas de los operadores empezarán a agotarse. Y en un año, si no se ha empezado la transición a un nuevo protocolo, internet comenzará a estancarse. Aunque las grandes de internet, las administraciones públicas y telecos dicen estar preparadas, los expertos lo dudan.
El jueves, la IANA (la autoridad que controla las direcciones IP que identifican a cada máquina en la red) repartió los últimos cinco lotes a los registradores regionales. Al RIPE, que abarca Europa, Asia central y Oriente Medio, le tocaron unos 16 millones de direcciones IPv4; es decir, de la versión actual. Este organismo las redistribuye después a los operadores. Cuando estas se agoten (en el mejor de los casos, a comienzos de 2012), cada nueva página, cada nueva conexión a internet o cada móvil tendrá que usar la nueva numeración que provee el protocolo IPv6.
Las últimas direcciones IP se repartieron hace dos días
Este sistema permitirá a un usuario doméstico tener tantas direcciones como toda la internet actual. El responsable de ARIN, el registrador regional para la América anglosajona, John Curran, usó la siguiente metáfora para ilustrar el cambio de magnitud: "Si todo el espacio de IPv4 fuera como una pelota de golf, IPv6 tendría el tamaño del Sol", dijo a Reuters. Esta vez no se agotarán tan pronto. El sistema anterior fue ideado por el equipo de Vinton Cerf, uno de los padres de internet. Entonces, parecieron suficientes las casi 4.300 millones de combinaciones que permite IPv4. Eso fue en 1981, cuando apenas había unos miles de máquinas gestionadas por ingenieros.
Servicios en Japón
La cantidad tiene sus ventajas. "Habrá direcciones para todos y para todo", explica el director de preventa de NTT Europe, Álvaro Cabrera. La compañía, la principal telefónica de Japón, fue de las primeras en ensayar con el IPv6 y ya ofrece varios servicios comerciales sobre el nuevo protocolo. Asia, con la pujanza demográfica de China y de productos nipona, es un gran consumidor de direcciones IP. Pero, en los primeros años del sistema, el reparto de las direcciones que se hacía desde EEUU fue alocado e injusto. Muchas de las grandes empresas recibieron lotes enteros de números IPv4. La Universidad de Stanford, por ejemplo, tenía más que toda China. De hecho, sólo el 14% de aquellos 4.300 millones de direcciones están siendo usadas. El problema es que, por razones técnicas, recuperar las ociosas es muy complicado.
"Si IPv4 fuera como una pelota de golf, IPv6 tendría el tamaño del Sol"
"La transición entre ambos protocolos no es muy costosa", explica Cabrera. El cambio del primer sistema, el IPv2 al IPv4 en 1981, se hizo en una sola noche [las versiones de los protocolos saltan de dos en dos]. Pero, en esta ocasión no se puede producir el apagón de un día para otro. Hoy hay miles de millones de máquinas en la red, entonces eran unos pocos miles. La solución por la que se ha optado es lo que llaman la doble pila. Un servidor web, por ejemplo, sirve su contenido en los dos protocolos. "Una red no se ve con la otra", aclara Cabrera. Esto hará que durante unos años ambos sistemas convivan.
Seguridad entre conexiones
Otra de las ventajas del nuevo sistema es la autoconfiguración. El protocolo está diseñado para que las máquinas se puedan conectar entre sí sin intervención de los operadores. Igual de importante es la seguridad. IPv6 permite la autenticación (saber que el destinatario del contenido es quien dice ser) y hay seguridad desde un extremo de la conexión al otro. Por último, está la movilidad IP. Este sistema permitirá, por ejemplo, iniciar una llamada en internet (voz sobre IP) y, si se sale de casa, continuarla por red móvil GSM sin perder la conexión.
Las máquinas se podrán conectar entre sí sin los operadores
Las grandes empresas de contenidos ya están preparadas. "Microsoft y todos sus productos ya llevan IPv6 nativo", dice Luis Miguel García Oliva, director de Estrategia y Plataforma de Microsoft Ibérica. Todo producto que, de alguna manera u otra, tenga conectividad, necesita ser compatible con el IPv6. Los programas P2P, como BitTorrent, son compatibles desde hace años. Google, Yahoo o Facebook ya tienen todo listo.
Sin embargo, las cifras dicen que un sistema que se instauró en 1999 para anticipar lo que está pasando ahora apenas se usa. Según el director de operaciones de Red. es, la entidad que gestiona los nombres de dominio españoles, Carlos Cano, "el tráfico IPv6 en España es prácticamente nulo". De hecho, aunque ya hay unas 300 grandes instituciones con soporte IPv6, sólo lo usan el 1,7%, según el Observatorio IPv6. "Las redes están desplegadas, pero no se utilizan", comenta Cano.
"El problema está en los operadores, no están preparados", asegura el director técnico de Consulintel, Jordi Palet. Este experto lleva predicando en el desierto más de diez años. A comienzos de la década organizó varias cumbres mundiales sobre IPv6 en Madrid y Barcelona. Ha asesorado a muchas empresas y Gobiernos en la transición, pero fuera de España. Y, sin embargo, su consultora ahora no deja de trabajar. "Es un problema que se han buscado ellos pero lo pagaremos nosotros", advierte.
Una llamada en internet se podrá continuar por la red móvil GSM
Las operadoras, como Jazztel, están haciendo pruebas con IPv6. Ya reciben direcciones del nuevo protocolo cuando piden un lote de IPv4. Telefónica incluso hizo ensayos hace más de una década. "Y sin embargo no han hecho el trabajo", opina Palet. Aunque aducen el coste, este es, por cliente, de unos céntimos, según Consulintel. "Ahora habrá que formar en dos años a 20 millones de ingenieros", recuerda Palet.
De no hacerlo, puede que se frene la ola de creatividad que, auguran los expertos, traerá IPv6. "No habrá los problemas de gestión de las redes que hay hoy". Las direcciones IP, como granos de arena en el desierto, se pondrán en todo ser vivo, máquina o producto humano (ver apoyo). Sin IPv6, la anunciada internet de las cosas, donde las máquinas interactuan sin intervención humana, no será posible.