 Internet


En 120 millones de gigabytes cabrá mucho, pero deber ser un infierno pasar el desfragmentador de disco
IBM está construyendo el sistema de almacenamiento de datos más grande que se conoce: 120.000.000 de gigabytes o 120 petabytes para abreviar y para que la cifra quepa en Twitter. Tiene al menos 8 ó 10 veces más capacidad que los actualmente disponibles –de unos 15 petabytes– y está formado por 200.000 discos duros convencionales.
En 120 petabytes se pueden almacenar 24.000 millones de MP3, o 60 veces la copia de la Web almacenada en el WayBack Machine de Internet Archive que consta de 150.000 millones de páginas.
«Disponer de 120 petabytes puede sonar a locura hoy en día, pero dentro de unos años todos los sistemas de computación en la nube podrían ser así», comenta Hillsberg, jefe del proyecto. El conjunto de discos duros se refrigera con agua y puede seguir funcionando prácticamente a pleno rendimiento aunque alguno de los discos se rompa.
Los ingenieros de IBM calculan que –en teoría– el conjunto de discos podría estar funcionando durante un millón de años y no perdería ningún dato. El sistema de archivos utilizado, denominado GPFS, puede indexar 10.000 millones de archivos en poco más de 40 minutos [PDF].
El día que Steve Jobs llamó a Google para decirles que el gradiente de la segunda 'O' de su logo estaba mal
Un domingo por la mañana, el 6 de enero del 2008, estaba asistiendo a unos oficios religiosos cuando mi teléfono móvil vibró. Tan discretamente como me fue posible, comprobé el teléfono y observé que ponía 'llamada desconocida'. Decidí ignorarla.
Después de los oficios, mientras caminaba hacia mi coche con mi familia, comprobé los mensajes del móvil. El mensaje que tenía era de Steve Jobs. "¿Vic, puedes llamarme a casa? Tengo algo urgente que comentarte" decía.
Antes incluso de llegar a mi coche, llamé a Steve Jobs. Yo era el responsable de todas las aplicaciones móviles en Google, y en ese papel, tenía un trato habitual con Steve. Era una de las ventajas del trabajo.
"Hola Steve, soy Vic", dije. "Siento no haber contestado a tu llamada antes. Estaba en unos oficios religiosos y el identificador de la llamada decía desconocido, así que no la cogí".
Steve se rió. Dijo "Vic, a no ser que el identificador dijera 'DIOS', no deberías atender nunca [una llamada] durante los oficios".
Reí nerviosamente. Después de todo, aunque era habitual que Steve llamara durante la semana preocupado por algo, era poco común para él llamarme un domingo y decirme que le llamara a su casa. Me preguntaba qué era tan importante.
"Pues Vic, tenemos un tema urgente, uno que necesito que abordes de inmediato. Ya he asignado a alguien de mi equipo para ayudarte y espero que pueda solucionarlo mañana" dijo Steve.
"He estado mirando el logo de Google en el iPhone y no estoy contento con el icono. La segunda 'O' de Google no tiene el gradiente amarillo adecuado. Está simplemente mal y voy a hacer que Greg lo arregle mañana. ¿Te parece bien?"
Por supuesto me parecía bien. Unos minutos más tarde de ese domingo recibí un correo electrónico de Steve con el título 'Icon Ambulance'. El mail me indicaba que trabajara con Greg Christie para arreglar el icono.
Desde que tenía 11 años y me enamoré de mi Apple II, tengo docenas de historias que explicar acerca de los productos de Apple. Han sido parte de mi vida durante décadas. Incluso cuando trabajé durante 15 años para Bill Gates en Microsoft, tuve una gran admiración por Steve y por lo que Apple había producido.
Pero al final, cuando pienso en liderazgo, pasión y atención al detalle, rememoro la llamada que recibí de Steve Jobs un domingo por la mañana de enero. Fue una lección que nunca olvidaré. Los CEO deberían preocuparse de los detalles. Incluso de las sombras del [color] amarillo. En un domingo.
Para uno de los más grandes líderes que he conocido, mis plegarias y ánimos están contigo Steve.
-Vic.
Este texto es una traducción que he realizado de la entrada que Vic Gundotra, vicepresidente de ingeniería de Google, ha publicado en su cuenta de G+ tras conocer la renuncia de Steve Jobs como CEO de Apple.
CTRL + F y ahorra tiempo
El 90 por ciento de la gente no tiene ni idea de para qué sirve CTRL+F en su navegador
«Aunque tú lo uses veinte veces al día, la mayor parte de la gente no lo usa jamás». Y es que los conocimientos sobre las funciones del software que manejamos cada día siguen en los niveles de siempre: según expertos de Google, el 90 por ciento de la gente no sabe que puede buscar una palabra dentro del texto de la página web que está viendo pulsando CTRL+F (Comando+F en los Mac) en su navegador. Simplemente se ponen a leerlo todo pacientemente hasta encontrar lo que buscan – lo cual puede suponer decenas o cientos de horas perdidas acumuladas a lo largo del tiempo. [Fuente: Dan Russell / Google + Slashdot.]
151 Mbps de bajada en el Internet residencial de Google
magina que por algún azar del destino vives en un área residencial cercana a la Universidad de Stanford, en California —alma mater de Larry Page y Sergey Brin—, y que un día como cualquiera Google decide instalar allí su fibra óptica experimental.
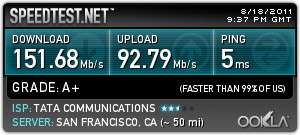
Meses después, como es habitual, intentas descargar la película que verás el fin de semana cuando, oh, menuda sorpresa, antes de que el reloj avanzara un minuto el archivo de 4.7 GB ya está en tu disco duro. Piensas que se debe a un error del sistema, o que el archivo está dañado… Pero sucede otra vez. Abres Speedtest para verificar. Acto seguido, también abres la boca porque no-lo-puedes-creer. Uff. Como buen redditer compartes el test con tu comunidad:
151 Mbps de bajada. 92 Mbps de subida. Y lo mejor de todo: no tienes que pagar un sólo centavo.
Nota importante: ¿cuánto es en realidad 151 Mbps? Speedtest menciona que Mbps equivale a megabits por segundo. No megabytes. Por lo tanto, 151 Mbps son 151 millones de bits cada segundo, es decir, si un byte contiene 8 bits, casi 19 millones de bytes = 19 MBps. Esta velocidad de bajada nos permitiría descarga un DVD entero en menos de 5 minutos. Por lo tanto es hora de arrojar tomates al blogger, que lo dicho arriba es una exageración; aunque sigue siendo espectacular después de todo, no sean tan severos conmigo…
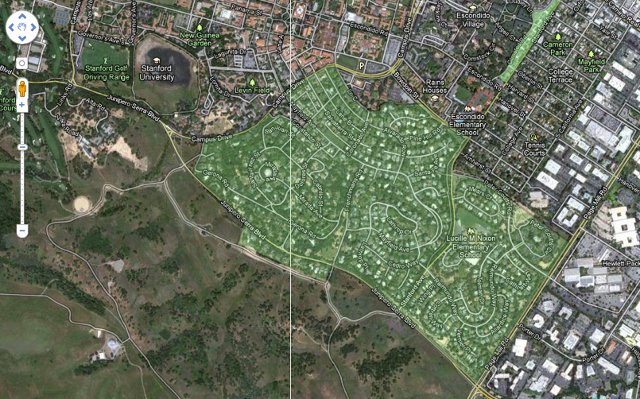
El área verde en el mapa de arriba es la beneficiada con esa cantidad violenta de Mbps.
En octubre pasado Google prometió que conectaría hasta medio millón de hogares con fibra óptica a 1 Gbps repartidos en varias ciudades de los EE. UU. Esto es, banda ancha de altísima velocidad. El objetivo de Google es “ayudar a hacer que el acceso a Internet sea mejor y más rápido para todos”.
El experimento, dice la empresa, servirá de antesala para una nueva generación de aplicaciones móviles, web, formas de distribución de software en red y servicios remotos. Google provee la infraestructura, pero no será un ISP; los usuarios optarán por el de su preferencia.
Ciertamente, buena parte de los ISP del mundo deberían tomar como ejemplo el trabajo de Google. Por lo menos deberían ponerse un poco nerviosos ante las pretensiones de esa empresa. En términos de imagen, creo que no quedan bien parados frente a nosotros, sus usuarios de todos los días. Bueno, de por sí no lo están.
Ahora bien, si asumimos que “un gran poder conlleva una gran responsabilidad”, cuéntame, ¿qué es lo primero que harías con una conexión así? ¿Montarías tu propio ISP para una causa social? O bien, ¿dedicarías las noches y los días a descargar esas listas enormes que tienes de Anime, series, películas, y ya-sabes-qué?
EA Origin tendrá acceso a nuestra información
Seamos realistas, nadie o casi nadie se lee los interminables Términos del Servicio de muchos productos que adquirimos por Internet y, posteriormente, instalamos en nuestro PC. Pero debemos hacerlo, claro. Hoy, la noticia nos lleva a analizar un apartado del acuerdo entre Electronic Arts y el usuario final, para poder instalar EA Origin, la plataforma de entretenimiento propia de EA.
Gracias al foro de The Escapist, un usuario ha extraído un párrafo del acuerdo de Licencia para utilizar EA Origin, que bien merece ser comentado:
"Usted acepta que EA pueda recoger, usar, guardar y transmitir la información técnica relacionada con su computadora (incluido el protocolo de acceso a Internet), Sistema Operativo, uso de aplicaciones (incluido las aplicaciones instaladas y desinstaladas), software, uso del software y los periféricos de hardware, que podrán ser adquiridos periódicamente para facilitar futuras actualizaciones, contenido adicional, soporte técnico y otros servicios para usted, incluidos los servicios en red. EA puede, además, usar esta información, combinada con sus datos personales para fines de marketing y mejora de sus productos y servicios. Podemos, también, compartir dicha información a terceros, con formularios que no le identifican personalmente. Si usted no quiere que EA pueda recoger, usar, guardar y transmitir la información descrita en este apartado, por favor, no instale este software."
No parece nada ajeno a lo que nos cuentan otros contratos de servicios parecidos, pero, ¿EA controlando toda la información que pasa por nuestro ordenador? Deberíamos leernos todos los Términos de Licencia para comprobar que este tipo de clausulas, están presentes en más aplicaciones de los que nos pensamos, aunque quizá deberíamos empezar por el propio Sistema Operativo, nuestra propia consola conectada a Internet o la conexión a la Red. Venga, a leer todo.
Ono regalará 6 meses de TiVo a los que se registren en la página de lanzamiento
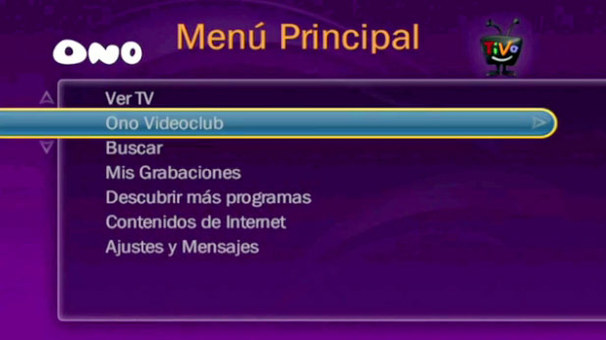
Después de meses de espera, parece que TiVo está listo para comercializarse. Ono ha abierto un site con información del servicio y promete seis meses gratuitos para los que se pre-inscriban.
Entre las prestaciones que promete TiVo podemos encontrar la habilidad del deco para grabar 2 programas simultáneos mientras vemos un tercero, en su disco duro con capacidad para 200 h. de vídeo. Hay más:
TiVo, la Televisión Inteligente de ONO from ONO on Vimeo.
- Gracias a la guía de programación pueden planificarse las grabaciones con hasta 14 días de antelación. Además es capaz de detectar cambios en la parrilla y reprogramarse.
- Posibilidad de pausar la emisión en directo de cualquier canal y rebobinar para repetir los últimos segundos.
- Contenidos en HD. También se habla de 3D, aunque sin mayores detalles.
- El servicio aprende de los gustos del usuario. Primero hay que enseñarle, con los botones "Me gusta" y "No me gusta" que vienen incorporados en el mando distancia. Con esta información y el análisis de tus canales más frecuentes, TiVo es capaz de sugerirnos contenidos afines a nuestros gustos.
El decodificador también puede utilizarse para acceder a contenidos en Internet, gracias a que lleva incorporado su propio cablemodem, con un caudal de datos dedicado independiente del que el usuario tenga contratado para acceder a Internet.
La oferta de lanzamiento consiste en 6 meses gratuitos, aunque esta oferta está limitada, según la letra pequeña del formulario habilitado para los que deseen pre-registrarse sin compromiso, a los 5.000 primeros.
El comunicado de Ono describe este movimiento como "la primera fase de su campaña de pre-inscripción de TiVo®", y asegura que estará disponible durante "este otoño".
Más detalles en el site de Ono
Nuevas imágenes de Realms Of Ancient War
Nuevas imágenes de Realms Of Ancient War
Se ambienta en un mundo que sufrió una dura guerra hace diez años, y ahora los reinos de hombres, elfos y enanos están en ruinas y son asediados por todo tipo de enemigos.
Pero un poder superior dirige sus destinos y les acecha, así que los reinos mandan a un grupo a investigar qué está sucediendo en realidad.
Mozilla hace oficial Firefox 6
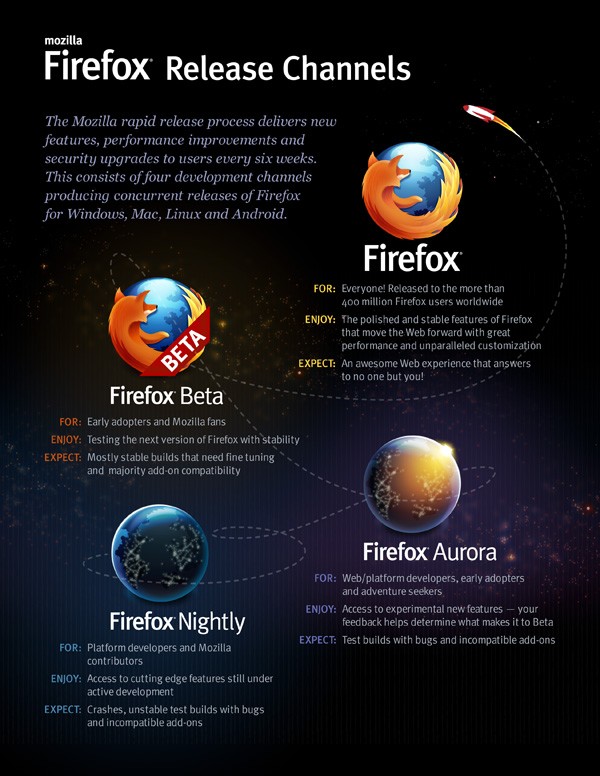
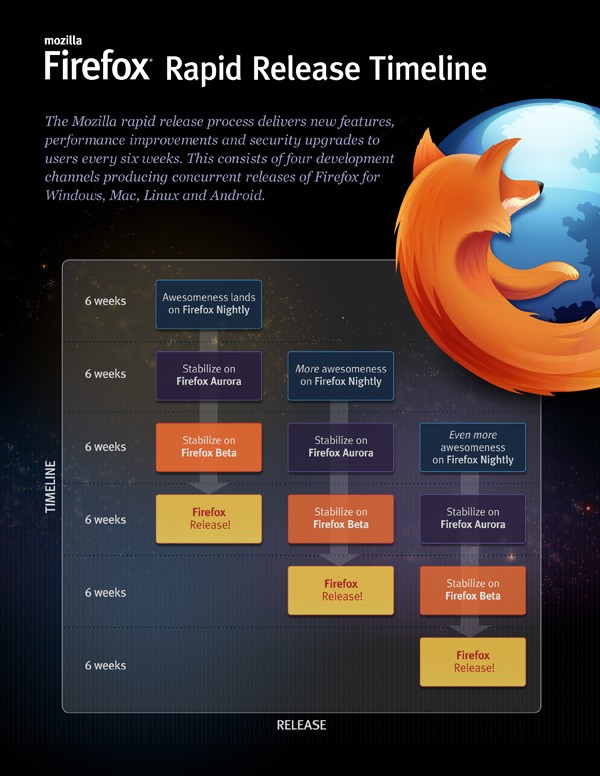
Tras muchas idas y venidas, la fundación Mozilla por fin ha hecho oficial Firefox 6, y mantiene de esta manera su ritmo frenético de versiones (Firefox 5 lo teníamos por aquí hace apenas un par de meses). En esta ocasión, sin embargo, la gente de Mozilla ha querido que entendamos cuál ha sido todo el proceso evolutivo de las versiones y cómo hemos llegado hasta aquí. No te pierdas, en este sentido, el esquema que nos han preparado.
Muse de Adobe, creando páginas web sin necesidad de escribir código
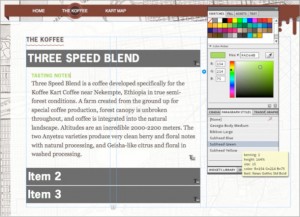
Adobe está últimamente muy activo y si a comienzos de agosto nos presentó Adobe Edge, aplicación con la que crear animaciones en HTML5 hoy hemos conocido una nueva herramienta.
Esta se llama Muse y por el momento está en fase de beta. Esta aplicación nos permite crear páginas web sin necesidad de escribir nada de código. Es decir, dentro de un entorno visual se van situando los diferentes objetos de la página web, ya sean imágenes, textos o cualquier otro elemento, y el código se irá generando de forma automática.
El código que es generado por Adobe Muse es aprovecha las características de HTML5 y CSS3, buscando de este modo ofrecer una aplicación moderna y que ofrezca a los usuarios que lo usen utilizar estos dos estándares.
¿Pero a quien va dirigida esta aplicación? Esta pregunta la tenemos que tener muy en cuenta, ya que el simple hecho de que la aplicación genere código es algo que no puede gustar a mucha gente que se dedica al desarrollo web. Adobe busca que esta herramienta sirva para gente que no tenga experiencia, que tengan una idea sobre como puede ser una página web pero que no tienen los conocimientos necesarios para plasmarlo y verlo en un navegador, con un resultado más real.
El concepto de esta aplicación no es nada nuevo, siempre han existido aplicaciones de este tipo y continuarán existiendo, ¿qué es lo que ofrece Muse sobre el resto? Desde mi punto de vista se podría decir que busca cubrir un hueco en el que ahora mismo no tienen un producto claramente definido. Evidentemente todo lo que se puede realizar con esta aplicación lo podemos hacer casi del mismo modo, o muy similar, con las aplicaciones que está incluidas en la suite de Adobe Creative, pero se podría decir que Muse en parte es una mezcla de todo simplificado y mucho más barato.
Como indico anteriormente Muse se encuentra actualmente en fase de beta y durante los próximos cuatro meses continuará así. Pero una vez se lance el producto final, el cual además tendrá un nombre nuevo, pasará a ser de pago y será necesario pagar una suscripción mensual de 20 dólares al mes, que en el caso de que compremos la licencia para todo un año se nos quedará en 15 dólares.
¿Qué os parece este movimiento de Adobe con el lanzamiento de Muse? ¿Obtendrán usuarios que paguen la suscripción mensual o usarán las aplicaciones de la suite? Espero vuestros comentarios y si sois diseñadores web añado una pregunta más: ¿creéis que el lanzamiento de este tipo de herramientas es perjudicial para la web si se usan para crear webs, más allá de pruebas?
Vía: Bitelia
Mozilla lanza una herramienta que bloqueará los complementos de terceros instalados en Firefox
La compañía comenzará esta semana a bloquear todos los add-ons de terceros instalados por otros programas. Una medida para mejorar la experiencia de control de los usuarios, ya que deberán ser los mismos los que manualmente aprueben o no la instalación.
La función llegará en la versión beta de Firefox Aurora este jueves y se activará cada vez que el usuario inicie el navegador. Si la herramienta detecta un nuevo complemento que ha sido instalado por terceros, se le inhabilitará y se avisará al usuario en un cuadro de diálogo. El add-on será desbloqueado una vez que el usuario lo apruebe. Justin Scott, gerente de producto de Mozilla explicaba la naturaleza del sistema:
Las aplicaciones de terceros instalan con frecuencia paquetes de complementos como parte de su propio proceso de instalación. Si bien algunas de estas aplicaciones buscan el permiso de los usuarios antes de activarse, otros se instalan en Firefox sin verificar y asegurarse de que el usuario realmente lo quiere. Esto nos ha llevado a tomar estas medidas y estamos seguros de que los usuarios que realmente quieran un complemento los instalaran sin ningún problema.
Esta nueva herramienta aparece una vez que Mozilla ha bloqueado varios ad-ons individuales al considerar que degradaban la estabilidad del navegador y la seguridad del usuario. Entre ellas, la barra de herramientas de Skype o un plugin de Java por seguridad.
Firefox o Chrome, ¿cuál consume más energía?
Los navegadores web de hoy en día son una especie de nueva generación de máquinas virtuales, una donde el motor JavaScript es el CPU capaz de ejecutar todo tipo de aplicaciones de escritorio para el usuario. Dicho esto, tiene mucho sentido preguntarse, al igual que con máquinas físicas, ¿cuál entre todos los que existen en el mercado consume mayor energía? ¿Firefox, Chrome/Chromium, Opera, Safari, Midori? Etcétera.
No quiero hacerte esperar demasiado, sólo un párrafo más para darte la respuesta. Antes te invito a conjeturar con base en tu experiencia e intuición. Vamos, tómate un minuto, siquiera unos 10 segundos antes de proseguir con la lectura…
¿Listo? ¿Cuál fue tu respuesta? Me encantaría verla en los comentarios. En lo que respecta a Firefox y Chrome se ha concluido que su consumo de energía es prácticamente el mismo. Repito, el mismo.
Quiero contarte el contexto y metodología de ese resultado. El crédito es pertenece a la gente de Phoronix, expertos por varios años en el tema de pruebas de desempeño (benchmarks) con sistemas operativos, sobre todo. Quizá su suite de benchmarking es la más afinada y completa entre las que podemos hallar en la red. ¿Cuáles fueron las pruebas? ¿Cuáles las condiciones en las que fueron realizadas? Vamos a ver.
Phoronix probó
- Mozilla Firefox 4.0,
- Mozilla Firefox 5.0, y
- Google Chrome 13.
Sin embargo, cabe mencionar que hace unas horas que Firefox 6 se hizo público y Chrome 14 está a la vuelta de la esquina. Los benchmarks utilizados son los tradicionales:
Todo se ejecutó sobre un sistema operativo Ubuntu 11.04 de 64 bits con Linux 3.1. Sobre una laptop HP EliteBook, con Intel Core i5 2520M, 4 GB en RAM, Intel SSD de 160GB y tarjeta de vídeo Intel HD 3000.
Esta gráfica resume gráficamente lo que intento decir con palabras, que ambos navegadores son muy similares en consumo de energía. Aunque Phoronix detectó que Firefox 5 gasta algo más de energía que Firefox 4 en las dos primeras pruebas.
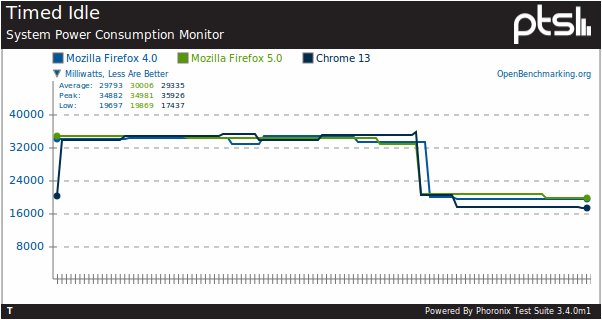
Phoronix espera trabajar en una prueba que incluya un mayor grupo de navegadores. Ojalá que también otro tipo de pruebas. Por supuesto, también una instancia del benchmark que incluya las versiones más recientes de los navegadores. Sería muy bueno ver una gráfica con el histórico por cada navegador para ver su evolución en consumo de energía.
A decir verdad pensé que Chrome gastaría significativamente más energía que Firefox. Pero, las pruebas de desempeño son sólo eso, pruebas acotadas por las condiciones iniciales y metodología; no sistemas para generar verdades absolutas. Pueden ser una excelente referencia cuando son bien realizadas, como creo que sucede en el caso que nos ocupa.
ESET aconseja tomar precauciones al conectarse a un Wi-Fi público
Las redes inalámbricas presentan riesgos para la seguridad de los usuarios como el sniffing, la fuga de información, la interceptación de accesos por medio de una red gemela y los intentos de ataque 0-day.
Con más de 10 millones de puntos de acceso Wi-Fi pagos o gratuitos alrededor del mundo, los usuarios pueden conectarse a Internet desde casi cualquier lugar, desde plazas hasta aeropuertos. Sin embargo, es importante tomar conciencia de los riesgos que representan este tipo de conexiones para la seguridad de la información.
De acuerdo a los descubrimientos de Online Security Brand Tracker, un proyecto global de investigación encargado por ESET y desarrollado por InSites Consulting entre Abril y Mayo de este año, casi la mitad de los usuarios de Internet alrededor del mundo se conectan a Internet por medio de dispositivos portátiles. Las notebooks son las más populares, con los 41% de los resultados, seguidas en segundo lugar por las netbooks (3%). Completan el podio de utilización los smartphones (2%) y las tablets (1%).
“Utilizar una conexión gratis en un lugar que no frecuentamos, como un aeropuerto, puede parecer un modo eficaz de resolver tareas diarias cuando contamos con poco tiempo para buscar alternativas más seguras. Sin embargo, puede tener un alto costo: las credenciales de acceso y el tráfico de la red puede ser espiado y capturado y la información que está siendo transmitida, robada”, aseguró Cameron Camp, investigador de ESET.
Entre las amenazas informáticas que puede propagarse por medio de una conexión Wi-Fi podemos mencionar:
· Sniffing: Software o hardware que puede capturar y guardar el tráfico de una red.
· Fuga de información: los cibercriminales pueden modificar el tráfico de la red de modo de obtener datos confidenciales, como credenciales bancarias.
· Interceptación de accesos por medio de una red gemela: configuración de redes para simular una conexión Wi-Fi segura.
· Intentos de ataque 0-day a sistemas operativos y aplicaciones: ataques a través de exploits previamente desconocidos.
Resulta importante ser especialmente precavido cuando se trata de una red inalámbrica cuyo nombre no reconoce o se asemeja cercanamente al de una oficial. Lo mismo ocurre en aquellos casos de redes donde no es necesaria una contraseña para lograr el acceso.
“El truco ocurre por medio de una tecnología proxy, que intercepta captura y almacena una copia de las comunicaciones Wi-Fi en el equipo del ciberatacante, enviando luego la información a la red inalámbrica correcta. Esto ralentizará el tráfico del equipo levemente, pero en el caso de conexiones muy congestionadas es díficil saber si estamos siendo víctimas de un ataque o simplemente hay demasiados usuarios conectados al mismo tiempo, agregó Cameron Camp.
Por otro lado, es fundamental asegurarse que el envío de datos se realice por medio de conexiones de protocolo seguro como https. También es recomendable utilizar una red privada virtual (VPN, del inglés Virtual Private Network) de modo que los datos circulen de manera cifrada y el atacante no pueda tener acceso a los mismos.
Además, ESET Smart Security 5 ofrece una útil característica para “redes fuera del hogar” que alerta al usuario cuando se conecta a un Wi-Fi público, de modo de ofrecerle la protección necesaria. Para probar el producto en su versión Release Candidate puede visitar: http://www.eset-la.com/landing/eset-smart-security-5-beta
Anonymous esta creando su propia red social
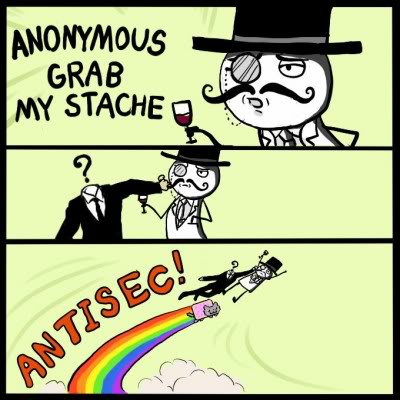
¡Tenemos la imagen oficial de Antisec! Como siempre, humorística:
Fijáos en su Twitter:
Os lo resumiré todo a base de puntos o guiones:
-El FBI irrumpió en 10 estados diferentes de los EEUU para arrestar a 16 personas relacionadas con Anonymous, de las cuales dos son de Lulzsec. Según el FBI, los arrestos significan "un forma de disuasión de alto impacto". Evidentemente, como no los suelten Anonymous va a darles caña, sobretodo con lo que os cuento a continuación...
-A día 13 de julio, Anonymous declaró que quiere hacer temblar al Bohemian Club. ¿Y qué es eso? Es un campamento (ubicado en el exclusivo Bohemian Club) en el que reúnen, desde 1872, personajes de notable influencia en distintas “acampadas temáticas” que congregan a contratistas de Defensa, ejecutivos de compañías petrolíferas, ex-presidentes, políticos o militares de alta graduación que, además de reunirse para mover los hilos que gobiernan el mundo, realizan una serie de rituales que se llevan repitiendo desde la fundación de estos campamentos. Tal es la relevancia de los temas que se tratan, que se dice que en la reunión de 1942 se trazaron las líneas maestras del Proyecto Manhattan, es decir, la construcción de la primera bomba nuclear de la historia. En resumen, estamos hablando de la élite del mundo. Aquellos que manejan los hilos de todos los gobiernos, empresas y demás... Anonymous tiene dos "planes": Por un lado, ocupar la puerta de entrada al complejo para protestar y, por otro lado, podrían realizar una “explosiva” filtración de información.
-Y no sólo eso. El grupo también tendría material con el que avergonzar al Reino Unido en protesta por el proceso judicial para la extradición de Julian Assange (que por si no lo sabéis, el fundador de Wikileaks está de juicios últimamente por allí) y, según se publica en varios medios, incluido The Guardian, tanto la Policía Metropolitana de Londres como algunas agencias vinculadas a la Justicia Británica podrían ser los próximos objetivos del grupo.
-¿Conocéis la nueva red social de Google? Sí sí, esa llamada Google+. Pues han echado a tomar por culo a Anonymous de allí. ¿Y qué han dicho? Que si tantas ganas tienen de tocar los cojones, que no se preocupen. Que les den por culo a las redes sociales manipuladas. Han creado su propia red social, AnonPlus. Está en fase de desarrollo, pero cuando eso se abra va a ser brutal. Anonymous declara: "Esta será una red social donde no se tolerará el cierre, censura o la opresión. Nosotros el pueblo hemos tenido suficiente… Suficiente de los gobiernos y las empresas que nos dicen lo que es lo mejor para nosotros. Nuestras mentes ya no estarán prisioneras…"
-Anonymous se ha hecho con 1 Gb de filtraciones de la mismísima OTAN. Pusieron en su Twitter:
Hi OTAN. Sí, tenemos más de vuestros deliciosos datos. ¿Queréis saber de dónde los sacamos? Pues no, ahora os toca a vosotros. Podéis llamarlo guerra; nosotros nos partimos el culo desde nuestra flota de combate.
Aún así, según indican desde Anonymous mucho de ese material no será publicado ya que sería algo irresponsable, aunque para demostrar que han accedido al sistema informático de Organización del Tratado del Atlántico Norte han publicado algunos documentos de menor importancia, como este (https://twitter.com/#!/AnonymousIRC/status/94014823574142978) que tiene que ver con las actividades de Kosovo en el año 2008 o este (https://twitter.com/#!/AnonymousIRC/status/94066518366752768) sobre los procedimientos de seguridad de OTAN.
La OTAN maldijo a Anonymous y declararon que si cualquier filtración de documentos clasificados, que potencialmente pueden poner en peligro de los aliados de la OTAN, fuerzas armadas y ciudadanos, salir a la luz... Las cosas saldrían muy mal. Pero, oh, ¿qué pasó? Anonymous dijo que como se lleven la cabeza de algún "anon" más, esto subiría de tono.
¿Qué os parece? Cómo va a molar la red social de Anonymous .
Facebook no se siente amenazada por Google+
La semana pasada la red social Google+ recibió sus primeros videojuegos, incluyendo el exitoso Angry Birds, pero esto no ha preocupado a Facebook.
Sean Ryan, director de socios para videojuegos en Facebook, ha recordado que cada mes 200 millones de personas usan la red social para jugar con videojuegos y cree que ambas plataformas pueden existir, aunque no le tiembla el pulso al señalar a Google como una empresa que se dedica a copiar las fórmulas de éxito que crean otros.
"Tenemos competencia por todo el mundo. Lo que diría es que esto ha sido un movimiento clásico de Google al emular nuestro sistema, que es lo que suelen hacer. Nosotros simplemente tenemos que ser mejores", ha dicho Ryan. Del mismo modo, recuerda que Google ha hecho fuertes inversiones en desarrolladoras, como Zynga. "Nosotros no invertimos en Zynga como Google, o en Kabam como Google, ni somos los dueños de Slide. Nosotros no. Somos una plataforma abierta."
El ejecutivo cree, asimismo, que "los desarrolladores deberían trabajar en la plataforma que crean que les dará más dinero", por lo que tampoco cree que sea algo por lo que deban preocuparse en exceso. "No dedicamos mucho tiempo a preocuparnos de los otros, nos preocupamos por nosotros mismos", señala.
Y es que "al final, la gente irá a la plataforma que crean que es la adecuada. Somos los líderes, eso no se duda. Pero podemos mejorar."
Nuevo ataque hacker contra Bethesda
Los foros de Bethesda, editora y desarrolladora, responsable de juegos como la saga The Elder Scrolls o los últimos Fallout, han sido pirateados a causa de una brecha en su seguridad.
La compañía ha mandado un correo electrónico a todos los usuarios registrados advirtiendo de la situación. En el correo confirman que ha habido una "potencial brecha" en la seguridad de la base de datos de los usuarios, por lo que han reseteado las contraseñas de todos ellos.
Es la segunda vez en los últimos veces que Bethesda es víctima de un ataque de este similar, pues en junio ya se dio una circunstancia similar, que no afectó a los datos financieros de los usuarios. Entonces se logró piratear los servidores de las webs y foros de la compañía, obteniendo potencialmente datos personales (nombres, direcciones de correo electrónico y contraseñas) de usuarios registrados.
Se destapa el sistema Copyright Alerts: Estados Unidos monitorizará el BitTorrent
La industria del copyright en Estados Unidos se prepara para su “arma” más mortífera contra la mal llamada piratería. El BitTorrent será perseguido y monitorizado diariamente en busca de infractores de los derechos de autor. El sistema, bajo el nombre de Copyright Alerts, es un acuerdo alcanzado entre la MPAA y la RIAA (y auspiciado por el gobierno) con los proveedores de Internet en el país. Un software y una empresa de origen europea se encargarán de vigilar la red.
En otras palabras, lo que tenemos delante es un sistema que afectará a la privacidad de los millones de usuarios norteamericanos que utilizan diariamente las redes P2P, quienes pasarán a estar vigilados mientras se buscan culpables. Un atropello si tenemos en cuenta que esta medida no puede obtener los datos de los millones de usuarios, todos inocentes hasta que no se demuestre lo contrario, si no es violando las leyes de la privacidad.
Como decía al comienzo, el sistema, que se pondrá en marcha los próximos meses, es un acuerdo entre la MPAA y la RIAA con los principales proveedores del país. El fin, cazar sistemáticamente a quienes comparten archivos con copyright… aunque para eso rompan cualquier violación sobre los derechos privados de la personas.
Copyrights Alerts será el aliado del llamado sistema 6 Strikes, otro acuerdo al que llegaron los mismos actores, es decir, MPAA, RIAA y proveedores, por el que se llevarán a cabo cinco alertas más una final que será la acusación. Finalmente se le multará, cortará o reducirá la conexión del usuario. Da igual que el usuario no sea una IP, aquí el beneficio de la duda no existe y habrá que demostrar si se es inocente. El sistema será el encargado en muchos casos de avisar al “propietario” de los derechos de autor cuando se esté infringiendo la norma.
¿Y quién llevará a cabo este estado policial y de monitorizar el sistema? Pues desde TorrentFreak han destapado que se trata de DtecNet, una empresa de origen europea que proviene de la lucha contra la piratería en Dinamarca e Irlanda y que trabaja junto a IFPI. La empresa fue luego comprada por una marca norteamericana y desde ahí ha colaborado estrechamente con con la MPAA y la RIAA (ha sido la compañía que marcó a RapidShare como líder en piratería digital).
Lo que no se sabe aún es qué tipo de software llevarán para monitorizar BitTorrent y alertar a los titulares de derechos. Tampoco se sabe nada de cómo se llevara a cabo o durante cuánto tiempo el sistema mantendrá la información de los millones de usuarios en su interior. Extraña, ya que el acuerdo copyright-proveedores ya es público… ¿tendrán algo que esconder?
Ono aumentará los 12 megas a 15 reales sin coste

Ono sustituye a partir del 1 de septiembre su conexión de 12 megas por una nueva modalidad de 15 megas con 1 de subida, manteniendo el precio. El objetivo es "ofrecer mayores velocidades reales que minimicen el impacto de tener diferentes aparatos conectados a la misma red", asegura la operadora.
Los clientes actuales de la conexión de 12 megas serán gradualmente migrados a la nueva velocidad de descarga de forma progresiva, empezando el 1 de septiembre. Ono asegura en su comunicado que este aumento será gratuito y por tanto no conllevará ningún incremento en la cuota mensual, como ha ocurrido en anteriores migraciones de velocidad.
La cablera aprovecha para sacar pecho con su velocidad real, recordando que según los datos de la SETSI, "ONO ha obtenido los mejores resultados en conjunto entre todos los operadores en España. La compañía se posiciona como el operador nacional que mejores velocidades medias ofrece respecto a la velocidad contratada por los usuarios.". Los 15 megas no serán una excepción y entregarán el 100% de lo prometido, lo que hará que en la práctica, para muchos usuarios rindan mejor que un ADSL hasta 20 megas.
La oferta actual de los 12 megas, que será de 15 una vez finalice el mes de agosto, consiste en 12 meses a 19,90 €, al que hay que sumar 15 € de cuota de línea. Tras un año el precio aumenta a 35,90 €/mes.
Anonymous atacará a Facebook el 5 de Noviembre
El próximo 5 de Noviembre Facebook podría ser atacada por Anonymous. El conocido grupo ciberactivista ha difundido un comunicado en el que advierte que la red social "dejará de existir" por los continuos abusos que realiza vendiendo información de sus usuarios.
En un vídeo de 1 minuto, Anonymous advierte que Facebook "será destruido".
"Saludos mundo, somos anonymous, en este breve período de tiempo hemos visto el pánico que tienen los programadores de Facebook. Parece que ahora ofrecen 500 dólares para encontrar errores en su página. Claro está que nada de esto es real, lo hacen para hacer creer que ellos tienen el dominio. Estamos cansados de que se robe la información de las personas y se vendan a hombres poderosos como si fueran trozos de papel. Este regimen ha llegado a su fin, Facebook va a dejar de existir, el día 5 de noviembre se va a llevar a cabo la operación Facebook con total éxito y nada podrá impedirlo. Somos Anonymous, somos legión, no perdonamos, no olvidamos, espérenos."'
Las reacciones no se han hecho esperar, a pesar de que algunos usuarios o medios consideran que las intenciones del grupo son una "bravuconada", no hay que olvidar que Anonymous es responsable de numerosos ataques que han puesto en jaque a gobiernos de todo el planeta y a empresas multinacionales.
En España el grupo de ciberactivistas tumbó la página de la policía el pasado mes de junio como respuesta a un comunicado de los cuerpos de seguridad del estado en el que aseguraban que se habían robado datos de policías e iban a ser publicados en foros proetarras. También fueron responsables de numerosos ataques a páginas de partidos políticos y sociedades de gestión de derechos de autor "afines a la Ley Sinde". A nivel mundial, Anonymous ha ejercicido un papel importante en la defensa de Wikileaks entre otra serie de acciones.
¿Crees que Facebook podría ser víctima de un ataque? En apenas tres meses lo sabremos.
Un joven inglés supuestamente muere por jugar Xbox 360 durante más de 12 horas. ¿Verdad o mentira?
La noticia de la muerte de un joven en el Reino Unido, causada aparentemente por estar quieto durante unas 12 horas jugando Xbox 360, ha dado la vuelta al mundo. Los diarios amarillistas y otros medios han culpado a los videojuegos como los responsables de esta tragedia. ¿En realidad esto es así?
Chris Staniforth, un joven británico de 20 años, estaba con un amigo en un centro de trabajo esperando a que lo atendieran en una entrevista. De un momento a otro, Chris se desplomó, después de comentarle a su amigo que sentía una “sensación extraña en el pecho” y que su ritmo cardiaco había estado bastante bajo la noche anterior mientras intentaba conciliar el sueño. Chris estaba agonizando.
Según la autopsia que se le practicó, murió por una embolia pulmonar causada por una trombosis venosa profunda (TVP), un fenómeno circulatorio que se caracteriza por la formación de un coágulo en la parte inferior del cuerpo; el coágulo es arrastrado por el torrente sanguíneo hasta los pulmones, causando una obstrucción en la arteria pulmonar
La TVP es una enfermedad que puede ser causada por largos periodos de inactividad, tales como estar mucho tiempo en la cama, sentado en algún lugar o cualquier otra actividad sedentaria. Basándose en esta suposición, David Staniforth, el padre del joven falecido, afirmó que su hijo estuvo sentado durante 12 horas seguidas jugando en su Xbox 360. “Jugar durante tanto tiempo es lo que lo mató, y no quiero tener otro que muera por la misma causa”, afirmó el Sr. Staniforth. La familia de Chris ha emprendido una campaña en la que pretenden concientizar a los videojugadores de los riesgos por estar sentados por horas y horas al frente de un televisor o computador.
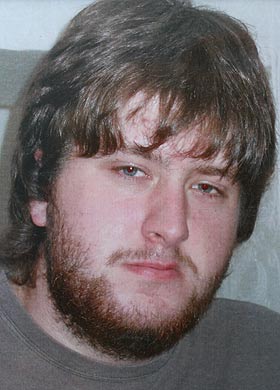
Chris Staniforth
El diario británico amarillista The Sun publicó el sábado pasado una nota titulada “Tragedia por Xbox. Gamer adicto, de 20 años, muerto por una trombosis venosa profunda“. Esta publicación ha desatado una cadena de artículos y opiniones que acusan a la Xbox como la “asesina” de Chris. Sin embargo, el sedentarismo exagerado por un periodo específico de tiempo es sólo una de las causas de la TVP; el estilo de vida, la alimentación, incluso la genética, son posibles causas de esta enfermedad.
Sea cual sea la causa de la muerte de Chris, la culpa no es de la consola ni de los videojuegos. Si en verdad ese periodo de 12 horas al frente de su consola fue la causa física de su muerte, Chris es el culpable. Ya se ha hablado antes sobre la importancia de la salud y el equilibrio que se debe hacer con los videojuegos, y no sobra recordarla ahora. ¿De qué sirve sentarse cual vaca en potrero a jugar si la salud se va a deteriorar? Reitero, no es culpa de los videojuegos, es culpa del jugador. No cuesta nada pararse un momento y dar una vuelta, hablar con la familia (o amigos. Socializar en la vida real), caminar, pasear cerca de la casa (tomar aire), sacar al perro (si lo hay), ir a la cocina y comer una fruta o algo saludable.
¿Qué se puede hacer con un cuchillo? Se puede cortar algo para cocinar, salvar una vida o acabarla. Lo mismo pasa con los videojuegos. De acuerdo a cómo se utilicen y cómo se actúe frente a ellos, se marca una diferencia entre el beneficio y el perjuicio. No sólo es sentarse horas y horas a engordarse mientras se juega, la salud es más importante que el más emocionante de los videojuegos.
Megaupload denuncia a la industria cultural
Los servidores de descarga directa como Hotfile o Megaupload empiezan a cansarse de la presión que sufren por parte de la industria cultural. Por este motivo, han decidido plantar cara a estas compañías y tomar el mismo camino que éstas toman en su contra: acudir a los tribunales para demandarlas.
El portal Torrentfreak.com se hace eco de la iniciativa tomada por el servicio de descarga directa Hotfile en Estados Unidos contra Warner Bros. El servidor asegura que la compañía cinematográfica realiza abusos de su herramienta antipiratería y que ha eliminado archivos cuyos derechos de autor no poseía, lo que supone una práctica abusiva para este servicio, similar a otros más conocidos como Megaupload, Rapidshare o Mediafire.
A comienzos de año, cinco de las grandes compañías de Hollywood demandaban a Hotfile acusando al servicio de vulnerar la propiedad intelectual al alojar en sus servidores para descarga de los usuarios archivos con copyright. El servicio se enfrentó a estas empresas no únicamente defendiéndose de estas acusaciones, sino que ahora ha decidido pasar a la acción y contraatacar con una denuncia contra uno de estos estudios.
Tras haber confirmado que la herramienta que concedió el servicio a Warner para facilitar la eliminación de archivos con copyright había sido utilizada para el borrado de otros archivos, Hotfile decidió demandar a la importante compañía discográfica. Los abogados del servicio de descarga directa sospechan que Warner habría suprimido archivos con material perteneciente a otros estudios de Hollywood, lo que supone un uso fraudulento de la citada herramienta. Se espera que sea en los próximos días cuando Hotfile envíe la denuncia oficial y muestre todos los detalles de este presunto uso de la herramienta.
El episodio entre Hotfile y Warner es uno más dentro de la guerra que la industria cultural tiene abierta con este tipo de servicios en los últimos meses. Por ejemplo, en las últimas Navidades se pidió a MasterCard desde las grandes del cine y la industria discográfica que bloquease los pagos hacia Megaupload por la supuesta colaboración de este servicio con la llamada "piratería". Posteriormente comenzó la causa contra Hotfile y las pretensiones de la industria han ido incluso más allá, al pedir el cierre total del servicio.
¿Tomarán ejemplo otros servicios como el citado Megaupload para plantar cara de este modo a las grandes compañías de Hollywood?
Las "quedadas" de Google+ y YouTube se unirán para socializar aún más el vídeo en internet
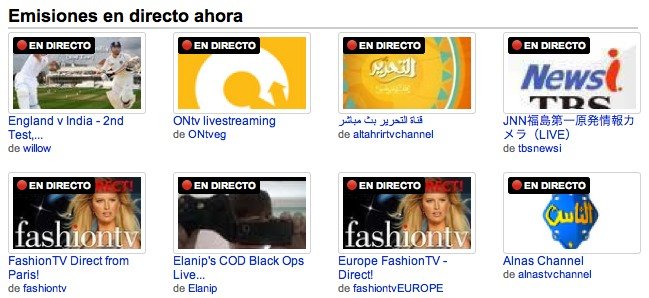
Google quiere unir el éxito de YouTube con la buena reacción del público con su nueva red social. ¿Cómo? Añadiendo la capacidad de ver vídeo en directo desde las videoconferencias o ‘hangouts’ de Google+, donde podemos entablar chats de vídeo con nuestros contactos fácilmente. La noticia la ha confirmado Brandon Badger, gerente de YouTube Live.
Esta característica, de hecho, ya está disponible para algunos usuarios de Google+. Simplemente hay que ir a youtube.com/live, elegir un streaming en directo, copiar su código y pegarlo en la sección de videoconferencias. De este modo, mientras charlamos con nuestro círculo de amigos podemos ver conjuntamente cualquier retransmisión en vivo. Sí, es algo mecánico tener que copiar y pegar el código, pero en Google ya están trabajando en automatizar esto de algún modo.
Brandon no ha facilitado una fecha oficial del lanzamiento de esta nueva funcionalidad, pero conociendo a Google y el tirón que le quieren dar a su red social no tiene que pasar mucho tiempo hasta que lo veamos. La única preocupación que me viene a la cabeza es la cantidad de ancho de banda necesario para poder tener un streaming en vídeo y varias videoconferencias al mismo tiempo.
Horror en la isla de Utoya
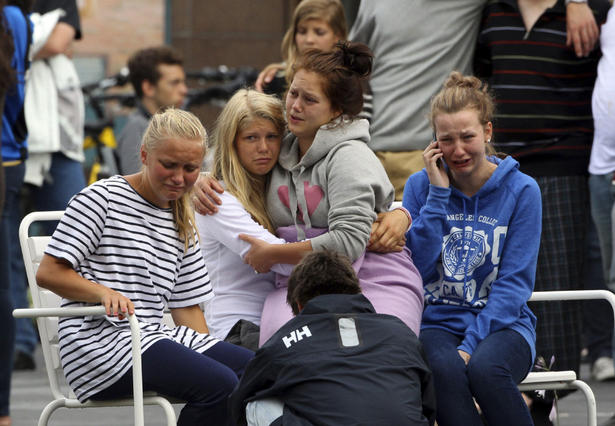
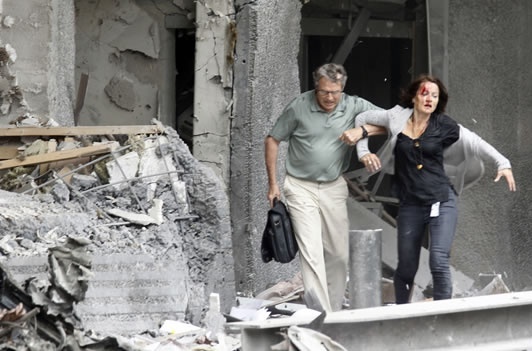
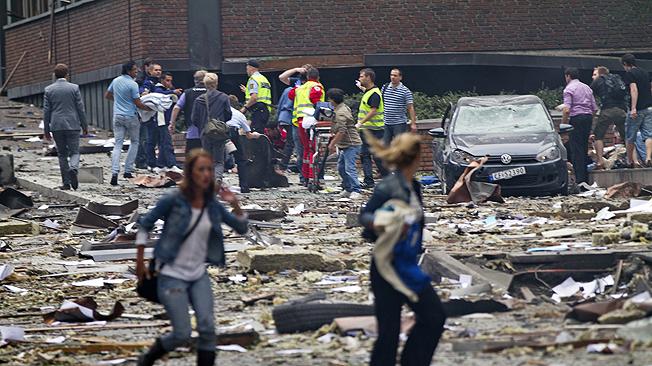
"Debéis morir, debéis morir todos". Son las palabras que, según un testigo que sobrevivió a la matanza en la que han sido asesinadas al menos 84 personas, gritaba ayer Anders Behring Breivik cuando, vestido con un traje de policía para saltarse las medidas de seguridad, comenzó a disparar a los cientos de jóvenes que participaban en el campamento de verano de las juventudes del Partido Laborista de Noruega en la isla de Utoya, en el lago de Tyrifjorden . Un lugar que fue "un paraíso de juventud, ahora transformado en un infierno", según ha dicho emocionado esta mañana el primer ministro noruego, Jens Stontelberg, al recordar todos los veranos que pasó allí de joven. "Lo que más me duele es que este lugar en el que he estado cada verano desde 1979, en el que he sentido alegría, compromiso y seguridad, ha sido golpeado por una brutal violencia".
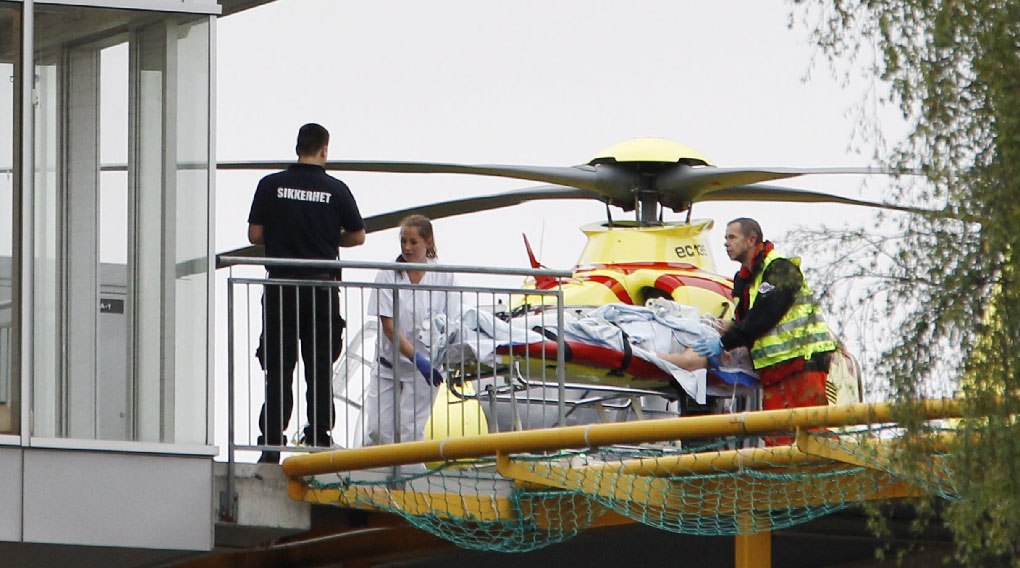
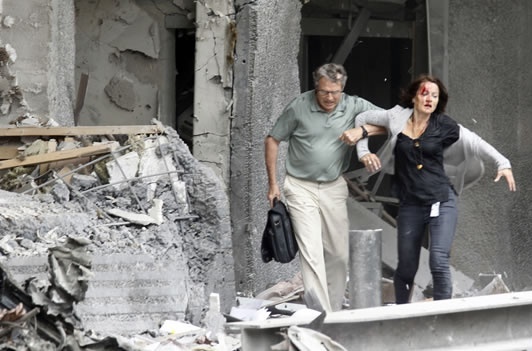
Según van pasando las horas, se van conociendo nuevos detalles sobre la matanza llevada a cabo en la isla. La policía ha asegurado esta tarde que en el momento en que Behring empezó a disparar llevaba dos armas encima. Por los testimonios de la gente que se encontraba en la isla, es posible que más de una persona ayudara al asesino, aunque los agentes todavía no lo pueden confirmar. Según las autoridades, cuando la policía llegó a Utoya y pidió a Behring que tirara sus armas, este lo hizo sin mayor resistencia.
Utoya, a unos 40 kilómetros de Oslo, pertenece al Partido Laborista de Noruega desde los años 50. Es allí donde desde los 70 la sección de jóvenes del partido, la Liga de Jóvenes Trabajadores (AUF en las siglas en noruego) montan campamentos de verano. En esta ocasión había entre 500 y 600 personas, la mayoría jóvenes de entre 16 y 22 años. Uno de ellos, Adrian Pracon, de 21 años, habló con la cadena CNN desde la habitación del hospital donde le atendieron de sus heridas: "Yo y otros dos nos quedamos tumbados boca abajo y sobrevivimos por los cuerpos que pudimos ponernos encima y fingir que estábamos muertos". "Podía sentir su respiración; podía oír sus botas".
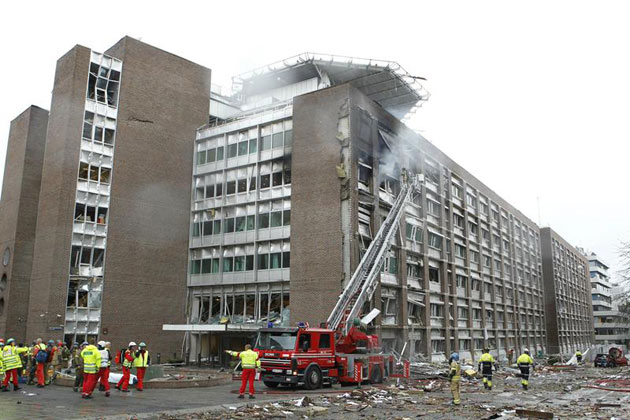
También sintió al asesino de cerca Thorbjorn Vereide. Estaba escondido con un grupo de unas 30 personas cuando llegó el asesino. Solo cinco sobrevivieron. "Parecía muy concentrado. La gente esta tirada en el suelo y él les disparaba por la espalda. Disparó a todos dos veces para asegurarse de que morían", ha contado el joven de 22 años al diario noruego DagBladet. Vereide logró refuegiarse en una cavidad a la que se accedía desde el mar. "Nos decía a gritos que el peligro había pasado y que saliéramos para que un barco nos rescatara", relata.
Alrededor de las 17.30 del viernes, un par de horas después de la explosión en Oslo, Anders Behring Breivik, llegó a la isla disfrazado de policía para simular que formaba parte del equipo de seguridad. Los asistentes al campamento se encontraban reunidos en ese momento en una gran sala del edificio principal de la isla, donde los organizadores estaban informando sobre el atentado del centro de Oslo.
Según el testimonio de Marie Melgaard, periodista del diario DagBladet, "el asesino, vestido de oficial de la policía, organizó un encuentro sobre el ataque en Oslo. Casi todos los presentes, excepto los que estaban en las duchas o en las tiendas de campaña, se congregaron a su alrededor para que les contara lo sucedido. 'Reuniros que os voy a contar lo que ha sucedido', dijo. Cuando se acercaron a él, empezó a disparar".
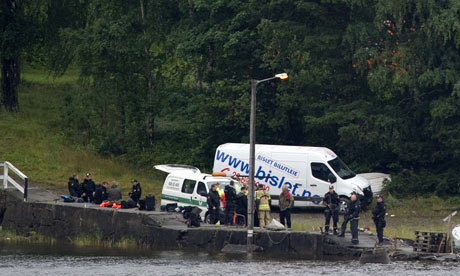
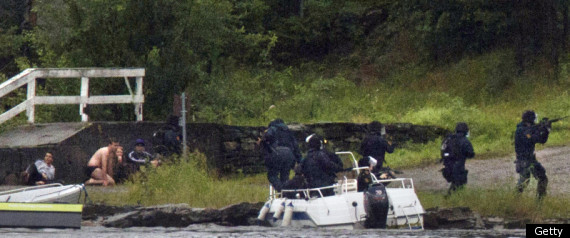
Y comenzó el caos. Durante una hora y media el tirador recorrió la isla a sus anchas, "andando lentamente, sin correr", según varios testigos, hasta que llegó la policía a la isla, en helicóptero y en lanchas, sobre las 19.00. A la reunión asistían 560 jóvenes y hoy estaba previsto que les visitara el primer ministro. Muchos de ellos dormían en la isla con tiendas de campaña. Las imágenes ofrecidas por las televisiones del país mostraban ayer a decenas de jóvenes presa del pánico intentando huir a nado de la isla. El agua es el lugar hacia el que todo el mundo intentó huir, pero según los testigos, el tirador les siguió hasta la orilla. Los nadadores intentaban salvar la distancia que separa la isla de la costa, aproximadamente un kilómetro. Muchos tuvieron que volver ya que el agua estaba demasiado fría y con sus vestimentas y calzado nadar resultaba demasiado difícil. Otros intentaron esconderse en los arbustos o subir a árboles, "pero también fue tras ellos" según ha contado a la CNN Bjorn Jarle Roberg-Larsen, un miembro del partido.

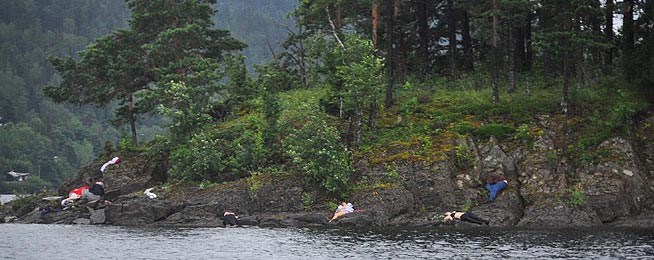
"De pronto, escuchamos disparos detrás de un montecito", narra hoy en su blog Khamshajiny Gunaratnam, una de los asistentes al campamento en la isla, de 23 años. "Nos dijimos: ¿Qué está persiguiendo aquí? No puede ser otra cosa que un cazador...". "Corrimos y corrimos. Lo peor es cuando supimos que estaba vestido como un policía. ¿En quién íbamos a confiar? Si aviso a un policía, ¿es este el tipo que va a venir a nuestro rescate?" cuenta Gunaratnam.
"Acercaos, tengo información importante, acercaos, no hay nada que temer", dijo el atacante antes de abrir fuego, según ha contado Elise, una niña de 15, a la agencia NTB . Elise se escondió tras una roca y el asesino pasó cerca, según su relato: "La gente corría como loca por todas partes. Él disparaba y disparaba".
La descripción que los testigos han hecho de Anders Behring Breivik , un hombre rubio, de origen noruego, de 1,90 metros y unos 32 años, coincide con la facilitada por la policía. Es de lo poco que ha transcendido sobre el sospechoso. La policía ha confirmado que Behring Breivik tendría vínculos con partidos de la extrema derecha y que fue arrestado en la misma isla, aunque no ha dado más detalles.
Las mujeres gamers prefieren jugar en línea que tener sexo
Un nuevo estudio ha encontrado que las gamers prefieren jugar en línea a actividades tan comunes como bañarse, ir de compras, hacer ejercicio, e incluso tener relaciones sexuales. ¡Sí señores!
Chicas gamers: entretenidas, sexies y adictas a los juegos en línea.
Una encuesta fue realizada a 2.052 chicas bajo el auspicio de Doritos. Se encontró que el 49% de las mujeres juegan online, casi igualando -por poco- la proporción de hombres que juegan en línea, la cual asciende al 50%.
De este 49% de chicas gamers, el 84% dijo que disfrutan de sus sesiones de juego, siendo esta su actividad predilecta. En comparación, sólo el 70% de ellas disfruta del sexo. Para hacer más evidente su predilección por los juegos, el 71% de estas mujeres disfrutan de salir a hacer compras, el 62% disfrutan el hacer ejercicio y el 75% disfrutan el tomar un baño (bueno, hubiese sido desagradable un porcentaje inferior).
No te hagas muchas ilusiones, Primero el DualShock, y si le quedan ganas, sigues tú.
Como dato curioso, el 17% de las gamers admitieron que juegan en la cama… ¡Videojuegos en línea, por supuesto!
Las chicas gamers gastan en promedio 3,5 horas a la semana en los juegos en línea, y específicamente gastan 48 min 30,6 s jugando juegos de azar, es decir, 23,1% de su tiempo en línea lo gastan en póker y cosas similares. Los hombres gastan 22,3% de su tiempo en línea en juegos de azar, ¡así que las chicas ganan de nuevo!

Te ignora con frecuencia, ¿verdad?
“Los juegos sociales y móviles son demasiado populares y, como revela la encuesta, más entre las mujeres que los hombres,” dijo el director de marketing de Doritos, Hugo Amos. La compañía de snacks auspició dicha encuesta para sustentar el lanzamiento de su nuevo videojuego en Facebook, ‘Doritos Dip Desperado‘. “Queríamos crear un juego que sea divertido y entretenido para todos. Será interesante ver quién encabeza la tabla de posiciones de Doritos Dip Desperado en Facebook en las próximas semanas.”
Audiencia femenina de GamerFocus: ¿qué tan cierto es este estudio? ¿En realidad son tan comprometidas con el gaming que cambian el sexo, una tarde de compras y un baño caliente por jugar en línea? Como verán, después de leer esto, más de un jóven habrá quedado sorprendido, decepcionado, y porqué no, habrá encontrado explicación a alguna anécdota de su pasado.
Un gran Repositorio de Manuales de videojuegos en español
Manualesdevideojuegos.com pretende hacer una colección con manuales de juegos de casi todas las generaciones (Desde la NES hasta la época de N64 y PSX). La idea es que sea un proyecto colaborativo en donde los usuarios envien sus manuales escaneados (tienen un tutorial donde se dan unos útiles consejos para el proceso) y así crear una enorme base de datos con manuales, guias, posters, etc... especialmente en español, que es uno de los idiomas donde más difícil es encontrarlos en internet.
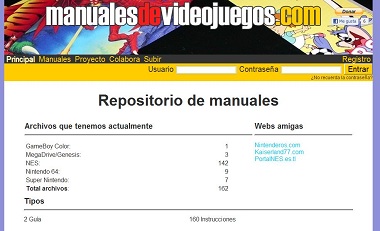
Estructurado por orden alfabetico y por consola, es bien sencillo encontrar el manual que estabas buscando desesperadamente desde hace tiempo entre los más de 150 que tienen en la actualidad y que a buen seguro que ira creciendo con el tiempo gracias a la colaboración.
Proximamente os ofreceremos una entrevista al creador de este sitio web donde nos contará más detalles de Manualesdevideojuegos.com
El 9% de los internautas roba el WiFi al vecino
La conectividad a redes inalámbricas es cada vez más frecuente en los hogares, pero esto está conllevando que aumenten en los últimos tiempos el número de usuarios que por ahorrarse su propia conexión de banda ancha accedan a las redes WiFi de sus vecinos. En torno al 9% de los internautas españoles acceden de esta manera.
Según leemos en elmundo.es, el último estudio del Instituto Nacional de Tecnologías de la Comunicación (INTECO) destaca las altas cifras de usuarios que utilizan la conexión de su vecino para acceder a Internet. En concreto, durante el último trimestre de 2010 un 8,7% confesó tomar la conexión sin permiso de sus vecinos para acceder a la Red. Esto supone un crecimiento del 1,8% respecto al mismo trimestre de 2009.
Los datos del estudio señalan que entre los usuarios de la tecnología WiFi, un 70% tiene un router propio y que un 16% se conecta a Internet desde su smartphone u otros dispositivos móviles como las tabletas desde establecimientos, centros de ocio o lugares públicos. El aumento de las conexiones inalámbricas públicas en lugares como los medios de transporte o incluso la playa se ve reflejado en este punto.
Pero volviendo a las conexiones WiFi a otras redes particulares, un 9,4% de los usuarios consultados con router propio afirma que en alguna ocasión ha sufrido una intrusión en su Red, dato muy acorde con el porcentaje de aquellos que acceden al WiFi de su vecino sin su permiso. Este segmento de usuarios afirma en su mayoría -un 52,2%- que se conecta a estas redes adyacentes siempre que lo necesita con independencia del lugar. Un 28,6% lo hace únicamente para operaciones específicas mientras que el 19,2% es más precavido y accede a estas redes ajenas sólo si tiene la contraseña de las mismas.
Riesgos de la conexión WiFi a redes ajenas
En este sentido hay que advertir de los riesgos que tiene una conexión a redes WiFi no seguras. La Guardia Civil ha insistido en estos peligros, dado que en ocasiones el usuario con la red desprotegida podría aprovecharse del intruso y obtener datos personales, bancarios o contraseñas de éste con ciertos conocimientos informáticos. Por ello, las autoridades recomiendan utilizar routers WiFi propios con sistemas de cifrado WPA, contraseñas robustas, subnetting o filtrar por MAC para evitar estos riesgos de la conexión a red no segura ajena.
Jazztel regala un Samsung Galaxy S II libre a quien capte 3 altas ADSL entre sus amigos
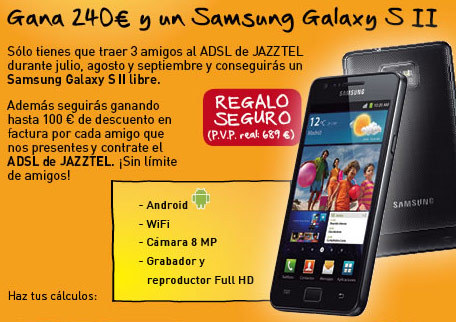
Jazztel ofrece una poderosa razón para convertir durante este verano a sus propios clientes en comerciales que capten nuevas altas de ADSL entre su circulo cercano de familiares y amigos. La operadora ofrece nada menos que el regalo directo de un Samsung Galasy S II libre, valorado en 689 € a quién acredite que gracias a él, tres nuevos clientes han contratado el ADSL de Jazztel.
La promoción es realmente tentadora, ya que se trata de un teléfono Android de gama alta, con un precio en el mercado de 689 €. Jazztel promete que entregará uno, directamente y sin sorteos, a cada cliente que sea capaz de traer 3 nuevos abonados a su ADSL durante los meses de julio, agosto y septiembre. La condición es que las nuevas altas estén activas el 31 de octubre y a primera vista, la letra pequeña no obliga a darse de alta en la telefonía móvil de Jazztel.
Por si fuera poco, las bonificaciones del Plan amigo, que ascienden a un descuento en factura de 240 € en caso de traer 3 amigos, son compatibles con esta promoción.
La web planamigodejazztel.com no menciona esta promoción, que parece que la operadora solo publicita a través de su página en Facebook.
Un hack del femtonodo de Vodafone permite interceptar y hacer llamadas sin pagar
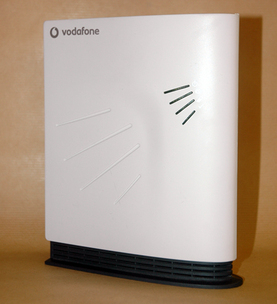
La seguridad de la red de Vodafone en Reino Unido ha saltado por los aires debido al trabajo de The Hacker Choice que, partiendo de una femtocelda para dar cobertura 3G a un hogar, han sido capaces de acceder a las conversaciones y hacer llamadas con cargo a un tercero.
Ha sucedido en el país donde la operadora tiene su sede, donde incluso la tecnología 3G/UMTS/WCDMA, la más robusta en seguridad de las que se usan actualmente para telefonía móvil, ha sido también comprometida.
Todo ello lo han logrado con la femtocelda Vodafone Sure Signal fabricada por Sagem, un dispositivo que se distribuye para asegurar la cobertura de Internet móvil de alta velocidad en un área reducida como puede ser un hogar (unos 50 metros de radio).
The Hacker's Choice, mediante ingeniería inversa, ha logrado convertir la femtocelda en un dispositivo capaz de capturar todo el tráfico de red, e incluso realizar otras muchas funciones bastante comprometedoras.
Al parecer, el dispositivo se conecta directamente al núcleo de la red de Vodafone. Una vez el hacker logra entrar en modo administrador a la femtocelda, puede obtener las claves secretas de otros clientes de Vodafone dentro del rango de cobertura, y a partir de aquí la cosa se pone bastante fea: se es capaz de escuchar las conversaciones privadas de otros usuarios, acceder al buzón de voz y suplantarle para realizar llamadas que se facturan a otro cliente.
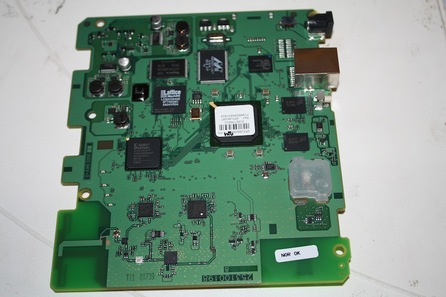
Toda la explicación del proceso está detallada en un wiki del propio grupo THC: desde cómo soldar un cable, hasta cómo acceder a través de él por SSH para obtener permisos root en el kernel Linux que ejecuta la femtocelda.
A partir de ahí, también se dan los pasos para capturar el tráfico, las llamadas y llamar con cargo a terceros, una vez se configura la femtocelda para que los móviles dentro de su radio de cobertura se autentiquen mediante el dispositivo hackeado.
Para que Vodafone no "pille" al hacker tan fácilmente, también se quita un módulo que utiliza el operador para geolocalizar cada una de las femtoceldas, ya que registra los identificadores de las estaciones base próximas.
THC define esta situación como un fallo de diseño de Vodafone, y no comprende cómo una gran empresa como ésta puede elegir una contraseña fácil de reventar ("newsys") para acceder en modo superusuario al dispositivo, y a partir de ésto ya poder capturar tráfico.
En España, hace ya un año que el operador empezó a ofrecer las femtoceldas, aunque era un modelo fabricado por Huawei.
Microsoft registra 'microsoft-sony'
Decir que esta noticia nos ha pillado a contrapie es quedarse cortos... y es que durante la madrugada de hoy se ha desvelado que Microsoft ha registrado los dominios microsoft-sony y sony-microsoft. Obviamente por el momento no es más que eso, un par de registros que no dicen nada, sin embargo es inevitable preguntarnos... ¿qué leñes es esto?
Si recordáis, David Reeves, ex-director de videojuegos de Sony Computer Entertainment, ya dejó caer la posibilidad de que Microsoft y Sony se unieran para poder afrontar los costes de futuras consolas. Teniendo en cuenta que, por el momento, ni Sony ni Microsoft han desvelado nada sobre sus nuevas consolas de sobremesa... ¿podría realizarse la previsión de Reeves?
Por nuestra parte toca tomar la noticia con precaución pero, qué demonios, no podemos evitar emocionarnos ante una posible fusión. ¡Sería la leche! ¿No creéis?
Windows 8 podría correr los juegos de Xbox 360
Rumor loco o genialidad por parte de Microsoft, no se cómo coger esto. Y es que se rumorea que Windows 8, el futuro sistema operativo sucesor de Windows 7, podría ejecutar los juegos de Xbox 360.
Simplemente meter el DVD en nuestro ordenador y poder jugarlo, como si se tratara de una consola normal, aparte de poder acceder a Xbox Live y al Bazar. Todo esto a cambio de una cuota a pagar por el usuario, aunque no se aclara si es Xbox Live Gold o si es un servicio aparte.
Personalmente creo que esto sería una jugada maestra para alargar un poco más la vida de Xbox 360 por parte de Microsoft.
Cuando salga Windows 8 ellos ya estarán de lleno en la nueva consola, y de 360 deben estar ya más que satisfechos con lo que han vendido, así que hacer que la gente pague una cuota para jugar a una consola de la generación anterior, sería un buen movimiento.
Además seguro que hay más de un usuario de PC, PS3 o Wii que estaría encantado de poder jugar algunas exclusivas de 360 sin la necesidad de tener que comprar la consola entera, simplemente con un mando.
YouTube lanza nueva interfaz
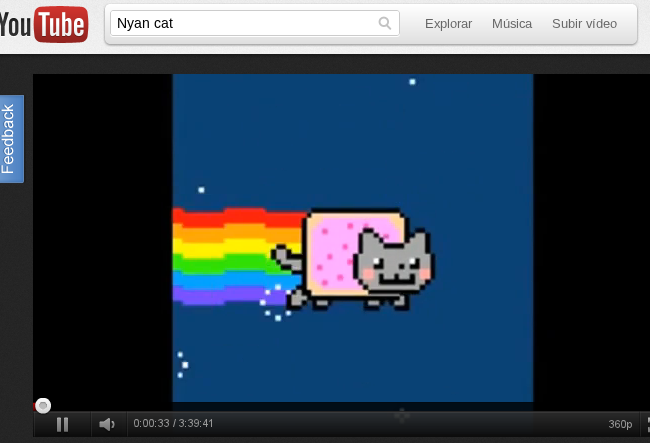
onfieso que el nombre me pareció una broma, pero ha resultado ser algo totalmente serio. La gente de Google pone a disposición de sus usuarios una nueva interfaz para YouTube, disponible para probarla a través de TestTube.
Tiene por nombre Cosmic Panda y activarla supondrá cambiar la apariencia de muchas de las partes del portal de vídeo más utilizado, como el propio reproductor de vídeo, de un color más oscuro y algo más elegante. Los botones también han sido rediseñados, así como el buscador a lo largo de todo el site (como se ve en la captura superior).
La interfaz de las listas de reproducción es muy similar, con la salvedad de que se muestran miniaturas de sus vídeos en la parte inferior, y aparecen dos botones para navegar entre ellos (pudiendo ir al anterior y al siguiente si los utilizamos). Habría agradecido algo de AJAX aquí: hoy por hoy requiere de un refresco completo de la página. Aunque todavía se reservan el derecho a toquetear todo lo que consideren oportuno, como toda buena característica en beta.
Aparecen en todos los casos unos botones para cambiar el tamaño del reproductor, sin necesidad de tocar su resolución. Uno de estos incluye una versión especial de la página en la que se oculta todo el contenido de la misma, salvo el buscador, cuatro botones y el propio vídeo, sin más controles que el deslizador de tiempo (aunque es posible pausarlo haciendo clic en él). En el caso de las listas las miniaturas siguen visibles si usamos ese nuevo ‘tamaño de página’ que comentaba, restando alto al reproductor de vídeo.
Ya mismo es posible probar Cosmic Panda si vamos a la página que han diseñado para ello. También deberemos ir a esa página si queremos desactivar Cosmic Panda. Como veréis no son cambios radicales pero sin duda se agradece tocar de vez en cuando el diseño de YouTube, que ya olía.