 Internet


Comienzan a circular rumores sobre Windows 8
En pleno auge de Windows 7, y luego de un gran fracaso con Windows Vista, uno se pregunta, ¿por qué comienzan a circular rumores sobre Windows 8?
Según informaciones recientes ya han comenzado a circular rumores sobre la próxima versión de Windows, que aun no tiene nombre código pero que aparentemente seria Windows 8.
Los rumores han surgido luego de que en un sitio oficial de Microsoft se escribiera un artículo insinuando una versión de Windows para el año 2011, lo cual no ha sido ni confirmado ni desmentido por la compañía de Redmond, además en mencionado artículo se nombraron los logros alcanzados por Windows 7 y que algunos ya conocemos.
El nuevo sistema de Microsoft contaría con reconocimiento facial y soporte para pantallas multitactiles además de una posible tienda de aplicaciones y juegos muy al estilo Apple, aunque la idea ya estaba concebida previamente por Microsoft en unos borradores de como seria Windows 8.
Eso es lo que se sabe hasta ahora, personalmente considero una apuesta arriesgada si Microsoft lanzara un nuevo sistema operativo a dos años a penas de su ultimo lanzamiento y cuando aún no se han logrado objetivos como con Windows XP, una nueva actualización tan pronta de Windows la verdad es que seria tomada de mala forma por los usuarios de Windows.
Donde también se rumorea un cambio completo en la interfaz del sistema tomando el aspecto de los productos Windows Phone y Zune, la denominada interfaz Metro, que a algunos nos encanta y otros detestan, con estas novedades y conociendo las cifras de Windows a mi me parece al menos un poco raro el lanzamiento de un nuevo sistema tan pronto.
Google presenta modulo que acelera sitios web
Google ha lanzado un módulo para Apache que optimiza los contenidos web reduciendo hasta en 50% el tiempo que toma cargar la página.
Diario Ti: Con la primera versión del módulo se realizan alrededor de 15 optimizaciones en tiempo real, y que incluyen caching de elementos permanentes o de actualización infrecuente, recompresión de imágenes y reducción de ciclos de respuestas
seriales.
|
|
Hasta ahora, Google ha ofrecido la herramienta PageSpeed, que ofrece sugerencias a los desarrolladores para acelerar las páginas web. En su blog, Google escribe que aunque PageSpeed ha facilitado la optimización mediante procedimientos sencillos para desarrolladores y webmasters, la empresa quizo facilitar aún más las cosas, reduciendo al máximo el esfuerzo requerido al webmaster.
Google agrega que el módulo mod_pagespeed realiza las optimizaciones de velocidad de forma automática.
En las pruebas realizadas por Google, el tiempo de carga de las páginas pudo ser reducido hasta en 50%,
El usuario podrá activar y desactivar el modulo a voluntad.
En su anuncio, Google destaca que la empresa de Hosting Go Daddy planea implantar mod_pagespeed. Go Daddy tiene 8,5 millones de clientes.
Más información sobre el módulo y enlaces para su descarga en
ésta página.
IGN - Carteles Retro para descarga
IGN ha puesto ha dispocisión de los visitantes de su página una série de carteles RETRO, basados en famosos video juegos pero centrados en los vehículos que figuran en ellos.
Estan en varias resoluciones y tambien incluyen una versión para imprimir.
Este es un ejemplo del Clásico juego de NES, Blaster Master, tambien encontrareis el de F-Zero, The Normandy (Mass Effect) y Twisted Metal.
Otros Cartéles
Internet Explorer 9 soporta HTML5 mejor que nadie, es oficial
El World Wide Web Consortium (W3C) es el organismo encargado de preparar los estándares que tejen toda la Web. Como tal, hace unas horas dio a conocer las primeras pruebas oficiales que dan cuenta del soporte para HTML5 que ofrecen cinco navegadores:
- Internet Explorer Platform Preview 6
- Google Chrome 7.0.517.41 beta
- Firefox 4 Beta 6
- Opera 10.60
- Safari 5.0.7533.16
Estamos acostumbrados a ver lo bien que Chrome, Safari y Opera, seguidos por Firefox y los demás, cumplen con lo que va de la especificación HTML5. En contraste, damos por sentado lo malo que es Internet Explorer al respecto —si se habla de la versión 6 no faltan las risas—. Pues según esos resultados, ya no más. IE9 es el rey de los navegadores… Al menos en ese sentido.
W3C evaluó siete aspectos representativos de HTML5. En particular, audio, video y canvas. Este último fue el fiel de la balanza, con resultados que no llegan al 100% en ninguno de los navegadores. —Por cierto, noten el pobre desempeño de Safari con XHTML5.—
| Característica | Internet Explorer Platform Preview 6 | Google Chrome 7.0.517.41 beta | Firefox 4 Beta 6 | Opera 10.60 | Safari 5.0.7533.16 |
| attributes | 100% | 100% | 100% | 100% | 100% |
| audio | 100% | 100% | 100% | 100% | 100% |
| canvas | 89.55% | 80.6% | 75.32% | 85% | 88.33% |
| getElementsByClassName | 83.33% | 100% | 94.12% | Sin resultados | Sin resultados |
| foreigncontent | 100% | 100% | 100% | 10% | 10% |
| video | 100% | 92.86% | 71.43% | 61.54% | 61.54% |
| xhtml5 | 100% | 42.86% | 85.71% | 100% | 33.33% |
Hace unos días Asa Dotzler, Director of Community Development de Mozilla, dijo en su blog:
Soy un gran fanático de IE9. Predije muchos meses atrás que será una versión definitiva para los estándares web […]
Microsoft se está tomando muy en serio HTML5. Como relata Mary Jo Foley para ZDNet, ni siquiera Silverlight está recibiendo tanta atención como HTML5 dentro de la compañía. Bob Muglia, President, Server and Tools Business, le contó a Mary que
HTML es la verdadera y única solución multiplataforma para todo, incluso para iOS.
Al final del día, los más agradecidos con la nueva postura y éxito de Microsoft con respecto a los estándares web, son los desarrolladores —que podrán crear aplicaciones web aún más portables— y los usuarios —que podrán disfrutan de sus apps favoritas sin pensar demasiado en el navegador—.
Firefox 4 , despacio y con buena letra
Hace unos días mi compañero Alan Lazalde os comentaba el retraso que había sufrido el lanzamiento de Firefox 4, comentando la mala gestión que está realizando Mozilla del desarrollo de su navegador comparado con la que hace Google del suyo, el cual tiene una nueva versión cada seis semanas.
Este retraso se veía venir, con un desarrollo que estaba funcionando más o menos bien se llegó a la séptima versión beta de Firefox 4 y no hubo demasiadas noticias, hasta que Mozilla ha anunciado el retraso en sus previsiones de lanzamiento. Antes de esto estaba previsto que se lanzaran ocho versiones beta y ahora serán con un total de diez, con el lanzamiento de la versión final a comienzo de 2011. Pero más allá del retraso en estas fechas cabe destacar que no se están muriendo por las prisas con el lanzamiento de esta nueva versión y están haciendo las cosas con calma, despacio y con buena letra como se suele decir. Y un dato significativo de esto es la mejora que está teniendo Firefox 4 en las diversas pruebas de rendimiento que se suelen realizar para comparar los diversos navegadores.
El último que se ha realizado ha sido realizado por Asa Dotzler y muestra el rendimiento a la hora de ejecutar Javascript que tiene los diferentes navegadores en el test de SunSpider. Asa Dotzler explica que estás han sido realizadas en un equipo con Windows XP el cual se reiniciaba cada vez que se iba a realizar una prueba con cada navegador. De las cinco pruebas realizadas a cada una se han descartado las dos peores y se han tenido en cuenta el resto, en base a esto se ha creado la tabla que tenemos a continuación.
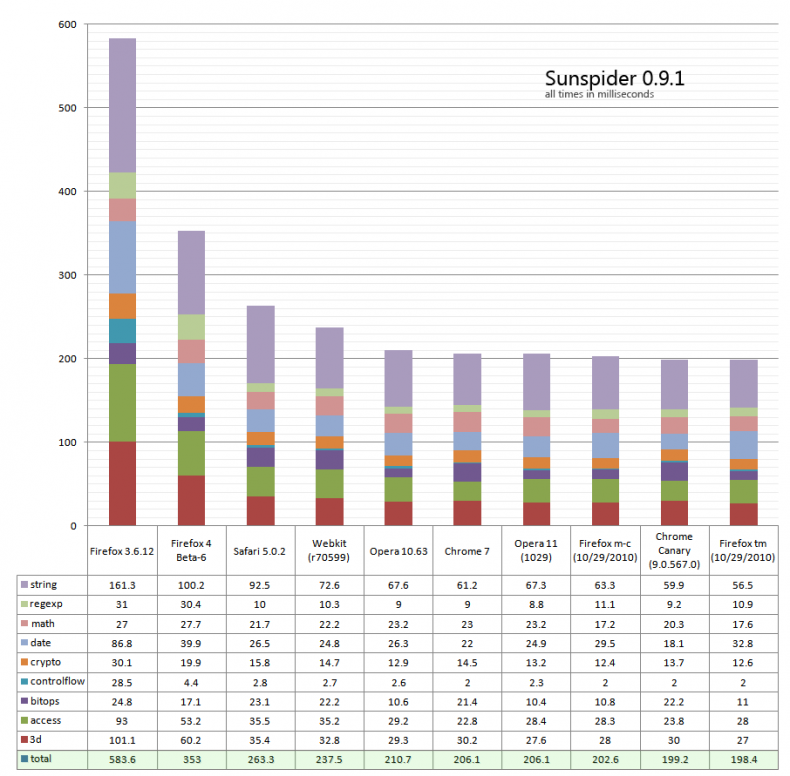
Hay que destacar que Internet Explorer no tiene presencia en este gráfico, los resultados arrojados por Internet Explorer 8 eran tan altos (3.357,4 ms) que hacían que no se pudiera ver la pequeña diferencia que hay entre el resto de navegadores e Internet Explorer 9 no puede ser ejecutado en Windows XP. No dentro de mucho tendremos este mismo test sobre Windows 7 donde podremos ver en qué posición queda el navegador de Microsoft.
Y ya hablando de resultados, podemos ver como las últimas nighly-builds de Firefox 4 no sólo superan a la versión estable de Google Chrome, sino que están a la altura de Chrome Canary, que es la versión donde Google ofrece diariamente las últimas novedades que van realizando sobre el navegador. Las diferencias son muy pequeñas, vemos que el más rápido es la nighly-build de Firefox 4 correspondiente al día 29 de octubre con un resultado de 198.4 ms, mientras que Chrome Canary tiene 199.2 ms y la versión estable de Chrome 206.1 ms, mismo resultado que obtiene Opera 11.
Estos datos no muestran más que una mejora constante que ha habido durante el desarrollo de Firefox 4 y especialmente durante las dos últimas beta. La beta 6 da un resultado de 353 ms mientras que la última versión estable de Firefox (3.6.12) da un resultado más alto, llegando a los 583.6 ms, por lo que podemos apreciar la mejora que ha estado teniendo el navegador, algo que lo notarán mucho los usuarios que den el salto de la rama 3 a la rama 4.
Pero además de estos resultados y como os hemos ido contando durante los últimos meses son muchas las mejoras que está teniendo el navegador de Mozilla, tanto en rendimiento como en la apariencia del navegador. Por todo ello no me parece demasiado grave que se haya producido este retraso en el lanzamiento de la versión final de Firefox 4, ya que demuestra que más que el número de versión en el que está tu navegador importa el rendimiento final y ofrecer un buen producto. Con esto no quiero decir que Google Chrome sea un mal producto —que para nada lo es y lo suelo usar como segundo navegador— simplemente me parece digno de mención que en Mozilla no hayan sucumbido a la presión que está haciendo la empresa de la gran G con su navegador y lanzar el navegador lo antes posible.
Si alguno de vosotros quiere ver si Firefox 4 es capaz de plantar cara a Google Chrome cuando se lance su versión final os podéis descargar las últimas nighy-builds. Llevo usando estas como navegador estable desde hace varios meses y funciona bastante bien, no obstante, es necesario recalcar que no todas las extensiones funcionan correctamente, pero el rendimiento del navegador es bastante bueno. Si te animas a probarlo, esperamos vuestras impresiones en los comentario
Lo que quedó de Geocities en un torrent de casi 1TB
La muerte de Geocities se anunció el año pasado, luego de ser por más de una década uno de los servicio de hosting gratuito más usados en la era 1.0 de Internet. Ahora un grupo llamado The Archive Team anunció que tiene listo para liberar un archivo de lo que pudieron rescatar de todo el sitio antes de su cierre definitivo hace casi un año. Se trata de un torrent de casi 1TB, la razón por qué se les ocurrió hacer semejante cosa, es bastante contundente, creen que Yahoo! salvajemente eliminó una parte de la historia y la cultura:
Lo que enfrentábamos era la destrucción total de la rara combinación la herencia digital de las palabras, la aniquilación y silenciamiento de cientos de miles de voces, voces que representaban los albores de lo que podíamos llamar “gente común” uniéndose a la World Wide Web. Un momento único en la humanidad, preservado por muchos años y sufriendo de combustión espontánea debido a unas pocas marcas en un libro contable, la decisión de quien sabe para qué.
Poético, tal vez un poco exagerado, pero con algo de razón. Siguen con que “los sitios web y servicios de hosting no deberían ser algo pasajero, representan incontables horas de escribir, editar, pensar y crear. Representan las ideas y sueños de personas mucho más viejas o que se han ido por completo. Hay historia aquí, historia de verdad”. Por esto es que se unieron a tratar de rescatar lo que se pudo antes de que Yahoo! apagara la luz del para ahorrar costos, y todo lo salvado esta siendo comprimido en este inmenso torrent en este momento.
Se podría decir que matar a Geocities es el equivalente de nuestra era a derribar una especie de museo virtual que capturaba la estética (gifs animados, colores brillantes, esa fabulosa Internet vintage de los noventas), las ideas, los intereses y la cultura del momento. Podría ser similar si hoy Facebook o Twitter dijeran “nos vamos chicos, sus espacios virtuales van a dejar de existir”, eliminar todo ese contenido sería acabar con un pedazo de nuestra historia.
Si bien tanto Geocities, como cualquier otro servicio que deje de operar brinda la opción de guardar la información que tenemos allí para que no se pierda en el olvido en una gran trituradora de unos y ceros, esta idea de preservar un momento clave en la historia de Internet y en la de todos los individuos que aportaron su granito no me parece tan descabellada. Claro, no creo que mucha gente se descargue el torrent de más de 900GB (aunque si lo quieren pueden escribir para que les envíen el enlace cuando esté disponible), porque es inmenso y porque en realidad no tiene mucha utilidad más allá de la simbólica, de lo que representa la importancia de guardar de alguna forma el legado cultural de Internet.
Por suerte así como la web tiene un crecimiento veloz y acelerado que logra que el panorama del navegante cambie día a día, también están los que se paran a pensar qué es lo que estamos viendo correr tan a prisa en nuestras pantallas. Así como está el hombre que imprimió todas las ediciones de un artículo de Wikipedia para reflejar cómo se va construyendo la historia y están estos defensores del archivo de la humanidad en sus páginas de Internet, también están los que armaron Geocities-izer que preserva no el contenido pero sí el aspecto tan característico de este tipo de páginas personales pioneras en la web.
Antes de que me empiecen a criticar y decir que me gusta vivir en el pasado, les digo que siempre estoy a favor de mirar para adelante y pensar en el futuro. Pero piensen esto: así como los arqueólogos y antropólogos se valen de material escrito de la antigüedad, ya sea en paredes de cuevas, en pergaminos o en libros para entender cómo era la gente entonces, imaginen cuán útil para una civilización desconocida sería contar con un archivo como este para entender a los seres humanos de finales del siglo XX y principios del XXI. Mirar para adelante es bueno, pero nunca olvidando de donde venimos.
El Tribunal de Justicia de la Unión Europea declara ilegal el canon español
En la sentencia publicada hoy, jueves 21 de octubre de 2010, el Tribunal de Justicia ha dictaminado que la aplicación indiscriminada del canon digital en España no es conforme al Derecho Europeo.
El Tribunal considera que ha de existir una necesaria vinculación entre la aplicación del canon por copia privada y la utilización para realizar reproducciones privadas. Así pues, no puede aplicarse el canon a todos los aparatos y soportes de reproducción digital sino sólo a aquellos que pueda suponerse que causarán un perjuicio a los autores protegidos.
Profesionales, empresas e instituciones públicas quedan, por lo tanto, directamente excluidas del pago del canon. Y además, las entidades de gestión no podrán cobrar tampoco a los particulares por equipos, aparatos y soportes que no puedan utilizarse para la copia privada, cómo ocurría hasta ahora. La sentencia habla de los anteriores como una excepción, pero no tiene porqué ser la única.
No obstante, sí se permitiría el cobro del canon a particulares en equipos, aparatos y soportes de reproducción que puedan utilizarse para realizar copias privadas. Aún así, entendemos que tratándose de una presunción debe existir un mecanismo para que él particular pueda demostrar, y por tanto no pagar, por la no utilización de estos medios para la realización de copia privada.
No cabe duda de que el canon es ilegal y el estado español tiene la obligación de dejar de aplicarlo tal cómo lo hace ahora.
Se abre la puerta además a solicitar que se anulen todas las sentencias que obligaban a personas no físicas a pagar el canon y a que los ciudadanos exijan del gobierno que el nuevo sistema de compensación por copia privada no se les aplique abusiva e indiscriminadamente.
Chico de 12 años recibe 3000 dólares de Mozilla por detectar un error critico
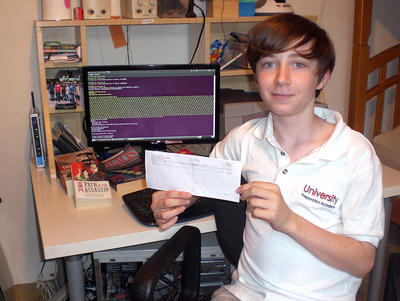
Fue hace tan sólo unos meses cuando Google y Mozilla anunciaban que mejoraban las condiciones de su programa de recompensas por encontrar errores críticos en sus navegadores, llegando a pagar 3000 dólares a las personas que alertasen de este tipo de errores.
Pues bien, uno de esos cheques ha llegado a un joven de tan sólo 12 años, que alertó a Mozilla de un error crítico. Después del anuncio del aumento de la recompensa, Alex Miller, un estudiante prodigio de San José comenzó a dedicar hora y media diaria a buscar errores en Firefox. A los pocos días encontró uno, pero este no era suficiente para acceder a la recompensa, pero diez días después encontró otro, el cual si se catalogó como crítico, por lo que ha recibido un cheque por valor de 3000 dólares.
Según la madre de Alex es un estudiante bastante bueno, muy autodidacta y que es capaz de comprender libros técnicos de forma muy eficaz. Y si ha sido capaz de detectar un error que no muchas personas podrían encontrar, no cabe duda de que es un chico muy inteligente.
Dicho dinero para un chico de su edad es mucho y teniendo en cuenta lo aplicado que es el chico no lo derrochará. Aunque la madre de Alex ha informado que el dinero recibido por parte de Mozilla irá destinado a la compra de un nuevo equipo, otra parte será donada a una fundación benéfica local que cuida animales y otra parte será guardado para los futuros proyectos, como puede ser el pago de la Universidad.
Según Brandon Sterne, de Mozilla, este tipo de cheques no se suele enviar a mucha gente ya que no muchos son capaces de detectar este tipo de errores y son muy pocas personas las que alertan de errores críticos al ser un área muy técnica. Parece que el aumento de dicha recompensa, como en el caso de Alex, ha ayudado a que más gente trabaje por encontrar este tipo de errores en los navegadores, que nos benefician a todos como usuarios finales de este software.
¿El Tribunal de Justicia de la Unión Europea declara ilegal el canon digital español?
Damas y caballeros residentes en la tierra de Cervantes hoy sí que es un gran día. ¿Y por qué? os estaréis preguntando muchos: pues porque la Unión Europea acaba de declarar ilegal el canon por copia privada español (por favor leer la Actualización III añadida al final de esta entrada) ha sentenciado que la aplicación del canon por copia privada (esa absurda tasa que se aplica en España indiscriminadamente a toda clase de soportes de grabación y dispositivos) para fines distintos de la misma, no se corresponde con el derecho de la Unión.
Concretamente la decisión la ha tomado el Tribunal de Justicia de la Unión Europea (TJUE) a quien la Audiencia de Barcelona le pidió ayuda para resolver un litigio, con la tasa de la discordia como protagonista, entre la SGAE y la empresa de venta de reproductores digitales Padawan (la SGAE les exigió tropecientosmil euros en concepto de “canon atrasado” y ellos se negaron y decidieron llevar el asunto ante los tribunales). En la sentencia contra el canon que nos ocupa se pueden leer cosas como las siguientes:
La aplicación del canon por copia privada a los soportes de reproducción adquiridos por empresas y profesionales para fines distintos de la copia privada no es conforme con el Derecho de la Unión
¿Y ahora qué pasará con este despropósito llamado canon digital? Pues bueno, es demasiado pronto —a la par que complicado— para saberlo ya que aunque el TJEU dice que el canon por copia privada español es incompatible con la legislación europea y por lo tanto ilegal, también consideran legítimo que los Estados que forman la UE recauden dinero para compensar a los autores y además comentan que ahora serán los jueces españoles los que tendrán que determinar si la norma nacional es o no ilegal.
En cualquier caso y pase lo que pase finalmente está clarísimo que esto es un duro golpe para el canon y todos los que lo apoyan de forma incondicional en este país (por ejemplo la ministra de (in)Cultura Ángeles González-Sinde), un globo de aire fresco para todos los que están luchando por la abolición completa de la normativa —bastante complicado de conseguir— del que también se beneficiarán muchas empresas y particulares que tendrán más fácil conseguir fallos a su favor en litigios donde las entidades de gestión de derechos de autor piden el pago de desorbitadas cantidades de euros por el canon digital.
Vía: @adelgado
Actualización I: el Tribunal de Justicia de la Unión Europea ha puesto online la sentencia
Actualización II: por supuesto, la Sinde ya sacó su lengua a pasear y en sus primeras declaraciones sobre la sentencia ha dicho que “cuando conozcamos la sentencia en su totalidad se estudiará y nos sentaremos a hablar con todos los sectores involucrados” y que “buscaremos, con los otros países europeos que se van a ver afectados por esta sentencia, una alternativa”.
Actualización III: en un primer momento, producto de la falta de información y premura, el título de esta entrada decía “El Tribunal de la Union Europea declara ilegal el canon digital español” pero simplemente no era correcto, o al menos no del todo, y por eso se han añadido los signos de interrogación.
Por un lado tenemos que la sentencia del TJEU no es vinculante ya que estamos ante la respuesta a una consulta realizada por la Audiencia de Barcelona (en la que en esencia preguntan “cuáles son los criterios que han de tenerse en cuenta para determinar el importe y el sistema de percepción de la «compensación equitativa»”). Por el otro el Tribunal de Justicia de la Unión Europea si que legitima en la misma el cobro por parte de los Estados miembros de una tasa a los particulares en concepto de compensación a los titulares de los derechos por la realización de copias privadas de sus obras.
Seguiremos informando sobre el tema en sucesivos posts ya que es mucha la información que está apareciendo
MurciaLanParty 2010
Queridos y queridas troles, fuera de este post!, esto es solo para gente limpia con el alma recta y sabiduria al tiempo abstracta y precisa para afrontar las informaciones que aqui conciernen:
Se hace saber a la muy querida comunidad de Gamersmafia en general y Quake Live (mítica 4quakers.com) en particular que la murcialanparty, reunion que se celebra en Murcia todos los años, tendrá lugar este año de los dias 3 al 8 de Diciembre fechas que coinciden con el puente que pilla en aquellas fechas, viernes a miercoles si no recuerdo mal.
Los precios son de 35€ sin catering (sólo desayuno) y 85€ con comida y cena aparte de una camiseta recordando que es la decimoprimera ocasion que 1024 amantes de la informatica se reunen en el Palacio de los Deportes de la capital murciana. Party elegida varias veces como mejor de españa, organizada por voluntarios. Los universitarios de las universidades murcianas podran canjear sus horas por creditos de libre configuracion, los que aun no esten sujetos al plan bolonia.
Molaría saber quienes de esta web de los que continuamente estan comentando y aportando contenidos se pasaran por allí algún día
De momento seremos allí unos cuantos quakers: dabra kot cam muerteamou rumbagame eraser pacificator CuIlKeR FiTy y yo, quakero, entre otros. Habrá Quake Live a destajo y unos colegas y yo estamos preparandonos mapas de defrag para darle tambien...
Nos vemos por alli
¿Qué buscar en los 400 mil documentos que liberará WikiLeaks?
El día llegó. Julian Assange había programado el 18 de octubre como la fecha de liberación de los 400 mil documentos relacionados con la ocupación en Irak. Sin embargo, es posible que tengamos que esperar un poco más para la filtración de información más grande de la Historia. Recordemos que la premura de Assange por sacar estos documentos lo antes posible causó una ruptura al interior de WikiLeaks, por lo que es comprensible que exista algún retraso. Aún así, es cuestión de días (o de horas) para que los archivos vean la luz. La pregunta es: ¿qué encontraremos ahí? Aquí algunas pistas sobre qué buscar, de acuerdo con los analistas de Danger Room:
¿Qué buscar en los 400 mil documentos que liberará WikiLeaks?
El día llegó. Julian Assange había programado el 18 de octubre como la fecha de liberación de los 400 mil documentos relacionados con la ocupación en Irak. Sin embargo, es posible que tengamos que esperar un poco más para la filtración de información más grande de la Historia. Recordemos que la premura de Assange por sacar estos documentos lo antes posible causó una ruptura al interior de WikiLeaks, por lo que es comprensible que exista algún retraso. Aún así, es cuestión de días (o de horas) para que los archivos vean la luz. La pregunta es: ¿qué encontraremos ahí? Aquí algunas pistas sobre qué buscar, de acuerdo con los analistas de Danger Room:
Bombas improvisadas
Los artefactos explosivos improvisados estuvieron muy en boga durante la guerra en Irak. También conocidos como bombas camineras, son empleados comunmente por fuerzas tipo comando, guerrillas o terroristas. Es una de las armas predilectas de la resistencia iraquí, y constituyó uno de los principales dolores de cabeza del ejército norteamericano. Normalmente son accionadas a través de un teléfono móvil, y provocan estragos porque arrojan metralla capaz de perforar un vehículo blindado. ¿Lo peor? Los militares encontraron que los jammers — dispositivos que bloquean las señales que activan la bomba — no sólo no funcionaron, sino que detonaban los explosivos sin querer.
Cárceles perdidas
Los documentos de WikiLeaks también podrían arrojar luz sobre los centro de detención y tortura en Irak. El más conocido es la prisión de Abu Ghraib (conocida también como Campo Redención), originalmente concebida para presos políticos durante el régimen de Saddam Hussein. Otra de las cárceles bajo la mira es el Campo Nama, también asociado con repetidas violaciones a los derechos humanos. La nueva información podría revelar más sobre el trato que recibieron los insurgentes capturados durante la ocupación.
Armas perdidas
En 2007, el gobierno de Estados Unidos reportó que los militares habían perdido cerca de 200 mil AK-47s. ¡Kabum! Así, de la nada, desaparecieron. La sospecha es que muchas de estas armas terminaron en manos de los propios insurgentes o en el mercado negro. La versión sugiere que las ametralladoras cayeron de la parte trasera de una camioneta (?). Hasta ahora, ha sido imposible rastrear el trasfondo de este error, ya que la documentación entre 2004 y 2005 al respecto es un caos burocrático.
Limpieza étnica en Bagdag
Hasta ahora, se ignora cuál fue el papel del ejército de Estados Unidos durante la confrontación étnica entre suníes y chíitas. Una de las hipótesis es que los militares aprovecharon la división religiosa para hacerse de aliados locales. Al ser cuestionado al respecto, el general George Casey, el máximo dirigente de la campaña en Irak, se ha negado a hablar por completo. Es un hecho que las tropas estuvieron presentes durante el conflicto, pero ¿qué tan activo fue su papel?
Vehículos no tripulados
Por último, se encuentra el papel de los drones (vehículos no tripulados) en la guerra. Normalmente utilizados para misiones de vigilancia, espionaje e infiltración, no está claro de qué forma fueron empleados durante la intervención y en qué número. Más allá de las labores de inteligencia, queda el rumor de que las tropas emplearon estas aeronaves para disparar misiles contra bombarderos insurgentes. Otro de los aspectos es el daño colateral provocado por estos ataques aéreos, en los que se contabilizan víctimas cíviles y reporteros de diarios internacionales.
Ya puedes contratar los 100 megas de ONO
Con un precio de 74,90 más IVA, incluida la línea telefonica ya aparece en www.ono.es el paquete Teléfono + Internet 100 Megas + TV Total.
La conexión Banda Ancha 100 Mb pone a tu disposición una nueva experiencia en Internet en la que la velocidad ya no es un problema.
Microsoft podría comprar Adobe
Por el momento tan sólo se trata de rumores que han surgido después de una reunión entre los dirigentes de ambas empresas, Steve Ballmer y Shantanu Narayen. Esta reunión fue bastante rápida y apenas duró una hora, pero ha levantado una gran humareda de especulaciones que apuntan a que Microsoft podría estar pensando en comprar Adobe.
The New York Times fue el primero en dar la esta información e intentaron contrastar con varios de los empleados de ambas compañías. La respuesta que ha añadido algo más de intriga al asunto, ya que ni han afirmado ni han desmentido la información. Una de las primeras consecuencias de todos estos rumores es que Adobe haya subido algunos puntos en la bolsa, concretamente ha llegado a subir hasta un 17%.
Nick Bilton escribe en el medio anteriormente mencionado que en la reunión se trataron muchos temas, pero que uno de los principales fue tratar el control que está teniendo Apple en el mercado de la telefonía y señala que se podría formar una asociación entre ambas empresas o bien efectuarse la rumoreada compra. Además señala que la empresa de Redmond quiso comprar Adobe hace unos años pero que no lo hicieron por posibles problemas con el Departamento de Justicia en relación a temas de competencia.
Desde luego Adobe no debe estar muy contento con que Apple decida apartarle sus dispositivos móviles y por otro lado con Microsoft a punto de lanzar Windows Phone 7 no sería de extrañar que esta reunión hubiera sido para tratar acuerdos comerciales para potenciar el uso de Flash —y otras tecnologías de Adobe— en el nuevo producto de la empresa que dirige Steve Ballmer. Tampoco hay que olvidar el detalle que estos tienen Silverlight intentando competir con Flash y no haciéndolo nada mal, por cierto.
Que esa asociación pueda llegar hasta el punto de producirse una compra sería un poco cuestionable, creo que en este momento Microsoft no necesita comprar Adobe y si lo hace no cabe duda que será un gran paso adelante para la compañía, que recordemos que en lo que va de año no ha realizado ninguna adquisición.
Sea como fuere por el momento tan sólo se trata de un rumor surgido de una reunión que nadie en ninguna de las dos empresas quiere comentar. Si hay algo más seguro que lo vamos conociendo con el transcurso de los días, hasta entonces os invito a que nos comentéis vuestra opinión sobre este hecho.
Vista previa de páginas en el buscador de Google
Google sigue probando mejoras para su buscador y después de la llegada de Google Instant la mejora que están probando actualmente puede traer otra novedad importante al buscador. Se trata de poder previsualizar la página web del resultado sin salir del buscador.
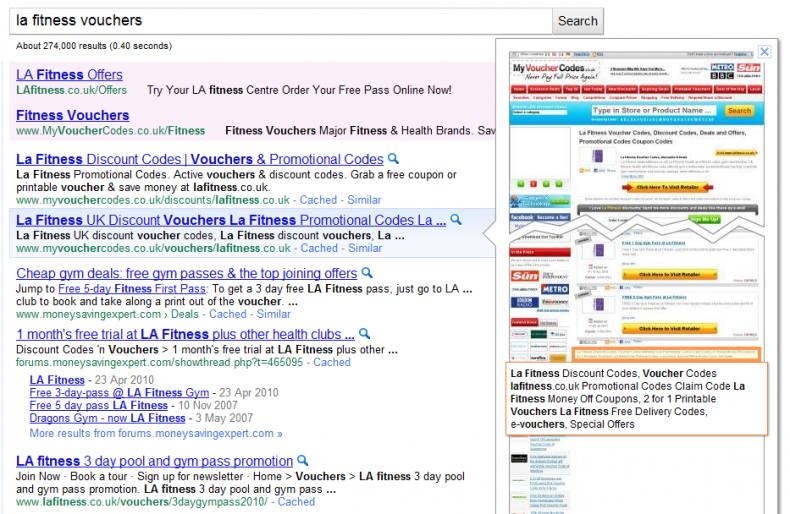
Como nos podemos fijar en la imagen superior cuando pasamos el ratón por uno de los resultados se abre una nueva capa donde nos muestra una imagen de la página web completa. Esta novedad todavía se está probando en algunas cuentas entre ellas las de Patrick Altoft de Blogstorm que es quien ha informado de esta nueva funcionalidad.
Además si nos fijamos sobre la imagen de la página web podemos ver las descripción o las keywords del sitio web, destacando las palabras que nosotros hemos introducido en el buscador, básicamente es la misma información que tenemos bajo el enlace en los resultados, sólo que de forma más visible. Parece que no todas las páginas web dispondrán inicialmente de esta previsualización y que irá recogiendo de forma gradual, para identificar los resultados que si disponen de esta en los resultados aparece una pequeña lupa azul, que nos ayuda a identificar los resultados que disponen de vista previa.
Esta característica no es nueva y el propio Bing dispone de vista previa, incluso mediante el uso de plugins en nuestro navegador podemos hacer lo mismo en el buscador de Google. Los chicos de Mountain View están trabajando para implementarlo de forma nativa y yo creo que es una función que terminará llegando, sobre todo si el buscador de Microsoft ya lo tiene entre sus funcionalidades.
La vista previa de las páginas web seguramente se muestra en JPG, por lo que hay que tener en cuenta que esto incrementará el tráfico cuando hagamos uso de ellas, algo a tener en cuenta por los usuarios que se conecten vía 3G. En todo caso, supongo, que cuando esta función llegue ofrecerán la posibilidad de desactivarla como sucede con Instant.
Personalmente todo lo que sea mejorar me parece bien, con la previsualización podemos identificar de forma rápida si queremos pinchar sobre el resultado, ahora bien, una de las características de Google en su buscador es que no ha sido demasiado sobrecargado y esta novedad junto la llegada de otras pueden empezar a hacer que sea más pesado y eso no sería demasiado bueno. En cualquier caso, por el momento tan sólo se tratan de pruebas, ya veremos cómo será en su versión final.
Un ciberataque masivo tumba a la SGAE y al Ministerio de Cultura
Los activistas justifican el ataque porque estas instituciones "ignoran a la gente". La web del ministerio se recuperado tras nueve horas; la SAGE sigue caída. La 'Operación Payback', de tipo DoS en jerga informática, satura sus servidores.
Las webs de la SGAE y del Ministerio de Cultura han sufrido las consecuencias del ataque masivo de un grupo ciberactivista internacional denominado 'Anonymous', que habían llamado a dejar sin servicio sus páginas a partir de las 00.00 horas del miércoles.
Sin embargo, ayer en torno a las 17:30 de la tarde ambas 'fortalezas cibernéticas' ya habían sido derrotadas y las webs estaban caídas debido a que sus servidores se han visto saturados de peticiones.
PandaLabs había advertido a la SGAE del ataque de denegación de servicios distribuidos (DdoS), que se enmarca en una iniciativa llamada 'Operation Payback', organizada a través del portal americano 4Chan, foros y redes sociales.
En Twitter se han extendido rápidamente los mensajes con la etiqueta #payback que hacen un llamamiento a secundar la ciberacción.
Los ciberactivistas señalaban en la web donde exponen los motivos de los ataques, que se han visto forzados a estas acciones porque las instituciones "ignoran a la gente, atacan a la gente y mienten a la gente".
Aseguran que los líderes quieren "triturar esta 'anarquía' de compartir libremente (...) que ha ayudado a distribuir contenidos y entre los pobres y los menos privilegiados".
La SGAE restringe la creatividad al impedir que la cultura sea compartida
A lo largo de la tarde han publicado de forma concreta las razones que les han llevado a atacar las webs de la SGAE y del Ministerio de Cultura.
Afirman, refiriéndose al canon digital, que "el pago al Gobierno por contenidos digitales es ridículo" y añaden que la SGAE restringe la creatividad al impedir que la "cultura sea compartida".
Durante la madrugada la web de Cultura volvió a levantarse por unos momentos, aunque hoy, a las 11 de la mañana del jueves, ambas webs continúan sin ofrecer servicio.
¿Cómo se ha realizado este ciberataque?
Un ataque DdoS consiste en lanzar numerosas peticiones a un servidor que aloja una página web, de forma que el servicio de hosting no puede soportar la carga de peticiones y queda suspendido el servicio.
Yago Jesús, experto en seguridad informática y miembro del blog Security by Default, explica a RTVE.es que va ligado al concepto 'ancho de banda', es decir "el volumen de datos que tu conexión va a ser capaz de utilizar".
En el terreno empresarial el concepto es el mismo y el volumen de datos que contrata una organización "suele estar estimado en el número de visitas que esperan recibir".
El ataque aprovecha que una conexión siempre tiene un límite de uso
El experto en seguridad añade que estos ataques de tipo DoS (Denegación de Servicio) "se aprovechan del hecho objetivo que una conexión por mucha holgura que tenga, siempre tiene un límite de uso a partir del cual no podrá procesar mas tráfico, y por tanto, quedará saturada".
Es decir, "lo que hacen este tipo de ataques es inundar con 'conexiones basura' los servidores de la organización objetivo hasta llegar a saturar su ancho de banda y no dejar espacio para su uso normal".
El impacto del ataque se resume en "una cuestión de fuerza" ya que estos ataques tienen efecto si se enfocan de una forma masiva. "Si tú o yo intentamos saturar una organización de forma individual, probablemente nuestro impacto será nulo. Si mediante una convocatoria conseguimos que millones de personas usen su conexión para atacar a la organización, la suma total si tirará abajo los servidores".
¿Hay alguna forma de frenarlo?
Yago Jesús explica que "mitigar un ataque de este tipo es una tarea muy compleja".
Asimismo recuerda otros casos como el que Estonia sufrió "supuestamente promovido por Rusia y en el que tuvo que intervenir la propia OTAN". Microsoft, el blog de tecnología Genbeta o Menéame, el popular portal donde los usuarios envían y votan noticias, fueron también victimas de un ataque DoS.
Si el ataque proviene de múltiples orígenes geográficos estás perdido
"La única estrategia válida pasa por tener unos buenos sensores que midan el volumen y la procedencia del tráfico y aplicar bloqueos a nivel de routing" señala el experto, que añade que "si el ataque proviene de múltiples orígenes geográficos probablemente estés perdido".
Lucha contra la Ley Antidescargas
Este ciberataque conjunto lleva varias semanas en marcha con diferentes objetivos, en respuesta al intento de cerrar webs con enlaces P2P.
'Anonymous' señala directamente en su alegato contra la SGAE y Cultura a la Ley Antidescargas, porque "pueden cerrar cualquier web con la excusa de la propiedad intelectual".
La SGAE, la industria cultural y el Ministerio de Cultura, han sido los impulsores de la también llamada Ley Sinde, que prevé el cierre de webs con contenidos protegidos con derechos de autor.
El texto, que superaba el primer trámite parlamentario el 23 de septiembre, contempla la creación de un órgano dependiente del Ministerio de Cultura que sería el encargado de decidir que webs vulneran estos derechos.
El pasado 17 de septiembre 'Anonymous' lanzaba un ataque contra la Asociación Americana de la Industria Musical (RIAA) y la Asociación Americana Cinematográfica (MPAA), cuyas webs estuvieron caídas durante varias horas.
Adolescente condenado a prisión por negarse a revelar su contraseña (de 50 carácteres)
Oliver Drage de 19 años fue capturado en mayo de 2009 en Lancashire, Inglaterra. La policia especializada en la lucha contra la explotación sexual infantil dio con él y, claro, incautó su computadora. ¿Dónde está lo extraordinario de esta noticia? En el causal de la sentencia.
El jurado correspondiente le dictó 16 semanas de prisión por negarse a revelar su contraseña. Ésta, por cierto, es de más de 50 carácteres y evidentemente no ha podido ser descifrada. La prensa local cree que es el primer arresto de su tipo en la ciudad.
Uno de los sargentos encargados del caso afirmó que
los sistemas informáticos están avanzando constantemente y la legislación usada para este caso fue específicamente concebida para tratar con aquellos que usan internet para cometer crímenes.
El mismo sargento remató su comentario asegurando que la sentencia es
Un fuerte mensaje para aquellos que intenten enmascarar sus actividades criminales en línea: serán llevados ante los tribunales para recibir la máxima sentencia.
Drage, por ser un adolescente según los términos legales de su país, sólo estará unos meses en una prisión para menores. Pero, más allá de la prudencia de Drage para asegurar sus datos con una contraseña de tales dimensiones, ¿es cierto que su sentencia implica un fuerte mensaje para los cibercriminales? Más aún, ¿es cierto que las leyes sobre delitos informáticos —las del Reino Unido o las de cualquier país— están dando alcance a la realidad?
No soy tan optimista. Lamento mucho no poder decirle directamente al sargento que no. Que ni el mensaje es fuerte porque no es ejemplar, ni las leyes reflejan con naturalidad lo que se vive en la red. La condena es una más, como la de tantos delitos que siguen existiendo. Y la ley que ayudó a encerrar a Drage por negarse a revelar su password es apenas una gota en el océano de posibilidades que no han sido contempladas por ley alguna.
Usuarios de internet, especialmente abogados especializados en el tema: estoy seguro que ustedes tendrán una mejor opinión que la mía. Estoy ansioso de conocerla.
Irán culpa a «espías occidentales» del ciberataque de Stuxnet
Hace unos días comentábamos sobre el ciberataque del gusano Stuxnet hacia una planta nuclear en Irán. El programa, cuyo objetivo era inutilizar las centrifugadoras, resultó ser demasiado virulento, por lo que miles de otras computadoras alrededor del mundo también resultaron infectadas. Aunque el gobierno iraní dijo que el ataque no había tenido éxito, parece que los destrozos provocados por el virus retrasarán hasta 2011 la reinauguración de la planta de Bushehr.
Como respuesta, el ministro de Inteligencia de Irán, Heudar Moslehi, afirmó esta mañana en la televisión local que sus fuerzas han capturado a “varios espías occidentales”. A través de su mensaje, el funcionario acusa a Estados Unidos y a Europa de realizar “actividades destructivas en el ciberespacio”. Moslehi también mencionó que ya han encontrado una solución para contener al gusano, y que su nación está preparada para lidiar con futuros ataques.
¿Es verdad que el gobierno iraní ha atrapado a los responsables? No lo creo. Al parecer, sólo es una forma de mantener la calma entre la población, pues queda claro que aún desconocen la fuente del ataque. Ante la duda, Irán ha decidido culpar a los de siempre (¡esos malditos occidentales!), en lo que encuentran la manera de reparar los daños causados por el gusano. Es de preocuparse, pues Stuxnet representa una nueva generación de malware, con resultados impredecibles.
Si realmente se trata de un ataque coordinado por alguna nación, se habrá abierto fuego en un escenario desconocido para todos los jugadores. Hasta hace poco, la idea de una ciberguerra permanecía en la trama de las cintas de ciencia ficción. Stuxnet es sólo la punta de lanza. La amenaza está para ser considerada en serio, pues Irán cuenta con el respaldo de Rusia y China. Con Estados Unidos alistando sus defensas desde hace tiempo, algo me dice que lo peor aún está por venir
Un guardia civil encañona a un coronel del Ejército tras una discusión de tráfico en Madrid
Un incidente de tráfico pudo acabar en una auténtica tragedia. Sucedió en Madrid, tras un leve choque entre dos coches en la A-5.
Un guardia civil de paisano se identifica con el conductor del todoterreno cuando este decide no parar su vehículo. El agente se sube al capó del todoterreno y golpea varias veces la luna delantera hasta que procede encañonarlo con su arma . Cuando llegan dos policías municipales, el guardia civil de paisano levanta al aire su arama y se identifica.
El conductor del todoterreno se niega a bajar del vehículo, por lo que los tres agentes le obligan a descender del mismo. El ocupante del 4x4 procede a identificarse y resulta ser un coronel del Ejército. Tanto el guardia civil como el coronel acabaron en comisaría.
WebP: Google apuesta por un nuevo formato de imagen para internet
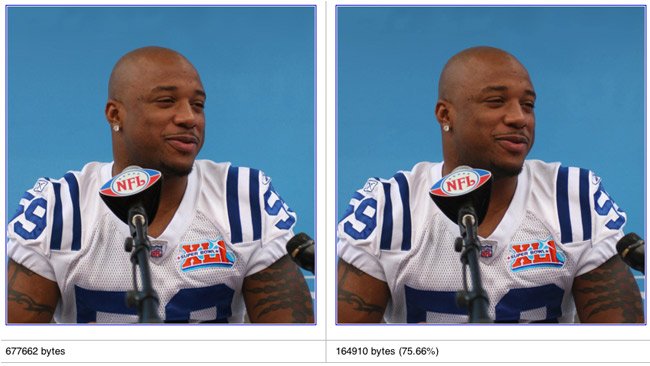
Parece que los planes de Google para mejorar el formato y la calidad del vídeo en la red no sólo se limitaban a imágenes en movimiento. La compañía ha lanzado al público su proyecto abierto WebP, un nuevo formato de imagen que supera en calidad y tamaño al universal JPEG.
Básicamente y teniendo en cuenta que el 65% del ancho de banda consumido en internet viene directamente de las imágenes, Google ha intentado mejorar la compresión de una imagen para conseguir una mayor calidad en un menor tamaño. El resultado serían páginas web que se cargarían más rápidamente sin perder calidad. Todo ello usando un compresor del codec de vídeo VP8, convertido en WebM.
Las primeras pruebas con imágenes en formato WebP ocupan aproximadamente un 39% menos que las mismas en formato JPEG, de modo que las pruebas ya están ahí. Ahora falta que Google consiga que la comunidad de usuarios y desarrolladores web se animen a trabajar con este formato de imagen.
Vía | The Chromium Blog
Más información | WebP Project
¿No te gusta este blog? ¡Destrózalo por completo!
Gracias a una pequeña aplicación que existe en internet los trolls de medio mundo podrán llevar su ira a un nivel con el que nunca habían soñado. Por contra, si simplemente no te gusta una determinada página, sin llegar a los extremos de estos irritantes ciudadanos de la red, podrás aniquilarla en su totalidad como si de una fase de matamarcianos se tratara. Al pulsar este enlace la página en la que te encuentras, en este caso Fase Extra, se convertirá en un campo de tiro para una pequeña nave sacada directamente del clásico Asteroids.
El control es bien sencillo, con los cursores mueves tu vehículo y con el espacio dispararás a discrección. Ya. Suficiente para causar el caos más absoluto en cualquier lugar. Para utilizar este arma de destrucción masiva en otras páginas deberás copiar en vuestro marcador el enlace anterior y ejecutarlo una vez que estés en el objetivo elegido. Nueve de cada diez internautas lo aconsejan como relajante, el décimo está enganchado al WoW.
Stuxnet y el sombrío 9 de mayo de 1979
 Stuxnet es el padre de una nueva generación de virus informáticos. Es el primero de su tipo enfocado en espiar y reprogramar sistemas industriales —Sí, también sistemas de importancia crítica como plantas nucleares—. Fue descubierto en julio de este año y mucho se ha dicho sobre él desde entonces, y aún más luego de los recientes descubrimientos mostrados por un investigador de Symantec, Liam O’Murchu quien habló ayer durante la Virus Bolletin Conference ante una multitud de expertos mundiales en el tema.
Esto es algo de lo que el especialista reveló:
-
Symantec fue capaz de hacer ingeniería inversa a Stuxnet y conocer exactamente su funcionamiento. Sin embargo, es imposible saber qué daños puede causar en el mundo real ya que esto depende exclusivamente de la maquinaria conectada a los equipos vulnerados.
-
Stuxnet es un virus con objetivos bien específicos: sólo equipos con cierto tipo de tarjeta de red, conectadas a modelos particulares de PLC y para dispositivos Siemens S7-300 y S7-400.
- El PLC atacado es reprogramado en secreto y, por si fuera poco, no ofrece información alguna para saber qué código se ejecuta realmente. Para demostrarlo, O’Murchu infectó en vivo un S7-300 conectado a una bomba de aire en la que colocó un globo. Programó el dispositivo para funcionar 3 segundos, pero Stuxnet hizo que alcanzara los 140 segundos. Evidentemente, el globo explotó (ver vídeo).
- Además, Symantec descubrió la referencia a una aciaga fecha dentro del código, la misma que titula este artículo: 9 de mayo de 1979. En esta fecha fue ejecutado Habib Elghanian, quien fuera un importante hombre de negocios de la comunidad judía en Irán.
Existe una buena cantidad de conjeturas en torno al origen de la “más refinada pieza de malware jamás creada”. Sin embargo, lo dicho por O’Murchu puede confirmar las sospechas de más de uno. Recordemos que Irán acumula el 60% de las máquinas infectadas con Stuxnet (y China reporta más casos cada día; ver mapa de infecciones).
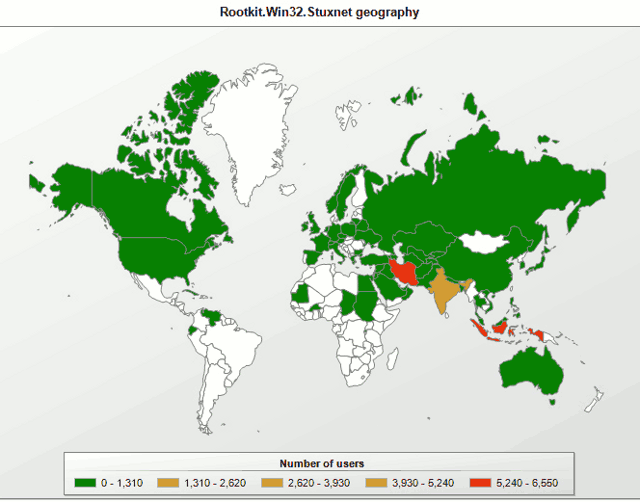
Para David Emm, de Kaspersky Lab:
la sofisticación, propósito e inteligencia detrás de Stuxnet sugiere la participación de un Estado.
Por su parte, O’Murchu concluye que:
Cualquier amenaza que es capaz de tomar el control de un sistema físico merece ser mirado de cerca […] Muchos aspectos de la amenaza no han sido reportados públicamente; creeemos que tienen importantes repercusiones dentro de la industria de la seguridad y que sin duda se convertirán en un lugar común en el panorama de amenazas por venir.
¿Virus informáticos de diseño ordenados por grupos de poder? ¿Ciberguerra? ¿Ciberarmas? ¿Les suena familiar? No debe sorprendernos esa evolución. No obstante, la fecha dentro de Stuxnet parece confirmar una sinergia inexorable y sin precedentes entre lo técnico y lo político.
Google Translate es tan listo que hasta sabe latín
El último post en el blog oficial de Google está escrito en latín, íntegramente. El motivo es el lanzamiento de las traducciones del y al latín en Google Translate. Cualquiera que se haya enfrentado en clase al latín sabrá que se trata de una tarea compleja, y con un uso limitado, como bien afirman en el mismo anuncio:
Hoc instrumentum convertendi Latinam rare usurum ut convertat nuntios electronicos vel epigrammata effigierum YouTubis intellegamus
...o lo que es lo mismo: raramente servirá para traducir correos electrónicos o subtítulos de YouTube. De hecho, es el único idioma al que traducen que no habla nadie de forma nativa. Pero sí es de gran utilidad para traducir textos latinos clásicos, muchos de los cuales están disponibles libremente en la red.
Lo interesante es que para que las traducciones sean lo más ajustadas posibles, se han molestado en entrenar al sistema utilizando traducciones ya existentes de textos clásicos. De esta forma, si intentamos traducir pasajes de algunas de estas obras, como ‘La Guerra de las Galias’, la traducción será bastante buena.
Por lo que he podido comprobar, aunque podemos traducir del latín a cualquier idioma de los que ofrece Translate, han debido entrenar el sistema con traducciones al inglés. Hay una diferencia notable entre la traducción del propio post en latín al ingles y al castellano, que pierde bastante. En este caso, “Latine” se ha traducido por “América” en lugar de por “Latín”, así de grave es el tema que ni siquiera ha traducido bien el nombre del propio idioma.
En cualquier caso, una herramienta poco habitual y que aunque tendrá un uso limitado, seguro que a más de uno le viene de perlas.
Descienden las descargas P2P, de música y vídeo entre los internautas españoles
El informe anual del 2009 del Observatorio Nacional de las Telecomunicaciones y la Sociedad de la Información concluye que en España el modo de utilizar la conexión a Internet está dejando poco a poco atrás las descargas P2P o de contenidos multimedia, mientras que en general el resto de servicios se mantienen o suben en cuota de uso.
Por encima de todo destaca la bajada del porcentaje de internautas españoles que emplean las redes P2P para descargar ficheros, situándose en un 20,5% en el tercer trimestre de 2009 mientras que apenas seis meses antes la cifra era del 23,3%.
También se resienten las descargas de contenidos como la música o el vídeo, que bajan respectivamente 2,8 y 1,8 puntos en términos interanuales hasta situarse en el 16,5% y 14,4%, caída que se incrementa a 3,9 y 3,6
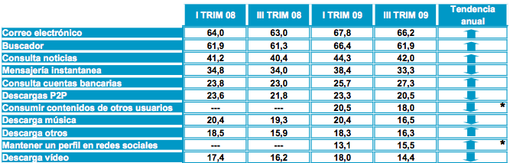
En el otro bando se sitúa el acceso a la banca online (27,3%), que ha subido un 4,3% respecto al año anterior, siendo lo que más crece en un año aunque los servicios más demandados siguen siendo, por este orden, el uso del correo electrónico (66,2%), buscadores (61,9%) y la lectura de noticias (42%).
Volviendo al tema de las descargas, y aunque no lo analizan, parece probable que la bajada de usuarios en P2P sea debida a que parte de ellos se hayan pasado a servicios de streaming para escuchar música on-line o para ver películas o series. Sería interesante que en el próximo informe preguntasen a los usuarios sobre el uso de streaming para poder contrastar mejor si ésta es la razon por la que peer-to-peer haya sido el que más cuota ha perdido.
Y vosotros, ¿qué opináis? Si usáis (o usabais) P2P, ¿habéis cambiado en favor del streaming?
Stuxnet: el «ciber-arma» que se los está poniendo por corbata a media comunidad de seguridad e inteligencia
Lo acongojante del caso Stuxnet, una especie de medio virus medio gusano medio vaya usted a saber qué, no es su malignidad, bastante chunga según dicen, sino el tipo de ataque que está preparando.
La información es confusa cuando menos, pero según unos Stuxnet está diseñado para controlar procesos industriales, como los que gestionan aeropuertos, sistemas de generación de energía y refinerías (se menciona entre otros el software SCADA de Siemens); según otros, su objetivo final es destruir una planta nuclear en Irán. Cuando hice una nota rápida el otro día sobre el tema, todavía parecía simplemente un feroz hijo de puta, pero visto lo visto hoy casi se diría que es una amenaza mundial. Definitivamente, el MundoReal™ se parece cada vez más a Juegos de Guerra.
Igual que dicen que no debes asustarte al viajar en avión cuando hay turbulencias, sino cuando ves el miedo en la cara de las azafatas, aquí empiezan a leer análisis que no levantan precisamente el ánimo. ComputerWorld lo califica como el malware más malo maloso de todos los tiempos, un código diseñado por «un amplio grupo de expertos que sin duda le ha dedicado grandes recursos»; en Zerohedge hacen un excelente resumen donde lo describen como «un arma de precisión dirigida a destruir un objetivo del Mundo Real, todavía desconocido».
Hasta nuestro admirado Bruce Schneier, el mismísmo Chuck Norris de la seguridad informática, lo califica de «impresionante», tal vez el mismo tipo de impresión a modo de admiración que le dejaba a Ash la mortífera y letal precisión del Alien que llegó a la nave Nostromo.
Al parecer la «criaturita», que se detectó en junio pasado pero puede llevar muchos más meses dando vueltas por ahí, ha afectado ya a 45.000 sistemas de control industrial de todo el mundo, aunque principalmente en Irán, Pakistán, India e Indonesia. Según el artículo de ComputerWorld, Stuxnet utiliza no una sino cuatro vulnerabilidades de tipo zero-day (agujeros de seguridad totalmente desconocidos hasta el momento) localizadas en Windows para colarse en los ordenadores y propagarse por Internet.
Veremos en qué acaba el asunto, pero desde luego parece que ha pasado de ser una mera anécdota. Aunque imagino que si está ya detectado y localizado estarán analizándolo a fondo y tomando medidas en todas partes del globo para erradicarlo tan pronto como sea posible y evitar males mayores.
Publicado por Alvy # 24/Sep/2010
Categorías: Seguridad
Aplicando la «ley de los tres avisos» de forma masiva
Ante la inminente puesta en práctica en Francia de la Ley de los tres avisos dentro de unos días, las «multinacionales del copyright» ya afilan sus cuchillos: están enviando más de 10.000 denuncias diarias a los ISP y a las autoridades para que identifiquen a los «infractores» que descargan desde Internet sus contenidos
Los expertos creen que el número de denuncias podría aumentar hasta 150.000 al día, en un país en el que hay unos 30 millones de personas conectadas. A todo esto, los ISP franceses tienen la obligación de colaborar en la identificación, so pena de ser multados. [Fuente: TorrentFreak vía Boing Boing.] Actualización: Juan nos cuenta que como fórmula de protesta algunos ISP están facilitando los datos solicitados… pero en papel.
La Alta Autoridad de Francia se ha llevado una sorpresa cuando un operador, presumiblemente libre, ha decidido complicar la puesta en práctica de la ley Hadopi entregando sus listas de nombres y correos electrónicos en listados de papel, difíciles de manejar y que requieren un procesamiento manual, después de las solicitudes de identificación de IPs dirigida a los ISPs. Además ha habido "dos o tres chistes" sin especificar en las respuestas de los ISPs
Problemas en Twitter
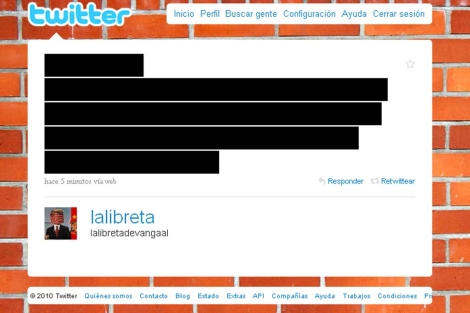
La red social de 'microblogging' Twitter ha experimentando problemas en su servicio. Así, los usuarios veían mensajes con colores en sus líneas temporales y, al acercar el ratón a los mismos, volvían a enviar el mensaje malicioso.
Sin embargo, el servicio funcionaba con normalidad a través de dispositivos móviles, en los que los mensajes simplemente aparecen como un código, pero no son reenviados.
La compañía ha anunciado que ya ha identificado y solucionado el problema, un ataque XSS.
Según explica la empresa de seguridad informática Sophos, el problema se debió a la explotación de una vulnerabilidad que permite que se abran las páginas de terceros en el navegador sólo con mover el ratón por la página, es decir, sin necesidad de hacer clic.
Además, esta vulnerabilidad permitía crear mensajes 'ocultos' por bloques de color, conocidos como 'tweets arco iris'.
Esta vulnerabilidad se aprovechaba al escribir un código de JavaScript ('onmouseover') dentro de una dirección URL. Al hacerlo, el usuario podía crear un mensaje 'pop-up' que aparecería cuando alguien pasaba el ratón por encima de dicho enlace.
Así, aunque al principio se utilizó esta vulnerabilidad como un "juego", según Sophos, pronto empezó a ser utilizado por spammers. De hecho, el problema ha llegado a afectar a Sarah Brown, mujer del antiguo primer ministro británico, que publicó sin quererlo un mensaje que dirigía a un sitio pornográfico japonés.
Una infografía muestra los colores predominantes de las marcas en Internet
Así como nuestro planeta es el planeta azul ya que los océanos lo tiñen con su predominancia vista de lejos, el azul es el color que indiscutiblemente tiñe a la Internet gracias a tantísimos logotipos de empresas. Esto es al menos lo que descubrieron los muchachos de ColourLovers al recopilar logos a lo loco y organizarlos según sus colores. El azul es el claro dominante, pero el rojo no se queda atrás mostrándose muy popular también, aunque virando bastante hacia los anaranjados y amarillos. Los tonos verdes no son muy elegidos, como verán en la imagen. Y tenemos por último a los logos multicolores entre los que hay alguna que otra empresa exitosa.
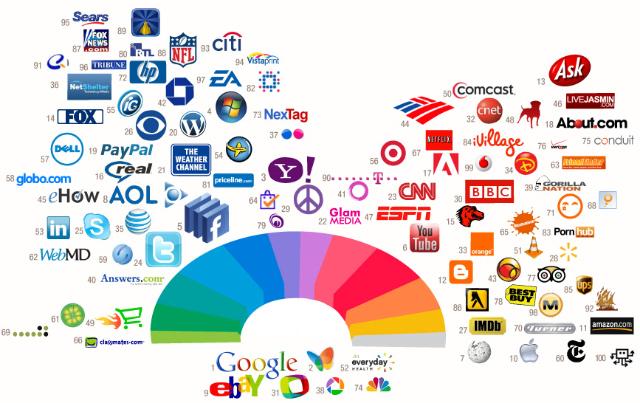
Luego del salto está la infografía completa, donde detallan a cuál de estas 100 empresas principales en Internet pertenece cada logo. Además hay una rueda de color similar a esta pero por tipo de sitio, así vemos que en materia de redes sociales, el azul también es el color del éxito, y entre sitios de servicios de localización, hay un poco más de equilibrio en cuanto a tonalidades.
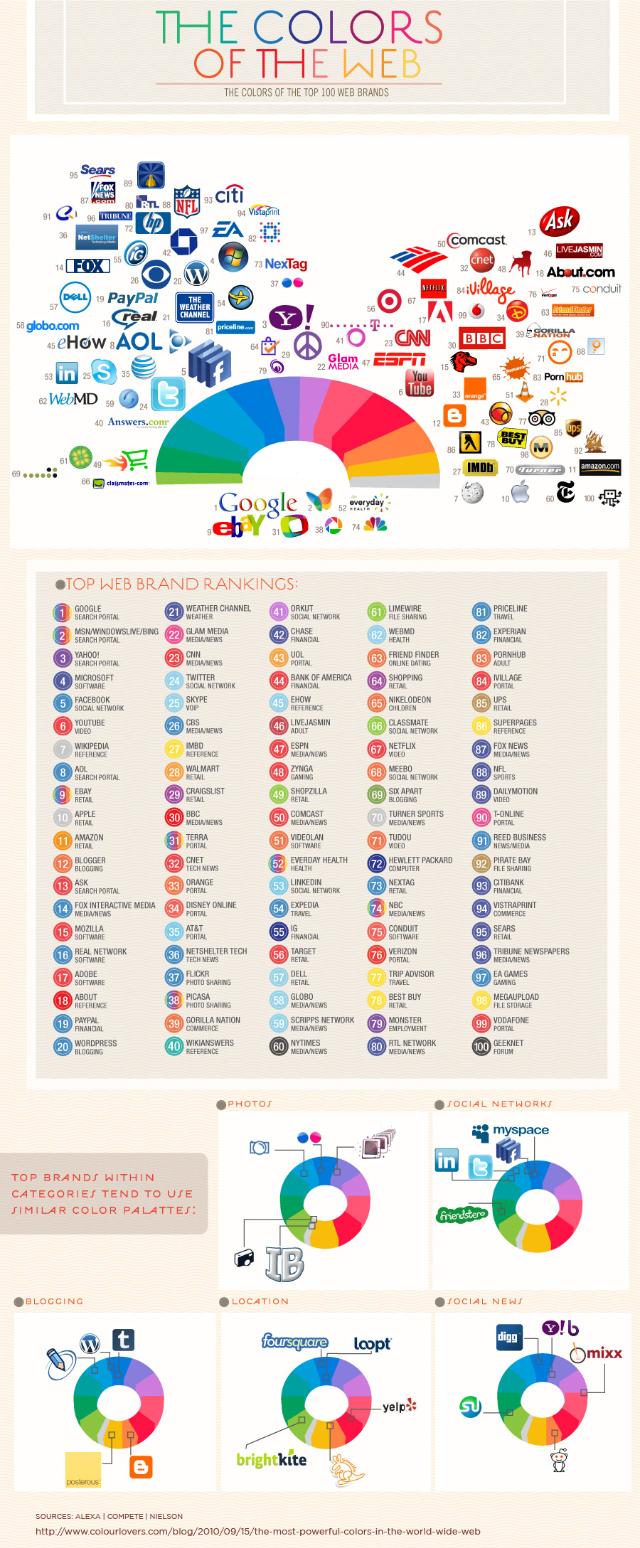
Los creadores de esta interesante infografía destacan que si bien hay compañías que se pasan un buen rato y se gastan un buen dinero en planear su branding y elegir el color indicado para su imagen, la gran mayoría de las que vemos aquí son empresas que nacieron como pequeñas startups que no necesariamente contaron con los presupuestos de marketing que tienen ahora en sus inicios. Cuentan por ejemplo la anécdota del famoso azul Facebook que recientemente confirmó Mark Zuckerberg en una entrevista reciente con The New Yorker que fue el color elegido porque el CEO es daltónico y el azul es el único color que puede ver realmente bien.
El post de ColourLovers también recuerda que hace unos diez años Wired hizo un análisis similar con las corporaciones de Estados Unidos, y seguro no les sorprende, el azul era el color ganador. Existen muchos estudios y teorías de qué significan los colores tanto cultural como emocionalmente, y en eso se basan muchos en seleccionar qué gamas y tonos quieren que representen a su marca, sabemos que este tipo de detalle influye a nivel inconsciente principalmente, con lo que realmente no creo que se pueda asegurar tan facilmente que tal o cual color es mejor para determinado tipo de empresa o producto. Pero las marcas continúan usando el color del planeta Tierra…¿Qué será? ¿El azul realmente tiene connotaciones tan positivas que usarlo es sinónimo de prosperidad empresarial y por eso lo siguen eligiendo? ¿O será que al haber tantas empresas “azules” las nuevas siguen repitiendo ese patrón marketinero y ya no sabemos si fue primero el huevo o la gallina? A mi tanto azul sinceramente ya me aburre.
Ozone debuta la primera mochila gaming
Ozone Gaming no sólo se centra en ratones, cascos/auriculares y alfombrillas gaming, sino también para el guardado de esos accesorios gaming, y qué mejor que una mochila para proporcionar a los jugadores una portabilidad de sus dispositivos con la mayor comodidad posible sin perder su estilo gaming.
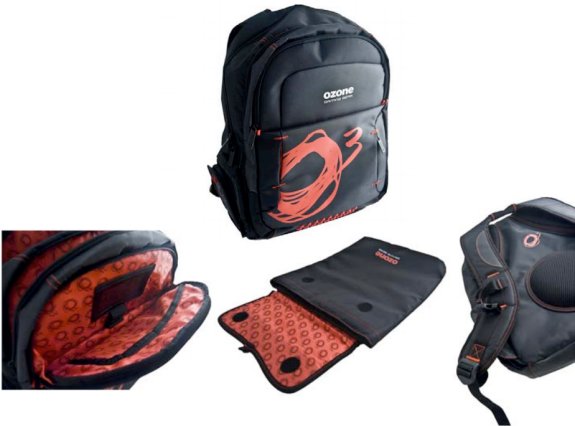
La Ozone Gaming Backpack, así se llama en inglés, permite introducir portátiles de hasta 16 pulgadas, cuenta con más de 10 compartimentos para que tengas todo el espacio que necesites, así como algunas características destacables, como un diseño ergonómico, un suave acolchado que protegerá al portátil de posibles golpes y ofrecer el más alto confort.
También se ha tenido en mente la estética y los pequeños detalles mientras se diseñaba esta mochila gaming, una prueba de ello es la característica de poder escuchar audio de tu reproductor multimedia sin tener que extraerlo de tu mochila.
Un tribunal pone en peligro el negocio de segunda mano
A vueltas con los problemas relacionados con la compra venta de software de segunda mano, en esta ocasión el pasito adelante lo dan las desarrolladoras con una sentencia firme que apoya completamente lo que muchos creadores manifestaban hasta la fecha: nosotros no somos propietarios del producto sino de una licencia que nos permite utilizarlo.
Os pongo en situación. El señor Timothy Vernon decide comprar copias originales del programa AutoCad de un estudio de arquitectura a punto de cerrar sus puertas por cese del negocio. Tras ello pone esas copias en venta en eBay, siendo denunciado por la empresa Autodesk con el argumento que comentábamos hace un segundo.
En el primer envite el señor Vernon se lleva el gato al agua y un tribunal le da la razón, él ha comprado algo que posteriormente puede vender con total libertad. Autodesk lleva el caso a un tribunal de apelación y éste último da la razón a los creadores de AutoCad distinguiendo entre la venta de software y la de una licencia.
Llegado a este punto la mayoría de empresas que han emprendido su particular caza de brujas contra el negocio de segunda mano ya cuentan con una sentencia firme en la que apoyarse, es decir, que se ha acabado el chollo que hasta ahora manteníamos como lo más normal y legal del mundo.
Leo entonces en el blog de David Jaffe, creador de ‘God of War’, ‘Twisted Metal’ y otros títulos de renombre, una opinión sobre el tema que navega entre dos aguas. La de aquél que lleva toda la vida disfrutando de los videojuegos y que en más de una ocasión habrá comprado un juego de segunda mano, y además la de un desarrollador que ve cómo por culpa de este negocio no ve entrar en sus arcas todo el dinero que debería.
Jaffe maneja dos propuestas que podrían “beneficiar” a todos: creadores, jugadores y vendedores de segunda mano. Por un lado un porcentaje de esas ventas podría acabar recalando en el estudio creador del juego, ingresándose éstos una porción del gran pastel que los practicantes de este tipo de venta se llevan hoy en día (no hay más que ver a cuánto nos compran los juegos y el precio de su venta una vez salimos de la tienda).
La segunda pasa por crear un período en el que el juego sólo se pueda comprar de primera mano, tal y como ocurría con los alquileres de películas hace no mucho tiempo. Es decir, el juego estaría a la venta X meses y a partir de ese punto las tiendas estarían autorizadas a comprar y revender copias usadas. Si lo quieres ya, pagas. Si no, te esperas una temporada.
¿Qué opináis vosotros? ¿Veis factible alguna de las dos opciones? ¿Estaríais dispuestos a hacer ese sacrificio o pensáis que la segunda mano forma parte del sector tal y como lo ha hecho hasta ahora? La pelota está en vuestro tejado. Piad.
Vía | David Jaffe
Movistar, Jazztel, Orange y Ono prohíben compartir la conexión ADSL con los vecinos
La resolución de la CMT que da el visto bueno a los planes de una comunidad de vecinos para compartir WiFi, ha despertado la imaginación de muchos usuarios que quieren reducir gastos en el hogar pero no pueden renunciar a tener Internet. Sin embargo, las operadoras tienen blindados los contratos del servicio para impedir que un mismo acceso a internet sea utilizado desde más de un hogar.
Unas son más explicitas y otras algo ambiguas, pero en general todas ponen límites a compartir la conexión. Incumplir está limitación permite que la operadora rescinda el contrato y por tanto puede suponer la interrupción del servicio.
Tanto Movistar como Orange prohíben utilizar la conexión fuera del domicilio que figura en el contrato. Según esta clausula, uno ni siquiera puede conectarse a su propía WiFi desde la calle.
Movistar, Jazztel, Vodafone y Ono prohíben la reventa. Pero entendemos que repartir el gasto de la conexión entre varios no puede considerarse reventa mientras no haya lucro, igual que compartir los gastos de luz de la escalera no supone revender el servicio de la empresa suministradora. Sin embargo, está posibilidad también quedaría descartada en el caso de Movistar, Jazztel y Ono, que prohíben compartir aunque no haya contraprestación económica. Sólo las condiciones de Vodafone son lo suficientemente laxas como para dejar la posibilidad de compartir sin revender.
| - |
Uso fuera del domicilio |
Reventa (lucro) |
Compartir (sin lucro) |
|---|---|---|---|
| Movistar | Prohibido | Prohibido | Prohibido |
| Orange | Prohibido | - | - |
| Jazztel | - | Prohibido | Prohibido |
| Vodafone | - | Prohibido | - |
| Ono | - | Prohibido | Prohibido |
Movistar
Movistar es la más estricta. Limita cualquier posibilidad de compartir la conexión fuera del domicilio sea reventa o compartición.
Asimismo, la utilización del Servicio podrá exclusivamente destinarse al ámbito profesional o privado y para uso exclusivo en el domicilio que el CLIENTE haya indicado para la provisión del Servicio. Queda expresamente prohibida la realización de actos de reventa o comercialización del Servicio a terceros ajenos a la prestación del Servicio o, en cualquier caso, de compartición de recursos fuera del domicilio para el que haya solicitado la provisión del Servicio. En caso de incumplimiento de la presente condición, MOVISTAR podrá suspender la prestación del Servicio.
- Contrato Movistar (página 14 clausula 5.3).
Orange
Orange dice que el servicio sólo puede utilizarse dentro del domicilio del cliente, lo que deja fuera cualquier posibilidad de compartir.
El Servicio ADSL Directo Orange se presta al Cliente en su calidad de cliente final, no pudiendo este último revenderlo a terceros. El Servicio ADSL Directo Orange se limita al ámbito del domicilio del Cliente. El Cliente se obliga a no conectar al Servicio ADSL Directo ORANGE ningún sistema informático, equipamiento o similar que esté ubicado fuera del domicilio de instalación del Servicio ADSL Directo Orange contratado.
- Contrato Orange (página 7).
Jazztel
La prohibición de Jazztel es breve pero efectiva. Impide distribuir el servicio a terceros, lo que incluye reventa y cesión gratuita.
Estos Servicios se prestan al Cliente para utilización exclusiva como usuario final. En ningún caso podrá el Cliente revender o distribuir el Servicio a terceros, salvo autorización expresa de JAZZTEL.
- Contrato ADSL de Jazztel (página 4 clausula 1)
Vodafone
Vodafone es muy breve y sólo se refiere a la reventa del servicio, lo que deja la puerta abierta a compartir el servicio, siempre que no haya lucro. Es por tanto la única compañía con la que no imcumpliríamos el contrato.
El cliente no podrá utilizar el servicio para [...] reventa a terceros.
- Contrato Vodafone (clausula 5).

Ono
Ono recalca que el uso de la conexión es "personal y particular" y no puede utilizarse por terceros, haya o no contraprestación económica, lo que elimina cualquier posibilidad.
Los productos contratados no incluyen la posibilidad de su reventa o utilización para un terminal público, ni su utilización por cuenta o en beneficio de terceros ya sea mediante cualquier tipo de contraprestación económica o gratuidad. Usted será responsable del buen uso y utilización de los productos contratados únicamente para su uso personal y particular, sin poder cederlos sin consentimiento expreso de ONO, y comprometiéndose a controlar el acceso al mismo.
- Contrato Ono (página 4 clausula 1.2.2).
Alternativas
Tanto Jazztel como Ono mencionan una excepción: el consentimiento expreso de la operadora. Esto significa que puede negociarse con la operadora unas condiciones especiales, que con toda probabilidad conllevarán un aumento de precio. Otra posibilidad son las tarifas para empresas, que no llevan este tipo de limitaciones y además garantizan hasta el 50% de caudal, lo que mejorará la velocidad real de cada usuario conectado a la red.
Por último, conviene tener en cuenta otros aspectos legales, como la responsabilidad por el uso de la conexión.