 Internet


El portal de descargas Vagos.es cierra cautelarmente tras recibir una denuncia de CEDRO
Prácticamente todo internauta español, haya o no haya entrado, sabrá de la página de descargas vagos.es. El portal, uno de los más grandes en nuestro idioma para descargar todo tipo de contenido, ha decidido cerrar después de recibir una denuncia de la asociación CEDRO (responsable de la gestión de los derechos de autor de sus socios) que ha provocado que el Ministerio de Cultura también tome cartas en el asunto.
Los responsables de Vagos aseguran que el cierre de sus foros es temporal hasta que se pueda demostrar que no se incurre en ningún delito, y al mismo tiempo muestran sus quejas en el comunicado oficial que han colocado en el portal:
Consideramos altamente preocupante que dos entidades como Cedro y el Ministerio de Educación, Cultura y Deporte, cuya función es, respectivamente, la salvaguarda de los derechos de los autores y del derecho de acceso a la cultura, puedan poner en riesgo la diversidad cultural que hasta ahora representaban los foros de Vagos.es. Los usuarios de este foro, mediante su libre interacción, han creado tertulias literarias alrededor de la inmensa biblioteca que representa internet. Wamba Project, S.L. considera un deber moral defender tal patrimonio cultural, por lo que utilizará todos los mecanismos del estado de derecho en interés de sus usuarios, a los que mantendrá en todo momento informados sobre la evolución del procedimiento.
La Ley Sinde, que se aprobó justo a finales del año pasado y entró en vigor el 1 de marzo, ha hecho que los responsables de los portales de descargas reaccionen de varias formas pero siempre a la defensiva. Parece ser que el notario ya ha confirmado que no se almacena ningún archivo con propiedad intelectual, con lo que me da que estamos ante una larga batalla legal que con suerte acabará dando la razon a los responsables de Vagos.es.
Kim Dotcom anuncia que lanzará Megabox
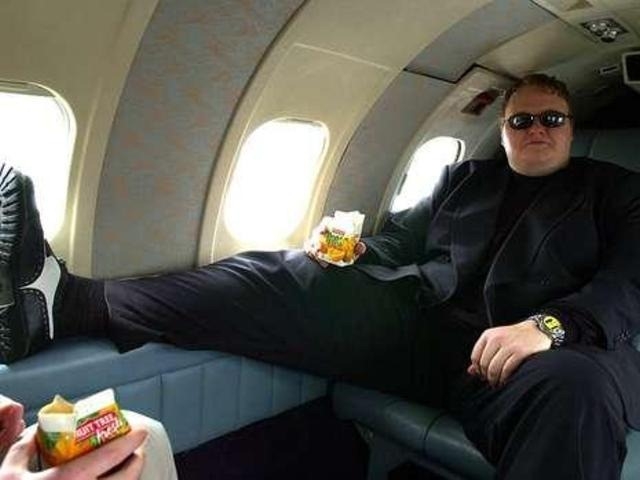
Cuando todo el mucho creía que el servicio que estaba a punto de lanzar Kim Dotcom, Megabox, había muerto con la detención del magnate, el hombre anuncia a través de su cuenta de Twitter que Megabox no está muerto ni mucho menos. Dotcom lanzará Megabox a pesar del proceso judicial que vive estos días.
Y es que Megabox era el servicio que el fundador de Megaupload anunciaba como el cambio. Un servicio como respuesta al modelo de la industria que cambiaría el equilibrio de poder y donde los músicos se sentirían realmente recompensados.
Se trataba de una plataforma donde los artistas podrían vender su trabajo directamente a los consumidores permitiendo a estos mantener el 90% de los ingresos. Durante esas fechas Dotcom llegaba a asegurar que:
Megabox incluirá acuerdos exclusivos con artistas que están dispuestos a apartarse de los modelos de negocio obsoletos.
Luego llegaría la detención de Dotcom junto a varios miembros de Megaupload a principios de año, momento que parecía el fin de Megabox. Muchos pensaban que la razón detrás de las detenciones se debía a la plataforma que estaba a punto de lanzar como medida de presión de la industria.
Hoy, varios meses después, Dotcom anuncia a través de su cuenta de Twitter que el proyecto no se ha abandonado. Al contrario, el magnate anuncia con una imagen que Megabox “está por llegar”.
Kim Dotcom se reúne con Steve Wozniak y asegura que el proyecto MegaBox sigue vivo
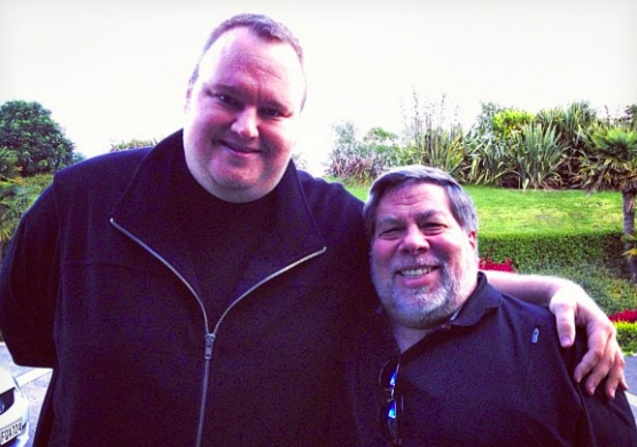
Megaupload puede haber protagonizado una de las caídas más sonadas de la industria basada en compartir archivos por la red, pero eso no significa que su fundador Kim Dotcom esté pensando en renunciar a todas sus actividades. Kim se ha reunido recientemente con Steve Wozniak, uno de los fundadores de Apple junto a Steve Jobs, y ha aprovechado para declarar que el proyecto MegaBox está más vivo que nunca y progresando.
MegaBox, como ya dijimos a principios de año cuando el abogado de Megaupload abandonó el caso, pretende ser un servicio de distribución de música que garantizará un 90% de las ganancias a los artistas saltándose a los intermediarios e incluso sacará esas ganancias a partir de descargas gratuitas.
La Electronic Frontier Foundation o EFF, que Wozniak apoya públicamente, está ayudando a Kim Dotcom a recuperar todos los archivos que Megaupload almacenaba antes de que las autoridades estadounidenses cerraran el servicio. Si MegaBox realmente está en fase de desarrollo y cumple lo que promete seria un problema para las discográficas, que sin duda pondrían toda la carne en el asador para defender su modelo de negocio. Habrá que estar atentos a su progreso.
Científicos encuentran una mujer que ve 99 millones de colores más que el resto de humanos
Así lo ha anunciado la científica Gabriele Jordan, de la Universidad de Newcastle. Se ha identificado a una mujer que tiene una visión “tetracromática”, es decir, una persona con la capacidad de ver con mucha mayor profundidad de color que el resto de personas.
Para que nos hagamos una idea, se estima que una persona normal pueda llegar a percibir hasta un millón de matices diferentes en los colores. El poder para distinguir los colores proviene de las células en los ojos denominados conos. El promedio en las personas es de tres tipos de conos, cada uno de los cuales desencadena diferentes longitudes de onda de luz.
Por tanto prácticamente todo el mundo tiene una visión tricomática (capaz de percibir los tres colores primarios).Luego existen las personas que tienen un tipo de ceguera a uno o más colores. Aquellos que tienen una visión dicromática no ven un color primario por falta del receptor correspondiente, la mayoría acaban aprendiendo a reconocer el color de los objetos comunes basándose en su brillo y en la experiencia anterior. Este ultimo caso se puede aplicar a la mayoría de animales.
Aún así, los científicos han creído durante mucho tiempo que existe gente con cuatro conos con la capacidad de ver una amplia gama de colores que la mayoría no puede detectar. Serían individuos con una visión “tetracromática” capaz de ver un centenar de millones de colores.
La doctora Jordan y sus colegas habían estado buscando durante los últimos 20 años individuos dotados de esta visión, encontrando hace dos años a una persona.
Tal y como cuentan sería la primera en el mundo con esta capacidad, aunque creen que existen otros en el mundo. Su estudio, publicado ahora, reconoce que encontraron varios individuos con cuatro tipos de conos aunque sólo una persona superó las pruebas de este tipo de visión.
Sería una mujer a la que han identificado como sujeto cDa29 y que se encontraría en el norte de Inglaterra. Tras el hallazgo, Jordan se pregunta la razón por la cual existen personas con cuatro conos pero solo una con las capacidades de la visión:
Ahora sabemos que existe la visión tetracromática en humanos. Lo que no sabemos es la razón por la que existe gente con cuatro conos que no puede desempeñar este tipo de visión.
Y es que al parecer, Jordan desarrolló en el 2007 un método eficaz para identificar mujeres con visión tetracromática. Su estudio derivó en el examen exhaustivo de 25 mujeres con cuatro conos poniendo a prueba en cada una el tipo de visión.
Solamente la mujer etiquetada como cDa29 pudo detectar una amplia gama de colores de forma correcta, la única persona hasta entonces capaz de lograrlo.
A partir de aquí comenzará un nuevo estudio. Jay Neitz, investigador de la Universidad de Washington, cree que todas las mujeres con cuatro conos tienen el potencial de la visión tetracromática, lo único que necesitan es desarrollarla o despertar la capacidad:
Debemos pensar que la mayoría de las cosas que vemos, son fabricadas por nosotros mismos tratando de hacer que los colores sean tricromáticos. El entorno natural no tiene los matices suficientes para aprovechar el potencial completo de la visión tetracromática.
En cambio, las personas con cuatro conos pueden ser ayudadas en laboratorio exponiéndolos a experiencias visuales que ayuden a desarrollar habilidades cognitivas que identifiquen una gran variedad de matices.
Quedaba una pregunta en el aire. Ese primer sujeto, cDa29, con visión tetracromática, ¿cómo veía el mundo? Jordan acaba dando las claves:”
Ella era incapaz de comunicarnos su experiencia ya que es imposible describirlos matices de los colores que ella misma percibía.
Hacker afirma haber sustraído datos de clientes de 79 entidades bancarias
Nuestros datos personales, hoy en día, están almacenados en múltiples bases de datos en diferentes empresas y, por tanto, salvaguardadas por distintas medidas de seguridad. Bancos, empresas de servicios o administraciones públicas recopilan gran cantidad de datos y, teóricamente, están obligadas a ponerlos a buen recaudo y evitar que terceros puedan acceder a ellos con no muy buenas intenciones. Sonados ataques como los realizados por Anonymous o LulzSec, además de sonrojar a más de un responsable de IT, han servido para poner sobre la mesa algunas de las carencias en materia de seguridad en grandes corporaciones (como Sony y la PlayStation Network o más recientemente LinkedIn) o instituciones de carácter gubernamental (como la OTAN o la CIA). Con todos los casos acontecidos en los últimos meses era de esperar que la seguridad de la información tomase un papel mucho más relevante, sin embargo parece que aún queda mucho camino por recorrer porque un hacker ha anunciado, a través de Twitter, que ha sido capaz de sustraer datos de 79 entidades bancarias y haberse hecho con los datos de unos 1.700 clientes.
I penetrated over 79 large banks, I've been targetting these banks since 3 months.

El hacker, que responde al nombre de Reckz0r, afirma haber estado trabajando durante tres meses en este proyecto y, por lo que ha colgado en Pastebin (un enlace a un archivo descargable), se ha hecho con 50 GB de datos que contienen los datos de unos 1.700 clientes de 79 entidades bancarias de Estados Unidos, Reino Unido, Canadá y otros países de los que tendría sus nombres, direcciones postales, correos electrónicos, tipo de tarjeta de crédito (crédito o débito y VISA o MasterCard) y números de teléfono (al menos esos son los datos que ha publicado). De hecho, parece que Reckz0r tendría también información relativa a las tarjetas de crédito de estos usuarios (números de tarjeta) aunque por ahora no ha publicado esta información.
Actually, I didn't hacked VISA & Mastercard, I hacked the banks, #Chase..etc
¿79 bancos vulnerables? Esa es una de las posibles explicaciones aunque, según se comenta, toda la información podría proceder de una única fuente: Global Payments, una compañía de transacciones electrónicas que, precisamente, anunció la semana pasada haber sufrido una brecha de seguridad que afectó a unos 1.200 clientes (una cifra que parece casar con la información que se ha publicado en la red).
Como curiosidad, la semana pasada Reckz0r anunció a través de Pastebin que se pensaba retirar para poner a disposición de las empresas sus conocimientos pero, independientemente de esta anécdota relativa al retiro de Reckz0r y su posible incorporación al mundo de la consultoría, todos estos casos ponen de manifiesto la negligencia de algunas empresas en cuanto al tratamiento y salvaguarda de datos personales se refiere.
Los ISP españoles ya no capan BitTorrent según los datos de M-Lab
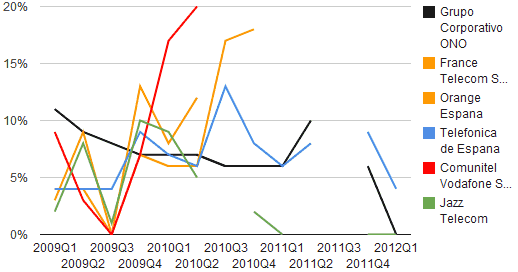
Sospechar de tu proveedor de Internet es lo más habitual cuando la descarga que estás esperando con impaciencia parece que va más lenta de lo normal. Pero a juzgar por los datos de M-Lab, el proyecto de medición de la calidad de internet impulsado por Google, las operadoras españolas son poco dadas a filtrar las conexiones de BitTorrent.
Un equipo de investigadores de la Escuela Universitaria de Syracusa, en EEUU, ha estudiado los logs recopilados en los últimos tres años por la herramienta Glasnost, utilizada para comprobar si una conexión está capada de ciertos tipos de tráfico. Glasnost forma parte de M-Lab, el proyecto auspiciado por Google para analizar la neutralidad de las conexiones a Internet.
Centrándose en los datos referentes al protocolo de intercambio de archivos BitTorrent, han elaborado el ranking de "Los mayores capadores del mundo", el salón de la fama de los ISP que menos escrúpulos tienen a la hora de alterar el tráfico para limitar las descargas P2P de sus clientes.
La buena noticia es que ningún operador español aparece entre los premiados en los rankings anuales entre 2009 y 2012. Si miramos la gráfica del primer trimestre de este año, nos encontramos en primer lugar a un ISP de Filipinas y en el resto de posiciones figuran proveedores de países como Japón, Canada, Taiwan, Korea, Argentina o Gran Bretaña.
Para ver los datos obtenidos a partir de los tests que se han realizado desde España, hay que irse a la tabla de ISPs y seleccionar manualmente los datos para nuestro país.
Aunque no hay datos para todos los trimestres y proveedores, en general el porcentaje de tests donde se ha detectado inspección profunda de paquetes para tráfico BitTorrent, no son altos en España, si lo comparamos con los resultados de otros países de la zona, como Portugal o Italia, Alemania o Gran Bretaña.
La propia página indica que Glasnost puede generar falsos positivos y que si el porcentaje de un operador está por debajo del 10% puede considerarse que no hay capado.
Vodafone, Orange y Movistar son los únicos que superaron este porcentaje en el año 2010, pero desde el inicio del 2011 todos han estado por debajo del 10%. Curiosamente, los tres son operadores de Internet móvil, que son las conexiones con más limitaciones.
Interior reducirá la velocidad a 90 kilómetros por hora en las carreteras
El ministro de Interior, Jorge Fernández Díaz, ha anunciado hoy que reducirá de 100 a 90 kilómetros por hora la velocidad en las carreteras convencionales españolas. "Lo tenemos bastante claro", ha asegurado, en declaraciones a los periodistas, tras su intervención en Barcelona Tribuna. Fernández Díaz ha argumentado que la mayor parte de los accidentes se producen en estas vías.
El ministro ya había manifestado su intención de mantener o reducir la velocidad en este tipo de carreteras secundarias. Esta tarde ha concretado la reducción. Con las autopistas y autovías, en cambio, se había inclinado a favor de aumentar el límite máximo permitido, pero no lo ha dado por cerrado. "No hay una decisión tomada", ha indicado.
Hay un "consenso social", según Interior, según el cual no se entiende que la diferencia de velocidad entre vías rápidas y secundarias sea solo de 20 kilómetros. A su entender, hay tres soluciones posibles: aumentar la velocidad en carreteras y autovías, reducirla en las secundarias (como ha anunciado que harán) o un sistema mixto.
Así pues, Fernández Díaz no ha descartado que acaben aumentando a 130 la velocidad en las autopistas. Según ha señalado, es una de las opciones que están estudiando. Tampoco ha concretado cuando entrará en vigor la reducción en carreteras secundarias.
Según un estudio de ITRASA (Investigación Técnica y Reconstrucción de Accidentes) realizado para la Asociación Estatal de Víctimas de Accidentes de Tráfico, disminuir en 10 kilómetros por hora la velocidad en carreteras convencionales reduce la distancia de detención en 12,7 metros, con el pavimento seco, y en 21 metros, con el pavimento mojado.
Las principales asociaciones de víctimas de accidentes han celebrado la previsible disminución de velocidad en las carreteras convencionales anunciada por el ministro de Interior, Jorge Fernández Díaz, --quien ha mostrado su disposición a reducir los límites de 100 kilómetros por hora (km/h) a 90--, al entender que "va a reducir el número de accidentes y la gravedad de los mismos".
Así, el presidente de la Asociación Estatal de Víctimas de Accidentes De Tráfico (DIA), Francisco Cannes ha añadido que la medida incidirá "positivamente" en la calidad del medio ambiente y en la reducción de la factura energética. En cualquier caso, ha exigido a las administraciones públicas que hagan las tareas de mantenimiento necesarias y controlen con radares que se cumplen los límites establecidos. "De lo contrario no servirá de nada", ha apostillado.
Asimismo, Cannes ha reconocido que las organizaciones que reclamaban esta disminución en las carreteras convencionales también tienen que "ceder algo" y, por lo tanto, entiende que se suba la velocidad en autopista de los 120 a 130 km/h "siempre y cuando se encuentren en condiciones óptimas y tengan el mantenimiento adecuado". En concreto, apuesta por una "regulación variable y por tramos", ya que "no todas cumplen con los requisitos".
Una tienda online hace pagar un 6,8% más a los compradores que usan Internet Explorer 7
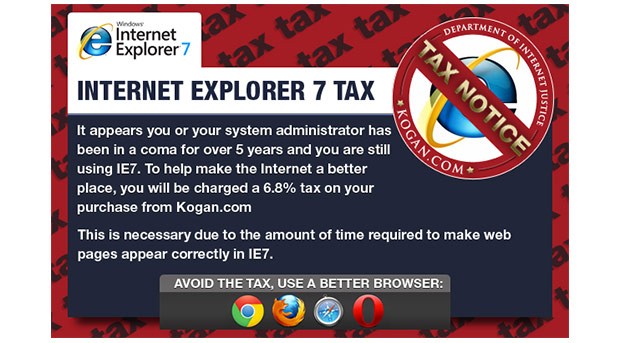
Kogan Technologies, uno de los mayores minoristas australianos de productos relacionados con la electrónica de consumo, con unos ingresos que este último año han superado los 100 millones de dólares, ha adoptado una decisión verdaderamente contundente contra los internautas que aun hoy en día siguen utilizando Internet Explorer 7: les va a hacer pagar un 6,8% adicional en todos los productos que compren en su tienda online.
El motivo que esgrimen sus máximos responsables es que este vetusto e inseguro navegador acarrea muchos dolores de cabeza a su equipo de diseñadores y programadores web, que desde hace años se ven obligados a retocar la página para hacerla plenamente compatible con IE7 destinando unas horas de sus respectivas jornadas laborales que en otro caso dedicarían a tareas más productivas.
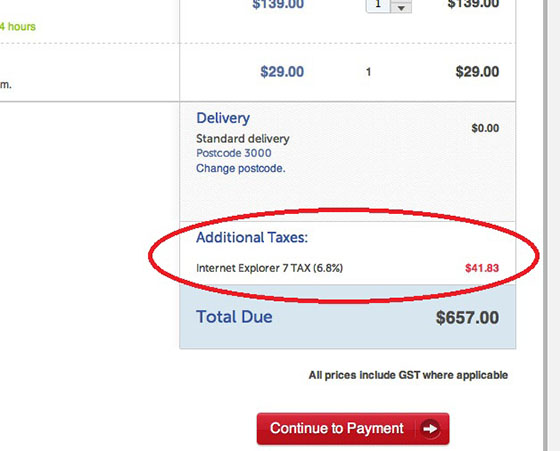
Como consecuencia de esta polémica medida, quienes a partir de ahora accedan a Kogan con Internet Explorer 7 serán advertidos mediante un pop-up de que deberán hacer frente a una tasa adicional equivalente al 6,8% del valor de lo que hayan comprado. Si aun así deciden seguir adelante, en el momento de pagar se les volverá a informar del impuesto extra que se les aplicará. Como véis, esta empresa no se anda con rodeos 
Google rechaza las peticiones de "censura" del Gobierno español
Entre julio y diciembre de 2011, la Agencia de Protección de Datos española ha pedido a Google que elimine 270 resultados de búsquedas que enlazaban con posts y artículos de blogs o periódicos en los que se hacía referencia a particulares, cargos públicos (alcaldes, fiscales y jueces) y a un blog sobre la corrupción en la Iglesia Católica. La agencia gubernamental también ha pedido que Google elimine tres blogs de Blogger y tres vídeos de YouTube.
Google ha rechazado todas las peticiones de retirada de contenidos que le presentó la Agencia Española de Protección de Datos (AEPD). “Consideramos que nos obligan a censurar”, asegura Dorothy Chou, analista de políticas públicas de Google. Chou denuncia que se ha llegado a solicitar la retirada de enlaces a un artículo sin que se haya pedido a quien lo publicó que lo elimine. Ninguna de las peticiones va acompañada de orden judicial.
Google considera “preocupante” que los organismos gubernamentales sigan solicitando eliminar contenidos políticos de sus servicios. “Esta es la quinta vez que publicamos este informe. Y como en las anteriores ocasiones, nos han pedido que quitemos contenidos políticos. Es alarmante no solo porque peligra la libertad de expresión, sino porque algunas de estas peticiones proceden de países de los que no lo esperarías, democracias occidentales no asociadas con la censura…”.
Wuaki.TV lanza una tarifa plana de cine y da el salto internacional
Rakuten suena a algún tipo de hortaliza exótica por estas tierras, pero es una multinacional japonesa experta en eCommerce. La compañía es propietaria de páginas web como PriceMinister o Play.com y también ha invertido en servicios tan conocidos como Pinterest.
Rakuten es noticia hoy porque ha comprado la compañía de videoclub online Wuaki.TV. A Rakuten le ha gustado como funciona Wuaki y quiere expandir su estructura más allá de España. Ninguna de las dos empresas ha hecho públicas las cifras del acuerdo debido a restricciones al cotizar Rakuten en la bolsa de Tokio.
La adquisición no variará el funcionamiento ni nombre de Wuaki.TV que, de hecho, lanza desde mañana su primera tarifa plana siguiendo experiencias como las de Filmin o Youzee.
La tarifa plana de Wuaki permitirá acceder a un catálogo de 1.000 películas que se irá actualizando con nuevos títulos cada mes. De momento no hay aún precio definitivo para esta tarifa, pero Jacinto Roca, CEO de Wuaki.TV, ha comentado que será inferior a 10 euros.
La compañía, de hecho, ha puesto en marcha una promoción llamada Pioneros por la que los que se preinscriban con su email en la tarifa plana tienen derecho a un precio de 4.99 euros mensuales de por vida. La promoción no obliga a darnos de alta en el servicio si nos echamos atrás a última hora.
De momento no hay más información sobre esta nueva iniciativa que se suma a todos los esfuerzos por buscar un nevo modelo de negocio en el que majors y público estén igualmente satisfechos
Obama ordenó un ataque cibernético contra Irán del que perdió el control
Tras su llegada a la Casa Blanca, el presidente norteamericano Barack Obama intensificó una campaña secreta de cibertataques contra el programa nuclear de Irán, con la que EE UU, con la ayuda de Israel, llegó a deshabilitar 1.000 centrifugadores de la planta de Natanz, un quinto de los que estaban en activo. El virus empleado escapó de Natanz en 2010, se replicó en la Red aprovechando un fallo en el sistema operativo Windows y fue bautizado por los expertos en seguridad como Stuxnet.
El New York Times reveló este viernes la existencia de ese programa de ciberataques, bautizado por la Administración de George W. Bush como operación Juegos Olímpicos. Se detalla además en un libro de próxima publicación, titulado ‘Confrontación y ocultación: las guerras secretas y el sorprendente uso del poder americano de Obama’, del escritor David Sanger.
La idea de atacar a Irán por internet surgió en 2006, como un recurso secreto y de bajo perfil, después de las oleadas de críticas recibidas por la Casa Blanca a causa de la invasión de Irak. Primero, un programa subrepticio se infiltró en la redes informáticas de Natanz, para enviar información de su funcionamiento a la Agencia de Seguridad Nacional, especializada en técnicas de espionaje. Con esos datos, EE UU diseñó el virus, con la ayuda de Israel.
Cuando Obama tomó el relevo de Bush, éste le animó, en una reunión secreta, a que mantuviera los ataques, por dos motivos: eran efectivos en ralentizar el programa nuclear de Irán y evitaban que Israel considerara un ataque contra Teherán de forma inmediata, algo que podría desestabilizar aun más el delicado equilibrio de Oriente Próximo. El actual presidente le hizo caso, e incluso intensificó los ataques. En primavera de 2010, el troyano llegó a inhabilitar los 1.000 centrifugadores.
Según pudo saber la inteligencia norteamericana, a través de comunicaciones interceptadas, los responsables del programa nuclear iraní no sabían qué estaba sucediendo en Natanz cuando el virus comenzó a atacar a los centrifugadores, en 2008. Éstos comenzaron a operar defectuosamente, con demasiada rapidez o demasiada lentitud. Pusieron en cuarentena una buena parte de su equipamiento y despidieron a algunos de los técnicos, sospechando un sabotaje. Finalmente, pudieron identificar a Stuxnet, que en ese momento ya estaba fuera de control, incluso para las autoridades norteamericanas.
En verano de 2010, por un error de programación, el troyano infectó el ordenador portátil de un científico iraní, que lo difundió involuntariamente por la Red. Los medios de todo el mundo se hicieron eco de él en 2010, y lo bautizaron como Stuxnet, mientras infectaba a miles de computadoras en Irán, Indonesia, India y EE UU, entre otras naciones.
EE UU no reconoció, hasta hace algunos meses, que está desarrollando armas de ataque en Internet. Hasta la fecha, sin embargo, no ha admitido su uso. El Times ha recabado esa información a lo largo de 18 meses de entrevistas a altos funcionarios norteamericanos, bajo condición de anonimato. Según estos, la intención de la Casa Blanca era evitar que Teherán pudiera llegar a desarrollar una capacidad de ataque nuclear en un futuro próximo.
Además, también se conoce la existencia de Flame, virus que comparte muchas similitudes con Stuxnet, y el cual tiene como creadores al mismo grupo encargado de Stuxnet. En este caso, Flame está programado para poder eliminarse de forma remota en caso de ser detectado, algo que ya ha empezado a ocurrir. Aún así, Irán asegura poseer una herramienta para acabar con este virus, aunque quizás se trate de una estrategia para intentar que Estados Unidos desista de su ataque, con el cual puede controlar todo el tráfico de cualquier red que se le antoje, borrar archivos, transferirlos e incluso paralizar toda la bolsa mundial, entre otras cosas.
El FBI le dice a los usuarios de Megaupload que pueden olvidarse de sus archivos

Así de claro ha quedado tras la declaración de las autoridades federales en Estados Unidos, quienes han indicado que tenían la capacidad de cerrar todo el servicio que mantenía en la nube Megaupload sin tener que dar asistencia a los clientes/usuarios con la recuperación de sus datos o posibles pérdidas en el proceso. El gobierno de Estados Unidos confirma que no asumirá los costes de recuperación de los datos.
Dicho de otra forma, este cambio radical nos indica que el gobierno de Estados Unidos, quién se encuentra inmerso en el juicio contra Dotcom y la petición de extradición a los Estados Unidos, cierra las puertas de par en par a que los usuarios puedan recuperar sus archivos legítimos.
¿Cómo? Desligándose del costoso proceso de identificación, copia y devolución de datos individual de cada usuario.
Un argumento que añade más incertidumbre sobre el proceso que se está llevando a cabo y la legalidad o no de las actuaciones. Hace unos días dábamos cuenta del contraataque del equipo legal de Dotcom.
La defensa del magnate denunciaba al FBI por clocar sus discos duros cuando las autoridades de Nueva Zelanda no habían dado permiso para ello enviándolos posteriormente y a través de Internet a Estados Unidos. La respuesta de los federales fue que lo único ilegal es apropiarse de medios físicos y no de datos clonados en la red.
Mientras el juez tendrá que dilucidar qué bando tiene razón en la disputa, los federales cambian el discurso y rompen cualquier posibilidad de que los datos y archivos de los usuarios de la plataforma vuelvan a sus equipos.
Con 66,6 millones de usuarios en el mundo, el FBI incautó 25 petabytes de datos de la plataforma. Megaupload a su vez tenía 1.100 servidores del proveedor de alojamiento Carpathia.
Lo que los federales argumentan es que después de confiscar esos 25 petabytes y apoderarse de todos los dominios, se olvidarán de la vuelta legítima de aquellos archivos confiscados de los millones de usuarios.
Una “jugada” que han explicado así tras la petición de Kyle Goodwin, dueño de la empresa de streaming y películas de deporte OhioSportNet, y que pedía la vuelta de todo su material alojado en la plataforma al no tener copias de seguridad:
El gobierno no se opone al acceso de los usuarios a los servidores previamente confiscados. El acceso no es la cuestión. La cuestión es que el proceso de identificación, la copia y la devolución de los datos es excesivamente cara y no vamos a asumir el costo que se pretende.
Con este panorama y con Carpathia exigiendo la necesidad de que alguien se haga cargo de los costes para conservar los datos (la compañía invierte 9.000 dólares diarios para mantenerlos), el futuro de los archivos de los usuarios parece cada día más cercano a su desaparición.
Google adopta IPv6 y Vint Cerf explica la importancia del cambio
Google ha sido uno de los grandes en adoptar IPv6 en el día de su lanzamiento y también uno de los mayores defensores del nuevo protocolo. Para explicar la importancia del cambio se ha apoyado en un vídeo protagonizado por Vint Cerf, inventor de TCP/IP del que hablamos en el especial sobre Internet.
Cuando la Red de redes comenzó a funcionar hace casi treinta años, sus creadores no podían soñar con el crecimiento que ha experimentado Internet en este tiempo, donde 2.500 millones de personas y 11.000 millones de dispositivos están conectados. El viejo protocolo IPv4 ya no da más de sí.
Internet ha contado con 2 ^ 32 (4.300 millones en números redondos) de direcciones IP con IPv4, y el IANA (Internet Assigned Numbers Authority) asignó las últimas en Febrero de 2011. El nuevo protocolo cuenta con 2 ^ 128 direcciones IP, IPv6 es la solución para no restringir Internet.
A partir de hoy, los distintos servicios de Google se conectarán a través de IPv6 e IPv4 y ambos protocolos trabajarán en paralelo. El problema de tener una pila doble, es que algún hardware de red puede que no maneje ambos al mismo tiempo, haciendo imposible para algunos usuarios acceder a ciertos sitios.
Un año después de día mundial de IPv6, todavía hay ISPs con problemas. Google mantiene una lista de direcciones IP que no pueden conectarse a los servidores debido a estos problemas de configuración. La transición completa llevará tiempo.
IPv6: cambio de era en la red
Y si todo sale bien, será completamente transparente e imperceptible. Será a las dos de la madrugada en hora de Madrid, las 00:00 GMT: el despliegue masivo de IPv6 por parte de numerosos proveedores de servicio, fabricantes de equipos y compañías de servicios web en todo el mundo, para dar lugar a un espacio de trescientos sextillones de direcciones IP para poder albergar el creciente número de dispositivos móviles de todo tipo, la internet de las cosas, y todo lo que está por inventar. El despliegue será en paralelo a la anterior IPv4, de manera que todos los equipos seguirán funcionando con total normalidad.
En esta página, World IPv6 Launch, tienes más información de lo que es para la red un auténtico evento histórico, un cambio de era. Nunca en el año 1981, cuando se definió el protocolo de IPv4, pudimos pensar que seríamos capaces de llenar los más de cuatro mil millones de direcciones IP a los que daba lugar. Pero efectivamente, en uno de los procesos de difusión tecnológica más impresionantes y con más consecuencias de la historia de la humanidad, las hemos agotado. Completamente.
In memoriam de Eduard Gil
En la madrugada del 4 de junio falleció en San Petersburgo a la edad de setenta y siete años el artista ruso, llamado en todo el mundo “Míster Trololo”, Eduard Gil, uno de los cantantes más populares de los tiempos soviéticos.
En la vida de Eduard Gil hubo de todo: largos años de éxito, después un olvido total, y al final del camino una inesperada gloria mundial: un destino seguramente envidiable. Especialmente ese estallido de popularidad que se produjo en 2010, cuando uno de los videos del cantante cayó en la red mundial. Él con gran placer entonaba una melodía soberbia, sin una sola palabra, titulada “Me siento feliz de regresar a casa”. En el espacio Internet de EEUU y Europa esta grabación tuvo millones de entradas y por su popularidad desplazó incluso un video del presidente norteamericano Barack Obama. Los distintivos, tazas y camisetas con la imagen del cantante se convirtieron en un artículo solicitado en las tiendas online británicas. Y, obviamente, los fans imitaban con admiración a Gil, a veces lo parodiaban, y hacían de la canción videos de animación. En Facebook los fans del cantante formaron una comunidad en la que ingresaron más de catorce mil personas y fue entonces cuando lo llamaron “míster Trololo”.
El propio Eduard Gil fue casi uno de los últimos en enterarse de su triunfo a través de un nieto. Y con cierta admiración recordaba entonces la extraordinaria popularidad de la canción de hace cuarenta años:
—Era mi tarjeta de visita en los años 1960. Imagínense, no cantaba una canción de cuna, una marcha, sino esa canción sin una sola palabra durante dos minutos y medio. Hace unos cinco años que ya no la cantaba. Pienso que el propio destino me sugiere que hay que retomarla.
La vocalización “Me siento feliz de regresar a casa”, escrita por el compositor Arkadi Ostrovski, combinaba de la mejor manera con el carácter y el encanto de Eduard Gil: artista que poseía una energía límpida, gran optimismo y grandeza de ánimo. Y así también era su repertorio en los tiempos soviéticos. Pero esa época terminó y Eduard Gil y sus canciones parecían haber desaparecido de la escena, la radio y televisión. El ex ídolo de millones tuvo que viajar al extranjero para ganarse la vida. Y entonces los estudios que recibió en el conservatorio en su natal San Petersburgo le prestaron un gran servicio: él cambio de repertorio, empezó a cantar romanzas rusas en el cabaré parisino “Rasputin”. Así pasaron tres años y Eduard Gil no pudo soportar más, sentía una gran nostalgia por Rusia. Regresó a la patria comprendiendo perfectamente que no tenía perspectivas. No podía suponer que poco después empezarían a escribir de él como de una persona que “hizo estallar Internet” y que se abrirían nuevas posibilidades para continuar su vida artística.
Los admiradores confiaban hasta el último momento que se lograría organizar una gira mundial de Eduard Gil, ya que, a pesar de su edad, seguía actuando y se encontraba en perfecta forma. Pero el destino de nuevo dispuso otra cosa.
Rumor: SEGA Europa echa la persiana
Nos enteramos gracias a nuestros brodahs de Eurogamer: la web francesa Gamekyo afirma haber recibido informaciones de fuentes internas fiables que confirmarían el cese de actividad de SEGA Europa en los próximos meses. Esto conllevaría el cierre de todas las oficinas del continente, SEGA España incluida. Como principal motivo, se señala el poco éxito de los juegos desarrollados por los estudios occidentales para SEGA.
Si esto os parece poco a) Tenéis el corazón de piedra b) Agarraos los machos, porque las mismas fuentes indican que SEGA dejará de hacer juegos triple A y se centrará sólo en el desarrollo de títulos para móviles y tablets. De ser cierta estas informaciones, este E3 podríamos ser testigos del anuncio del último gran juego de la compañía, a cargo de The Creative Assembly, conocidos por la franquicia Total War.
De momento SEGA no ha confirmado ni desmentido el rumor. Puede que ni lo conozcan. Igual están todos en el bar, ahí, de risas, y fuera todo el mundo "OH DIOS MÍO, QUE CIERRA SEGA EUROPA Y YA NO HACEN MÁS TRIPLES A". O no. Quién sabe. Lo que sí es seguro es que para conocer el desenlace de esta historia, permaneced en sintonía con Gamersmafia, vuestra página amiga.
Kabel Deutschland bate el récord de velocidad en descarga con 4,7 Gbps

¿Ansías por tener un ancho de banda espectacular? Si ése es el caso olvida todas tus referencias puesto que el operador alemán Kabel Deutschland ha roto todas las marcas al establecer un nuevo récord de velocidad de descarga con 4,700 Mbps (4,7 Gbps)
Para ello, la firma ha empleado unos módems C4 CMT y CM820S de Arris, y el récord se ha establecido en la ciudad germana de Schwerin que recientemente ha actualizado su red a los 862 MHz. Antes de que los ciudadanos de esa localidad den saltos de alegría ante estas velocidades de vértigo, el operador ha corrido a aclarar que aunque la red es capaz de soportar dicha marca, no sucede lo mismo con los portátiles y módems que actualmente están a la venta en el mercado. Pero nos quedamos con el avance y la noticia: nos encanta la velocidad.
El creador del Facebook ruso se divierte denigrando a la gente de San Petersburgo
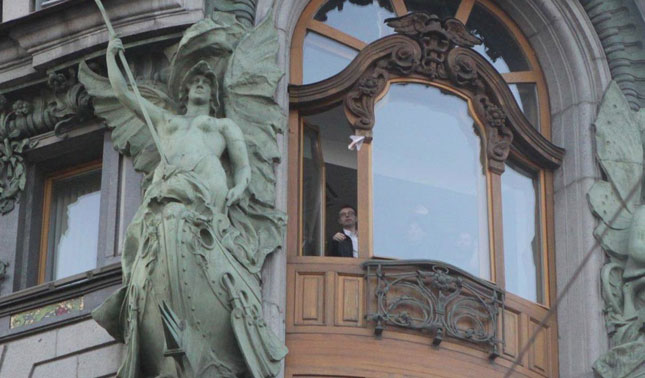
La fotografía que tenéis sobre estas líneas fue realizada el lunes en las oficinas centrales que VK.com, la red social más popular de Rusia, Ucrania, Bielorrusia, Kazajistán y Moldavia y una de las 50 páginas más populares de Internet de acuerdo al ránking Alexa, posee en San Petersburgo.
El diseño de este portal, que fue lanzado en septiembre de 2006, copia de manera poco disimulada el aspecto y las funcionalidades de Facebook, pero ello no ha sido óbice para que se haya convertido en un enorme éxito y haya hecho de su fundador, un joven que responde al nombre de Pavel Durov, un multimillonario con tan solo 27 años.
Tristemente, da la sensación de que no ha sabido asimilar la montaña de dinero y fama que este portal le ha reportado. La imagen que encabeza este artículo así lo atestigua. En la misma aparece junto a su vicepresidente lanzando a modo de juego avioncitos hechos con billetes de 5.000 rublos (unos 122 euros al cambio actual) a la gente que se encuentra en la calle situada bajo su despacho.
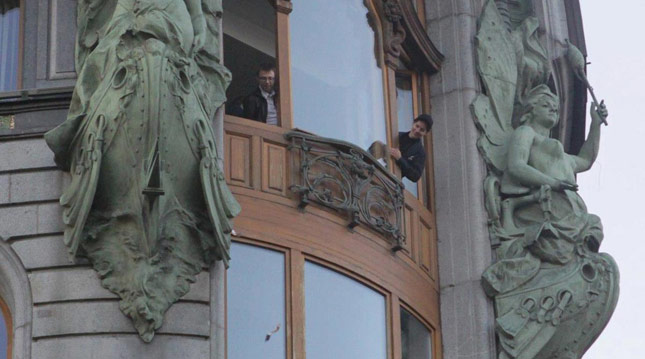
La lluvia de dinero en forma de aviones de papel provocó que una muchedumbre se agolpara en unos pocos metros cuadrados y que se produjeran peleas continuas por hacerse con el preciado dinero entre los vecinos y transeúntes que allí se encontraban mientras Durov y sus acompañantes se divertían ante el inusual y denigrante espectáculo que contemplaban desde sus privilegiados aposentos.
En un rato lanzó por la ventana unos 1.800 euros. Más tarde, a través de su cuenta de Twitter, confesó en un alarde de soberbia insultante, que, y cito textualmente, "tuvimos que parar pronto debido a que la gente se comportó como si fueran animales". Todo un personaje, como podéis ver.
Kaspersky descubre Flame, software de espionaje más complejo que Stuxnet
La firma de seguridad rusa Kaspersky ha denominado a Flame como el “software malicioso de vigilancia más complejo que hemos encontrado hasta la fecha”. Un programa dirigido a la recopilación de datos privados de países que ha quedado al descubierto. Habría estado operando desde agosto del 2010.
Según la firma, Flame es probable que haya sido “patrocinado” por algún país aunque no están seguros de su origen exacto. Una investigación que ha sido posible con la ayuda de la ONU.
Al parecer se descubrió sobre una investigación paralela ante una nueva amenaza bajo el nombre de Wiper, un malware que estaba eliminando datos en equipos del oeste de Asia. Flame estaría diseñado para recoger grandes cantidades de información sensible. Según la firma:
Una vez que el sistema está infectado, Flame comienza un complejo conjunto de operaciones, incluyendo la sustracción del tráfico de la red, realiza capturas de pantalla, graba conversaciones de audio, intercepta el teclado y así sucesivamente.
En cuanto a sus objetivos, los primeros análisis muestran más de 600 entre los que se encontraban usuarios individuales, empresas, instituciones académicas o gobiernos entre los que se estaría Irán.
El código malicioso en sí es de 20 MB de tamaño, hasta 20 veces más que Stuxnet, por lo que su evaluación completa según Kaspersky podría tomar varios años. El tamaño y su sofisticación indicarían que nos encontramos ante un trabajo respaldado por algún gobierno:
En la actualidad hay tres clases conocidas de los “jugadores” que desarrollan malware y spyware: hacktivistas, ciberdelincuentes y estados nacionales.
Flame no está diseñado para robar dinero de cuentas bancarias. También es diferente de herramientas de hackeo más bien simples y malware utilizados por los hacktivistas. Así que al excluir a los ciberdelincuentes y los hacktivistas, llegamos a la conclusión de que es muy probable que pertenece al tercer grupo.
Junto a Irán habrían estado afectados por el software Israel, Sudán, Siria, Líbano, Arabia Saudita y Egipto.
Una mujer saca los ojos a su hijo en un supuesto ritual satánico
Una mexicana que participaba supuestamente en un ritual satánico en el Estado de México dejó ciego a su hijo de 5 años al sacarle los ojos, informaron hoy fuentes médicas y del municipio de Nezahualcóyotl, en el centro del país.
Una representante del ayuntamiento de esta localidad dijo a Efe que siete personas fueron detenidas por policías municipales y agentes de la Procuraduría General de Justicia del Estado de México, entre ellos la presunta agresora, identificada como Carmen Ríos García, de 23 años. "Lo que creemos, es una hipótesis, es que era un ritual satánico.
"Ellos hablan de ceremonia religiosa", declaró Mayra Pérez, subdirectora de información del ayuntamiento de Nezahualcóyotl, en el centro de México. Los hechos ocurrieron hoy en la colonia San Agustín Atlapulco, donde diez personas, tres de ellas menores, estaban encerradas en una vivienda realizando "una ceremonia religiosa", explicó la fuente.
Uno de los presentes, hermano de la supuesta agresora, dijo a las autoridades que la mujer "tenía al menor" de 5 años "en sus brazos" y pidió a los demás asistentes a la ceremonia que cerraran los ojos.
Fue entonces cuando al parecer sucedió la agresión contra el menor, identificado como Fernando, cuya madre le metió los dedos en los ojos y le dejó ciego, añadió la fuente. Alertados por familiares del menor y de la agresora, policías municipales trasladaron a Fernando a un hospital local y desde allí, por la gravedad de las heridas, en helicóptero, a otro de la Cruz Roja primero y después al Pediátrico de Tacubaya de Ciudad de México, donde la salud del menor es estable, según fuentes médicas.
El tío del niño agredido, Jesús Ríos, de 25 años, afirmó que varios de los presentes en la ceremonia, que se celebraba desde hace varios días, estaban bajo el influjo de "alguna droga o en shock", lo que impidió auxiliar al pequeño.
La Fiscalía del Estado de México ha abierto una investigación sobre los hechos y por ahora se desconoce si alguno de los adultos que se encontraban presentes en el momento de la ceremonia será procesado. Además de los arrestados, un menor de 8 años y un bebé de nueve meses fueron rescatados en el inmueble donde sucedió el aparente ritual.
Sobre el estado de salud de Fernando, fuentes de la Secretaría de Salud del Distrito Federal dijeron a Efe que se encuentra sedado, fuera de peligro, pero con "un traumatismo severo en ojos que le provoca la lesión irreversible" y le ha dejado ciego de por vida.
El parte médico al que tuvo acceso Efe señala que "después de un encierro de cuatro días, la madre seguramente no lo soportó y en un acto de histeria o desesperación se lanzó contra niño de 5 años", al que provocó lesiones fatales con sus propios dedos. El pequeño también presenta mordiscos en un brazo y una oreja, agregó la misma fuente.
Google Chrome desbanca a Internet Explorer como el navegador más utilizado
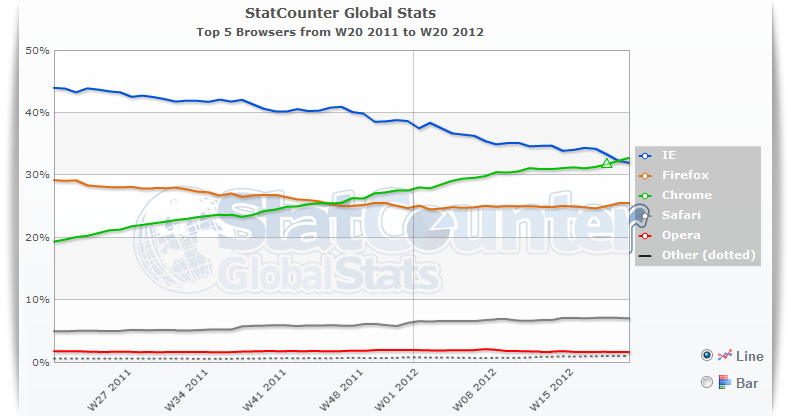
Google Chrome lleva tiempo queriendo superar a Internet Explorer como el navegador web más utilizado, y según datos de StatCounter, parece que esto ocurrió la semana pasada. Las últimas cifras de la firma (ofrecidas por Joey deVilla), muestran como por primera vez el navegador de Google se pone a la cabeza como el más utilizado en la semana número 20 del año, seguido de Internet Explorer, con Firefox, Safari y Opera completando el TOP 5.
Pero además, StatCounter le da otra victoria a Google, ya que su navegador para móviles (Android Robot) también ha superado a Opera, convirtiéndose así en la opción más popular en el mes de Marzo.
Google Chrome ha ido avanzando a pasos de gigante desde que aparecío en 2008. Las extensiones son un elemento clave en el éxito del navegador, pero también lo son las últimas modificaciones, como un planificador para Google +, un script para hacer que la red social de la compañía adopte el estilo de Pinterest, y diversas extensiones para el navegador, entre las que podemos encontrar nueve bastante interesantes.
WikiLeaks y The Pirate Bay vuelven a estar online
Aunque nunca dejaron de estar caídos del todo ya que existían muchas formas a través del proxy para seguir en funcionamiento, los sitios de WikiLeaks y The Pirate Bay vuelven a estar activos tras los ataques DDoS que llevaban sufriendo los últimos días. A la noticia se le suma la reivindicación del ataque por parte del usuario AnonNyre. La razón, el odio hacia Anonymous y la relación del colectivo con TPB.
Y es que han sido varios los días desde que el pasado 15 de mayo comenzaran una serie de ataques masivos DDoS que tumbaron las páginas oficiales de ambos.
Desde The Pirate Bay no se han revelado aún detalles de la persona/s que estarían detrás, aunque han dejado el siguiente mensaje en su página de Facebook:
Estamos de vuelta en plena vigencia. Muestra tu apoyo mediante la adición de este badge en tu foto de perfil.
Horas después de que la página volviera a estar activa, Anonymous aparecía en escena de forma indirecta. Aunque desde un primer momento habían rechazado cualquier autoría sobre los DDoS, parece que el motivo de los mismos se debió a un usuario en guerra con el colectivo.
Dos mensajes en su cuenta de Twitter daban fe de que AnonNyre podría estar detrás:
The Pirate Bay, estoy tan j…… cabreado, ¿por qué no hay porno anal aquí? Que os jodan TPB.
Junto a este primer mensaje le siguieron una serie de ataques verbales donde el usuario insultaba el sitio. Finalmente fue en Pastebin donde AnonNyre explicaba algo mas:
Ustedes deben estar explicándose por qué ataqué a The Pirate Bay- Soy Nyre y estoy en contra de Anonymous. No les apoyo e incluso algunas veces ayudo a los federales.
The Pirate Bay es un sitio web que actúa como comunicado de prensa de Anonymous. Por esta razón se me ocurrió que debería hacerlos caer y que de esta manera Anonymous no pudiera utilizarla. La idea era evitar su funcionamiento durante una semana.
Aunque el usuario no explica cómo fue capaz de tumbar la web (no dice nada de WikiLeaks aunque se ha mantenido bajo ataque DDoS el mismo tiempo que TPB), es probable que Nyre utilizara una botnet considerable. Aún así, tanto WikiLeaks como The Pirate Bay no han dado aún un comunicado oficial sobre la naturaleza de los ataques y su autor.
DIR-857, el nuevo router WiFi-N de D-Link que alcanza los 900 Mbps
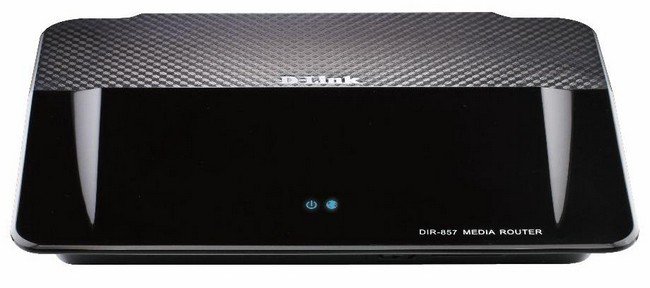
Presentado en el CES 2012, el nuevo modelo de router inalámbrico de D-Link, el DIR-857, quería posicionarse como uno de los últimos modelos basados sólo en 802.11n, pero que pudiera competir mano a mano con los flamantes y punteros dispositivos 802.11ac de velocidades por encima de 1 Gbps.
Para ello utiliza de forma simultánea las bandas de 2,4 y 5 GHz, alcanzando una velocidad total combinada de hasta 900 Mbps (450 Mbps en cada banda). Gracias a ello, debería ser capaz de transmitir a nuestros televisores cualquier secuencia en Full HD (almacenada en nuestros discos duros a su vez conectados al puerto USB 3.0 del router) en streaming que le pidamos, al tiempo que permite navegar por Internet o realizar videollamadas desde otros dispositivos.
Cuenta también con 4 conexiones Gigabit LAN para cable de red, con una ranura para tarjetas SDdesde las que compartir contenidos, compatibilidad con WPA/WPA2 e IPv6, con un sistema de priorización de ancho de banda en función del tipo de tráfico y con un servidor DLNA.
La verdad es que pinta muy bien (especialmente lo del puerto USB 3.0, no habitual en este tipo de dispositivos), aunque si queremos disfrutar de uno de estos routers DIR-857 en nuestras casas tendremos que ir preparando los 249 euros que cuestan, lo cual probablemente se aleje de muchos presupuestos domésticos. No obstante, si estáis interesados os recomiendo echar un vistazo a estadirección en donde podréis encontrar más información y vídeos sobre su funcionamiento básico.
Pirate Pay: guerra sucia contra el P2P financiada por Microsoft
Microsoft ha financiado con 100.000 dólares el proyecto de tres emprendedores rusos que han creado un sistema para torpedear las descargas de películas mientras se estrenan en los cines. Los servidores de Pirate Pay se encargan de generar tráfico malicioso que confunde a las aplicaciones P2P provocando su desconexión.
Los tres creadores de Pirate Pay empezaron en el 2009 programando un sistema de gestión de tráfico para un proveedor de internet ruso. Tras comprobar el potencial de la herramienta que habían creado, decidieron lanzarla como solución comercial, ofreciéndola a otras empresas interesadas en poner coto a la descarga de sus archivos en las redes de intercambio.
La división rusa de Walt Disney y Sony Pictures figuran como socios en la página web del proyecto. Cuando sus estrenos se proyectan en las salas de cine del país, Pirate Pay se encarga de rastrear las redes torrent y complicar la descarga de la película, trabajo por el que pueden cobrar entre 12.000 y 50.000 $.
La tecnología de Pirate Pay trabajaba interfiriendo en la comunicación que realizan dos clientes P2P antes de iniciar la transferencia. Andrei Klimenko, uno de los tres fundadores del proyecto, explica las líneas generales del mecanismo que utilizan.
Utilizamos una serie de servidores para conectar con todos y cada uno de los clientes P2P que distribuyen la película. Entonces Pirate Pay envia tráfico específico que confunde a estos clientes de forma que no pueden averiguar la IP real de otros pares, haciendo que se desconecten unos de otros. No todos los objetivos se consiguen, pero cerca de 50.000 usuarios no completan su descarga.
Pirate Pay aspira a expandirse a nivel internacional. Su principal inversor hasta el momento es Microsoft quién ha puesto 100.000 $ para el proyecto.
Periodistas de televisión posan insensibles ante incendio
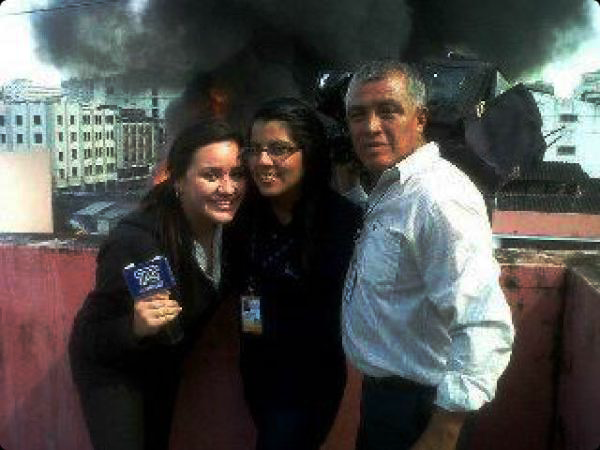
Digamos que ante una catástrofe donde hay muertos y heridos, cada uno de nosotros reccionará de diferente forma, en un incedio por ejemplo... unos se persignarán, otros rezarán, otros orarán, muchos estarán dispuestos a ayudar, nunca faltarán los típicos curiosos ni tampoco los ladrones buscando "pescar a río revuelto", pero como caso inédito en Ecuador, en un incendio catastrófico que tuvo lugar en la ciudad de Guayaquil (el pasado 7 de Mayo) no faltaron los reporteros del canal estatal de TC Televisión que hicieron gala de su gran "sensibilidad" y se tomaron una foto muy sonrientes, indiferentes y hasta burlones para subirla al Facebook. Ni en países más conflictivos pasa esto... ¡solo en Ecuador!
Aquí un extracto de la noticia del incendio:
Un camión lleno de diluyente que estaba supliendo a una fábrica pequeña de pintura (que nadie sabía que existía) se incendió justo debajo de una casa de un piso alto. Dos personas se lanzaron casa abajo. Hubo 7 heridos. Al frente habia una distribuidora de tanques de gas. Pudo haber sido una mega tragedia, pero nuestro Benemérito Cuerpo de Bomberos de Guayaquil acudió con 500 bomberos y lograron apagar las llamas antes de que explote el camión".
Cabe señalar que el caso de la foto con los 3 periodistas insensibles llegó a ojos del gobierno, quien de inmediato pidió explicaciones al respecto y tomar medidas respectivas. Hasta ahora, sólo el camarógrafo ha sido despedido, mientras que aún no se sabe la suerte que correrán las 2 reporteras, una de ellas novata y la otra que ya tenía algunos años en el canal.
Lo cierto es que, ni corta ni perezosa la gente comenzó a burlarse de los 3 reporteros insensibles a manera de fotomontajes y memes:
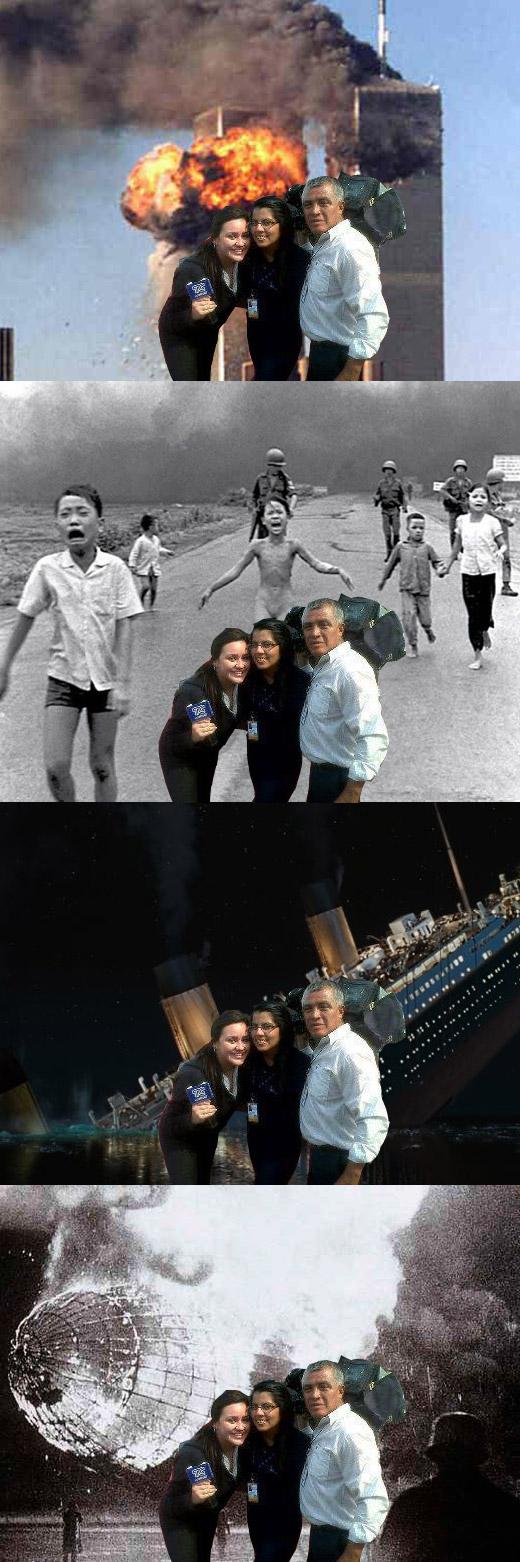
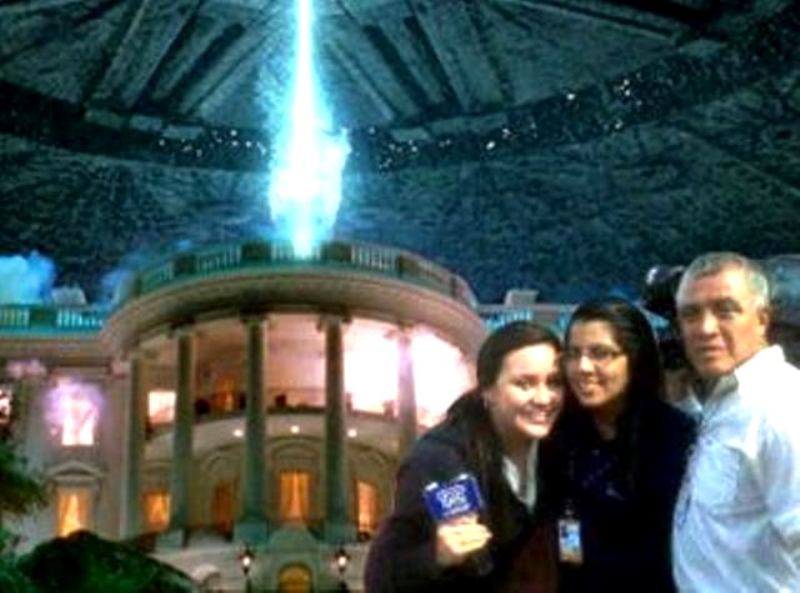
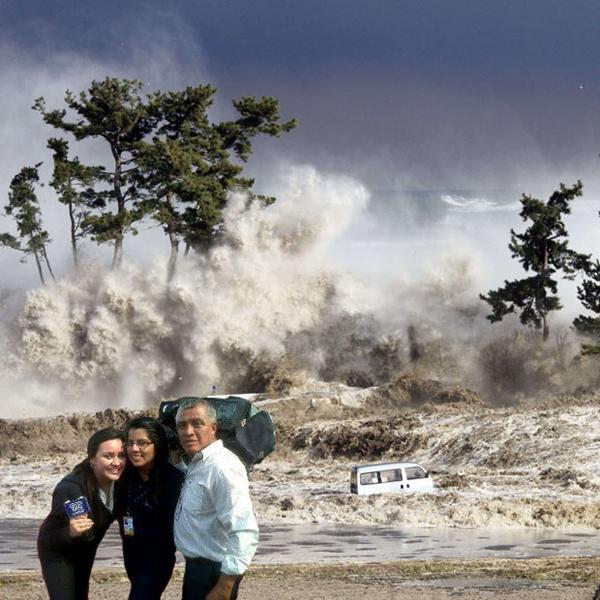
Aunque pueda parecer chiste este hecho, en realidad es muy indignante esa actitud que tomaron esos 3 pseudo-reporteros frente a una desgracia, que además de los daños materiales y el peligro al cual estuvieron expuestos habitantes, policias, rescatistas y bomberos voluntarios, encima hace poco ya se cobró una vida humana al no resistir las quemaduras en el hospital.
PD: Si los moderadores lo consideran necesario, pueden editar el post en caso de tener algo inapropiado.
Juega al Wolfenstein original gratis en tu navegador
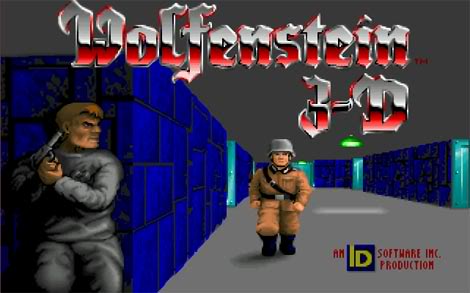
Si nunca has tenido la oportunidad de jugar al padre de los First Person Shooter hoy es tu oportunidad. En conmemoración del 20 aniversario desde la salida de tan mítico juego, Bethesda ha decidido lanzar una versión para navegador del Wolfenstein 3D, fiel al original.
Wolfenstein 3D fue especialmente controvertido debido a su realismo sangriento y la posibilidad de matar personas. Hoy no podemos más que recordar la situación más que con una sonrisa, porque queda claro que desde entonces ha llovido mucho. Por alguna razón, los juegos violentos son el pan de cada día.
Ya podéis empezar a perder horas en wolfenstein.bethsoft.com. Que vicio.
55.000 cuentas de Twitter hackeadas
Dentro de las buenas prácticas que un usuario debe seguir encontramos la costumbre de renovar nuestras contraseñas de manera periódica además de buscar contraseñas seguras (combinando mayúsculas, minúsculas, números y algún que otro carácter especial) que mantengan a salvo nuestros perfiles en redes sociales o nuestros archivos si utilizamos algún servicio de almacenamiento en la nube. Parece que un buen número de personas no ha estado siguiendo este tipo de pautas porque un grupo de hackers que no se han identificado han publicado en Pastebin las credenciales (correos electrónicos y contraseñas) de 55.000 usuarios de Twitter.
Cómo han conseguido las 55.000 credenciales es algo que aún no se ha revelado, lo que sí que podemos consultar todas las cuentas en 5 páginas de Pastebin y, la verdad, no estaría de más realizar una búsqueda para comprobar que nuestro correo electrónico no se encuentra dentro de las cuentas comprometidas:
- Cuentas comprometidas I
- Cuentas comprometidas II
- Cuentas comprometidas III
- Cuentas comprometidas IV
- Cuentas comprometidas V
La noticia se publicó en Airdemon haciendo mención a “fuentes cercanas a Twitter” que indicaban que el servicio era consciente de este agujero y estaba trabajando en minimizar el impacto sobre las cuentas de los usuarios afectados, algo que The Next Web ha podido constatar confirmando que Twitter ha enviado correos para resetear las contraseñas de los usuarios afectados. Otro detalle bastante interesante que Twitter ha confirmado es que dentro de la lista de estas 55.000 cuentas de correo comprometidas, se encuentran un buen número de cuentas de Twitter que son origen de mensajes de spam, algo que se puede comprobar viendo algunas de las cuentas de correo que aparecen en los listados.
¿Deberíamos preocuparnos? ¿Tiene Twitter un problema de seguridad? No creo que haya que alarmarse más de lo necesario, es decir, es bastante llamativo que se hayan publicado las credenciales de 55.000 cuentas de correo pero, viendo que muchas son fuentes de spam, seguramente no tuvieran contraseñas fuertes que se cambiasen con cierta regularidad.
Precisamente, de este hecho deberíamos aprender dicha lección; el primer mecanismo de defensa somos nosotros mismos y debemos velar por la seguridad de nuestras cuentas y, sobre todo, por nuestros datos para evitar cualquier suplantación de identidad o el acceso no autorizado a nuestros datos personales.
Nueve cadáveres colgados y 14 mutilados culminan una semana violenta en México
La buena noticia es que el índice de homicidios muestra signos que permiten a pensar que la escalada violenta en México se ha ralentizado. La mala es que esas cifras son números que palidecen ante los montones de asesinatos que ocurren cotidianamente en distintas partes del país, escenas como la de la madrugada de este viernes en Nuevo Laredo, Tamaulipas, donde los cuerpos de nueve personas fueron colgadas de un puente de esa población fronteriza, tétrica imagen que fue seguida del hallazgo horas más tarde de 14 cuerpos mutilados.
Autoridades militares y civiles informaron que los cuerpos de las nueve personas colgadas la noche del jueves en el puente del Libramiento Luis Donaldo Colosio corresponden a cinco hombres y cuatro mujeres. Los cadáveres mostraban signos de tortura y algunos estaban con los ojos vendados. Junto con los cuerpos se encontró un mensaje, supuestamente dejado por el Cartel de Los Zetas, y en el que se dice que mataron a esas personas en represalia por “calentar” la plaza, es decir por atraer la atención de las fuerzas federales de seguridad al, por ejemplo, poner un coche bomba afuera de unas oficinas de la policía local el pasado 24 de abril.
Los colgados de Nuevo Laredo y el hallazgo horas más tarde de 14 cuerpos destazados –cuyas cabezas fueron dejadas en neveras portátiles cerca de la presidencia municipal-- son el expediente violento que cierra una semana en la que la constante fue la cuenta de muertos.
Mayo comenzó con reportes de enfrentamientos ocurridos días atrás en el serrano poblado de Choix, en Sinaloa (oeste de México). En ese municipio cercano a Durango, según reportes de autoridades hubo hasta 20 fallecidos en choques entre distintos grupos de criminales y el Ejército. Y el miércoles se reportó que en la también población sinaloense de Estación Bamoa, en el municipio de Guasave, fallecieron otras 12 personas, entre ellas dos soldados, en nuevos enfrentamientos de la autoridad con presuntos narcotraficantes.
Si a lo anterior se agregan seis asesinatos que fueron reportados el miércoles en Zacatecas (centro-norte del país) y un rosario de cadáveres que se encuentran una semana sí y otra también en Estados como Michoacán, hacen difícil saber si la sangría ha perdido paso o se mantiene a un ritmo tan brutal como alto.
Hace cinco años, a principios de 2007, un periódico puso en su portada un enorme número “23”; los editores querían con ello llamar la atención sobre el alto número de asesinatos que se habían registrado en un solo día. En el primer trimestre de este año la cifra de homicidios rondó los 55 al día, y lo que es más notable es que ese monto representa una “buena noticia”, pues al totalizar menos de 5 mil asesinatos en los tres primeros meses de 2012, este periodo se convierte en el arranque de año menos violento desde 2010.
En abril se reportaron 999 asesinatos, informó el diario Milenio el primero de mayo, cifra 13 por ciento menor a los homicidios de marzo. En un reporte publicado el 25 de abril en In Sight, el investigador mexicano Alejandro Hope revisa las tendencias de los asesinatos en México y concluye que “no hay duda de que la gran espiral de violencia que se vivió entre 2008 y 2010 llegó el año pasado a un alto, y que gradualmente ha comenzado a ceder. Es importante enfatizar la palabra gradual: la reducción en escala nacional es todavía muy lenta”.
En los números mostrados por Hope, en Tamaulipas, durante los tres primeros meses de 2012 los asesinatos aumentaron 26 por ciento. Y en Veracruz, donde en menos de siete días han asesinado a tres periodistas, subió 32 por ciento. De cualquier manera son números que no sirven ni como pie de foto para la imagen nunca antes vista de nueve cadáveres colgados en un puente de Nuevo Laredo, prólogo del hallazgo de 14 cuerpos más. En 2007, 23 asesinatos al día en México eran noticia, ahora lo son pero en una sola población.
Imagen editada por SinSa: Excesivo
Buscan un Dueño!!
Pues bien, no sabia donde ponerlo exactamente, tampoco se si esta bien aquí, pero al ajo.
Mis padres tienen 5 gatos, y ahora dos hembras han tenido camadas.....jajajajaj, 9 gatos más, y la verdad es que no pueden quedárselos (la esterilización de los michinos llego tarde).

Gracias!!!
Telefónica cambia cacas por WiFi gratis para mantener parques limpios
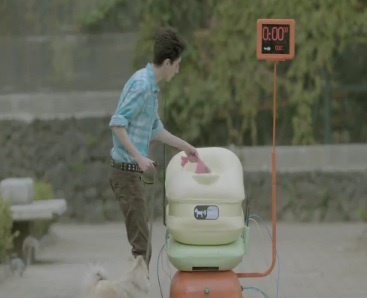
Desde México llega una iniciativa que pretende ayudar a limpiar las calles de las ciudades del país. Con Poo WiFi, Terra (propiedad de Telefónica) da minutos de red inalámbrica gratis a cambio de los excrementos de los perros.
Terra México, ha iniciado una curiosa campaña que, a pesar de lo increíble que parezca, es real.
Poo WiFi (caca WiFi) es el nombre del proyecto, que básicamente trata de instalar unas papeleras especiales en unos diez parques para que los dueños de los perros depositen en ellas los desechos de sus mascotas.
La papelera, que está conectada a una estación base, mide el peso del excremento y da una determinada cantidad de minutos de vida a la red Wi-Fi. Cuanto más pese la caca, más tiempo podrán navegar los que se relajan en el parque.
Obviamente, la campaña funciona con cualquier tipo de basura, pero en cualquier caso se mantiene el parque limpio, que viene a ser el objetivo final.
En España no nos vendría mal para reeducar a unos cuantos cochinos incívicos que andan sueltos, ¿verdad?