 Internet


La calidad del audio que nos rodea: ingeniería vs. percepción

Este artículo se publicó originalmente en Cooking Ideas, un blog de Vodafone donde colaboramos semanalmente con el objetivo de crear historias que «alimenten la mente de ideas».
Cuando examinamos la calidad de los equipos audiovisuales que nos rodean en el hogar, el coche o los centros de ocio, solemos pasar muchos detalles por alto que solo los expertos son capaces de definir con palabras. Por eso me encantó descubrir por ahí medio perdida esta entrevista a Alan Parsons en CE Pro, una revista para los profesionales de la electrónica donde desvela algunos de estos detalles.

Quién sería más adecuado para hablar de música: ¿Un artista capaz de valorar su calidad? ¿Un productor que sepa lo que cuesta conseguirla? ¿O un ingeniero que conozca toda la tecnología implicada en ello? Pues nadie más indicado que Alan Parsons, que ha tocado las tres facetas –como productor, músico e ingeniero de sonido– con estrellas como Los Beatles o Pink Floyd.
Hace tiempo ya explicábamos que para mucha gente la calidad no es lo más importante, algo en lo que Alan Parsons parece estar de acuerdo: él sostiene que los consumidores prefieren el MP3 porque es «rápido» –y en muchos casos gratis– y porque no saben lo que se pierden. Considera que el CD es una calidad «razonable» pero que estaría bien tener disponibles otros formatos de más resolución.
Los venerables discos de vinilo, afirma Alan Parsons, sigue siendo para puristas, y los formatos de más alta calidad, para los ingenieros. El hecho es que existen formatos para almacenamiento de música superiores al CD, como el DVD-Audio, el Super Audio CD o el DTS-HD Master Audio, pero no solo son formatos «enfrentados» sino que ninguno de ellos parece haber ganado la guerra frente a los CDs convencionales o el MP3.
Y sobre las disputas de los audiofilos respecto a si la calidad del vinilo es superior a la de algunos MP3, la discusión sigue abierta: los más viejos del lugar recordarán que en los primeros MP3 con una velocidad de muestreo muy baja se notaba realmente la ausencia de ciertos sonidos y frecuencias; en cambio hoy en día con los MP3 de alta calidad (256 Kbps en adelante) es difícil distinguirlos de los CD, o de los vinilos, para el caso.
El propio Alan Parsons reconoce en la entrevista no ser un gran consumidor de música «ni como entretenimiento» y que tampoco se gasta mucho dinero en equipos de audio; aparte de tenerle cierta «manía» a YouTube a quienes considera un poco piratillas. Pero deja caer otra perla que tiene que ver con la calidad del audio que disfrutamos a diario: lo que recibimos como audio final ha pasado por innumerables procesos de compresión y descompresión, y vuelta a comprimir y descomprimir, de modo que la calidad final queda degradada de forma casi inevitable.
¿En dónde puede apreciarse fácilmente esa degradación? Pues, por ejemplo, en la sincronización entre el audio y el vídeo. Ahora que todas las emisiones llegan codificadas a través de TDT (Televisión Digital Terrestre), satélite digital o Internet es fácil que en estos procesos de compresión la sincronía entre las imágenes y el audio quede ligeramente desplazada. Para expertos como Parsons, que se considera «especialmente sensible» a esos matices, es algo que se detecta fácilmente. De hecho, asegura que más o menos la mitad de los canales que se emiten están ligeramente desincronizados: de hecho basta zapear un poco y fijarse en ese detalle en escenas de diálogo o conciertos para observarlo.
Desde luego, con tantos canales en el aire cuyos telediarios incluyen un sinfín de vídeos de YouTube tremendamente pixelados no parece que esto sea un problema técnico sino simplemente de dejadez: qué más dará la sincronización del audio –pensarán– si estamos emitiendo píxeles como puños a menos fotogramas por segundo que las películas de Georges Méliès.
Afortunadamente, los seres humanos tenemos una habilidad innata en nuestro cerebro para «completar» todo lo que falta, ya sean imágenes o sonidos. Podemos ver caras donde hay píxeles y recrear una sinfonía a falta de algún acorde o matiz musical. Esta capacidad que nos ha proporcionado la evolución hace, aunque parezca raro, que ver un telediario «youtube» o escuchar un MP3 sea más llevadero.
{Foto: 5052 Stereo Valvle (CC) Ewan Topping @ Flickr}
Llega Google Drive
Al igual que el monstruo del Lago Ness, seguramente hayas leído rumores acerca de Google Drive en las últimas semanas. Hoy podemos decir, que al menos uno de los dos existe.
Hoy, introducimos Google Drive, un lugar donde puedes crear, compartir, colaborar y mantener todas tus cosas. Ya sea un proyecto de investigación conjunta que estés llevando a cabo con un amigo, la planificación de tu boda, o el seguimiento de un presupuesto para tus compañeros de piso, puedes almacenarlo y compartirlo en Drive.
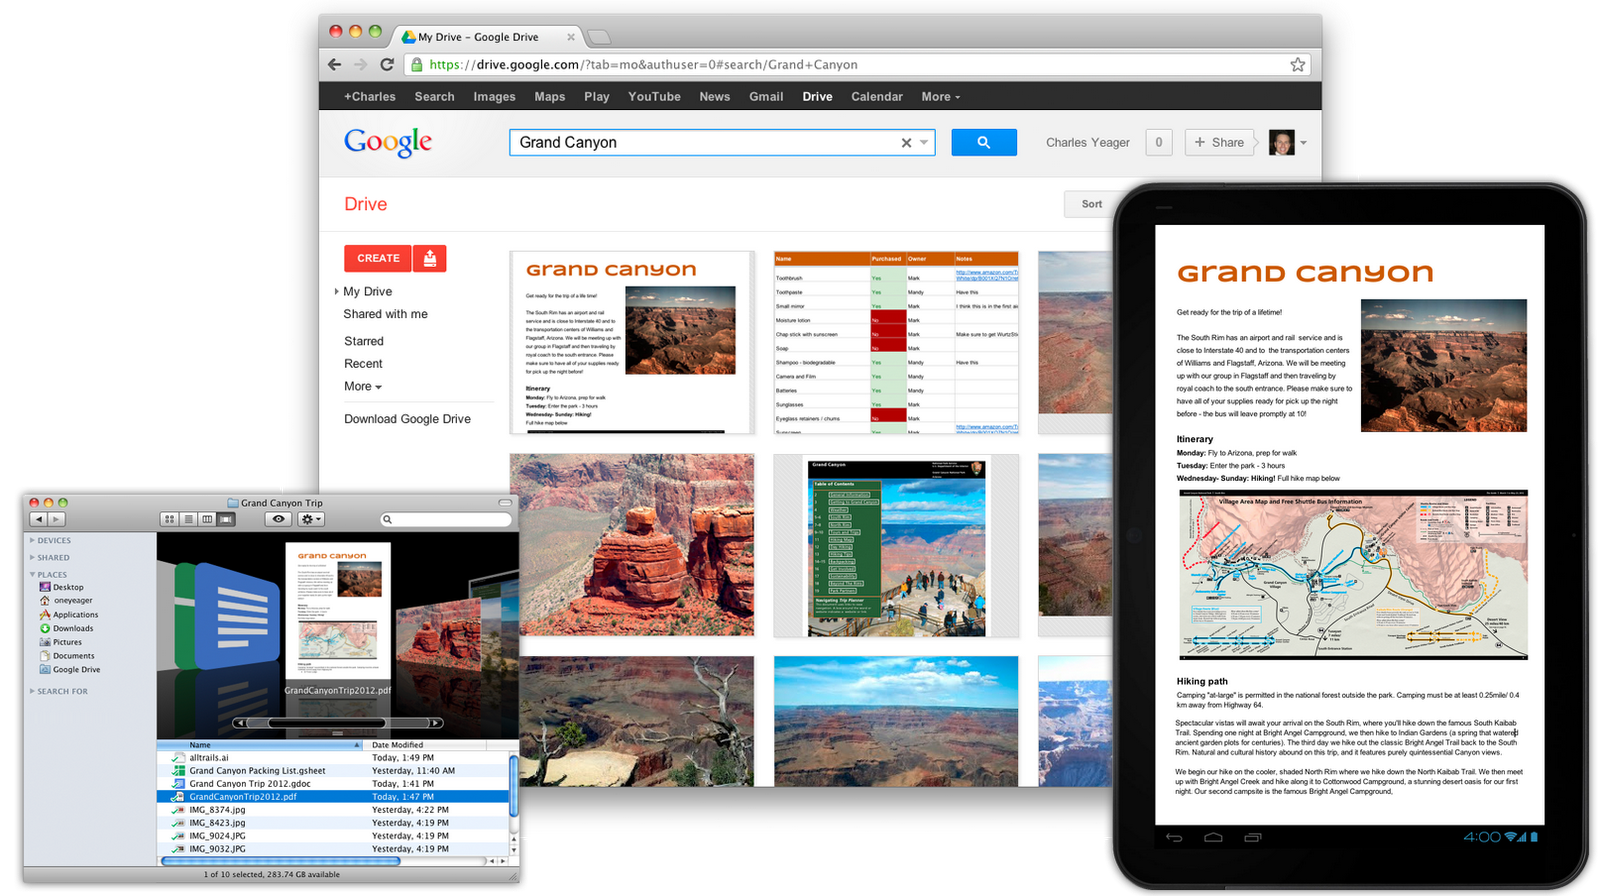
Con Google Drive puedes:
- Crear y colaborar. Google Docs está integrado en Google Drive, por lo que podrás trabajar en documentos, hojas de cálculo y presentaciones con otras personas y en tiempo real. Una vez que actives la opción de compartir archivos con otros, podrás añadir o responder a comentarios en cualquier cosa (PDF, imagen, vídeo, etc.) y recibir notificaciones cuando se envíen nuevos en dichos elementos compartidos.
- Guarda todo con seguridad y accede desde cualquier lugar (sobretodo mientras estás en movimiento). Todo tu material está simplemente... allí. Puedes acceder a él desde cualquier lugar a través de Internet, como desde tu casa u oficina, y todo mientras realizas otras tareas y accedes desde tus dispositivos. Puedes instalar Drive en tu Mac o PC, y puedes descargar la APP a tu teléfono Android o tablet. Estamos trabajando duro en una aplicación para dispositivos iOS. Y sin importar la plataforma, los demás usuarios pueden acceder a Drive con un lector de pantalla.
- Busca cualquier cosa. Busca por palabras claves o filtra por tipos de archivo, dueño y mucho más. Drive, incluso puede reconocer texto en documentos escaneados gracias a la tecnología de Reconocimiento Óptico de Carácteres (Optical Character Recognition - OCR). Por ejemplo, si escaneas un recorte de página de un periódico viejo, podrás usar la función de busqueda para buscar palabras en él. También utilizamos el reconocimiento de imágenes, para que si llevas a Google Drive (por ejemplo) imágenes del Grand Canyon, más tarde puedes escribir simplente "Grand Canyon" y todas las fotos que tengan relación aparecerán. Esta tecnología está todavía en sus primeros momentos, y esperamos que mejore con el tiempo.
Para empezar, todos los usuarios disponen de 5GB de almacenamiento libre y gratuito, lo cual es suficiente para subir fotos en alta resolución de tu viaje al Monte Everest, escanear tus cartas de amor, un resumen de tus objetivos empresariales, y aún así tener espacio para la novela en la que estás trabajando. Y si no es suficiente, puedes optar por 25GB de espacio a $2.49/mes, 100GB a $4.99/mes y 1TB por $49.99/mes. Al actualizar su cuenta gratuita de Google Drive a cualquiera de la modalidad de pago, tu cuenta Gmail también ganará 25GB de capacidad independientemente del plan escogido.
Drive está diseñado para trabajar sin ningún problema con tu experiencia general en Google. Puedes adjuntar fotos que estén en Drive para publicarlas en Google +, y pronto podrás conectar cosas de Drive en tus emails de Gmail. Drive también es una plataforma abierta, por lo que estamos trabajando con terceros para que puedas hacer cosas como enviar faxes, editar videos y crear maquetas de páginas webs directamente desde nuestro servicio. Para instalar estas aplicaciones, visita la Chrome Web Store, y síguela de cerca para las futuras aplicaciones que están por llegar.
Este es solo el principio de Google Drive, todavía queda mucho camino por delante.
Comienza a utilizar Google Drive hoy mismo desde drive.google.com/start (y estate atento por si apareciese Nessie)...
Una cremallera gigante en la página principal de Google
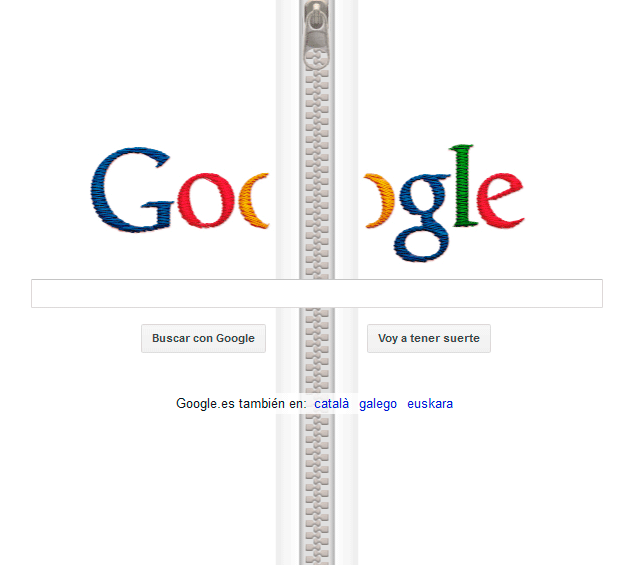
Si entráis a Google durante el día de hoy os vais a encontrar con el que sin duda alguna es uno de los doodles más espectaculares que ha creado jamás el buscador: una enorme cremallera situada en el centro de la página que la cruza de arriba a abajo.
El motivo de este inusual aspecto es rendir homenaje a Gideon Sundbäck, un ingeniero eléctrico e inventor sueco que logró diversos avances en el desarrollo del concepto de la cremallera a principios del siglo XX y que nació precisamente tal día como hoy del año 1880.
Movistar comunica la devolución del primer mes de Imagenio Xbox tras el fiasco del Barça-Madrid
Este fin de semana se estrenaba la fase premium del servicio Imagenio en Xbox Live, tras finalizar el periodo de prueba sin previo aviso. Sin embargo, el estreno no pudo ser más desastroso ya que debido a problemas técnicos no aclarados todos los nuevos suscriptores se quedaron sin ver el esperado partido de liga del Barça-Madrid.
Aunque Movistar culpó inicialmente a la plataforma de Xbox Live de los problemas y Microsoft pidió disculpas, era Movistar quien ofrecía el servicio y quien deberá responder de las reclamaciones. Así, la compañía está comunicando por email a los usuarios que reclamaron que durante la semana procederá a devolver el importe de la cuota mensual abonada, y que se hará de forma automática sin necesidad de realizar nuevas reclamaciones. Suponemos que esta devolución será para todos los usuarios del servicio, pero puesto que no ha hecho público ningún comunicado todavía recomendamos a los afectados que continúen reclamando.
La Alta Definición en la TDT roza la ilegalidad en cuanto a calidad
La televisión en Alta Definición sigue siendo una asignatura pendiente en España. A pesar de que son varios los canal de la TDT que aseguran emitir sus contenidos en esta calidad de imagen, la realidad es que apenas mejoran la calidad estándar, una práctica que roza la ilegalidad.
Es un problema del que llevamos informando hace más de un año y medio. Los canales HD de la Televisión Digital Terrestre (TDT) no son más que un servicio de baja calidad respecto a la verdadera televisión en Alta Definición. Las limitaciones en el ancho de banda de la TDT impiden que nos encontremos con la calidad de imagen de la que tanto presumen algunos canales que cuentan con una supuesta versión HD. Aunque en su momento los fabricantes de televisores ya alertaron de esta situación, la reacción por parte de cadenas como Antena 3, Telecinco o La Sexta ha sido nula.
Según leemos en un artículo publicado en El País, las emisiones de estos canales están a menudo "al límite de lo que marca la ley", al ser su calidad sensiblemente inferior a lo que la tecnología de la TDT permite. Tan sólo las televisiones públicas como TVE y las autonómicas se acercan a la Alta Definición en sus respectivos canales HD.
El satélite, la alternativa de televisión HD en España
Pero esto no significa que en España no exista televisión real en HD. Las emisiones vía satélite de Canal+ consiguen alcanzar una calidad que recordemos precisa de televisores compatibles con esta tecnología y el decodificado iPlus. Según la última encuesta realizada por la plataforma del grupo PRISA, la mayoría de los usuarios (un 86%) cree que hay mucha diferencia entre las emisiones HD y las de calidad estándar, siendo la calidad "mejor o mucho mejor de lo que esperaba". A nivel técnico esto se entiende por las emisiones que alcanzan hasta 12 megabits por segundo en el servicio por satélite, mientras que los canales que dicen ser HD en la TDT apenas llegan a la mitad de esa cifra, algo que roza la consideración como Alta Definición.
Por este motivo, desde Astra se apunta a la potenciación de las emisiones vía satélite si los usuarios quieren acceder no sólo a la HD, sino también a otros contenidos en auge como son aquellos 3D. Asimismo, desde Astra se anima al Gobierno a que cuente con el satélite en la próxima reasignación de frecuencias de televisión que se derivará del dividendo digital. Además, Astra asegura que con el auge de los servicios de banda ancha móvil, el espectro radioeléctrico no dispondrá de suficiente ancho de banda para dar cabida a la oferta de televisión actual y ni mucho menos a la televisión HD de calidad.
James Cameron, Larry Page y Eric Schmidt lanzarán proyecto de minería de asteroides
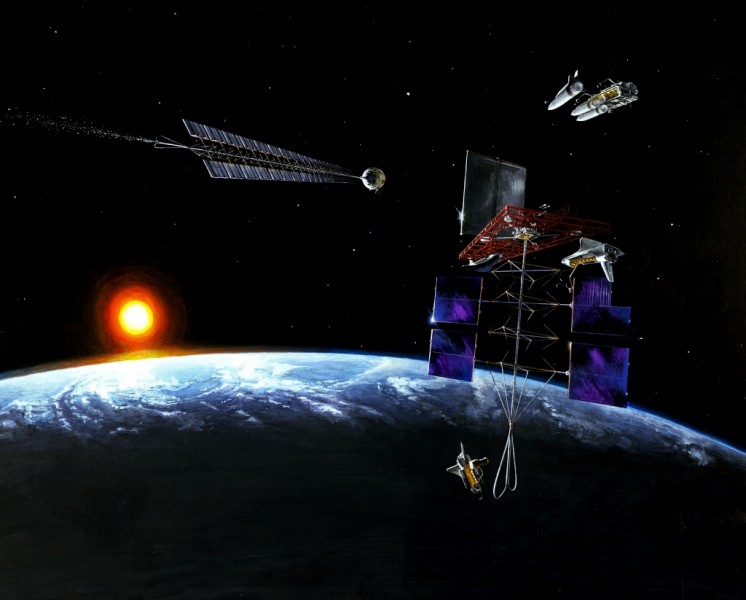
Ha sido a través del MIT quienes anuncian que el próximo martes 24 de abril será el momento de anunciar una nueva y misteriosa compañía a través de Planetary Resources y respaldada por figuras como el director James Cameron o ejecutivos de Google como Larry Page o Eric Schmidt. La idea: crear una nueva industria que “redefina” el concepto de los recursos naturales.
Según cuentan en Technology Review, la compañía tratará de:
… superponer dos sectores críticos en estos momentos: la exploración espacial y los recursos naturales. Una propuesta que añadiría miles de millones de dólares a la economía mundial, lo que hace que el proyecto un alto perfil de apoyo entre grupos.
Aunque hasta el día del anuncio todo sea especulación, desde la página indican que es más que posible que el proyecto trate sobre la minería de asteroides. La razón es que los otros recursos naturales que necesitamos en el planeta (como el suministro de combustibles fósiles) no se van a encontrar en el espacio a corto plazo.
Por contra, la minería de asteroides parece más probable, más aún si detrás del proyecto se encuentra Peter Diamandis, fundador del X Prize y cuya locución en TED en 2005 hablaba de un futuro donde la exploración extraterrestre nos llevaría a infinitas cantidades de energía, de metales y minerales para nuestro planeta, destacando la minería de asteroides.
Junto a los ejecutivos de Google y al director James Cameron se mencionan otros tres nombres implicados: el empresario Eric Anderson, el astronauta Tom Jones y el ex director de misiones de la NASA Chris Lewicki. Se especula que Anderson podría aportar la idea de una nueva industria centrada en el turismo espacial.
La próxima semana saldremos dudas. Será el 24 de abril en un evento que posiblemente sea emitido en streaming.
Anders Breivik usó Call of Duty para preparar su ataque terrorista en Noruega

Anders Behring Breivik ha declarado que usó Call of Duty para afinar su puntería en preparación a su ataque terrorista.
Como es bien sabido, Noruega, uno de los países con menores tasas de violencia en el mundo (y hogar de geniales bandas de metal como Leaves’ Eyes, Immortal o Tristania) sufrió un terrible ataque terrorista con tintes radicalistas el 22 de julio del 2011, en el cual Anders Breivik hizo estallar una bomba en el centro de Oslo y masacró a un grupo de gente en la isla de Utøya, dejando un total de 77 muertos.
El juicio de este hombre ha sido seguido de cerca por todos los medios, así como sus declaraciones, una de las cuales me parece por demás lamentable; Breivik ha confesado que usó Call of Duty: Modern Warfare como una forma de entrenamiento para afinar su puntería y poder matar tanta gente como le fuera posible de forma eficiente, además usó una mirilla holográfica, como “lo hacen ejércitos en todo el mundo”.
De acuerdo a un artículo de The Guardian, comentó al describir su ‘entrenamiento’:
[El juego] consiste en cientos de diferentes tareas y algunas de estas tareas pueden ser comparadas con un ataque de verdad. Es por eso que usé muchos ejércitos alrededor del mundo. Es muy bueno para adquirir experiencia respecto a los sistemas de mirillas.
Si estás familiarizado con mirillas holográficas, están construidas de tal manera que podrías dársela a tu abuela y ella sería una gran tiradora. Están diseñadas para ser usadas por cualquiera. En verdad requiere muy poco entrenamiento para usarse en una forma óptima. Pero por supuesto ayuda si has practicado usando un simulador.
Breivik también confiesa haberse vuelto fanático de World of Warcraft durante un “año sabático”, aunque sólo usaba el MMO para divertirse y no para entrenarse e insistió fervientemente en que no consideraba WoW como violento, sino social y participativo. Además, uso el pretexto de ‘haberse vuelto adicto a los videojuegos’ como una fachada para encubrir sus actividades menos inocentes, como la redacción de su manifiesto y preparación para su ataque.
Las declaraciones de este hombre entristecen, enojan y llenan de preocupación; no únicamente por todo el dolor que sus acciones causaron a cientos de familias y a un país entero, sino por las consecuencias que sus palabras traerían para los videojuegos frente a una opinión pública que en general esta poco informada sobre este medio de entretenimiento más allá de lo que escuchan en los noticieros.
Ya lo hemos leído muchas veces; los videojuegos no son causantes de violencia, y como el estudio sueco que reportamos hace poco lo reveló, las personas ya experimentan comportamientos y situaciones violentas en su propia vida, lo cual transfieren a otros aspectos que los rodean (como un juego en línea).
Sin embargo, tengo la seguridad de que esto no va a detener a decenas de “expertos” que, una vez más saldrán a tratar de alertar a la población de la terrible plaga que son los videojuegos, de cómo echan a perder a la juventud, envenenan nuestras mentes y matan gatitos.
Justamente algo así sucedió cuando Eric Harris y Dylan Klebold cometieron la infame masacre de Columbine, donde asesinaron a 12 estudiantes y un profesor e hirieron a 21 otras personas el 20 de abril de 1999. Harris y Klebold eran fervientes jugadores de Doom e incluso llegaron a crear sus propios niveles los cuales distribuyeron en línea; por su puesto, no se hizo esperar a muchos estableciendo una conexión entre los “temas satánicos y violentos” del juego y la razón detrás de que este par de adolescentes llevara a cabo tan horribles acciones.
Habrá que esperar las reacciones; tal vez me esté preocupando por nada y no haya gritos enfurecidos pidiendo mayor regulación a los videojuegos ‘para evitar este tipo de tragedias’. Sí, claro.
El crío de diez años que diseñó un videojuego por audio para su abuela ciega
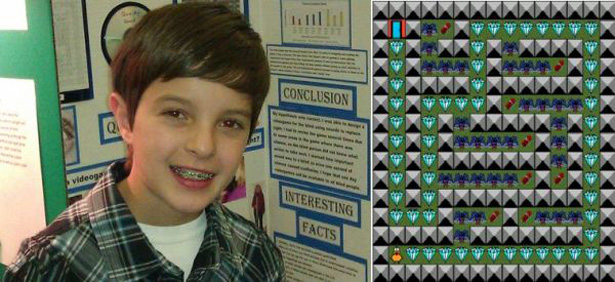
Ay, madre, menuda historia. Si las abuelitas ciegas ya son algo que por sí mismo le ablanda la patata a cualquiera, con lo que viene ahora quizá se os escape alguna lagrimilla.
Dylan Viale tiene solo diez años y cada vez que juega a la consola siempre intenta narrarle a su abuela Sherry lo que sucede en pantalla. Sherry es ciega y eso, quieras que no, supone un impedimento gordo a la hora de apreciar los pormenores de un videojuego. Así que el joven Dylan decidió que había que hacer algo: descargó una versión gratuita del Game Maker y estuvo trasteando con él para terminar creando Quacky’s Quest, un juego de laberintos en el que un pato debe recolectar diamantes y evitar arañas. Asociando un sonido a cada acción, como la recolección de diamantes, el chocar contra un muro del laberinto o la proximidad de una araña. Cada vez que el pato avanza, a su paso aparecen rocas que impiden caminar por espacios vacíos. De este modo, cualquiera puede jugarlo con la pantalla apagada, escuchando únicamente los sonidos, y la abuela Sherry por fin sabe lo que es echarse unas partidas.
Animado por su abuela, Dylan aprovechó el invento y lo presentó a una feria de ciencias del colegio donde se llevó el primer premio.
Un niño nace con seis piernas en Pakistán
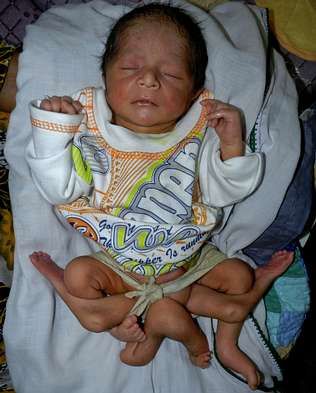
El pequeño está bien de salud pero los médicos han extremado los cuidadosen previsión de que pueda surgir alguna complicación. El padre necesita ayuda ya que su sueldo no le permite acudir a un hospital
Un bebé con seis piernas nació en Pakistán, en la localidad de Sukkur -provincia de Sindh-. El niño está bien de salud, pero los médicos han extremado las precauciones en previsión de alguna complicación. El padre del bebé, Imran Sheikh, que es un técnico de rayos X, necesita ayuda externa para poder tratar al niño, ya que su sueldo no le permite acudir a ningún hospital
Hacker acusado gracias a fotos de los pechos de su novia
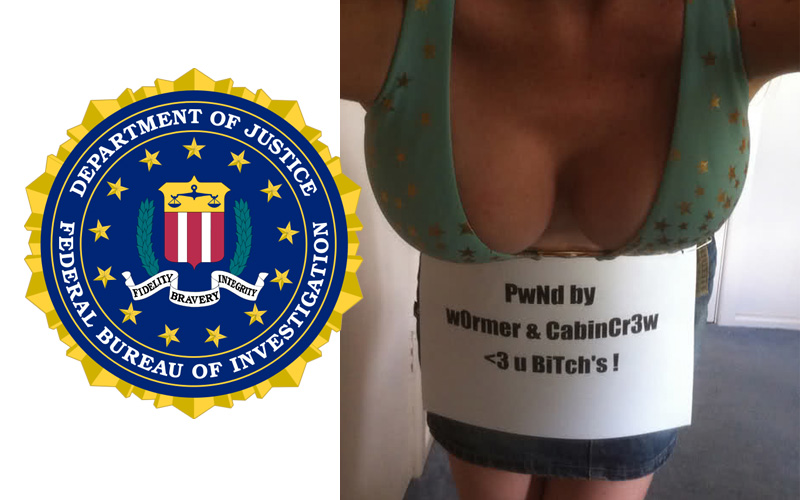
Esta es la historia de Higinio O. Ochoa, un hacker que habría violado la seguridad de varios sitios de policía de los Estados Unidos, con distintos tweets direccionó de forma anónima a sus seguidores a sitios que exponían los datos privados de agentes de la fuerza de seguridad. Como firma, en sus arrebatos justicieros no perdía la oportunidad de incluir esta imagen de una mujer de curvas generosas sosteniendo un cartel con dedicatoria por el hackeo.
Ochoa es un texano de 30 años, sospechado de pertenecer a CabinCr3w un grupo que actúa para la agrupación Anonymous. Él solo se encargó de disipar toda sospecha cuando decidió que en cada hackeo incluir una foto de su novia. Según el FBI las fotos sensuales de la señorita incluyen metadatos EXIF que presentan información sobre el dispoistivo usado para la foto (un iPhone en este caso), hora, fecha, configuración de la cámara para la captura y también datos de posicionamiento. Gracias a estos últimos, el FBI llegó a la conclusión que las fotos utilizadas como dedicatoria en los sitios de los ataques provenían de una casa cercana a Melbourne, Australia. Cuando siguieron esos datos rápidamente se dieron cuenta que en ese domicilio vivía la señorita que Ochoa tenía como novia en su Facebook.
El hacker se encuentra detenido hace varios días, pero ahora podrán usar esta información en las causas judiciales para relacionar los actos sobre páginas americanas con el texano, además de la foto que se comparte en el inicio del post hay otras fotos que lo comprometen y serían de la misma mujer.
El capado deja de ser un secreto: Desde el 1 de abril las operadoras deben publicar su política de gestión de tráfico
Las ralentización del tráfico P2P, VoIP o el streaming ha sido durante años un enemigo silencioso para los usuarios de conexiones de banda ancha. Sus efectos podían notarse pero las operadoras guardaban silencio al ser preguntadas por estas prácticas. Pero desde el 1 de abril, todos los proveedores de internet están obligados a informar en el contrato sobre cualquier limitación que tenga el servicio, así como del bloqueo de los terminales que suministran.
Actualmente nada impide a los proveedores de internet saltarse la neutralidad de la red y alterar el tráfico de sus clientes, reduciendo por ejemplo la velocidad del streaming de vídeo o el P2P, e incluso bloquear las que no les interesan, como la VoIP. No existe una ley que respalde el principio de neutralidad. Pero por lo menos, desde el 1 de abril estás practicas ya no pueden seguir siendo un secreto.
El pasado 31 de marzo de 2012 se publicó en el BOE el Real Decreto-ley 13/2012 que adapta nuestra legislación nacional a dos directivas europeas sobre telecomunicaciones y sociedad de la información. Entre las muchas modificaciones que contiene nos encontramos la que añade el artículo 38 bis a la Ley General de Telecomunicaciones. Este nuevo artículo describe la información que deberá aparecer obligatoriamente en los contratos que los usuarios firman con su compañía.
Así, los contratos tendrán que incluir información sobre la política que sigue la operadora para gestionar el tráfico y como esto puede influir en la calidad del servicio que recibe el cliente.
d) Información sobre cualquier procedimiento establecido por la empresa para medir y gestionar el tráfico de forma que se evite agotar o saturar el enlace de la red, e información sobre la manera en que esos procedimientos pueden afectar a la calidad del servicio.
Cualquier limitación en el uso del servicio o las aplicaciones tendrá que aparecer en el contrato.
b) Información sobre cualquier otra condición que limite el acceso o la utilización de los servicios y las aplicaciones.
Finalmente, la nueva normativa también obliga a advertir al cliente sobre cualquier restricción que tenga el terminal suministrado, como puede ser un módem USB, un móvil e incluso un router. En el caso de estar bloqueado para funcionar solo con una operadora, tendrá que advertirse en el contrato.
f) Cualquier restricción impuesta por el proveedor en cuanto a las posibilidades de utilizar el equipo terminal suministrado.
Cuatro años de cárcel para el programador de una página de descargas en Alemania
Uno de los programadores de la página de descargas Kino.to, ha sido condenado por la Audiencia Provincial de Leipzig en Alemania, a casi cuatro años de prisión, acusado de infringir masivamente derechos de autor. El informático se ocupaba de la parte técnica de la web desde que comenzó.
EL joven declaró que no era consciente de hacer nada ilegal, ya que creía estar en el marco de la alegalidad, un vacío legal en el que no hay regulación específica. Sin embargo, el juez que presidió la sala señaló que “uno no puede refugiarse en la alegalidad” y añadió que el trabajo del informático era vital para que el portal funcionara correctamente.
El fundador de la página web curiosamente aún no ha sido llamado a declarar. Mientras, el acusado se mantuvo en todo momento dispuesto a colaborar, lo que ha conseguido que el tribunal se posicionara a favor de cumplir la pena en régimen abierto.
La defensa está satisfecha porque el informático se librará de la cárcel. La web, que fue denunciada en 2011, distribuía películas, series y documentos con derechos de autor. La popularidad del sitio le llevó a tener hasta cuatro millones de usuarios únicos diarios y unos ingresos considerables a través de la publicidad.
El problema principal en este caso es interpretar qué es estrictamente ilegal y qué es alegal. En España la piratería conlleva ánimo de lucro, por lo que compartir archivos, con o sin derechos de autor (en principio) no puede ser objeto de sanción. No obstante, para intentar cazar a cuantos más mejor, se ha creado la ley Sinde-Wert, cuya efectividad para reducir la ‘piratería’ está por ver. Véase el caso de SeriesYonkis, cuya estrategia para burlar la legislación, consiste en enlazar desde una página clónica (Series Coco), de manera que en caso de cierre por infringir derechos de autor, solo se vería afectada la segunda.
Hay muchas maneras de burlar la ley. Sin embargo, es la ley misma la que falla. En pocos países se tiene una legislación clara sobre el tema y está recayendo en las manos de los jueces el discernir qué es violación de copyright y qué no lo es. Lo ideal sería tener unos parámetros claros sobre ello. Sin embargo, como bien sabemos, hecha la ley, hecha la trampa, e Internet es algo difícil de controlar, por mucho que los gobiernos de casi todos los países se empeñen.
Sentencia histórica en EE.UU. sobre el P2P: una IP no equivale a una persona
Una dirección IP no se puede asociar con una persona concreta, según afirma el fallo de un tribunal estadounidense sobre un litigio entre una productora de cine porno y un usuario de Internet. Por ende, como una IP no puede asociarse a una persona, la persecución del intercambio de archivos mediante redes p2p ha sufrido un varapalo histórico.
Hace un par de meses empezó la batalla legal: Hard Drive Productions, una productora de cine para adultos, rastreó las IPs de varios usuarios que descargaron sus contenidos. Como ya es costumbre en Estados Unidos, la productora envió cartas a los usuarios reclamando el pago de una suma de dinero bajo amenaza de ir a juicio. Ya se sabe: el usuario se asusta y paga para escapar de cualquier posible problema.
Sin embargo, uno de los usuarios se opuso. Recurrió la demanda, ya que consideró que las leyes de propiedad intelectual norteamericanas no protegen el cine porno. Como consecuencia, aunque el fallo no ha ido en esa dirección, sí que se ha logrado una victoria importante.
La productora demandó a otras 90 personas, que han visto cómo el juez desestimaba la denuncia. Según el tribunal, no se puede establecer una relación directa entre una IP y una persona, ya que hay otras variables que entran en juego: ¿Es una IP pública? ¿Existe suplantación de identidad? ¿Algún vecino ha roto la contraseña del router y usa la conexión de forma transparente? Son muchos los cabos sueltos que quedan antes de relacionar una IP con una persona.
La decisión del juez es trascendental si se tiene en cuenta el sistema legal estadounidense y anglosajón, donde tiene mucha importancia la jurisprudencia. A la hora de juzgar un caso, los jueces se basan en gran medida en los anteriores fallos, de modo que esta resolución puede dar pie a otras que estén por venir.
La MPAA dice que insertar un vídeo en una web también infringe derechos de autor
Hasta ahora las grandes demandas y denuncias por piratería en Internet se han centrado en aquellas personas o empresas que alojaban los contenidos (léase Megaupload). Pero la Asociación Cinematográfica de EEUU (MPAA en inglés) quiere ir más allá, considerando una violación de derechos de autor, a todo aquel que inserte un vídeo protegido con copyright en su web.
Su objetivo es no hacer ninguna distinción entre el usuario que aloja un vídeo y el usuario que simplemente lo inserta en su web para visualizarlo. Según la MPAA, ambos casos deberían constituir el mismo tipo de delito y ser perseguidos de igual manera.
Google y Facebook por un lado, y la Electronic Frontier Foundation por otro, ya se han manifestado en contra de esta medida que según ellos, es contraria a todos los precedentes juzgados anteriormente y que podría destruir la economía de Internet.
Estas afirmaciones vienen de un caso reciente. La empresa Flava Works denunció a MyVidster por colgar varios de sus vídeos en su web. Sin embargo, los vídeos no estaban alojados en esa página, sino en otras de terceros, con lo que en principio, la demanda debiera haber ido contra ellos, no contra MyVidster. Sin embargo esto no satisfizo a los propietarios, que les denunciaron por infringir derechos de autor.
El problema surgió a la hora de defenderse de las acusaciones. El propietario de MyVidster no hizo una correcta distinción entre ‘alojar’ e ‘insertar’ un vídeo en una página. Este fallo a la hora de exponer sus argumentos, dio fuerzas a los demandantes y consiguieron exponerle ante el juez como una persona que quería saltarse la ley.
La defensa se basó en intentar demostrar que la responsabilidad al infringir derechos de autor, debía recaer en los usuarios que suben esos vídeos, y no en la web en sí. Sin embargo, el juez lo desestimó alegando que si existen vídeos en esa página que infringen derechos de autor, es responsabilidad de la propia página, ignorando completamente quién estaba alojando realmente esos vídeos.
Aquí es donde surge el debate y es en este punto donde Google y Facebook han querido intervenir, recordando un precedente de un caso similar con Amazon. En esa ocasión, el juez consideró que el delito de violación directa de copyright recae exclusivamente sobre el usuario que aloja el vídeo, y no sobre los que lo difunden con enlaces o insertándolo en páginas web. Algo parecido con las imágenes que salen por ejemplo en Google, las cuales pueden tener derechos de autor pero las cuales Google no está alojando en sus servidores.
La estrategia ahora es poder perseguir de igual manera a los que copian, guardan o visualizan contenidos, sin hacer distinción ninguna. Es algo parecido a la Ley Sinde-Wert, que pretende encerrar a los que enlazan sin tener en cuenta quién está guardando el archivo. No obstante, en este caso es tan solo la decisión de un juez en concreto, que tendrá que justificar y argumentar, habiendo tantos precedentes que afirman lo contrario.
Casi todas las webs hacen uso de códigos para insertar vídeos o imágenes. Una decisión así haría que prácticamente todas las páginas de Internet fueras susceptibles de ser cerradas por violación de copyright. Esto implicaría un retroceso tremendo en la comunicación y la información en la red, y páginas como las antes mencionadas Google y Facebook, tendrían serios problemas para continuar funcionando. Sin embargo, creo que es algo tan absurdo que no se llevará a cabo. A veces el truco está en que una gran empresa que gane millones de dólares se vea implicada en estos asuntos, ya que automáticamente deja de ser una lucha unilateral del ‘lobby’ contra el usuario, para convertirse en algo más grande, por ejemplo: Facebook contra la MPAA. De todas maneras, el absurdo al que estamos llegando es tal que muchos nos preguntamos donde está el límite.
Jessica Nigri, expulsada de la PAX East por enseñar demasiada carne
¿Os acordáis de Jessica Nigri? Algunos ya conocerán su extensa trayectoria en disfrazarse de personajes de videojuegos y poner burrísimo al personal y otros probablemente la descubrieron con su trabajito del otro día para la Warner, promocionando con su considerable par de activos la reserva de Lollipop Chainsaw.
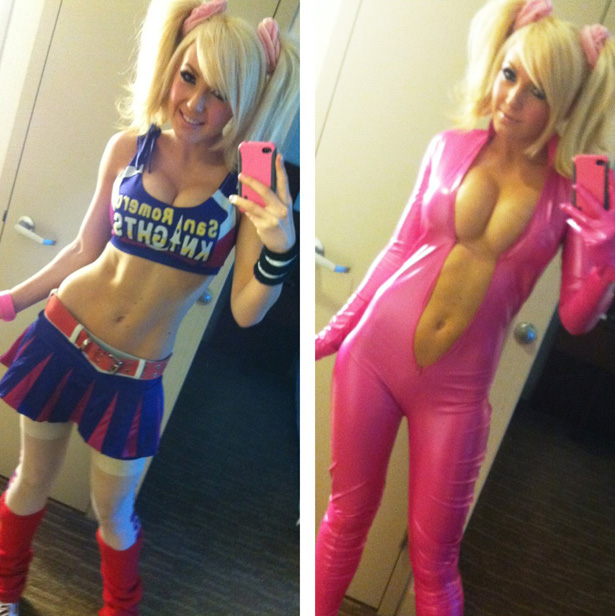
Pues a quienes les diera rabia que el trabajo de esta señorita sea el de cosplayer profesional quizá se sientan aliviado cuando sepan que hay quien no le permite ejercer su tiranía mamaria en cualquier sitio. Al parecer la jovenzuela apareción en el recinto de la PAX East ataviada con el traje rosa del escote infinito, el "Sexy Rider Suit" que saldrá en la versión para Xbox 360 del juego, pero se le negó la entrada a la feria a menos que se cambiase de ropa. Jessica, se fue por donde vino y volvió poco después, esta vez con la vestimenta de colegiala por defecto de Juliet en Lollipop Chainsaw (la que llevaba todo el día vistiendo mientras paseaba por la feria) pero, sorpresa, la seguridad volvió a mandarle a su puta casa a menos que viniera más tapadita. Al final parece que la organización del evento tuvo que pedirle que se pusiera una camiseta para entrar, lo cual además de provocar un 65% menos de erecciones dejó de tener sentido alguno.
Cierra FileServe y Wupload
Dos sitios web de almacenamiento e intercambio de archivos, FileServe y Wupload, han decidido abandonar este negocio debido a las presiones realizadas por algunos estudios de Hollywood, más concretamente, tras las declaraciones de los responsables de Paramount Pictures. El objetivo de Paramount es acabar con este tipo de sitios y los calificó como "sitios para delincuentes", y mencionó concretamente Fileserve, MediaFire, Wupload , Putlocker y Depositfiles.
Después del cierre de Megaupload, el pasado mes de enero, el objetivo de estudios de cine, discográficas y organizaciones en defensa de los derechos de autor ha sido acabar con sitios similares al fundado por Kim 'Dotcom'. Ante esta persecución, muchas de las páginas web para compartir archivos están pensando qué hacer para evitar tener problemas legales. Sin embargo, otras ya se han rendido.
Según recoge TorrentFreak, las webs FileServe y Wupload han decidido abandonar definitivamente el negocio de compartir archivos en la Red.
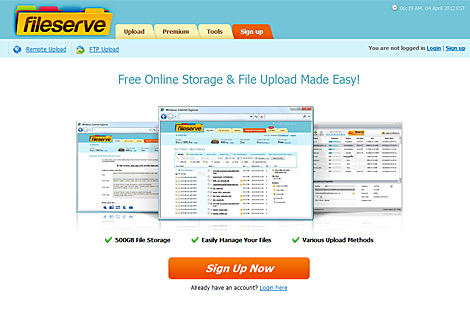
Fileserve, inicialmente, desactivó todos los enlaces de terceros y suspendió su programa de recompensas desde enero, tras el cierre de Megaupload. Aunque el registro de usuarios no ha vuelto a estar disponible, los usuarios sí aseguraban que podían seguir compartiendo archivos. Pero ahora, después de que Paramount calificara FileServe -entre otras webs similares- como un "sitio de delincuentes", FileServe ha restablecido la prohibición total.
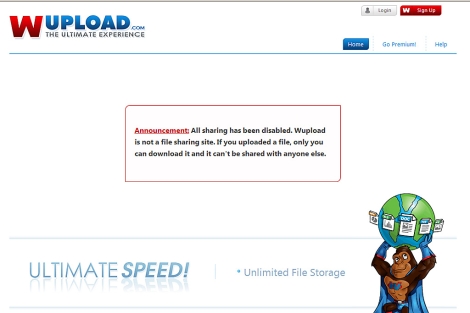
Los usuarios que intenten acceder a los archivos subidos por terceros reciben el mensaje de que ese archivo no puede ser descargado a no ser que lo haya subido el propio usuario directamente. Por su parte, Wupload anunció el pasado mes de noviembre que retiraba el registro de usuarios, por lo que su tráfico disminuyó considerablemente, pero ahora ha confirmado que se retira definitivamente.
Tanto FileServe como Wupload ahora sólo ofrecen almacenamiento en la nube para que los usuarios accedan únicamente a aquellos archivos que han subido personalmente.
El responsable de Paramount Pictures, Alfred Perry, aseguró la semana pasada que desde su estudio continúan "interponiendo demandas judiciales" contra aquellos sitios que alberguen enlaces que infrinjan los derechos de autor. Los principales objetivos del estudio, además de estos dos, son MediaFire, Putlocker y Depositfiles.
La firma de inversión OpCapita rescata a la cadena de tiendas GAME
La firma británica de inversión privada, OpCapita, se ha hecho con la gran parte de la cadena de tiendas GAME en Reino Unido, tras fructificar las negociaciones que se fueron intensificando a lo largo de las últimas semanas.
Con este rescate se salvan 333 tiendas de GAME que hasta ahora no se habían cerrado en Reino Unido, preservando también de manera directa unos 3.100 puestos de trabajo. La semana pasada, bajo el auspicio de un administrador externo, se cerraron 277 tiendas y se despidieron a 2.104 trabajadores. Ahora, tras este rescate, GAME en Reino Unido permanece con tranquilidad a esperas de que la nueva directiva decida qué hacer con el resto de ramas –incluida la española-, que siguen teniendo un futuro incierto, y que en el caso de la filial española podría ser adquirida por otra compañía interesada.
La propia OpCapita también se hizo este año con la cadena británica de dispositivos electrónicos llamada Comet.
Tras el anuncio, el responsable de la asociación de juegos Tiga, Richard Wilson, admite estar satisfecho con el movimiento, pero aconseja a GAME que a partir de ahora adapte su modelo de negocio a la venta de juegos digitales para no volver a tener problemas en el futuro.
Regreso al pasado: la Web en 1997
Cuando nos poníamos nostálgicos en el siglo XX, ¿qué hacíamos? Hojeábamos viejos álbumes de fotos, poníamos vinilos o abríamos el baúl de los juguetes. Los recuerdos manaban copiosamente de aquellos objetos polvorientos.
En el siglo XXI, la nostalgia ha tomado otras formas. Ahora que pasamos gran parte de nuestra vida conectados a Internet, las páginas que visitamos son recuerdos tan poderosos como las reliquias mejor conservadas.
Súbete con nosotros en la máquina del tiempo, vamos a llevarte de vuelta a los albores de la Web. Corría el año 1997, Google aún no existía y Softonic acababa de nacer...
¿Por qué 1997?
Las primeras páginas web aparecieron alrededor de 1991. A finales de 1994 ya había unas 10.000, pero la Web seguía siendo poco más que un experimento. Hicieron falta un par de años más para que la Web despegara definitivamente.
1997 representa la edad de oro de la Web hecha a mano. Los directorios de páginas web, como About.com y Yahoo!, triunfaban. Las páginas personales se hospedaban en GeoCities, AngelFire o Tripod. Había que actualizarlas a mano o editarlas con FrontPage o Composer.
Para buscar algo, en lugar de Google, usábamos Excite, InfoSeek y Altavista. En español, los buscadores más conocidos eran Dónde, Olé y Ozú. A medio camino entre los directorios y los buscadores, la eficacia de estos buscadores era muy limitada; había que recurrir a más de uno.
Cómo navegábamos en 1997
Comparada con la actual, la tecnología web de 1997 era muy básica, aunque ya tenía todo lo esencial para mostrar contenido en Internet. Los estándares HTML y CSS ya existían, y Macromedia acababa de lanzar Flash Player 2.0. Había incluso quien se atrevía con VRML, el estándar para la Realidad Virtual en la Web.
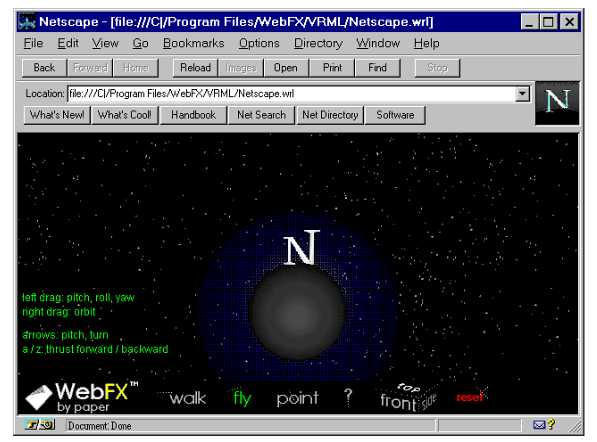 Una página VRML en Netscape, ¡el no va más!
Los navegadores web principales, Netscape Communicator e Internet Explorer se hallaban enzarzados en la primera guerra de los navegadores. Algunas páginas solo se veían bien en uno de los navegadores.
¿Cómo nos conectábamos?
Los que tenían suerte navegaban sin límites desde las universidades e instituciones públicas. El resto de usuarios debíamos pagar por una conexión telefónica. En España, el ADSL aún no había llegado, y la Tarifa Plana, tampoco.
* Suspiro * Vamos a navegar...
¿Qué se hacía en la Web en 1997?
En la edad de oro de la Web todo parecía maravillosamente moderno, pero lo que podía hacerse era más bien poco: navegar, hacer clic en enlaces y, con suerte, ver un vídeo diminuto durante algunos segundos.
Para que te hagas una idea de las diferencias entre 1997 y hoy, mira esta tabla de equivalencias:
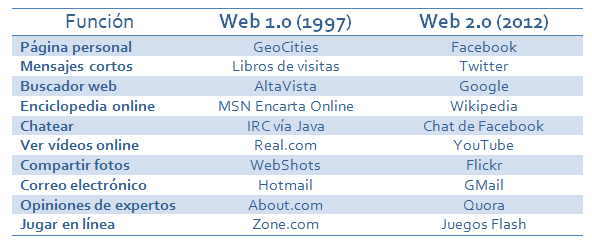
La Web de 1997 era tan inocente como un pueblo pequeño. La privacidad era la última de las preocupaciones. Sin Google, ya era bastante difícil que alguien encontrara tu página web, alojada en uno de los muchos vecindarios de GeoCities. Pero nos encantaba; era nuestro pequeño poblado virtual, donde todos nos conocíamos y la vida transcurría tranquila.
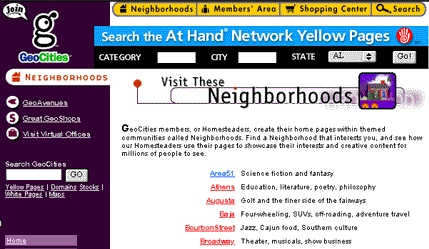
GeoCities y sus barrios, el poblado virtual en el que víviamos en 1997
¿Y el contenido?
Era poco pero de calidad. Los blogs todavía eran un sueño, así que para crear y editar páginas web había que armarse de paciencia y escribir código HTML en el Bloc de notas (o usar Netscape Composer, FrontPage Express y Adobe PageMill). Los estándares web, en aquella época, eran una preocupación prácticamente inexistente: lo importante era publicar como fuese.
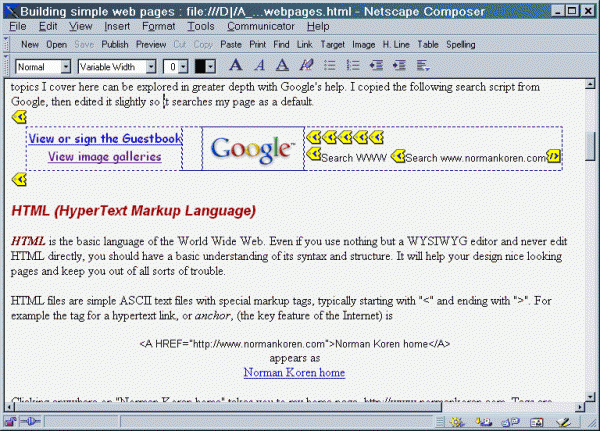
Netscape Composer, uno de los primeros editores Web visuales
Diez cosas típicas de las páginas web en 1997
Si navegaste durante los años 90 o creaste tu propia página personal, seguro que recordarás qué aspecto tenían. Para ayudarte a hacer memoria, hemos recopilado los diez signos típicos de una página "noventera":
- GIF Animados No podían faltar. Al añadir un GIF animado estábamos dando vida a la página web. ¿Los más célebres? La arroba dando vueltas, el obrero comiendo el bocadillo y el bebé danzante de Ally McBeal.
- Canciones MIDI incrustadas Las canciones que se reproducían nada más entrar en la página eran el golpe de gracia. Después de minutos cargando imágenes y fondos, el MIDI bajaba como una guillotina, dispuesto a colgar el navegador en el acto.
-
Las imágenes rotas ¿Cómo sabíamos que una imagen no se había cargado? Gracias al icono de imagen rota. Era un elemento tan habitual que seguimos asociándolo a las páginas web de los noventa.
-
Fondos psicodélicos Las primeras páginas web tenían un fondo gris o blanco muy práctico pero aburrido. En cuanto la gente aprendió a ponerle fondo a sus páginas, empezó la hecatombe de los fondos raros, como este de estrellitas, muy apropiado para páginas de ovnis estilo Expediente-X:
-
Diseño con tablas Las tablas HTML habían sido diseñadas para mostrar datos en filas y columnas, no para maquetar páginas web. La falta de conocimientos y el poco arraigo del estándar CSS provocó que la mayoría de diseños usaran tablas, lo que generaba páginas más grandes, menos accesibles y más difíciles de actualizar.
- Contadores de visitas En la soledad de la Web de 1997, saber que alguien había visitado nuestra página era todo un consuelo. Pasábamos horas pegados a la pantalla esperando que el contador subiese en una o dos visitas. Un motivo tan bueno como cualquier otro para festejar con vino espumoso, ¿no?
- Comic Sans "Vamos a ser graciosos: usemos Comic Sans", pensaron muchos diseñadores noveles por aquel entonces. El abuso de la simpática fuente de Microsoft acabó por convertirla en la tipografía más odiada de la historia, hasta el punto de que existe incluso una plataforma condenando su uso: BanComicSans.com
-
Los botones "Se ve mejor con" La guerra de los navegadores exigía que las webs tomaran partido por una u otra tecnología. O por ambas. Las Web se llenó así de botoncitos que declaraban la compatibilidad de la página con el navegador de turno. Los animados eran más bonitos, claro.


- Sección "Qué hay de nuevo" Cada actualización de página era manual: costaba mucho tiempo y esfuerzo. Para que resaltase más, las páginas añadían una sección "What's New" o "Qué hay de nuevo" en la que el autor comentaba cuáles eran las últimas novedades con respecto a la versión anterior.
-
La infame etiqueta <BLINK> No podíamos terminar sin hablar de <BLINK>, la etiqueta HTML más infame que haya existido nunca. <BLINK> hacía parpadear el texto. No había forma de detener el parpadeo. Fue atacado desde el principio por los expertos en usabilidad y ahora nadie lo usa.
O casi nadie.
Quedan cada vez menos páginas web que lleven sin actualizarse desde mediados de los años noventa. Tras el cierre de GeoCities muchas desaparecieron para siempre, pero, con una simple búsqueda en Google, todavía es posible dar con ejemplares interesantes de la época. Otro magnífico museo de páginas web es Archive.org.
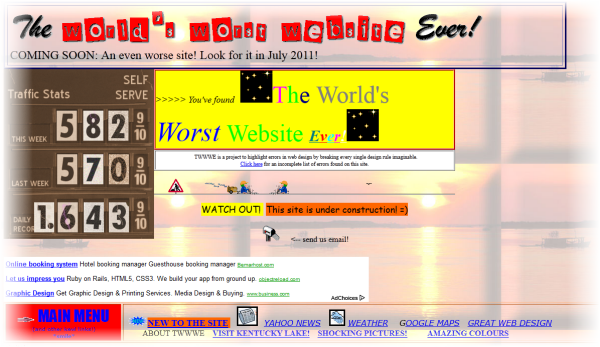
The World's Worst Website Ever es una página que resume lo peor del diseño web de esos años
¿Y tú, tienes nostalgia de 1997? ¿Qué recuerdas con más cariño?
Rapidshare considerada legal por un tribunal de Alemania
Desde el cierre de Megaupload, muchos son los focos que apuntan a otros servicios de almacenamiento y descarga de archivos, como por ejemplo Rapidshare. Este servicio, que ha llegado incluso a bajar la velocidad de las descargas gratuitas, se encontraba inmerso en un litigio en Alemania contra Gema (Gesellschaft für musikalische Aufführungs), la entidad gestora de derechos de autor con mayor número de asociados de Alemania. Hace unos días, tras la vista para sentencia, nos quedó la sensación de que Rapidshare había salido muy perjudicado pero, tras la publicación de la sentencia completa, el tribunal de Hamburgo reconoce como legal la actividad de este popular servicio.
Si bien parecía que Rapidshare había sido condenada a implementar un sistema proactivo de detección de contenidos sujetos a derechos de autor y que, por tanto, podría ser el fin del servicio; la sentencia abre la puerta a la supervivencia del servicio con un modelo de monitorización mucho más laxo y, de hecho, tanto Gema como Rapidshare se consideran vencedoras del litigio (aunque ambas recurrirán la sentencia).
Rapidshare considera muy importante que el tribunal haya considerado perfectamente legal el modelo de negocio del servicio y, por tanto, ha legitimado su actividad. Por contra, atendiendo a la denuncia de la entidad gestora alemana, Gema, se prohíbe al servicio la publicación de contenidos cuyos derechos de autor estén gestionados por dicha entidad pero no se obligará a Rapidshare a implementar medidas especiales para evitar que se publiquen estos contenidos más allá de lo que ya vienen haciendo de manera habitual.
Originalmente, Gema había solicitado en su demanda que Rapidshare debía ser proactivo en la lucha contra la piratería y, por tanto, había que obligarle a implementar medidas de detección y eliminación de contenidos que vulnerasen los derechos de autor de sus asociados. Sin embargo, el tribunal le ha dado la vuelta al modelo solicitado por Gema y ha ordenado a Rapidshare a monitorizar los enlaces entrantes para localizar páginas web que enlacen las descargas y usarlos para identificar los contenidos a retirar. Este modelo, según declaró Rapidshare, es el que hacen normalmente y, por tanto, tendrán que mantener el actual “equipo contra el abuso” que se dedica a identificar archivos susceptibles de ser eliminados de la plataforma.
¿Entonces han quedado en tablas? Básicamente, eso es lo que parece deducirse de la sentencia y, aún así, parece que ambas partes van a recurrir la decisión judicial. Gema recurrirá porque ha obtenido mucho menos de lo que esperaba y Rapidshare, que creo que es la que ha salido mejor parada, quiere recurrir por la obligatoriedad de mantener en funcionamiento el “equipo contra el abuso” que, bajo su punto de vista, no tendrían por qué estar obligados a mantenerlo si su modelo de negocio es legal.
Según la CEO de Rapidshare, Alexandra Zwinglio:
Estamos haciendo esto por nuestra propia voluntad, porque tenemos gran interés en garantizar que nuestro servicio se mantenga limpio. Creemos que desde la perspectiva legal, el obligarnos a realizar estas acciones es una forma de cuestionarnos. Por esta razón, apelaremos el veredicto ante el más alto nivel judicial
Megaupload: la empresa de hosting avisa del borrado total si no se llega a un acuerdo inminente
Horas después de que se filtrara la carta de la MPAA y posterior “rectificación” donde parecía que la sociedad abogaba por guardar los datos de los usuarios de Megaupload para una posible demanda masiva, parece que no va a ser así. Al menos eso indica la respuesta de la empresa de hosting que mantiene los servidores de la plataforma. Según sus palabras, si no hay solución en breve se eliminarán debido al coste que les supone.
Ayer ya os indicábamos las cifras que Carpathia Hosting debe acometer cada día. Hoy la respuesta de la compañía es clara al presentar una moción en la corte explicando que ya no puede esperar a que las partes implicadas lleguen a una solución. Según Carpathia:
A pesar de nuestros mejores esfuerzos, las partes implicadas han sido incapaces de encontrar una solución voluntaria que responda a las preocupaciones de todos sobre los datos de Megaupload.
La compañía de hosting habla del coste de los 1.103 servidores que tiene arrendado al cyberlocker. Alrededor de 25 petabytes de datos con unas pérdidas de 9.000 dólares al día mientras están inactivos.
Lo que Carpathia solicita a la Corte es un asesoramiento sobre las formas de proceder considerando dos opciones:
- Una sería eliminar todos los datos y utilizar los servidores para otros fines.
- La segunda sería obtener dinero para cubrir los gastos de las partes involucradas en la causa penal.
Junto a estas dos opciones también se pide al tribunal que se fije una audiencia para el 13 de abril con el fin de discutir el asunto.
Hoy y en palabras de Carpathia parece que estamos un poco más cerca del borrado de datos de Megaupload. La propia plataforma ha estado intentado sin solución negociar la apertura de los datos de cada usuario con el Departamento de Justicia. 25 petabytes que pueden acabar en la nada.
6 inversores interesados en GAME
Reino Unido está oficialmente en quiebra. La empresa finalmente espera ver como se reparten sus trozos en una subasta pública. Según informa Retail Week hay cinco o seis empresas interesadas en comprar la cadena británica…. aunque estas seis empresas querrían llevarse al saco la central de Reino Unido pero hay una veintena de inversores interesados en las divisiones internacionales. España y Portugal son los países más atractivos ya que son los únicos en los que GAME no muestra pérdidas y funciona con relativa normalidad, por este motivo son las que generarán unas ofertas más altas.
La empresa americana GameStop, líder absoluta del mercado en EEUU sería una de las mejor posicionadas. De ser finalmente la empresa que se haga con GAME se quitaría de un plumazo casi toda la competencia (al menos física) y colocaría un montón de nuevas tiendas en el continente europeo. Aunque, siempre según Retail Week, no entrarán en una guerra de precios con los otros competidores, principalmente con Hilco que pujará duro por la rama internacional.
Tras la quiebra ha sido designado un grupo de administradores externo que tendrá que encontrar un comprador en un plazo máximo de 10 días que además se hará cargo de las importantes deudas de la empresa. Que incluye los proveedores y el alquiler de las oficinas y tiendas (más de 21 millones de libras).
Los expertos predicen que el negocio sobrevivirá aunque también apuntan que sus 600 tiendas actuales se reducirá a no más de 400.
El misterio se resolverá en poco más de una semana. Esperamos que todo se soluciones y todas las personas que trabajan en la empresa puedan mantener su puesto.
Hollywood quiere que los datos de los usuarios de Megaupload no se borren para demandarlos
Es posible que todos los que tuvieran una cuenta en Megaupload pudiéramos pensar que esto podría ocurrir. La cifra estimada de número de usuarios de Megaupload que guarda la empresa de hosting Carpathia es de alrededor de 65 millones. Cuando el FBI intervino en la operación se rumoreó que todos los datos se iban a borrar. Finalmente y por ahora, no es así. Pero mientras muchos usuarios pensarán que sus datos y archivos legítimos están a salvo, desde hace unas horas se ha filtrado una carta de la MPAA donde indican claramente cuales son sus intenciones: investigar y demandar a los usuarios que cometieron infracciones de derechos de autor.
Y es que como decía, tras la operación de derribo contra el cyberlocker se corrió la voz de que el proveedor de hosting de la plataforma, Carphatia, iba a borrar todos los datos. La razón no era otra que el coste del mantenimiento de los mismos.
Esta situación provocó la denuncia de cientos de miles de usuarios ante la eliminación de sus datos legítimos, archivos que en muchos casos contenían material propio y legítimo. El propio Dotcom llegó a explicar que la eliminación de datos sería injusta durante el proceso penal ya que podría ser una prueba de que el cyberlocker actuaba bajo la DMCA.
Finalmente fue el gobierno de Estados Unidos el que explicó que no había necesidad del borrado. Carpathia a su vez comunicaba que permanecerían en su sistema a pesar de tener un coste diario de 9.000 dólares por mantener los servidores y los alrededor de 25 petabytes de datos.
Lo que no sabíamos hasta hoy es que detrás de este esfuerzo por mantener los datos a salvo había un “aliado” inesperado, la MPAA. La razón, según una carta que ha filtrado Wired hace unas horas, mantener abiertas las opciones para demandar directamente a aquellos usuarios que usaban Megaupload en caso de infracción.
Así que mientras el cyberlocker quiere mantener los datos para su defensa, los usuarios para obtener sus archivos legítimos e incluso la EFF en la lucha por los derechos de los mismos… la MPAA quiere mantenerlos para comenzar una cruzada contra cada “infractor”.
La carta filtrada se envió de puertas para adentro, sin hacerse pública, e iba dirigida a Carpathia firmada por los abogados de la MPAA diciendo así:
Independientemente del proceso penal en curso, los estudios tienen demandas civiles en contra de los operadores de Megaupload, y potencialmente también en contra de aquellos que han contribuido con material a sabiendas de la infracción en la que incurrían a través de Megaupload…
… A la luz de las posibles reclamaciones civiles por parte de los estudios, exigimos que Carpathia conserve todo el material en su posesión, custodia o control, incluyendo los datos electrónicos y bases de datos relacionados con Megaupload o sus operaciones. Esto incluye, pero no se limita, a todos los datos de identificación u otro tipo relacionadas con los archivos de contenido subido y/o almacenados y/o descargado desde Megaupload, todos los datos asociados con los archivos de contenido, carga o descarga de los archivos, los usuarios de Megaupload que han subido o descargado esos archivos, todos los datos que reflejan o relacionan con los pagos a terceros por los operadores de Megaupload, todos los datos que reflejan o relacionans con los pagos a los operadores de Megaupload, entre ellos por los usuarios y otros terceros, todos los productos electrónicos y registros relativos a las comunicaciones por parte de las personas involucradas en las operaciones de Megaupload, y todos los documentos internos y comunicados relacionados con Megaupload.
Increíble carta. Sería prácticamente imposible imaginarnos que esto pueda llevarse a cabo. En primer lugar porque se le daría nuevos poderes a una organización como la MPAA y a Hollywood, dándole el acceso personal a los datos de millones de usuarios en un juicio en activo que nada tiene que ver con ellos.
Quizá y con todo, lo peor ha sido la respuesta de la MPAA tras la filtración en Wired. En un movimiento aún más ridículo, la sociedad, a través de sus relaciones públicas, explica que la carta se ha sacado de contexto y que no tienen intención de demandar a todos los usuarios. Difícil sacar de contexto una carta que expone tan claramente cuales son las intenciones de Hollywood.
Una nueva sentencia obliga a Rapidshare a eliminar películas, libros y canciones de sus servidores
Una corte de Hamburgo ha ordenado a Rapidshare que redoble sus esfuerzos para eliminar las películas, libros y canciones que sus usuarios comparten con la comunidad internauta, en una decisión que sigue el criterio marcado con anterioridad en otras instancias inferiores.
De acuerdo a la sentencia, los administradores de Rapidshare deben implementar las medidas que sean pertinentes para monitorizar los contenidos que se suben a sus servidores y, en caso de que estos incumplan la legislación en materia de derechos de autor, borrarlos antes de que pasen a estar disponibles para descargar.
Esta resolución es la última de un caso cuyos orígenes se remontan al año 2009, cuando la Gesellschaft für musikalische Aufführungs- und mechanische Vervielfältigungsrechte (GEMA), una entidad que agrupa a compositores, cantantes y discográficas alemanas, acudió a los tribunales para que Rapidshare eliminara las canciones de sus representados. El dictamen fue favorable a sus intereses, como también lo fueron otros 2 que se emitieron tras sendas apelaciones que presentó Rapidshare.
Tras esta nueva derrota judicial, y ya van 4 seguidas, los responsables de Rapidshare han explicado que aún no han decidido si volverán a recurrir el veredicto. Sea como fuere, parece más que evidente que antes o después deberán implementar medidas radicales para poner freno a las descargas de material protegido si quieren que su empresa siga en funcionamiento muchos años más.
The Sun la lía: Terroristas islámicos usan CoD para planear atentados
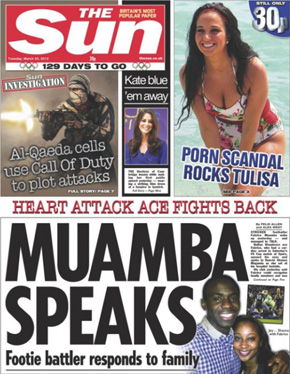
Sí, ya sabemos todos muy bien que The Sun nunca deja que la realidad le estropee una buena noticia y que estos tíos son al periodismo lo que Sálvame a una mesa de debate, pero hay ocasiones en que los cada vez más jodidos desvaríos del tabloide británico claman al cielo por el nivel de estupidez que alcanzan y, sobre todo, por esa intención malsana de hacer daño a quien haga falta con tal de vender ejemplares a toda costa.
Mirad la portada que se han cascado esta misma mañana: «Las células de Al-Qaeda usan Call of Duty para planear sus ataques». Con dos cojones. Y esperad a leer lo que pone en sus repulsivas páginas interiores porque vais a flipar con la fuerza de cien mil tornados ante tanta chorrada junta:
Los extremistas islámicos saben que la policía pincha sus llamadas telefónicas, sus correos electrónicos y su mensajería online. Así que se han pasado a los juego de PlayStation y Xbox para mantener en secreto sus letales maquinaciones.
Los jugadores pueden entrar en grupos para jugar entre sí y —decisivamente— conversar en privado. Una vez se ha accedido a uno de estos "salones" usando una contraseña, los conspiradores se ponen unos auriculares Bluetooth para hablar de forma segura con otros conspiradores en el mismo sitio.
Están entrando en grupos de juegos por todo internet para planificar atentados terroristas. La gente de seguridad lo sabe. Para los millones de personas a los que les encantan estos juegos, esto va a ser un golpe brutal.
The Pirate Bay se muda al “espacio”: mini servidores en drones
No es ningún secreto que The Pirate Bay se encuentra entre los sitios más perseguidos por el entramado de Hollywood. Sin ir más lejos, la semana pasada nos enterábamos de una nueva investigación de las autoridades suecas en una demanda por compartir archivos en Internet. TPB está respondiendo este año con soluciones ante el acoso. El cambio de .torrent a magnet fue el primero. Desde hace unas horas, el popular sitio anuncia una nueva aventura bajo el proyecto LOSS. Mini-servidores en drones voladores. Como ellos mismos dicen: “queremos ser fieles a nuestro lema de ser el sistema más resistente de la galaxia”.
El proyecto LOSS (Low Orbit Server Stations) busca situar parte del hardware en drones con GPS controlados. La idea es utilizar las tecnologías actuales de manera que podrían conseguir en cada drone-nodo alrededor de 100 Mbps a distancias de hasta 50 Km. De esta manera y en el caso de un intento de derribo por parte de las autoridades, no quedaría otra que “derribar” literalmente las máquinas en el espacio ya que estarían flotando en el aire.
Según cuentan en el blog, la “misión” ha comenzado hace unas horas y se encontrarían trabajando en el “alojamiento” de parte de la infraestructura en los drones.
Desde luego, una propuesta radical y ciertamente interesante. No deja de ser un proyecto-experimento con el que The Pirate Bay vuelve a dar un paso al frente haciendo uso de las tecnologías actuales. Innovar antes que nadie, en este caso, The Pirate Bay se muda al “espacio”. Les dejo con la propuesta lanzada desde su blog:
Estuvimos caídos hace unas horas. No hay necesidad de preocuparse, no habíamos sido asaltados. Sólo estamos actualizando para seguir creciendo.
Una de las cosas que siempre intentamos es optimizar nuestras máquinas frontales. Ellas son las que vuelven a dirigir el tráfico a un lugar secreto. Ahora hemos decidido tratar de construir algo extraordinario.
Con el desarrollo de drones no tripulados controlados, GPS de gran alcance en equipos de radio baratos y pequeños ordenadores nuevos como el Raspberry Pi, vamos a experimentar con el envío de algunos drones pequeños flotando algunos kilómetros en el aire. De esta manera nuestras máquinas tendrán que ser derribadas con aviones con el fin de apagar el sistema. Un verdadero acto de guerra.
Estamos empezando, así que no se han dado cuenta de que todo ha salido. Estas Low Orbit Server Stations (LOSS) son sólo el primer intento. Con los transmisores de radio modernos podemos obtener más de 100 Mbps por nodo en hasta 50 km de distancia. Para el sistema de proxy que estamos construyendo, eso es más que suficiente.
Pero cuando llegue el momento vamos a estar en todas las partes de la galaxia, siendo fieles a nuestro lema de ser el sistema más resistente de la galaxia. Y todas las piezas que vamos a utilizar para construir este sistema se podrán descargar.
Alto Tribunal considera “nula” la orden utilizada para incautar bienes de Kim Dot Com

Supuestamente los impulsores del espectáculo justiciero en torno a la acción judicial contra Megaupload son simpatizantes de “la legalidad” que involucra su torcida visión de protección de la propiedad intelectual, sin embargo, una vez más sus acciones están entredicho y parecen más un producto de la manipulación de los sistemas de justicia internacionales.
Vía Torrent Freak, nos enteramos que un Alto Tribunal en Nueva Zelanda ha declarado “nula y sin efecto” la órden que se utilizó para confiscar las propiedad de Kim Dot Com en relación a la clausura de Megaupload.
Al parecer el procedimiento esta viciado de origen ya que hay al menos 5 errores en la aplicación para obtener la orden para incautar los bienes de Dot Com, entre las que se incluyen la solicitud de una orden “foránea” que no le permitiría a Kim Dot Com defenderse.
El pequeño error trató de arreglarse solo después de haber incautado los bienes del dueño de Megaupload.
La resolución que podría ser dictada la próxima semana, cuando se celebrará una audiencia en relación a este “error procesal”, podría resultar en que las propiedades de Dot Com sean devueltas si se concluye que la acción fue ilegal.
La ilegalidad en torno a la incautación de dominios y las absurdas demandas que promueve el Complejo-Industrial-Del-Entretenimiento son una constante. Es un poco imposible pedir que se respete la caduca ley de copyright cuando ellos son los primeros en pisotear el debido proceso.
¿Seguirá Hotfile los pasos de Megaupload?
El servicio de almacenamiento e intercambio de archivos Hotfile podría seguir los pasos de Megaupload. La Asociación Cinematográfica de América ha pedido a un tribunal de EEUU el cierre del sitio por promover descargas de obras con derechos de autor. La compañía de descargas, que tiene su sede en Panamá, se ha convertido en el nuevo objetivo de la gran industria del cine y podría ser cerrado de inmediato.
La Motion Picture Association of America (MPAA, Asociación Cinematográfica de America), ha presentado una demanda en un tribunal federal en Florida argumentando que el servicio de almacenamiento de archivos Hotfile infringe los derechos de autor y es responsable de unos 1.000 millones de descargas ilegales de obras literarias, películas y programas de televisión, entre otros.
Esta asociación ha acusado al sitio Hotfile de promover la infracción de contenidos con copyright de forma masiva. Según argumenta, más del 90 por ciento de los contenidos descargados eran documentos protegidos por derechos.
Si esta demanda prospera, se tomarán medidas contra el sitio sin la necesidad de un largo juicio, como ocurrió con Megaupload. De momento, Hotfile permite a los usuarios cargar y distribuir archivos de forma gratuita, pero a velocidades restringidas.
Al igual que hacía Megaupload, también permite a los usuarios hacerse una cuenta premium para poder realizar descargas sin límites de velocidad a precios que van desde los 9 dólares al mes (6,80 euros) a los 55 dólares al año (41,5 euros). Además, ofrece un programa para los afiliados que compensa a todos aquellos que suben archivos populares, según la denuncia presentada.
Esta página comete delitos similares a los que presuntamente cometía Megaupload, según la MPAA, ya que el sitio liderado por el neozelandés Kim Schmitz también compensaba a aquellos usuarios que subían a la página contenidos populares. Según la denuncia presentada por la MPAA, "los acusados han llegado a admitir que formaron Hotfile para competir con Megaupload".
Según ha publicado la BBC, para evitar su cierre, el servidor Hotfile ha señalado en su página web que realizará cambios para "facilitar la identificación de los infractores reincidentes". Además ha comunicado que borrará ciertas cuentas de usuarios y añadirá una "huella digital" de tecnología para bloquear archivos con derechos de autor, evitar que sean cargados y también ha cambiado la forma de sus pagos.
Al parecer, todos los cambios son pocos para evitar seguir los pasos de Megaupload, que fue cerrado por el FBI y sus fundadores fueron encarcelados, aunque ya han sido puestos en libertad bajo fianza.
Servicios similares pronto temieron ser el siguiente objetivo. Estas páginas borraron masivamente todos aquellos archivos que tienen derechos de autor o estaban protegidos. Esto ha provocado una huida de los usuarios hacia otras alternativas de intercambio de archivos, como los programas P2
El 1004 se atenderá íntegramente desde España en unos meses
Los call centers que atienden a clientes de Movistar desde el otro lado del charco tienen los días contados. Telefónica quiere minimizar la fuga de clientes garantizando que cualquier llamada será atendida desde nuestro país.
Los usuarios que no sienten bien atendidos cuando recurren al servicio de atención al cliente, suelen atribuirlo a que su interlocutor no está en España. Además de la baja calidad de la comunicación y las diferencias dialécticas y culturales, la cualificación técnica del personal suele dejar mucho que desear.
El responsable de Telefónica para España, Luis Miguel Gilpérez, admitía este problema recientemente en una entrevista y prometía solucionarlo en los próximos dos años.
Es cierto que hay una corriente de opinión de que como los call center están en Latinoamérica ni me entienden ni saben resolver los problemas. Por eso, hemos tomado la decisión de traer los call centers a España, progresivamente en dos años, aunque ya tenemos muchos en España.
Actualmente, cuando uno llama al 1004 desde una línea de Telefónica, hay muchas posibilidades de ser atendido desde Latinoamérica. Si la llamada se realiza desde una linea de un operador alternativo, fácilmente hablaremos con un operador en España. De esta forma, se intenta transmitir confianza a los clientes potenciales, mientras que se ofrece una atención "de segundas" para los clientes en cartera.
José María Alvarez-Pallete, presidente de Telefónica Europa, adelanta la llegada de los call centers a nuestro país para los próximos meses. Esta acción está englobada dentro del intento de la operadora para mejorar la satisfacción del cliente, de forma que sea más fácil retenerle.
La calidad de nuestros call centers en Sudamérica es buena, pero el cliente percibe que hay mejor servicio si te atiende gente que está más cerca de ti. [...] Los usuarios nos abandonan por mejores tarifas, por mejor servicio y por una mejor red. Nuestro esfuerzo ahora es que los clientes que tenemos, que son muy buenos, se queden.
La vuelta de los call centers a España obligará a Atento, filial de Telefónica que gestiona estos centros, a contratar a miles de empleados para hacer el trabajo que antes se hacía en otros países. Para hacerse una idea de la dimensión del cambio, hay que tener en cuenta que actualmente Atento emplea a 15.000 personas en España y 120.000 en latinoamerica.
Ya tenemos las primeras 25 webs denunciadas mediante la ley Sinde-Wert
Según ha podido saber RTVE.es, en esta lista de 'las primeras 25' se encuentran Seriespepito.com, elitetorrent.net,pordescargadirecta.com (inactiva ahora mismo), foroxd y gratisjuegos. Las denuncias se han presentado desde diferentes entidades de gestión como Egeda o Promusicae. Además, la Asociación Española de Distribuidores y Editores de Software de Entretenimiento (aDeSe) presentó este lunes las primeras denuncias contra páginas de enlaces "a material pirateado, y que se lucran con ingresos por publicidad".
Cómo funciona
Al juez que deba validar el cierre de páginas webs le estará vedado analizar el fondo del asunto, esto es, la vulneración de derechos de propiedad intelectual o la posibilidad de producir un perjuicio patrimonial por parte de la página web cuya clausura se solicite. La 'ley Sinde' crea un "agujero libre de jueces" donde la decisión la toma una comisión administrativa nombrada por el gobierno.
Resumen del procedimiento
- Cualquier titular de derechos que crea estar perjudicado podrá denunciar una página web de cualquier tipo por alojar o enlazar contenido protegido por derechos de autor
- De aceptar el cierre voluntario, el instructor procederá a archivar el procedimiento sin más trámite
- En caso contrario, y acreditada la existencia de una vulneración de los derechos de propiedad intelectual, los servicios de intermediación deberán dar cumplimiento a esta orden de suspensión en un plazo de 72 horas desde la notificación a los mismos del auto del Juzgado Central de lo Contencioso-Administrativo
El organismo que llevará a cabo este procedimiento esta presidido por el secretario de Estado de Cultura, José María Lassalle, e integrado por vocales de los ministerios de Educación, Cultura y Deportes; Industria, Energía y Turismo; Economía y Competitividad y Presidencia.
---
"¿Lee alguna vez alguno de los libros que quema? (Él se echó a reír). -¡Esta prohibido por la ley! -¡Oh! Sí, por supuesto." - Fahrenheit 451
Anonymous hackea Panda Security en respuesta a las detenciones de LulzSec
Horas después de que supiéramos de las detenciones de hasta cinco miembros del colectivo LulzSec, Anonymous toma la palabra con un ataque que podríamos considerar como muy grave. El grupo ha hackeado varios subdominios de pandasecurity.com alegando que la compañía ha colaborado en las detenciones. Además, Anonymous afirma también el robo de las credenciales en los correos electrónicos de hasta 114 empleados de la compañía, todas expuestas online.
Como decimos, el ataque se ha producido horas después de que se supiera de la detención de hasta cinco miembros de LulzSec. Todo indica según contaba Fox News que Héctor Xavier Monsegur (Sabu), el que fuera líder del colectivo, habría ayudado a la detención de sus antiguos “compañeros”: Ryan Ackroyd (Kayla), Jake Davis (topiary), Darren Martyn (pwnsauce), Donncha O ‘Cearrbhail (palladium) y Jeremy Hammond (Anarchaos).
El vídeo con el que abrimos ha sido incrustado en cada una de las docenas de subdominios de pandasecurity.com con las que se hicieron. Se trata de una pieza donde se muestran las acciones que llevó a cabo LulzSec durante el 2011. Un enlace a Pastebin nos indica todas las URLs hackeadas.
Junto al defaced, Anonymous afirma haber robado los credenciales de las cuentas de 114 empleados que trabajan en Panda Security, credenciales que contarían con direcciones de correo y contraseñas que han sido expuestas.
Anonymous finaliza con un comunicado bajo la firma de #AntiSec:
Hola amigos,
pandasecurity.com, más conocido por su antivirus de mierda, ha sido hackeado. Ellos han estado ganando dinero trabajando con la policía por estar al acecho y delatar a los activistas anónimos. Ayudaron a meter en la cárcel a 25 miembros de Anonymous en distintos países y participaron activamente en nuestros canales de IRC de formas poco ortodoxas, tratando de vendernos sus servicios de seguridad.
Ellos han ayudado a que los activistas vayan a la cárcel, personas que no son ni siquiera piratas informáticos. Personas comunes que están tratando de desesperadamente de denunciar las injusticias que suceden en sus países en estos momentos.
Simplemente debemos decirles: Sí, sabemos todo acerca de ustedes. ¿Cómo se sienten ahora?.
Actualización: Panda Security ha emitido un comunicado oficial a través de su página en Facebook. El mismo dice así:
En la madrugada del miércoles 7 de Marzo, el colectivo LulzSec, parte del grupo Anonymous, ha hackeado un servidor externo destinado a alojar campañas de Marketing y blogs de Panda Security, situado fuera de la red principal de Panda. De hecho, las webs principales de Panda, www.pandasecurity.com y www.cloudantivirus.com, no se han visto afectadas por el ataque.
En el servidor afectado sólo hay páginas de Marketing y no hay ningún servicio importante como productos, código fuente, sistema de actualizaciones, o datos de clientes o partners. Las credenciales reveladas en la página que se mostraba al acceder a alguno de los subdominios están obsoletas, incluyendo claves de empleados que llevan años fuera de la compañía.
Desde Panda Security seguimos investigando el caso, y en cuanto tengamos más novedades, las iremos publicando. Mientras tanto, queremos asegurar a nuestros clientes y partners que ninguno de sus datos se ha visto comprometido y que nuestros productos y servicios siguen funcionando con total normalidad.