 Internet


Tu nuevo juego de Facebook: Dungeons & Dragons
Tal como pasó con Dragon Age y otros juegos, Atari ha decidido optar por el juego social a través de la histórica franquicia de rol Dungeons & Dragons, creando una beta abierta por facebook: Dungeons & Dragons: Heroes of Neverwinter.

Tira un dado…. te cae una nevera del cielo, mueres.
Así que si no teneis nada mas que hacer, ¿que mejor que afilar tu espada y preparar tus mejores hechizos para plantar cara a toda clase de bichos?
En el juego partiremos con una de las razas básicas: medianos, dracónidos y eladrines para explorar más de 50 mazmorras, enfréntarte a más de 40 monstruos, aprender más de 30 habilidades y descubrir cientos de poderosos objetos mágicos.
Segun las propias palabras de Jim Wilson, presidente y director general de Atari:
“A los actuales seguidores de la franquicia D&D les fascinará la adaptación en todas las áreas de la experiencia de juego, mientras que los jugadores ocasionales encontrarán la nueva versión accesible e intuitiva”.
Además de toda la acción e historia, que aporta la franquicia en si misma, tendremos la oportunidad ser un maestro de mazmorras y crear nuestros propios mapeados para que nuestros amigos y otros jugadores lo recorran.
Podéis probar el juego aquí o seguir la página oficial de Facebook


Encontrada una posible cura para el sida gracias a los gamers

Si, no es ninguna broma, pues lo ha confirmado la Universidad de Washington, la cual creo un juego llamado Foldt en el que es posible modificar la estructura y forma de las proteínas.
Pues al final no se ha quedado en un simple juego, ya que los gamers han conseguido descubrir en 10 días lo que investigadores llevan intentando hacer en 15 años. Este maravilloso descubrimiento se trata de una proteina que supuestamente ralentiza el desarrollo de la enfermedad del sida. Y aunque aún se está investigando acerca de ella, es muy posible que con tratamientos combinados se pueda combatir eficazmente el sida.
Según la propia Universidad de Washignton:
“Sorprendentemente, los jugadores de FoldIt fueron capaces de generar modelos con suficiente calidad como para determinar la estructura y el reemplazo molecular. La estructura redefinida aporta nuevas direcciones para el diseño de medicamentos antirretrovirales.”
De cumplirse todo esto, estaríamos ante una de las mejores noticias en materia de salud de los últimos años. Al mismo tiempo, podemos afirmar que cuando te gusta tu trabajo, el rendimiento puede ser muy superior al esperado.
Estrellas del porno crean una web que combina pornografía y videojuegos

Pues sí amigos, el titular lo dice todo y no hay trampa ni cartón. Con todo el dinero que mueven los videojuegos y el sector del porno, al menos en Estados Unidos, era cuestión de tiempo que a alguien se le ocurriera fusionar los dos mundos. Pwnedbygirls es una página web en la que, además de encontrar análisis de las últimas novedades del ocio electrónico, podremos visionar unas curiosas partidas por streaming de la mano de unas señoritas un poco “especiales”. Curiosamente esta iniciativa se estrenó la semana pasada con el videojuego Gears of War 3 así que no comprendo como seguimos disponiendo de conexión a internet sin que hayan reventado todos los los servidores. Encima la gente que está detrás de esta web tiene un sentido del humor ligeramente afilado, por no decir directamente que son unos cabrones, ya que la próxima sesión programada será con el juego Tiger Woods PGA Tour 12 de la mano de Joslyn James, una de las amantes confesas del popular golfista. Cachondeo no les falta, desde luego.
Visto en | The Escapist
Arrestan a un hacker vinculado a Anonymous por el ciberataque a Sony
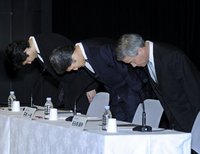
La directiva de Sony Computer Entertainment piden disculpas por el ciberataque masivo contra los servicios online PlayStation Network y Qriocity, el 1 de mayo de 2011 en Tokio.
Un miembro de un grupo de piratas informáticos vinculado a Anonymous fue arrestado el jueves por su supuesta participación en un extenso ciberataque a finales de mayo contra la filial Sony Pictures, del grupo japonés Sony, informaron las autoridades.
Cody Kretsinger, de 23 años, fue arrestado por la policía federal en Phoenix, Arizona (oeste), por su supuesta vinculación con un ataque informático a Sony Pictures entre el 27 de mayo y el 2 de junio, reivindicado en el sitio web del grupo de piratas LulzSec.
"Se cree que Kretsinger, también conocido bajo el seudónimo de 'recursion', es o era miembro de LulzSec", señaló el FBI.
De acuerdo con la acusación federal, LulzSec es un grupo de piratas informáticos conocido por su afiliación con el colectivo internacional de 'hackers' conocido como Anonymous.
El 2 de septiembre,Kretsinger fue inculpado de conspiración e inhabilitación no autorizada de un ordenador protegido. La acusación fue divulgada el jueves en coincidencia con el arresto.
Según el texto, el joven se registró en un servicio "proxy" para "intentar esconder sus actividades en internet" y, junto a colaboradores, examinó las vulnerabilidades del sistema de Sony Pictures, obtuvo información confidencial, la distribuyó en el sitio web de LulzSec y anunció el ataque en Twitter.
Si es hallado culpable, Kretsinger se enfrenta a una sentencia máxima de 15 años de prisión.
El 2 de junio de este año, LulzSec reivindicó el robo de más de un millón de palabras clave, identificaciones de mensajería electrónica y otros datos al sitio SonyPictures.com unas semanas después de un ataque similar conducido contra el gigante japonés.
© 2011 AFP
Google Drive aparece en una presentación
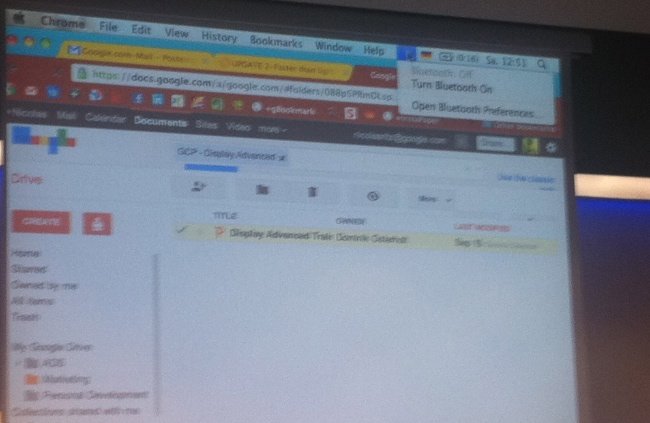
Google parece haber revelado una captura de pantalla de Google Drive en una presentación que ha tenido lugar recientemente. Google Drive, servicio que se lleva rumoreando desde hace años, nos tiene que permitir almacenar archivos de cualquier formato en la nube de la compañía de Mountain View.
En la captura podemos ver cómo Google Drive tiene prácticamente el mismo aspecto que Google Docs, respetando la nueva interfaz de usuario que Google está aplicando a todos sus servicios. De hecho, y teniendo en cuenta la cantidad de tipos de archivo que es capaz de almacenar Google Docs, las diferencias con Drive podrían ser simplemente el nombre y la habilidad para trabajar con esos ficheros.
Pero más interesante es el rumor de que Google podría lanzar aplicaciones para todas las plataformas para poder sincronizar esos archivos con lo que sea, tal y como hacemos con Dropbox y presentando así una durísima competencia contra ese servicio. Sería un punto muy fuerte también para Chrome OS, sistema que gestiona los archivos de una manera algo pobre según pudimos probar en Londres con el primer Chromebook.
Llevamos oyendo rumores de Google Drive desde hace demasiado tiempo, pero quizás la compañía estaba guardándose este servicio para un buen momento. Y este parece un muy buen momento para que Google nos dé sorpresas, mientras todas las compañías de su alrededor se mueven irremediablemente a la nube. SkyDrive, iCloud…
Los usuarios de Google+ aumentan un 30% desde que salió de la fase Beta
Paul Allen, creador de Ancestry.com, que junto a su equipo ha desarrollado un modelo para estudiar Google+, ha compartido nuevos datos sobre el crecimiento de esta red social . Decía en la nota publicada que referencio a pie de artículo, que Google+ ha experimentado un crecimiento del 30% desde que abandonó la fase Beta y quedó abierta para todos.
Ese crecimiento, que se ha producido en tan sólo unas horas, contradice en parte los augurios de que el “invento” social de Google está perdiendo interés. Otra cuestión distinta es que llegue a alcanzar los 800 millones de usuarios de Facebook.
En los primeros 21 días Google+ había recibido 20 millones de visitas, en ese tiempo estaba en fase de Beta privada y se requería invitación para poder obtener una cuenta. Según el estudio realizado por Allen, el 9 de septiembre el número de usuarios estimados era de 28.700.000.
Tras dos días desde la versión definitiva de Google+, la estimación del modelo reflejaba una cifra de 37.800.000 usuarios. Si el modelo está bien construido y es fiable, este crecimiento representa toda una explosión.
Google+ ha ido incorporando nuevas funcionalidades desde su aparición, como los juegos, y ha recibido críticas también por su política contraria al anonimato y el requisito de ser mayor de 18 años para poder obtener una cuenta, aunque si quiere ser competencia real de Facebook, necesita hacer algo más.
Humanoide reptiliano consejero rey egipcio
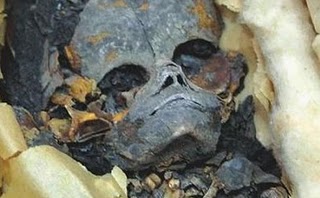
Humanoide Reptiliano Momificado en Pireamide Egipcia Consejero del Rey:
El Dr. Viktor Lubek, que es un profesor arqueologo checoslovaco de la Universidad de Pennsylvania quien, logro localizar en un compartimiento oculto de una pequeña pirámide al sur de la pirámide pricipal de “Sensret II”.
Un sarcófago una momia de aspecto muy extraño. El cuerpo momificado fue enterrado con gran cuidado y respecto.
El cuerpo momificado tiene extraños objetos que no se han podido aun saber su origen.
El cadáver, estaba cubierto con una mezcla de oro y arcilla en su totalidad.
Además el cadáver tenía un paño parecido al lino cubriendo la piel de este enigmático ser que no creen que sean de origen humano.
El hallazgo hasta el momento cobro gran interés para la arqueología actual porque hasta este momento nadie había descubierto artefactos de un material resistente del tipo “Sintético” para esa época y que no se pueda identificar.
La pequeña piramide pertenece a la "Doceaba Dinastía Senusret II".
Ahora la pregunta es porque existe solo una fotografía del ser y no se hace público su hallazgo?
Respuesta:
Los funcionarios egipcios están consternados con la posibilidad de que las antiguas pirámides y cultura egipcia hayan sido concreción de una cultura “Extraterrestre” y no como resultado de su propia evolución humana, como se había presentado hasta ahora.
¿A quienes consultaron hasta el momento los funcinarios Egipcios?
Respuesta:
A un número de respetados arqueólogos, y ninguno fue capaz de dar una explicación en términos ordinarios. Ya que los egipcios se niegan a reconocer que su herencia vino del espacio exterior.
Lo que dicen las pruebas hechas por arqueólogos y cientificos es que se trata de un Extraterreste que aconsejaba al Rey Egipcio de alguna manera. Era un consejero del rey.
La criatura humanoide mide entre 150 a 160 cm de altura data de 2000 años de antigüedad, por la piel y los rasgos es “Reptiliano”, sus ojos son excesivamente grandes y ovalados.
Además las inscripciones traducidas significan “estrella o enviado del cielo”, “Consejero del rey Osirunet”
¿Que opinan ustedes?
Enorme satélite de la NASA va caer a la tierra,no saben donde

Un satélite climático muerto que se ha ido cayendo hacia la Tierra ,se espera que va a caer en picada en pocos días, lo que es el satélite de la NASA más masivo para hacer un reingreso no controlado en la atmósfera de la Tierra en más de tres décadas.
Un Superior de la NASA de Satélite e Investigación de la Atmósfera, o UARS, dice se espera que caiga hacia la Tierra en algún momento alrededor del viernes (23 de septiembre), en base a las últimas estimaciones de los expertos de la agencia de desechos orbitales.
El satélite de autobuses de tamaño UARS es uno de los mas grandes satélites de la NASA que va a sumergirse de nuevo en la Tierra sin control en más de 30 años.
“El satélite de la NASA enorme viene a entrar sin control desde Skylab fue el Pegasus de dos satélites echos en noviembre de 1979″, dijo Nick Johnson, jefe científico de la NASA Orbital de la Oficina del Programa de Escombros en el Centro Espacial Johnson de Houston, según SPACE.com en un e-mail. “Tiene una masa de 10,5 toneladas, casi el doble de UARS.”
Los países con conexiones más veloces, infografía
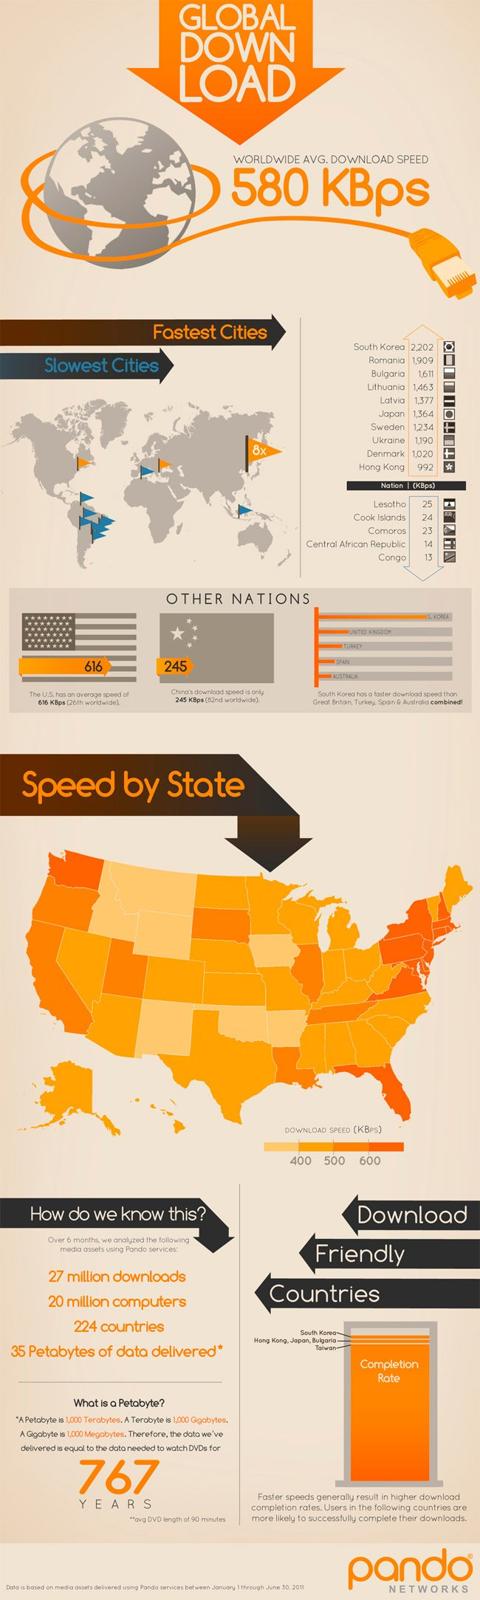
Desde Pando Networks, la empresa propietaria del programa de descargas Pando, han realizado un estudio para medir las velocidades de descarga medias de las conexiones de cada país. Para ello han analizado un total de 27 millones de descargas, equivalentes a 35 petabytes (un 35 seguido de quince ceros, para entendernos). ¿Las conclusiones? Las que más o menos nos esperábamos.
Corea del sur es el país más veloz en lo que a velocidad de descarga se refiere, con una media de 17.62 Mbps. El segundo en el ranking es Rumanía, con 15.27 Mbps, seguido de cerca por Bulgaria, con 12.89 Mbps. ¿Y España? Pues, como era esperable, se encuentra en los puestos más bajos, con una media de 3.15 Mbps. Países como Moldavia, Taiwan, Suiza o Ucrania nos superan considerablemente en este aspecto.
Si pasamos a hablar de ciudades, nos encontramos con que 8 de las 10 más veloces pertenecen a Corea del Sur (las dos restantes son Andover en USA y Bucarest en Rumanía) y que 7 de las más lentas se ubican en América del Sur. Podéis ver todos estos datos de manera gráfica en la infografía que os ofrecemos a continuación.
Telefónica presenta el CDN con el que tratará que los proveedores de contenidos paguen por usar su red
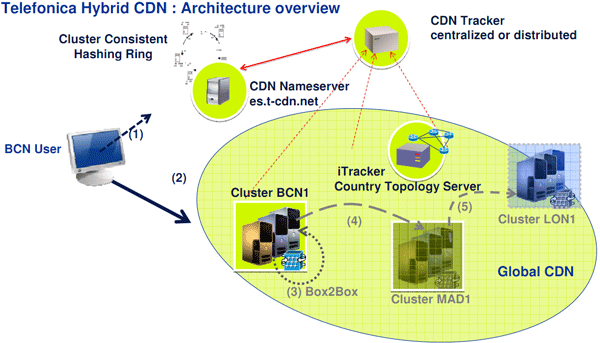
Telefónica tendrá su propia red de distribución de contenido con la que acercará y mejorará el acceso de sus clientes de ADSL a la información remota de los portales de Internet que estén dispuestos a pagar por ello. Se trata de la nueva estrategia para monetizar el tráfico sin tocar la neutralidad de la red.
La operadora materializa así el nuevo modelo del que viene hablando desde hace un tiempo, en el que los proveedores de contenido tienen que sufragar parte de los gastos para hacer llegar su información a los usuarios. La solución que propone Telefónica no es más que crear un CDN o red de distribución de contenidos que replica la información remota (por ejemplo, un vídeo de Youtube) en servidores alojados dentro de la red de la operadora y que están más próximos a las redes de acceso que utilizan los clientes.
No es incompatible con la neutralidad de la red
No se trata de ningún invento nuevo. Este tipo de redes se emplean desde hace tiempo para mejorar el acceso a los contenidos. El primer ejemplo es Akamai, al que grandes portales de Internet pagan para acercar sus contenidos por todo el planeta. También Google lo utiliza. El uso de un CDN no está reñido con la neutralidad de la red.
Pulso entre operadoras y proveedores de contenidos
La jugada de Telefónica es muy astuta. Ofrece su CDN de pago a los proveedores de contenido, que es justo lo opuesto a la estrategia que ha iniciado Google, que ofrece servidores de cache local que los ISP pueden instalar gratuitamente dentro de su red. En ambos casos el efecto final es el mismo, solo que el modelo de Telefónica es de pago y el de Google es gratuito.
Nada impide que las cosas sigan como hasta ahora, con conexiones extremo a extremo entre la red de origen y la de destino, intercambiando tráfico en los puntos neutros mediante acuerdos de peering y a través de carriers cuando esto no es posible. El problema es cuando una operadora pone condiciones draconianas para hacer peering gratuito mientras ofrece su CDN de pago como solución a la congestión.
La baza de Telefónica es que cuenta con una enorme base de clientes y a los proveedores de contenido, sobre todo a los nuevos servicios de vídeo que están por llegar, como NetFlix, les interesa que estos puedan acceder con calidad. Pero el tiro puede salir por la culata si los clientes de una operadora comprueban que no pueden acceder con calidad a los servicios que desean. La solución en ese caso será cambiar de proveedor de Internet.
YouTube incorpora un editor de videos web

Desde ayer mismo, YouTube esta incorporando en todas las cuentas (de a poquito) un editor de video incorporado en la misma interfaz de usuario, el mismo permitirá estabilizar los videos, rotarlos, cortarlos, mejorar el color, el brillo, etc. Tareas de edición básicas de casi cualquier programa de edición de videos, además añade una serie de efectos visuales que podemos elegir para añadir a nuestros videos.
Excelente esta nueva herramienta para editar los videos ya subidos y ahorrar tiempo en subir uno nuevamente ya arreglado con otro programa.
Aquí el video de presentación:
Amazon.es empieza a funcionar, llega el día del Juicio Final al comercio electrónico español
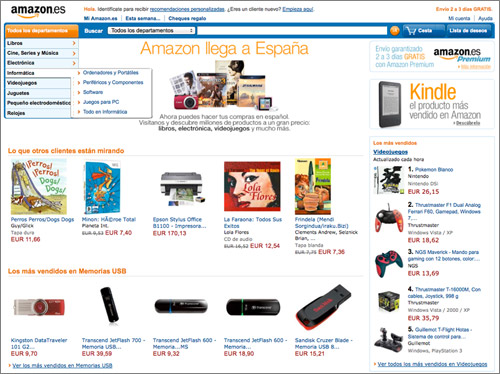
Tras años de espera –mi primer pedido a Amazon.com es de septiembre de 1996 y creo que desde entonces estoy enganchado– desde hace un minuto por fin está en funcionamiento Amazon.es.
Así que por fin los que nos dedicábamos a hacer pedidos y recomendar las tiendas de Amazon de los Estados Unidos y del Reino Unido disponemos de una alternativa más cercana en la que tan siquiera necesitaremos darnos de alta de nuevo y que no se verá sometida al azar del proceso de pasar por aduana como sucedía con los pedidos a EEUU.
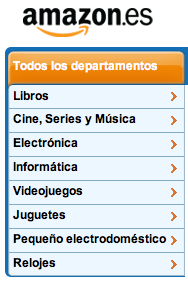
Igual que su progenitora ha cambiado en todos estos años y ha dejado de ser sólo la mayor librería de Internet, Amazon en España no sale sólo con libros en todas las lenguas oficiales del país y en inglés y otros idiomas.
También incorpora las categorías de cine, series y música, informática, videojuegos, electrónica de consumo, pequeños electrodomésticos, juguetes y relojes, con un catálogo que hará palidecer el de más de uno de sus competidores en cuanto a su extensión, que según la carta de presentación de Jezz Bezos, fundador de Amazon, está formado entre otras cosas por 2,5 millones de libros en español, 130.000 DVD, 450.000 CD y unos 65.000 gadgets.
Sin embargo, y dado que en España el precio de los libros está regulado por la Ley 10/2007, de 22 de junio, de la lectura, del libro y de las bibliotecas, Amazon no podrá realizar aquí el tipo de ofertas a las que nos tiene acostumbrados en cuanto al precio de estos, aunque sí en sus otras líneas de producto y en libros de editoriales no españolas.
Pero en cualquier caso, y teniendo en cuenta lo mal que lo ha estado haciendo su competencia, y este no es más que un ejemplo de muchos, puede que no lo necesite.
Amazon ha visto claro que las cuando menos curiosas políticas de gastos de envío de su competencia y su escasa habilidad a la hora de cumplir plazos de entrega le dan una enorme oportunidad de diferenciarse, y ahí está una de sus apuestas principales en nuestro país.
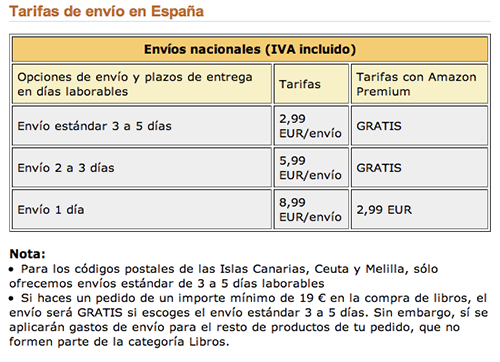
Para empezar, los gastos de envío estándar son unos más que competitivos 2,99 euros por envío –independientemente del número de ítems que este incluya– con un plazo de entrega de 3 a 5 días.
La opción de 2 a 3 días sube a los 5,99 euros, mientras que la de 1 día son 8,99 euros, siempre por envío.
La principal salvedad es que para las Islas Canarias, Ceuta y Melilla la única opción que ofrecerá es la de envío estándar de 3 a 5 días, pero sin sobrecoste alguno, algo que los habitantes de esos lugares están más que acostumbrados a sufrir.
Por otro lado, si un pedido incluye libros por un valor de 19 euros o más, los gastos de envío estándar para estos serán gratis, aunque se seguirán pagando los gastos de envío correspondientes al resto de los ítems del pedido si los hubiera.
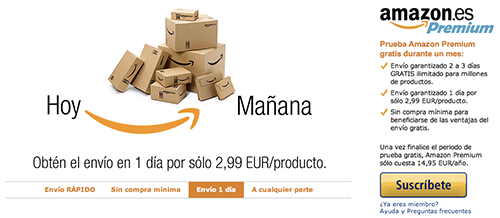
Y también está la posibilidad de contratar Amazon Premium para los envíos al territorio nacional, que por 14,95 euros al año da gastos de envío gratis en todos los pedidos del año, salvo en el caso de que se opte por el servicio de 24 horas, en cuyo caso el coste de este pasa a ser de 2,99 euros.
Amazon España también enviará pedidos al resto del mundo, aunque con ciertas limitaciones, pues no enviará productos electrónicos y pequeños electrodomésticos, juguetes y relojes fuera de Europa.
En este caso, los envíos estándar son de 6 euros por pedido a Europa y latinoamérica, y de 14 a Brasil, Estados Unidos y Japón, aunque los plazos de entrega son un poco más largos, mientras que los express serán de 14 euros a la Unión Europea y 20 euros al resto del mundo.
Amazon España tiene además también preparada su red de distribución para asegurarse de que los envíos llegan en el tiempo estipulado, otro factor muy importante en la satisfacción del cliente.
Para esto, cuentan con dos transportistas que se encargarán de hacer llegar los pedidos a los clientes independientemente de donde estén los artículos que los formen en los centros de distribución que la empresa tiene por toda Europa.
Así, es posible que un pedido se entregue dividido en dos paquetes, que incluso podrían no llegar en el mismo día, pero siempre sin coste adicional alguno.
Finalmente, en cuanto a atención al cliente, Amazon.es tendrá un centro de atención propio en español, no subcontratado, con el que tienen como objetivo mantener el estándar de empresa con mejor atención al cliente.
Si hay que poner un pero a esta gran noticia es que en el lanzamiento de Amazon.es faltan los libros electrónicos para su plataforma Kindle.
Obviamente a estas alturas esto no es por problemas técnicos de ningún tipo ni por deseo de Amazon, sino porque las negociaciones pertinentes con las editoriales involucradas no están todavía terminadas, pero todo parece indicar que sólo es cuestión de meses que la situación cambie.
Así que ha llegado el momento de la verdad para el comercio electrónico en España, y salvo meritorias y escasísimas excepciones que hace años que lo están haciendo bien, va a pillar a muchos con los pantalones bajados.
Más de un gran nombre tendrá que ponerse las pilas –y mucho– si pretende estar a la altura en servicio y amplitud de catálogo de Amazon.
Y por fin se demostrará de una vez que si el comercio electrónico en España no ha crecido en la forma deseada no es precisamente por culpa de los compradores; comprar los regalos de estas navidades va a ser sin duda mucho más fácil.
Por mi parte, no puedo más que decir que: «¡Por fin!»
Hackean BitTorrent y uTorrent comprometiendo a 28.000 usuarios
Sin saber aún a estas horas la autoría del ataque, hace escasas horas ambos clientes P2P fueron hackeados. El aviso fue dado por Simon Morris, VP de BitTorrent, quien informó de que los servidores de los sitios se encontraban comprometidos. El ataque logró sustituir las descargas de los torrents de uTorrent.com y BitTorrent.com por descargas de malware haciéndose pasar por un falso antivirus. Se calcula que alrededor de 28.000 usuarios llegaron a descargar el falso enlace hasta que los administradores dieron cuenta del hack.
Morris lo explicó todo horas más tarde:
Esta mañana, aproximadamente a las 4:20 am hora del Pacífico, los servidores web de uTorrent.com y BitTorrent.com fueron comprometidos. Nuestro software estándar de descarga fue sustituido por un tipo de programa de falso antivirus. Sólo después de las 6:00 am hora del Pacífico fue cuando apagamos los servidores afectados para neutralizar la amenaza.
En estos momentos nuestros servidores vuelven a estar en funcionamiento normalmente. Hemos completado las pruebas preliminares de los programas maliciosos. De las mismas, concluimos que tras la instalación un programa llamado Security Shield fue lanzado y aparecía bajo una ventana emergente que alertaba de un virus detectado para a continuación pedir al usuario el pago para eliminar el virus.
Les recomendamos a cualquier usuario que descargó software entre las 4:20 y 6:10 am que realicen una exploración de seguridad de su ordenador. Nos tomamos la seguridad de nuestros sistemas y la seguridad de nuestros usuarios muy en serio. Nos disculpamos sinceramente a todos los que se han visto afectados.
La primera estimación que se ha realizado desde ambos servicios es que el malware ha sido descargado aproximadamente 28.000 veces hasta que se tomó consciencia y se cortaron los servidores. Por lo tanto, mismo número de usuarios o equipos que comprendan las horas comprometidas deberán realizar una exploración en los PCs. Las últimas informaciones aseguran que en lo referente a las descargas tradicionales de torrents no se vieron afectadas aunque siguen recomendando llevar a cabo un análisis exhaustivo de los equipos.
Al parecer, el motivo de que se detuviera la propagación del hack tan rápido (apenas dos horas) fue por la rápida participación de la propia comunidad que alertó a través de IRC y Twitter.
Actualmente y mientras dure la investigación se han cerrado los foros. Desde BitTorrent informan que aunque se puede haber comprometido información y nombres de los usuarios, las contraseñas estaban cifradas. También se informa de que los servidores remotos de uTorrent no se han visto afectados en absoluto ya que se encuentran completamente separados.
Esto es lo que se sabe hasta estos momentos. Les seguiremos informando en cuánto sepamos algo más.
Google Wallet, el método de pago que cambia la cartera por el móvil
The Google Wallet Vision representa cómo sería idealmente el funcionamiento de Google Wallet, la propuesta que en teoría supondría prescindir de la cartera –comentario +1: «¿y dónde llevo entonces los condones? ¿hay también una aplicación para eso?»– y utilizar en su lugar el teléfono móvil con tecnología NFC.
§ TNW Mobile.
Explosión en una planta nuclear del sureste de Francia
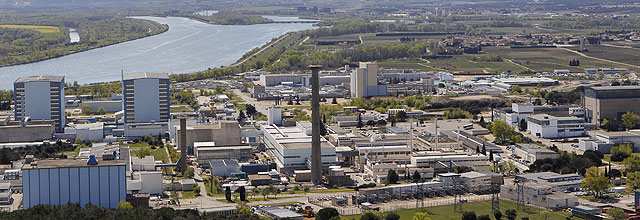
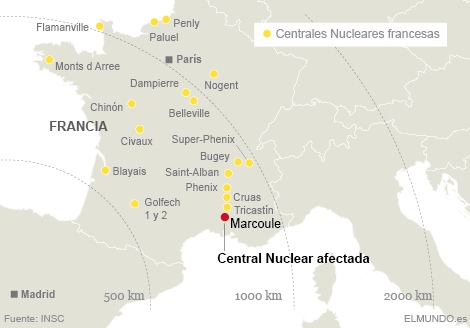
Una fuerte explosión ha tenido lugar este lunes a las 11.45 horas en laplanta nuclear de Marcoule, al sur de Francia, según las autoridades galas, que hablaban en un primer momento de peligro de fuga radiactiva, para después precisar que la situación estaba bajo control.
En el suceso ha fallecido una persona, que ha quedado completamente carbonizada, y otras cuatro se encuentran heridas. La instalación se encuentra a 230 kilómetros de territorio español.
El incidente se habría producido cerca de un horno de la central, perteneciente a Centraco (filial de EDF), donde están actuando los bomberos. Debido al suceso, EDF ha perdido un 7% en la Bolsa de París.
Según las primeras informaciones, se produjo un incendio en la zona de desechos radiactivos, lo que condujo a la explosión.
Los gendarmes franceses han acordonado la zona y han establecido unperímetro de seguridad. En todo caso, un portavoz de la comisión de la energía atómica ha asegurado que hasta el momento no se puede hablar de fuga radiactiva y que hay que tener en cuenta que en esta planta no hay reactores en activo como en las golpeadas centrales deFukushima y Chernóbil.
De los cuatro heridos, uno se encuentra de gravedad y los restantes han sido ingresados en el hospital de Bagnols-sur-Cèze.
Los vecinos de las localidades cercanas a Marcoule aseguran que no han establecido ninguna medida de seguridad extra en sus calles.
Por su parte, el Organismo Internacional de la Energía Atómica(OIEA) asegura que está pidiendo información de lo ocurrido a las autoridades francesas.
El ASN (Autoridad de Seguridad Nuclear)y la EDF han hecho público sendos comunicados en el que aseguran que no hay que temer a fugas radiactivas o químicas en el exterior. "Se trata de una explosión en un horno que sirve para fundir los desechos radiactivos metálicos de débil o muy débil actividad", se puede leer en el comunicado de la ASN. Por su parte, la EDF insiste en que el accidente "es industrial y no nuclear".
"En este tipo de horno, hay dos tipos de desechos: metálicos y combustibles", precisó EDF. "Y el incendio que hubo por la explosión ya está controlado", culminó.
Trollscript, el lenguaje de programación de los trolls
Amigo troll, para ti que nada es nuevo, que los bloggers somos del desecho del mundo y por supuesto tú siempre tienes la razón, quiero dedicar esta entrada. Mira, se trata de Trollscript, un lenguaje de programación de la familia de los llamados lenguajes esotéricos, que tiene como padre al acojonante lenguaje Brainfuck y como primo cercano a Cow, el lenguaje de programación de la vacas. Sí, ya sé que lo sabes, pero dame la oportunidad de escribir al respecto.
Para instalar Trollscript tienes que tener en tu equipo la plataforma Ruby -disponible fácilmente en los repositorios de tu distribución Linux; incluida en OS X; no tengo idea en Windows, lo siento- y ejecutar esto en la línea de comandos:
$ gem install trollscript
Una vez instalado podrás trollear de lo lindo pero con programación. Y qué mejor que comenzar con el tradicional “¡Hola, mundo!”, que codificado en Trollscript se ve así:
	Trooloolooloolooloolooloolooloololloooooloolooloolooloolooloooooloo

	loolooloolooloolooloolooloooooloolooloooooloooloolooloolollllloooolo

	ololoooooololooolooloolooloolooloololoolooolooloololooooooloololoo

	ooloololooloolooloolooloolooloolooloolooloolooloololooooolooolooloo

	lolooollollollollollolllooollollollollollollollollloooooololooooolooll.
Y si te quieres poner serio con un programa que genere la secuencia de números de Fibonacci, mira esta belleza:
	troolooloolooloolooloolooloolooloolooloolooloolooloolooloolooloolool

	ooloolooloolooloolooloolooloolooloolooloolooloolooloolooloolooloolo

	oooolooloolooloolooloolooloolooloolooloolooloolooloolooloolooloolo

	oloolooloolooloolooloolooloolooloooooloolooloolooloolooloolooloolo

	oloolooloolooloolooooooooloooloollloooooooooooooolooloolooloolo

	oloolooloolooloooloollloolloooolooooollllooooolooooooolllooolloololl

	oolloololoooollloooolooooooolllooloolooloolooloollllooollooololoooo

	olllllooolloolllllooooooooooloolooloolooloolooloolooloolooollloollooo

	ollllooooolooooooolllooolloololloolloololoooollloooolooooooollloolool

	oolooloollllooolloollllloooooollooloolooloolooloolooloolooloolooloolo

	oloolooloolooloolooloolooloolooloolooloolooloolooloolooloolooloolo

	oloolooloolooloolooloolooloolooloolooloololoolloolllllllloollloolooloo

	loolooloolooloolooloolooloolooloolooloolooloolooloolooloolooloolo

	olooloolooloolooloolooloolooloolooloolooloolooloolooloolooloolool

	ooloololoolloolllllllloolooloololooloolooloolooloolooloolooloolooloo

	loolooloolooloolooloolooloolooloolooloolooloolooloolooloolooloolo

	oloolooloolooloolooloolooloolooloolooloololoolloolllllooloolooloolo

	olooloolloooooloooooooollooooooooloooloololllllooollooooolooolo

	ololooooolllllooollooololooooollllloolooloololllllooloololoololooloolooll.
La licencia Trollscript no podía ser otra que la Do What The Fuck You Want To Public License, de los franceses-escatológicos-irreverentes de Caca Labs.
¿Útil, divertido, una pérdida de tiempo? No lo sé, depende o, vamos, ¿acaso importa? TGIF, buen fin de semana para todos y happy trolling!.
Comprueba si tu móvil o modem está preparado para aprovechar el 3G en la banda 900
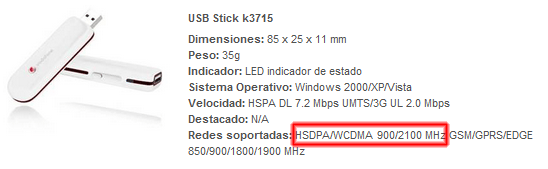
Durante la jornada de hoy miles de estaciones base de telefonía móvil de Movistar y Vodafone en todo el país comienzan a emitir señal 3G en la banda de 900 MHz. La cobertura de internet móvil llegará más lejos y será más estable que nunca. Pero ¿está preparado tu módem 3G o móvil para sacar partido de la nueva banda de frecuencias?
Para disfrutar esta mejora de la red es imprescindible que tu dispositivo, sea un smartphone, un tablet o un módem USB, sea capaz de trabajar en la banda de 900 MHz con UMTS. Aunque de un tiempo a esta parte prácticamente todos los fabricantes equipan sus nuevos productos esta característica, aún hay en el mercado muchos modelos que sólo trabajan con 3G en 2100. Hemos comprobado que varios operadores, incluso aquellos que ya han anunciado el 3G en 900, siguen entregando dispositivos que no lo soportan. Así que es imprescindible fijarse bien a la hora de contratar. De lo contrarío estaremos perdiendo una característica decisiva para tener una conexión de internet móvil de la máxima calidad.
Evidentemente, lo primero que hay que comprobar es que nuestro operador de red tiene 3G en 900. Lo han confirmado Movistar, Vodafone y Orange. Se entiende que esto beneficiará a los OMV que trabajan sobre estar redes. Caso aparte es Yoigo, sin frecuencias propias en 900 pero que podría dar este tipo de cobertura bajo la red de Movistar.
Lo segundo será buscar las especificaciones del dispositivo. Esto no siempre será tarea fácil, porque algunas marcas, como Huawei, no facilitan mucha información en su página web, sobre todo para los modelos distribuidos de forma exclusiva por alguna operadora. Esto ocurre con Vodafone y los módems que llevan su marca. En ese caso tendremos que consultar la página de soporte de la operadora, con el inconveniente de que no siempre muestran la información completa o incluso en algunos casos es incorrecta. Hay que fijarse en las bandas de frecuencias que soporta. En concreto, es necesario que para UMTS figure la banda 900. No nos vale si figura 850 o 2100.
Modelos actuales suministrados por las operadoras
Hemos repasado los equipos que a día de hoy suministran las principales operadoras a los nuevos clientes y hemos encontrado que en general todas tienen en catálogo modelos obsoletos. En los operadores móviles virtuales, sólo el de MÁSmovil está preparado.
| Operadora | Dispositivo | Soporta 3G en 900 MHz |
|---|---|---|
| Movistar | Alcatel OTX220D | Si |
| - | Huawei E173 | Si |
| - | Novatel MC990D y MC996D | Si |
| - | ZTE MF19 | No |
| Vodafone | K3806 | Si |
| - | K3770 | No |
| - | K3565 | Si |
| - | Router WiFi R201 | Si |
| - | K4505 | Si |
| - | Router WiFi B970 | No |
| Orange | Huawei E160 | No |
| - | Icon 225 | No |
| - | Router Huawei E585 | Si |
| Yoigo | Router Huawei E586Bs- | Si |
| - | Huawei E 367U-2 | No |
| - | ZTE MF668A | No |
| Simyo | HuaweiE1550 | No |
| Pepephone | Nokia CS-10 | No |
| Jazztel | Huawei E1550 | No |
| MÁSmovil | Alcatel x220l | Si |
A la vista de estos datos, resulta fundamental comprobar las especificaciones del dispositivo antes de contratar tu conexión de internet móvil.
Otro detalle al que hay que prestar atención es que la aplicación que gestiona la conexión, como el Mobile Partner en el caso de Huawei, esté configurado para buscar redes UMTS en 900.
Windows 8 y su nuevo arranque instantáneo mostrado en vídeo
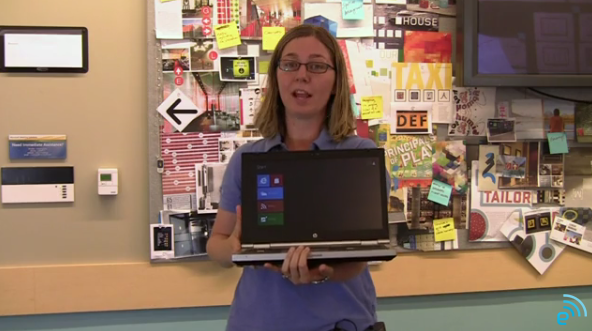
Desde Redmond están trabajando para que Windows 8 suponga un gran cambio como sistema operativo. Ya con Windows 7 la compañía convenció a muchos usuarios, pero parece que con esta nueva versión las mejoras incluidas llegan a niveles bastante sorprendentes, y sino echa un ojo al siguiente vídeo. En él podremos ver el nuevo método de arranque que se ha integrado en el sistema operativo, mejorando enormemente el tiempo de carga del sistema gracias a un archivo guardado en el disco duro que almacenará la sesión del kernel. De esta forma, en cada arranque el equipo evitará cargar todos los controladores y servicios desde cero, obteniendo un arranque instantáneo con el que llegar al panel de identificación de usuario en apenas unos segundos. Te dejamos con el vídeo de demostración tras el salto, una grabación con la que podremos comprobar como un portátil al que se le había retirado la batería previamente arranca en tan sólo 7 segundos.
Nueva York y Washington, en alerta por un posible atentado con coches-bomba
Diez años después del peor atentado de la historia, Nueva York y Washington reviven el recuerdo del horror, pero también el miedo. Una nueva alerta terrorista marca el aniversario.
Desde el jueves por la noche, la policía de Nueva York ha aumentado un tercio sus agentes para vigilar las calles, los metros, los puentes y los túneles. Por toda la ciudad se multiplican los controles de vehículos y los perros policía olisquean paquetes y bolsas en busca de bombas. Los agentes chequean los garajes, los ferrys, las iglesias y los edificios públicos.
A pocas horas del décimo aniversario del 11-S, la ciudad se ha despertado con una alerta terrorista inesperada. La Administración Obama había asegurado hasta esta semana que no era necesario elevar el nivel de alerta, pero ahora avisa que ha detectado un plan específico de ataque en Nueva York o en Washington. En público, la Casa Blanca y el FBI confirman sólo la existencia de una "amenaza creíble", sin más detalles, pero sus altos cargos ya han filtrado a la prensa que se buscan, en particular, coches o camiones con explosivos.
En una rueda de prensa con el jefe de policía y una portavoz del FBI, el alcalde de Nueva York, Michael Bloomberg, intentó tranquilizar a la población, pero reconoció que los terroristas quieren aprovechar el aniversario para "golpear de nuevo" y pidió la colaboración ciudadana. "Si ves algo sospechoso, llama al 311. Si ves algo peligroso, llama al 91... En los próximos días, hay que tener los ojos muy abiertos", dijo Bloomberg.
El alcalde invitó a los neoyorquinos a continuar con su rutina y recordó que desde el 11-S se han desarticulado una docena de planes de atentado. "Durante diez años no nos hemos dejado intimidar", insistió. "Voy a coger el metro y sentirme igual de seguro... Sólo estaré más a alerta", dijo Bloomberg, millonario que presume de utilizar a diario el transporte público para llegar de su mansión a la Alcaldía.
El FBI y el Departamento de Seguridad Nacional aún estudian el informe sobre un supuesto grupo de sospechosos ligados a Al Qaeda. Los agentes, según fuentes de inteligencia citadas por varias televisiones, buscan al menos a tres personas que llegaron a EEUU en agosto, supuestamente desde Afganistán y después de haber pasado por Irán.
Hasta este jueves, la alerta sólo valía para las bases militares. Janet Napolitano, secretaria de Seguridad Nacional, incluso descartaba cualquier amenaza específica. Las fuerzas especiales del Pentágono encontraron documentación en el refugio de Bin Laden en Pakistán sobre un posible atentado en este décimo aniversario. Aun así, no se identificó ningún plan concreto.
Nuevo ransomware ataca sistemas Windows
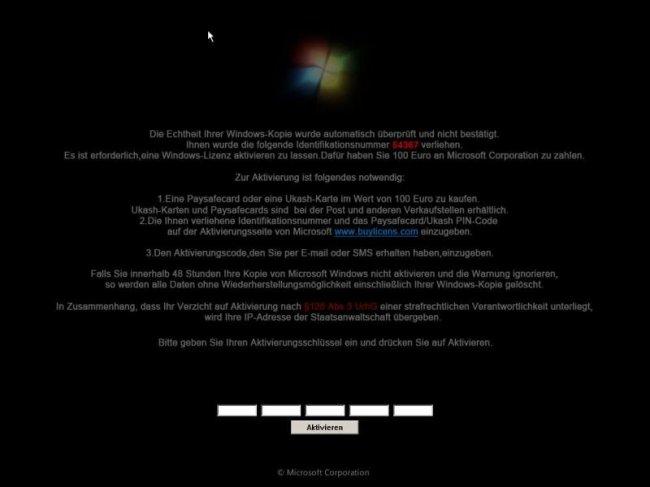
Hay un tipo de virus especialmente molesto: los llamamos ransomware. Y es molesto, sobre todo, porque lo que hace es secuestrar (cifrar) nuestros archivos más importantes, pidiendo una recompensa económica a cambio de la clave. Este tipo de bichos han asolado máquinas durante años, y parece mentira que en 2011 sigan atacando.
Es el caso: ha aparecido una nueva variante, denominada Ransom.AN, que incluso se hace pasar por Microsoft. Al infectar la máquina lo que hace es bloquearla, solicitando 100€ para obtener una clave que deberemos introducir en esa pantalla, escrita en alemán y con la apariencia de la captura superior. Por supuesto, no es necesario pagar nada ni a nadie.
Todo lo que necesitamos para desactivar Ransom.AN es introducir la clave que se nos solicita. Y en este caso concreto, atención, es la siguiente:
QRT5T5FJQE53BGXT9HHJW53YT
Todo esto contando, por supuesto, que vuestro antivirus haya dejado pasar el malware. No se eliminará otro fichero distinto al propio del ejecutable, con lo cual no os preocupéis lo más mínimo por vuestros datos: no se modifica ni el más mínimo detalle de vuestros preciados archivos.
Amazon convoca una rueda de prensa en Madrid
Amazon ha dado esta mañana lo que puede ser la noticia del día: la compañía ha convocado a la prensa para un evento que se celebrará el próximo miércoles día 14 de septiembre en Madrid, en la que estará presente el vicepresidente de la división europea Greg Greeley y en la que se presentará algo que “será de nuestro interés”.
La industria lo ve bastante claro: Amazon ha hecho los deberes este verano buscando a personal y preparando a empresas de logística y todo parece estar listo para el estreno de Amazon España. Es de suponer que la semana que viene se anunciaría esa llegada de la tienda, aunque la fecha de apertura podría ser más adelante. El objetivo puede ser estar listos para la campaña navideña, aunque hace unos meses los rumores apuntaban a este mismo mes para la inauguración del servicio.
Será interesante ver la reacción de los internautas españoles con la llegada de Amazon a nuestro país. Muchos profesionales incluso temen ese hecho, por que podrían ver cómo se dificulta la tarea de comprar libros ingleses desde las tiendas de los otros países de la misma compañía. Estaremos atentos a lo que se pueda confirmar en esa rueda de prensa.
Facebook ofreció y cumplió, pagando 40 mil dólares por fallas descubiertas
Mark Zuckerberg y su equipo tiemblan ante la posibilidad de que las amenazas de un ataque inminente en contra de Facebook se vean hechas realidad. Y es que un grupo de "Hackers", conocido como Anonymus, difundió un mensaje, hace casi un mes, aseverando que la popular red social sería cerrada el 5 de noviembre, y que nadie podría impedirlo; por lo que Zuckerberg y compañía ofrecieron pagar $ 500.00 dólares americanos a cualquiera que pudiera encontrar un fallo en su sistema de seguridad.
La oferta no cayó en balde vacío, y muchos son los programadores y especialistas en seguridad informática que han encontrado vulnerabilidades en el árbol de códigos y el sistema de la red social del momento. Lo mejor de todo es que la compañía cumplió con la célebre frase, "lo prometido es deuda", y han pagado $ 500.00 dólares por falla descubierta y reportada en beneficio de los ávidos colaboradores.
La suma total de lo pagado hasta la fecha sorprende, no por lo cuantitativo, sino porque representa una gran cantidad de deficiencias y vulnerabilidades en la seguridad de un site tan importante, y sobre todo, que alberga la delicada información de sus millones de usuarios y clientes que confían en ésta ciegamente. La cantidad pagada por Facebook hasta el momento, $ 40 mil dólares, y no hay que ser genio matemático para sacar cuentas y conclusiones.
 Joe Sullivan, director de seguridad de Facebook, fue el encargado de comentar la noticia a los medios, indicando también que la cantidad mínima pagada por cada fallo descubierto había sido la de $ 500.00 dólares, pero no aclarando cual era la máxima hasta la fecha. Lo que si aclaro es que el programa de recompensa a los colaboradores ha sido todo un éxito, y gracias a eso ahora Facebook es mucho más seguro.
Por otro lado, Anonymus, negó en algún momento haber sido el emisor de aquel mensaje conspiratorio, dejándonos así con la gran interrogante de saber si realmente fueron ellos, y si realmente Facebook estará listo para afrontar un ataque frontal de códigos, algoritmos, y destrucción masiva de su base de datos; el 5 de noviembre sabremos la verdad del asunto.
BitTorrent TV, el primer prototipo
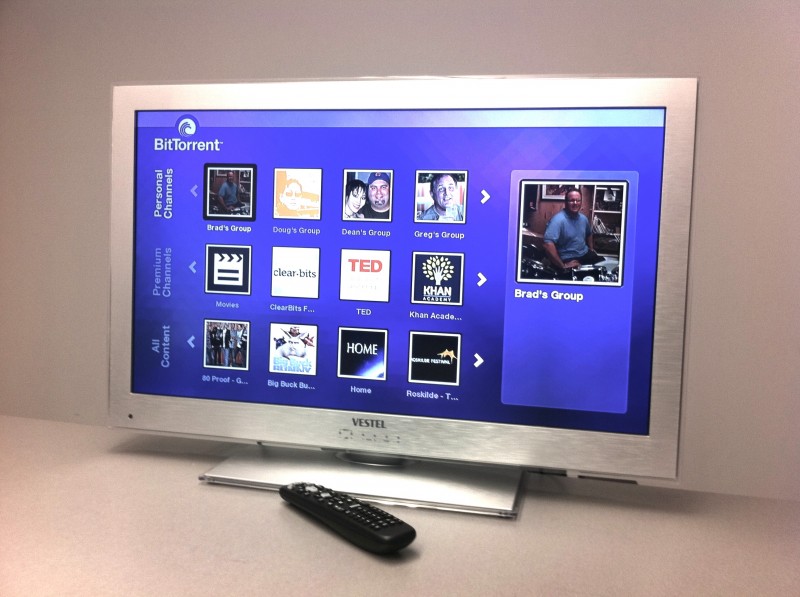
A principios de este 2011 hablamos de cómo BitTorrent Inc. intentaría revolucionar su negocio. En primer lugar con el proyecto Chrysalis, una redefinición de su cliente principal. En segundo, con la Certificación BitTorrent que buscaría estandarizar la reproducción de contenido descargado con la red P2P para dar lugar a los dispositivos “BitTorrent Certified”. Pues bien, el primer producto de esos esfuerzos llega en forma de BitTorrent TV, o el primer televisor en incluir esa certificación.
Un prototipo del televisor será presentado en una horas en el marco de IFA Consumer Electronics Unlimited en Berlín, Alemania. Vestel, empresa turca experta en televisión digital, es la encargada de fabricarlo. Según esta empresa,
los consumidores quieren todo tipo de contenidos personales y de Internet en su hogar, y el televisor sigue siendo el dispositivo más deseado para consumirlos, sin importar su origen… La certificación BitTorrent nos permite cubrir esta necesidad de los consumidores
Por su parte, BitTorrent Inc. afirma que con ese televisor el usuario
será capaz de buscar, reproducir y compartir todo tipo de contenido personal —por ejemplo, vídeos de teléfonos móviles, películas caseras, fotos de alta resolución—, además de todo el contenido de artistas aprobados por BitTorrent y sus archivos de Internet.
Antes de finalizar este año serán anunciados más dispositivos con certificación BitTorrent, como set-top boxes y NAS—. A final de cuentas, BitTorrent Inc. intentará acercar las bondades de su protocolo P2P a los usuarios menos expertos, facilitando los procesos de descarga, eliminando complejidades entre formatos, a través de la interfaz de usuario pretendida para Chrysalis —mostrada en la imagen—.
Me parece sensata la visión de un mercado centrado en televisores conectados a la red, dispositivos tradicionales a los que les hacía falta dar ese salto evolutivo. Lo cierto es que el salto no ha sido fácil, más bien errático, alejado de estándares en lo que se refiere al software. Como resultado, tenemos dispositivos que
-
en general adolecen de la flexibilidad de un móvil o una PC para desarrollar/probar aplicaciones que exploten el acceso a Internet, y
-
que tienen una oferta limitada, estática, de formatos y contenidos. Google TV, como plataforma de software, parece avanzar en ese sentido.
En un futuro no muy lejano, creo, el televisor conectado a Internet podrá acceder a un mercado de aplicaciones donde encontrará cualquier cantidad software para reproducir contenido BitTorrent, sin necesidad de certificaciones —software como el estupendo Miro, que es software libre—. La televisión entablará una comunicación fluida con Internet y sus protocolos, tanto como ya lo hacen los smartphones.
Mención aparte merece el asunto de los contenido protegidos con Copyright, que a decir de BitTorrent Inc., será respetuosos, aunque el usuario tiene la última palabra en términos de lo que quiera o no reproducir en su dispositivo BitTorrent, sin DRM, lo cual es digno de voltear a ver.
Twitter mostrará anuncios de empresas que no sigues en tu timeline
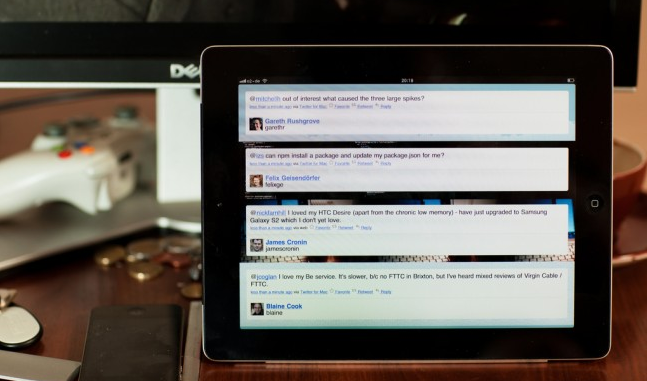
A partir del mes que viene algunos usuarios de Twitter verán anuncios (o Promoted Tweets) de empresas que no siguen en la red social. Este es el último paso de Twitter en su estrategia para establecer un modelo de negocio alrededor de la publicidad.
Como ya escribí hace unos días sobre Twitter y su continua búsqueda de un modelo de negocio estable, éste es el siguiente paso natural después de introducir anuncios en el timeline de los usuarios de marcas que éstos ya siguen.
Según informa Peter Kafka en AllThingsD, Twitter está presentando esta opción en recientes reuniones con marcas y empresas que utilizan activamente la red social y sus productos publicitarios. Así, un número limitado de usuarios podrían empezar a ver anuncios en su timeline de marcas similares a otras que ya siguen.
Aunque Twitter no ha confirmado la noticia de forma oficial sí que han dicho que su estrategia publicitaria sufrirá cambios a corto plazo. Como con los anteriores anuncios éstos sólo serían visibles en Twitter.com.
Otro aspecto que no se conoce a ciencia cierta es cómo Twitter va a determinar qué marcas son similares o parecidas a las que ya seguimos en la actualidad; aunque, como explica Kafka, no debería ser un proceso muy complicado teniendo en cuenta que ya ofrecen servicios parecidos que te muestran usuarios a seguir.
Lo más interesante de todo este proceso va a ser ver la reacción de los usuarios cuando de repente vean en su timeline anuncios de McDonalds cuando ellos siguen a Burger King. Es más, la reacción de las propias marcas y empresas también será digna de estudio: imaginaos que vosotros, como marca, os gastáis XXX miles de euros para mostrar una serie de tweets a vuestros seguidores y resulta que, en un momento dado, algunos de esos seguidores empiezan a ver anuncios de un competidor.
En definitiva, va a ser muy interesante ver cómo de comportan todas las partes que participarán en esta nueva iniciativa: los usuarios, las marcas y cómo puede esto afectar a Twitter como plataforma.
Hackean kernel.org, el servidor principal de Linux
Hackers de origen desconocido —o que no han sido dados a conocer todavía— lograron obtener acceso con todos los privilegios a kernel.org, el repositorio principal del código fuente del kernel Linux.
Fueron dos equipos los afectados, hera y odin1, donde los atacantes obtuvieron acceso al usuario root, modificaron software del sistema operativo, además de registrar las actividades llevadas a cabo allí. Esos equipos ya fueron reinstalados por completo.
Aunque el hecho fue dado a conocer hace unas horas, los administradores de esos servidores informan que fueron atacados en alguna fecha antes del 12 de agosto. Sin embargo, la primera señal del ataque apareció el día 28 con uno de los desarrolladores del kernel, cuyo equipo fue infectado. Al parecer, fueron comprometidas las credenciales digitales del usuario —las del protocolo SSH—, que posteriormente permitieron acceder a los servidores para incrustar un troyano entre los archivos del sistema. Las credenciales de los 448 usuarios de kernel.org ya fueron cambiadas.
Al momento de escribir estas líneas, Linus Torvalds no se ha pronunciado al respecto —por lo menos en Google Plus o en la lista de correo oficial—. En cambio, Jonathan Corbet, miembro distinguido de la comunidad Linux, escribe que
el episodio es preocupante y embarazoso. Pero puedo decir que no hay necesidad de preocuparse por la integridad del código fuente del kernel o de cualquier otro software alojado en los sistemas de kernel.org
Por supuesto, la primera preocupación es la inserción de código malicioso en el corazón de Linux, el sistema que hoy opera en cientos de miles de equipos de misión crítica. Lo cierto es que esto no debe preocuparnos en lo absoluto. Aunque, naturalmente, los administradores están realizado las auditorías necesarias.
El mismo Corbet nos ofrece una explicación detallada. En pocas palabras,
-
cualquier cambio, aunque sea un simple “punto y coma” en Lenguaje C, queda registrado puesto que los desarrolladores utilizan Git para la gestión de versiones del código —otra invención de Linus Torvalds, por cierto—. Git avisa a todos los programadores cuando una línea es modificada
-
y revisa la integridad de cada uno de los casi 40.000 archivos del kernel con un algoritmo de cifrado conocido por su fortaleza —SHA-1—. Así que cualquier irregularidad sería detectada de forma inmediata y automática por toda la red de colaboración que sostiene Linux.
El sitio kernel.org es emblemático para todo el entusiasta de Linux. Es allí donde encuentra las últimas versiones estables del kernel Linux, y, de hecho, todas las publicadas a la fecha. Pero kernel.org sólo es un punto de distribución. No obstante, no somos pocos quienes nos hemos llevado un buen susto al conocer la noticia.
Firefox 9 consigue mejorar su rendimiento un 20-30% gracias a una mejora en JavaScript
Por muchas quejas que hayan, en Mozilla no paran. Todavía estamos asimilando Firefox 6 en nuestros ordenadores que nos llegan noticias del desarrollo de Firefox 7, 8 y 9. Interfaz nueva, mejoras significativas en el rendimiento, versión para tablets... están perdiendo cuota de mercado principalmente por culpa de Chrome y quieren recuperar usuarios como sea. Lo último es que desde los laboratorios de la compañía se ha conseguido aumentar el rendimiento del próximo Firefox 9 un 20-30% gracias a una mejora en su forma de interpretar JavaScript llamada inferencia de tipos.
Hay que adentrarse en conceptos de programación para entender las ventajas de este sistema, pero básicamente se puede explicar con que los tipos de las variables del código son interpretadas de una forma más eficaz para conseguir un rendimiento mayor. Tras una serie de pruebas con muchos elementos JavaScript en pantalla, la mejora es evidente.
En teoría aún falta tiempo para que Firefox 9 esté disponible, pero en los canales para desarrolladores ya están empezando a probarlo. ¿Conseguirá Mozilla recuperar la confianza de los usuarios que ha perdido? No podemos decir que no se estén esforzando, desde luego.
Google+ en contra de los perfiles anónimos
En una entrevista concedida por el ex CEO de Google, Eric Schmidt, a Andy Carvin, de National Public Radio, sobre el uso de seudónimos y el anonimato en la red social Google+, Schmidt ha dado a entender que, al igual que Facebook, la red social de Google es contraria al anonimato en la red.
Al plantear Carvin la cuestión relativa a que desvelar la identidad de ciertas personas puede poner a éstas en peligro, (tomando como ejemplo a ciudadanos de países como Iran o Siria), Schmidt objetó que Google+ es completamente opcional y nadie está obligado a usarlo.
En opinión de Schmidt, Internet sería mejor si los usuarios fueran personas reales en vez de un perro, una persona con identidad falsa o un spammer. Google+ se concibió como un servicio de identidad, por lo que las personas deben utilizar sus nombres reales para poder aprovechar esa información en futuros productos.
En la misma línea de pensamiento que la manifestada por Randi Zuckerberg, Eric Schmidt llegó a decir en el curso de la entrevista que:
Algunas personas son malas y es necesario identificar y clasificar su identidad.
Todo parece indicar que si la red social más grande del mundo y la que más rápidamente está penetrando entre los usuarios, se ponen de acuerdo en suprimir el anonimato en la red, sus días podrían estar contados.
Vía | Andy Carvin en Google+
En Genbeta | Facebook quiere terminar con el anonimato en la red, Google explica la cancelación de cuentas de usuarios en Google+
La web de WikiLeaks, tumbada por un ataque después de filtrar 134.000 cables
La página web de WikiLeaks quedó ayer inoperativa después de un ataque informático. La asociación publicó decenas de miles de cables diplomáticos confidenfiales filtrados del Departamento de Estados de los Estados Unidos. El ataque ha tenido lugar después de que representantes y funcionarios estadounidenses criticaran duramente las filtraciones, consideradas ilegales por ellos. En estos momentos, el sitio funciona correctamente.
La organización colgó ayer un mensaje en Twitter en el que afirmaba que su sitio estaba siendo atacado. Una hora después, la web y los cables colgados en ella eran inaccesibles. Como consecuencia, WikiLeaks colgó en la red social un sitio-espejo, cablegatesearch.net, en el que se podía consultar los documentos sin problemas.
La filtración de los cables ha tenido, además, controversia por la forma en que se ha llevado a cabo. Los documentos, a diferencia de anteriormente, contienen los nombres de los informantes, lo cual representa serios y evidentes problemas de seguridad para éstos. Asociaciones pro Derechos Humanos ya han mostrado su preocupación por la forma de publicar la información.
Fuentes oficiales del gobierno de Estados Unidos no han querido confirmar si los cables son verídicos, pero afirman que los documentos son malos para la seguridad del país. La portavoz del Departamento de Estado afirmó que “Estados Unidos condena enérgicamente cualquier revelación ilegal de información clasificada”.
La portavoz, además, asegura que las filtraciones no sólo dañan sus relaciones diplomáticas, sino que “ponen en peligro la seguridad de los individuos y amenazan la seguridad nacional”. Y añade: “Ayudaremos a las personas que puedan resultar perjudicadas por estas revelaciones ilegales”. ¿Incluye eso a los informantes? No, Bradley Manning no está exactamente protegido.
Por su parte, los representantes de WikiLeaks han sido escuetos en su respuesta a las declaraciones del gobierno estadounidense: “Queridos gobiernos, si no queréis vuestra suciedad al descubierto, dejad de actuar como cerdos. Sencillo”.
Sólo el 57% de los españoles tiene acceso a Internet en casa
Según un estudio realizado por Online Business School (OBS), tan sólo el 57% de los hogares españoles dispone de una conexión doméstica a Internet. Esta cifra está un poco por debajo de la media de la Unión Europea, que se situa en el 61%. ¿Los más adelantados en este apartado? Como no podría ser de otra forma, los países nórdicos, que ocupan las posiciones más altas de este ranking con porcentajes cercanos al 80%.
Aunque España está casi a niveles de países cómo Irlanda y Polonia, también se puede sacar unalectura positiva de este informe: en 2006, año en el que se comenzó a realizar el estudio, la cifra de internautas españoles con conexión en su casa era tan sólo del 29%, frente al 57% que comentábamos antes y que se contabilizó en el pasado año 2010.
Respecto a la banda ancha, también tenemos cifras de la evolución en los últimos años en nuestro país. Si bien en el año 2006 tan sólo el 80% de los hogares con conectividad disfrutaban de este tipo de conexiones de alta velocidad, en el año 2010 esta cifra creció hasta el 97%. Casi la totalidad de las casas con Internet disfrutan, por tanto, del acceso al mismo con conexiones de banda ancha (ya bien sea ADSL o cable).
¿Sorprenden estas cifras? La verdad es que no mucho. La calidad de las conexiones, así como el número de gente conectada, sigue creciendo día a día en nuestro país, pero la evolución es algo más lenta que en otros países europeos. Tampoco es ninguna novedad, y sobre todo teniendo en cuenta que el ADSL en España sigue siendo de los más caros de toda la Unión Europea.
El 80% de los usuarios de dispositivos móviles no está satisfecho con su acceso a Internet móvil
Un estudio realizado por Compuware revela que el 80% de los usuarios de dispositivos móviles no está satisfecho con su acceso a Internet móvil, además, asegura que los usuarios se conectarían más si el servicio fuera más rápido y fiable.
El estudio realizado es una continuación del que ya se publicó en 2009. Con este nuevo estudio se aprecia cómo los usuarios se han vuelto más exigentes ya que en el anterior, el 58% de ellos pedía que los sitios web se mostraran igual de rápido que en un ordenador, mientras que ahora es el 71%.
Según palabras de María José Talavera, directora general de Compuware España y Portugal:
“Se trata de unos porcentajes muy elevados de clientes insatisfechos con las expectativas del servicio y las compañías deberían tenerlos en cuenta, porque la traducción inmediata es una pérdida de las oportunidades que brinda actualmente la telefonía móvil”
Continuando con el análisis de los datos encontramos que un 60% de los usuarios esperaría hasta 3 segundos para acceder a una web y sólo el 50% esperaría más de 5 segundos para descargar una aplicación. Todo ello sumado a que el 57% ha tenido problemas al acceder a sitios web y el 47% con las descargas de aplicaciones, provoca malestar en los usuarios.
Compuware afirma que, si esta situación le prolonga en el tiempo, no se cumplirán las previsiones de crecimiento del mercado móvil en España. Por lo que sería recomendable que los operadores ajustaran su modelo operativo priorizando la satisfacción de sus usuarios.