 Internet


Un Router que bloquea la publicidad
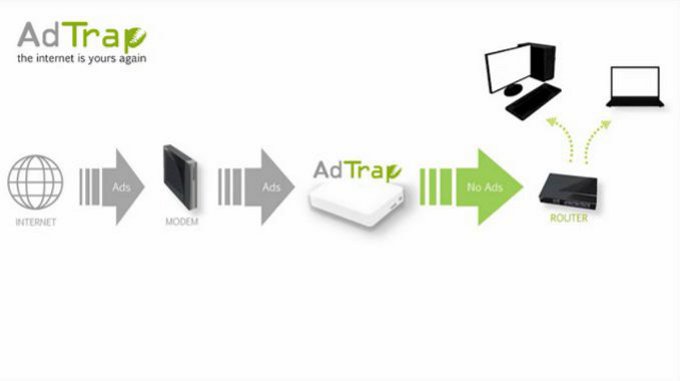
Cada vez que queremos conectar nuestro ordenador a Internet, lo primero que tenemos que hacer es conectarlo a un router, un aparato que nos proporcionará la dirección IP, la conexión, y que además nos servirá de firewall. Sin embargo, los routers también pueden tener otro tipo de utilidades.
Hace unos días era presentado AdTrap, un router con el que sus creadores quieren bloquear la publicidad que llegue a nuestros navegadores web. Este router, incluso, ya tiene su propia página web en Kickstarter, en un proyecto con el que quieren obtener el dinero necesario para fabricarlo.
El aparato se coloca entre nuestro modem y el router wireless, lo que permitirá que la publicidad de los navegadores web sea bloqueada. Esta idea es, básicamente, un pequeño ordenador que funciona con una distribución Linux y que bloquea la publicidad que encuentra.
Por supuesto, el software con el que funciona AdTrap puede ser modificado, por lo que tendremos la posibilidad de acomodarlo a nuestras necesidades.
La página web del proyecto en Kickstarter ya se encuentra disponible, por lo que tenemos la posibilidad de comprar uno de estos routers a un precio de 99 Dólares.
Página web oficial | Kickstarter
Vía | The Atlantic
Popcorn Maker, la nueva herramienta de Mozilla
Este fin de semana se ha celebrado en Londres el Mozilla Festival, donde la compañía de Firefox ha presentado, entre otras novedades, Popcorn Maker, una nueva herramienta para crear vídeos mediante el cruce de contenidos desde varias fuentes de la red.
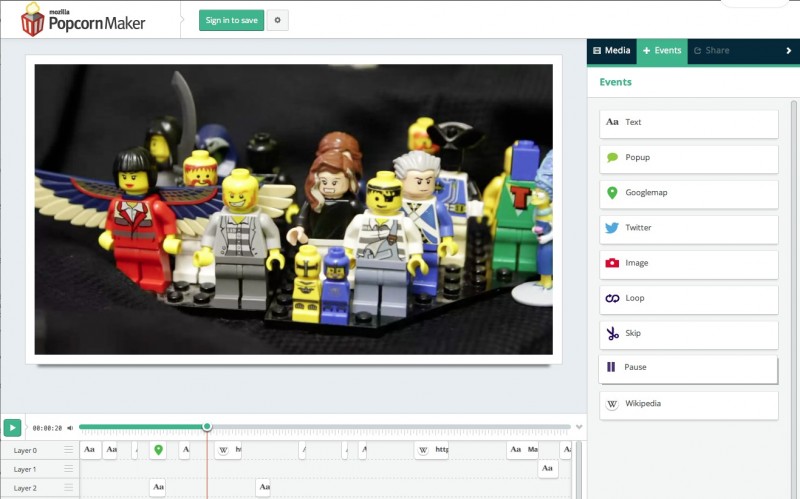
Como es tradicional en la impronta de Mozilla, se trata de una aplicación web gratuita. Con una sencilla interfaz basada en el drag & drop, permite elaborar vídeos incluyendo contenidos desde varias fuentes como Wikipedia, YouTube, Google Maps, Twitter, etc. Así, se obtiene un vídeo en el que se pueden cruzar mapas, texto, enlaces, alertas, fragmentos de otros vídeos, música, tuits, definiciones de la Wikipedia, efectos de vídeo…
Como decían sus desarrolladores, es una nueva forma de contar historias en la web, el famoso story-telling al que Mozilla sigue dando vueltas de tuerca mediante innovadoras herramientas como esta. Y cuya filosofía explicaba su director, Brett Gaylor:
Hasta ahora, el vídeo en la web estaba atrapado en un pequeño recuadro negro. Esto lo cambia Popcorn Maker, que lleva la edición de vídeo al resto de la web: enlazable, con contenidos que se entremezclan, abierto, y conectado a todo el mundo. Hasta ahora sólo estaba disponible para los desarrolladores, pero ahora está en las manos cualquier persona, a través de una intuitiva interfaz que cualquiera puede usar. Estamos realmente excitados por ver qué hace el mundo con él.
Y como reza orgulloso uno de los paradigmas de Mozilla, todo desde el navegador. Y por tanto, de forma universal y en cualquier plataforma o sistema operativo, ya que está escrito en HTML, Javascript y CSS. Como se comentaba en los pasillos de Ravensbourne, seguramente el límite de las posibilidades de PopCorn Maker no lo saben ni sus desarrolladores, únicamente se verá con la creatividad de los usuarios. Y es que tanto organizadores como asistentes evidenciaban un claro optimismo y aprobación ante esta nueva herramienta que entronca a la perfección con las aspiraciones de Mozilla, reflejadas en su eslogan: Media, freedom, and the web.
El tráfico de BitTorrent ya es el 10% de todo Internet
Durante los últimos meses, muchos de los servicios que se ofertan en Internet, como el alquiler de canales de televisión o música, han utilizado el tráfico P2P para disminuir el ancho de banda que se usa en los servidores. Algo que ha propiciado que, además de mejorar la calidad de estas ofertas, también se pueda ofrecer más rapidez.
Sin embargo, el tráfico P2P también se ha utilizado para compartir distribuciones Linux o programas gratuitos, entre otros servicios. Recientemente, una conocida empresa proveedora de accesos a Internet, ha publicado los resultados de un estudio gracias al cual se ha desvelado que el tráfico BitTorrent se ha aumentado un 40% en los últimos seis meses.
Según las cifras anunciadas, el tráfico BitTorrent supondría el 10,31% de todo el tráfico de Internet. Por supuesto, otros servicios P2P también habrían llegado a utilizar una buena cantidad de este ancho de banda, lo que significa que es uno de los protocolos más usados.
Lo cierto es que el P2P es uno de los protocolos que más utilizan las distintas empresas para distribuir sus servicios. No sólo es bastante útil, sino que también les permite ahorrar mucho ancho de banda en los servidores.
Además, este aumento del 40% en el tráfico de BitTorrent también indica que cada vez más empresas utilizan el conocido protocolo para distribuir sus servicios, como programas o distribuciones Linux. Gracias al uso del P2P, los internautas tienen una mayor velocidad de acceso a algunos de los servicios de las distintas compañías, pudiendo descargar sus aplicaciones preferidas a una mejor velocidad.
Y vosotros, ¿Qué pensáis?, ¿Tenéis una mayor velocidad al descargar vuestros programas preferidos?
Vía | TorrentFreak
Foto | Wikimedia
Internet Explorer 10, el navegador más rápido que puedes usar en Windows 8
Internet Explorer 10 es el navegador más rápido en Windows 8, por delante de todos sus competidores. Se trata sin duda, de una noticia increíble y nos muestra como Microsoft está haciendo los deberes. La noticia nos llegaba desde el blog oficial de Windows, donde Roger Capriotti, director de marketing de IE nos relataba lo siguiente.
Internet Explorer 10 es un navegador creado especialmente para tener un buen rendimiento real. El hecho es, que IE10 además de ser rápido y fluido, es el navegador más rápido disponible para Windows 8 en la actualidad, ¡por encima incluso de la última versión de Google Chrome!
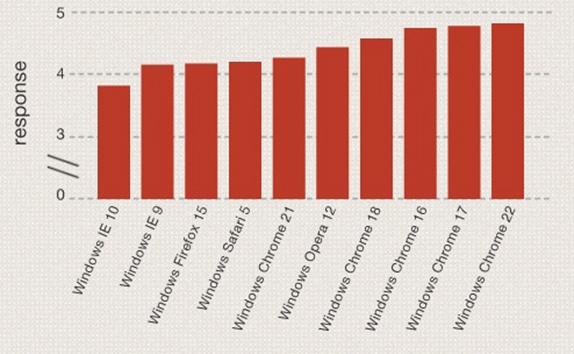
Según la fuente New Relic (imagen anterior), Internet Explorer es el navegador más rápido de Windows 8. New Relic monitorea páginas vistas por miles de sitios web, y se han topado con que la versión 10 y 9 de Internet Explorer son las que presentan un tiempo de respuesta inferior (son más rápidos) que los demás navegadores.
El 24 de setiembre, desde la web TomsHardware, se publicó una historia sobre RoboHornet, un conjunto de micro-pruebas open-sourced con la participación de Google en Github. Los resultados fueron que Internet Explorer 10 aplastaba a la competencia, superando en un 37% la última versión de Google Chrome.
El 18 de setiembre, Strangeloop Networks publicó un informe de los 2000 sitios de venta más importantes del mundo, encontrando que Internet Explorer 10 era el navegador más rápido en mostrar las páginas, ofreciendo un tiempo de respuesta un 8% superior a Google Chrome 20. Los tests utilizaron Webpagetest.org, un proyecto desarrollado inicialmente y soportado por Google.
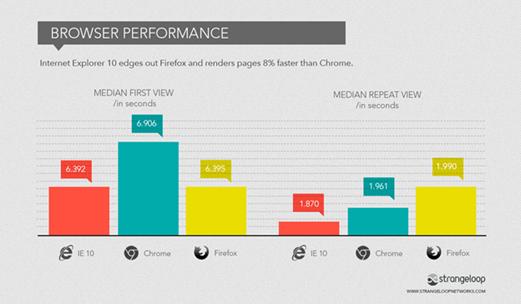
Toda esta cantidad de referencias, nos muestra pues que Internet Explorer 10 presenta un cambio muy significativo frente a sus antecesores, concretamente los antecesores de la versión 9, ya que en esta ya se empezaban a vislumbrar el buen rendimiento de IE como navegador en Windows.
Microsoft planea el cierre de Messenger para incluirlo en Skype
Microsoft está planeando el cierre del programa de mensajería instantánea Windows Live Messenger para incluirlo en Skype, el más popular sistema para realizar llamadas a través de Internet, según ha informado este lunes el portal especializado en tecnología The Verge.
La compañía, de acuerdo con la misma web, podría anunciar el cierre del programa esta misma semana y se espera que retirará el programa de chat en los próximos meses, lo que culminará el proceso de migración de los usuarios hacía Skype, empezado hace unos meses.
Alrededor de un 80% de los mensajes que se envían actualmente desde Skype ya se gestionan a través de Messenger. Microsoft compró la empresa de telefonía Skype, que conecta más de 663 millones de usuarios en todo el mundo mediante telefonía y vídeo a través de Internet, por 8.500 millones de dólares (5.920 millones de euros) en mayo del año pasado.
La web de MEGA comienza a dar sus primeros pasos
Uno de los estrenos más esperados del invierno es, sin duda alguna, Mega y Megabox, el nuevo proyecto de Kim Dotcom con el que, cual ave fénix, regresará a la red para marcar un punto de inflexión de la misma forma que lo hizo con Megaupload (hasta que fue cerrado por el FBI). Poco a poco, el propio Dotcom va mostrando pequeñas dosis de lo que será su servicio de música (Megabox) y el nuevo sistema de almacenamiento en la nube (Mega) y siguiendo esta senda, hoy Dotcom ha anunciado que la web de Mega ya está activa (aunque el servicio aún lo está) y su dominio definitivo será Me.ga.
El anuncio, que se ha realizado a través de Twitter, nos invita a visitar la que será la página de Mega aunque, por ahora, ésta se redirige hacia kim.com/mega. ¿Y qué podremos encontrar ahí? Lógicamente el servicio aún no está activo pero sí que podemos comenzar a explorar algunos detalles sobre el mismo además de apuntarnos a una lista de correo para recibir notificaciones sobre las novedades que se produzcan.

El 19 de enero es la fecha elegida para el estreno de Mega y, para ir arrancando motores, la web nos muestra algunos detalles relativos a cómo será el servicio. Sabíamos que Mega iba a poner el foco en la privacidad y, por tanto, en el cifrado de la información; un hecho que queda patente en la web en la que se comenta que esta nueva plataforma en la nube estará cifrada, lo cual redundará en la privacidad de los usuarios y también permitirá distribuir la infraestructura en múltiples centros de datos (en un esquema similar a la nueva arquitectura de The Pirate Bay).
Por otro lado, Mega aspira a ofrecer a los usuarios un servicio en la nube con el que puedan compartir fácilmente archivos y carpetas de sus equipos, pudiendo montar las “unidades en la nube” como si fuesen discos duros físicos de nuestro sistema o carpetas locales (facilitando así el acceso a la información y simplificando cómo compartir archivos con otros usuarios).
Un proyecto tan ambicioso, como es lógico, necesita el respaldo de partners y con esa idea Dotcom ha habilitado en la web apartados orientados a proveedores de hosting que quieran colaborar en el proyecto (y aumentar la infraestructura en la nube del servicio) así como inversores que quieran inyectar capital en el proyecto y, por tanto, alargar el período en el que el uso será gratuito. Además, para completar el círculo de usuarios-inversores-infraestructuras, Mega también tendrá un API para los desarrolladores que quieran trabajar en aplicaciones que usen el servicio y hacer crecer así un ecosistema alrededor de este servicio de almacenamiento en la nube (un API al que ya tienen acceso algunos desarrolladores).
La fecha del 19 de enero de 2013, sin duda, es un día a marcar en nuestro calendario porque, por los datos que se van conociendo, Mega va a ser un servicio que dará mucho que hablar.
Se presenta en Granada la primera Lan Party orientada a emprendedores
Alhambra Lan Party “se define” como un encuentro multitudinario de emprendedores, profesionales y aficionados de las nuevas tecnologías, que buscan innovar, aprender e intercambiar conocimientos y realizar durante varios días todo tipo de actividades propias de este sector.
Constituye parte de un fenómeno que tuvo su origen a finales de la década de los ochenta en el norte de Europa, en países tales como Noruega, Dinamarca o Alemania. En el 2012 nace con la intención de convertirse en un punto de referencia del sector tecnológico en el sur de España.
En Alhambra Lan Party entendemos que este evento es un lugar de encuentro propicio donde se generan sinergias entre nuevas tecnologías y jóvenes emprendedores. Un evento recurrente de referencia en Andalucía, donde acceder a becas formativas, formación y ayuda al emprendedor y encuentro con fondos de inversión.
En suma, un camino a la inserción laboral.
La duración prevista del evento será de 4 días, del sábado 23 de marzo de 2013 al martes 26, coincidiendo con el comienzo de Semana Santa. El lugar elegido son los pabellones 1, 2 y 3 de Fermasa, Granada, cuyas instalaciones son óptimas para tal fin.
Para facilitar el correcto desarrollo de la party se dedicará el pabellón 1 a zona de descanso y relax, el pabellón 2 a zona de party y el pabellón 3 a zona de conferencias y talleres.
l volumen previsto de plazas disponibles será de 1.296 plazas en total. Los requisitos para los asistentes son adjuntar una copia del DNI, y pagar la entrada. En el caso de participantes menores de edad, podrán acudir aquellos que vengan acompañados de un mayor de edad que se haga responsable de su cuidado.
En dichos casos, deberá adjuntar una declaración jurada de responsabilidad.
Cada asistente es responsable de traer su propio equipamiento, ordenador, pantalla, teclado, ETC. En ningún caso es responsabilidad de la organización disponer de repuestos o piezas de reparación.
Durante la realización del evento será necesario portar la acreditación correspondiente para poder acceder al mismo. Las acreditaciones se distinguen en función del color y contarán con un sistema de validación telemática. De esta manera el acceso a los distintos sitios estará siempre controlado desde una base de datos central. Se distinguen los siguientes tipos de acreditaciones:
• Participante menor de edad.
• Participante mayor de edad.
• Miembro del STAFF (Técnico, asistencia y organización).
• Prensa.
• Visitantes.
Web: http://www.alhambralanparty.com/
Folleto informativo: http://alhambralanparty.com/wp-content/uploads/2012/10/LANPARTY_FOLLETO.pdf
Hollywood pide no permitir a los usuarios el acceso a sus datos de Megaupload
Hace unos días os contábamos la historia de Kyle Goodwin, un cámara profesional que había iniciado el proceso legal para la vuelta de sus datos legítimos, trabajos que tras la redada del FBI a los servidores de Megaupload se habían quedado confiscados y que Goodwin reclama. Una situación que será revisada en los próximos días en una audiencia que los estudios de Hollywood no están dispuestos que ocurra. Según la MPAA, los datos de los usuarios no pueden ser devueltos ya que “podrían conducir a la infracción masiva de los derechos de autor” que supuestamente se encuentran en los servidores.
Y es que el grupo de presión de Hollywood parece alarmado por la posibilidad de la vuelta de los datos a sus usuarios. La MPAA ha comunicado al juez de Virginia que revisará el caso de Goodwin que:
La decisión de permitir a los usuarios la llave de los archivos confiscados para acceder a sus propios archivos podría agravar la conducta infractora masiva, ya que se trata en este litigio penal.
Hablamos de unos servidores que contienen aproximadamente 25 petabytes de datos, actualmente sin conexión y almacenados por la empresa de hosting Carpathia.
La MPAA no se ha pronunciado sobre la solicitud de Goodwin a tener sus propios vídeos con derechos de autor, pero aún así, ha pedido participar en la audiencia preparada para principios del mes de noviembre con la idea de:
Describir la cantidad abrumadora de infracciones de derechos de autor que se encuentran en Megaupload.
Pensemos que seis miembros actuales de la MPAA forman parte de Paramount Pictures, Walt Disney, Fox, Universal, Sony y Warner Bros, y que para los estudios de Hollywood Megaupload y su fundador Kim Dotcom son el mal que erradicar. Como llegó a decir en su día Chris Dodd, presidente de la Asociación: “se trata del sitio web más grande y más activo operando ilícitamente en el mundo”.
Mientras, la EFF, quién representa a Kyle Goodwin, ha explicado que la postura es un sinsentido:
No tiene mucho sentido para la MPAA, o para MegaUpload o Carpathia, o incluso para el gobierno, evitar el acceso de terceros a la propiedad legal. No sólo daña a dichos terceros individuales, sino que repercute negativamente en todos los proveedores de almacenamiento en la nube y los clientes, quienes, a fin de cuentas trabajan con esa tecnología, y tienen que ser capaces de confiar en el acceso.
Sea como fuere, la postura de la MPAA se une a la del propio Departamento de Justicia de Estados Unidos. Ahora será el juez de Virginia Liam O´Grady el que tome la decisión en la nueva audiencia sobre la petición de Goodwin.
Disney compra Lucasfilm
Continuando la estrategia de relativamente reciente de volver a generar y distribuir contenido de calidad (reflejado por la compra hace unos años de Pixar) Walt Disney Company ha comprado el 100% de Lucasfilm Ltd. incluyendo todos los derechos de uso y explotación relacionados a todo el universo de Star Wars. La compra se hahecho por medio de una combinación de dinero metálico y acciones. El 100% de Lucasfilm pertenece a su fundador, George Lucas.
Sí, Star Wars ahora es parte de Disney. En una nota de prensa recién publicada, George Lucas declaró:
Los últimos 35 años una de mis más grandes placeres ha sido ver cómo Star Wars ha pasado de una generación a otra. Es hora de pasar la franquicia a una nueva generación de personas. Siempre he creído que Star Wars puede vivir mucho más alla de mi persona y es importante hacer esa transición durante mi vida. Estoy convencido que Star Wars, bajo la dirección de Kathleen Kennedy y dentro de Disney como compañía tendrá mucha más vida y llegará a más generaciones.

También se confirma que Disney producirá Star Wars Episodio 7 y será estrenada en 2015. Kathleen Kennedy, quien era co-CEO se Lucasfilm ahora se convierte en presidente de lo que ahora será una división de Disney. Reportará directamente a Alan Horn. Kennedy también será productora ejecutiva del Episodio 7. Lucas funcionará como consultor creativo. No dirigirá.
RapidShare elimina el límite de velocidad de descarga para usuarios gratuitos

El 19 de Enero de 2012 Megaupload cerró sus puertas. Y lo hizo por todo lo alto, aunque no por gusto propio. La policía neozelandesa entraba armada y por la fuerza en la mansión de Kim Dotcom y cortaba todo acceso a sus servidores, dejando desde entonces el servicio totalmente inutilizable.
Desde entonces han pasado muchas cosas en este mundo de las descargas online, pero entre ellas destaca el cierre y bajada de opciones de diferentes servicios de descarga. Uno de ellos fue RapidSharem que el 18 de Febrero, sólo un mes después del cierre de Megaupload, limitaba la velocidad de las descargas de usuarios sin cuenta de pago a 30 kb/s, lo que lo hacía completamente inservible. Hoy RapidShare ha eliminado ese límite.
En un principio se había detectado el fin de estas restricciones por el blog Numerama, pero finalmente la CEO de RapidShare ha confirmado que ya no existen a TorrentFreak:
“Podemos confirmar que hemos eliminado todos los límites de descarga para usuarios gratuitos como parte de una nueva estrategia. A pesar de que los límites fueron introducidos para reducir la piratería, nos hemos dado cuenta con el tiempo que hay formas más eficientes de evitarla. Anunciaremos nuevos detalles antes de final de 2012.”
Buenas noticias para los que en su día utilizaban este servicio de almacenamiento online, ya que a partir de ahora podrán volver a usarlo. Por otro lado nos anuncian sin contarnos los detalles de una próxima renovación, muy posiblemente en respuesta a lo que Megaupload podría ser ahora que pretende volver. No sabemos cómo serán uno ni el otro, pero desde luego durante finales de 2012 y principios de 2013 vamos a tener una época muy movida en torno a los portales de descargas y almacenamiento online.
¿Qué crees que nos espera?
Empleado de Google pierde prototipo de Nexus 4
Uno de los dispositivos más esperados para el próximo evento de Google es el próximo modelo de Nexus, conocido como Nexus 4. El mismo que un empleado de la propia Google perdió hace más de un mes en un bar de San Francisco.
Según cuenta The Verge, fue un camarero del pub Club 500, Jamin Barton, quien encontró un smartphone perdido en el mes de septiembre. Sin una tarjeta SIM que facilitase la devolución a su dueño, le intrigó una pegatina en la parte posterior del terminal que avisaba de que no estaba a la venta, junto al logotipo de Google.
Un amigo al día en tecnología, a quien hace referencia como Dave, le alertó de que era muy probablemente un prototipo del próximo modelo de Nexus, tras lo cual decidieron ponerse en contacto con Google. Y Wired, que ha desvelado la historia completa, explica que respondió con amenazas de denuncia ante lo que consideraba que podía ser un delito. Brian Katz, Mánager de Investigaciones Globales y Gerente de Inteligencia de Google, fue quien llegó a avisar de que la empresa de Palo Alto podía llegar a presentar cargos criminales contra los que encontraron el terminal. Finalmente, la empresa recogió el terminal olvidado el 20 de septiembre, ofreciendo un smartphone gratuito a cambio del silencio de Barton. Semanas después, éste y el resto de productos a presentar serían finalmente filtrados.
Apple ya pasó por algo parecido en 2010 cuando, meses antes de su presentación, un empleado perdió un prototipo del iPhone 4. Historias que dan la vuelta al mundo en pocos minutos y que acaban formando parte de la historia de internet.
El nuevo Megaupload llegará un año exacto después de su detención
El fundador de Megaupload, Kim Dotcom, ha anunciado este viernes a través de su cuenta oficial de Twitter que el nuevo Mega llegará exactamente un año después de su detención y el cierre del servicio de almacenamiento, es decir, el 19 de enero.
El controvertido informático está preparando su regreso y parece que será por la puerta grande. Además, Kim Dotcom está buscando la mejor alternativa para diseñar un sistema que sea legal y no sea posible bloquear. En un reportaje de la web Wired, el fundador de Megaupload explicaba los detalles que diferencian este nuevo servicio, que ha sido bautizado como Mega, del anterior.
En el tuit, Dotcom dice: "ANUNCIO: El nuevo Mega se lanzará exactamente un año después de la redada". Además asegura que tendrá lugar una conferencia de prensa en su mansión.
Mega tiene como objetivo primordial el mismo que Megaupload: permitir a los usuarios subir, compartir y descargar archivos. Sin embargo, Kim Dotcom y sus abogados han tenido que buscar una alternativa para que el servicio no sea de nuevo intervenido y que los archivos no puedan ser bloqueados.
En líneas generales, Dotcom apuesta por llevar los contenidos de Mega a la nube y protegerlos mediante un sistema cifrado, en el que los propietarios serán los únicos responsables de su contenido. Es decir, cada usuario utilizará el servicio como un contenedor en el que tendrá sus propias claves y la empresa no podrá saber qué contiene cada cuenta de usuario. Por lo tanto, la compañía no se hace responsable de los archivos que pueda haber en él.
En esta línea de responsabilidades, hace unos días conocíamos como el defensor de los afectados por el caso de Megaupload, Kyle Goodwin, pedía al juez federal de Virginia que liberara los documentos relacionados con la incursión de los servidores del servicio el pasado mes de enero.
El Gobierno norteamericano cerró Megaupload por ser "un paraíso para la infracción de los derechos de autor". Sin embargo, Goodwin declaró que no utilizó la plataforma web para la piratería, más bien como copia de seguridad para los vídeos que él realiza en su trabajo como cámara.
Como Goodwin, miles de usuarios han perdido sus documentos que se encuentran blindados por el Gobierno de los Estados Unidos. No se sabe si finalmente podrán ser recuperados pero parece ser que con esta nueva plataforma que prepara Kim Dotcom los usuarios podrán tener más facilidad y seguridad a la hora de almacenar sus archivos.
Los mensajes directos de Twitter: víctimas de una nueva campaña de phishing
En estas últimas semanas, estamos presenciando una nueva ola de ataques de phishing vía mensaje directo en la red de microblogging Twitter. Los mensajes suelen tener un contenido similar, la única diferencia es la elección del acortador de URL y el cambio en un par de palabras. En el ejemplo que mostramos abajo, los acortadores de URL utilizados fueron bit.ly y y.ahoo.it
"hey, alguien está propagando rumores desagradables sobre ti URL"
"hey, alguien está propagando rumores terribles sobre ti URL"
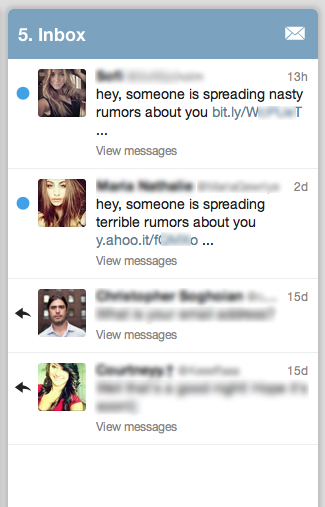
Si el usuario cae en la tentación de hacer click en el link, es redirigido al website http://twi[CUT]er.com, donde el cibercriminal ha creado una página maliciosa de conexión a Twitter. La víctima, al introducir las credenciales de acceso, las envía a los ciberatacantes, y estos datos se utilizarán para encontrar más víctimas en Twitter y otras redes sociales.
Después de que los usuarios completen este paso, serán redirigidos a una página falsa de “error 404” y después de 2 segundos la víctima se encontrará de nuevo en la página real de acceso a Twitter.
Investigaciones de Kaspersky Lab advierten de que se está produciendo una nueva ola de ataques de phishing también en Facebook, aunque es difícil de determinar por el momento si pertenece a la misma fuente. Puedes encontrar una captura de pantalla de los ataques de Facebook abajo:
“Video de Twitter: debes acceder a twitter para utilizar esta app.”
Desde Kaspersky Lab recomendamos tener especial precaución a la hora de introducir nuestras credenciales en enlaces desconocidos.
The Pirate Bay migra su infraestructura a la nube
The Pirate Bay es uno de los sitios web más populares de Internet; considerado un lugar de referencia para muchísimos usuarios y, a su vez, considerado como “el mal absoluto” por la maquinaria de las entidades gestoras de derechos de autor, las discográficas y las productoras (que no han parado de estrechar el cerco sobre sus fundadores). Hace unos días, una redada en PRQ dejó fuera de servicio algunas páginas de Torrents, un hecho que coincidió en tiempo con una avería eléctrica que dejó fuera de servicio a The Pirate Bay durante un par de días. Con la idea de darle mayor robustez al servicio, The Pirate Bay ha anunciado un cambio muy significativo en su infraestructura: han adoptado un modelo cloud.
La arquitectura que tradicionalmente mantenía The Pirate Bay, centralizada, nos demostró hace 10 días que era vulnerable, por ejemplo, a una avería en la PDU que alimentaba el rack en el que alojaban los servidores y, la verdad, viendo lo que ha sucedido en PRQ nadie podía asegurar que cualquier día no entrase la policía con una orden judicial a llevarse los servidores o apagarlos (y a todos aún nos queda cercano lo sucedido a Megaupload), a pesar de que su ubicación se intenta no divulgar y se realizan copias de seguridad (que podrían permitir levantar el sitio en no mucho tiempo).
El cambio es muy interesante porque, además, se ha llevado a cabo con una interrupción de apenas 5 minutos; un precio muy bajo desde el punto de vista la disponibilidad si lo comparamos con los beneficios en los que redunda: la infraestructura está repartida en varias ubicaciones existiendo un balanceo entre éstas, es decir, se aumenta la tolerancia a fallos y, por tanto, se puede ofrecer mayor disponibilidad de los servicios.
Si uno de nuestros proveedores cloud nos corta el servicio, sufre una caída o la empresa cierra, lo único que tenemos que hacer es comprar servidores virtuales en otro proveedor, subir nuestras imágenes de las máquinas virtuales y reconfigurar el balanceo de servidores para levantar el nodo y ponerlo en servicio otra vez
La gestión del balanceo sigue estando a cargo del equipo de TPB así como los routers de tránsito que se usan para cursar las comunicaciones y, sobre todo, para cifrar los datos y garantizar la privacidad de los usuarios así como ocultar la ubicación del proveedor de cloud que mantiene la instancia a la que están accediendo.
Todas las comunicaciones pasan por el balanceador, un servidor que no usa almacenamiento en disco duro y su configuración se mantiene en la RAM. El balanceador no está en el mismo país que el router de tránsito ni tampoco en el mismo país que los servidores. […] La comunicación entre el balanceador y los servidores virtuales está cifrada, por tanto, si un proveedor se da cuenta que está sirviendo una instancia de The Pirate Bay no tendrá manera de inspeccionar el tráfico o las direcciones IP de los usuarios
Tanto el balanceador como el router también se encuentran redundados en forma de máquinas virtuales que se pueden levantar en nuevos servidores (y proveedores), por tanto, estamos asistiendo a una nueva era en The Pirate Bay que, desde luego, se lo va a poner muy complicado a todos sus perseguidores.
Impresionante arquitectura la que han definido.
Google ahora permite ver sus data center a través de Street View
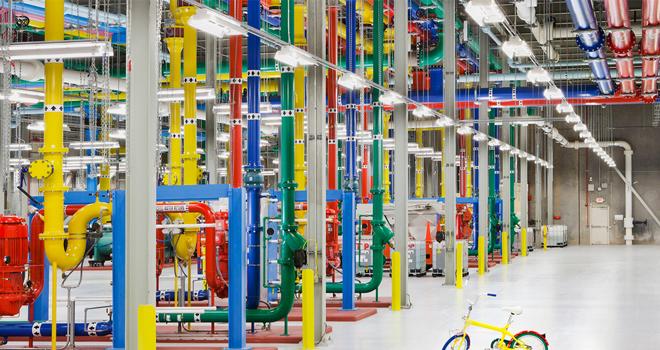
En Lenoir, Carolina del Norte (Estados Unidos), se encuentra uno de los centros de datos (data center) de Google, instalaciones que sostienen el tráfico e información en Internet que gestiona la empresa, y que por largo tiempo han mantenido restringido el acceso para los visitantes, al tratarse casi de recintos ultra-secretos.
Pero hoy, la misma empresa abrió las puertas a su edificio en Lenoir, y de la forma más pública posible: a través del servicio Street View. Esta herramienta, que permite explorar en primera persona locaciones alrededor del mundo, ahora se habilitó para el uso en el data center de Google, para que todos quienes tengan curiosidad con el tema hagan su propia visita virtual.
Pueden partir accediendo a este vínculo para ubicarse en la puerta principal del recinto, desde donde comenzará el tour hacia donde nosotros queramos, tal y como si estuviéramos allí.
En caso de que no quieras hacerlo de esa forma, de todas maneras la empresa nos deja un video con imágenes de la estructura en Lenoir:
Dropbox ofrece hasta 25Gb de almacenamiento extra gratuito a estudiantes universitarios
¿Eres estudiante universitario? ¿Utilizas con frecuencia Dropbox? Entonces te interesará una nueva iniciativa que ha puesto en marcha esta compañía y por la que se regalará hasta 25Gb de almacenamiento extra gratuito a todos aquellos estudiantes universitarios que participen en su Space Race.
La dinámica es muy sencilla: introducir una dirección de correo que pertenezca a alguna universidad en este apartado. No es necesarios registrarse con ella, ya que si ya tienes cuenta creada allí con otro email podrás hacerlo igualmente. Una vez hecho esto, recibirás un correo de confirmación en tu cuenta universitaria. Basta con hacer click en el enlace para llevarte los primeros 3Gb extra, que se sumarán a tu cuenta de manera casi inmediata.
¿Cómo llegar a los 25Gb? Ahí está la gracia de esta promoción: tendrás que convencer a tus compañeros de universidad para que también participen. Entre todos, cada universidad irá sumando puntos y a medida que vayan alcanzando ciertas cifras, el almacenamiento gratuito que se otorga a sus estudiantes se irá incrementando. Se darán puntos extra además por referir a nuevos usuarios.
Eso sí, es importante tener en cuenta que este espacio adicional conseguido no será para toda la vida, sino que tan sólo estará activo para los próximos dos años. Aún así, es una buena iniciativa para que los estudiantes puedan sacar el máximo partido a esta aplicación. ¿Y para los que no son universitarios? Os recordamos que también existen otras bonificaciones, aunque bastante menos atractivas.
Investigador logra recolectar millones de teléfonos de usuarios a través de Facebook
(cc) MarkGregory007
Un investigador llamado Suriya Prakash denunció que la mayoría de los números de teléfono que están almacenados en Facebook no son seguros, logrando recolectar, según él, 500 millones de números y nombres de usuario del total de 600 millones de usuarios móviles que tiene la red social.
Facebook confirmó que hay una falla que permitió que Prakash lograra esto, indicando que “limitó” el problema, aunque no se sabe cuánto tiempo estuvo disponible y si no hay otros que se hayan aprovechado de la falla.
Lo que hizo Prakash fue utilizar la aplicación móvil de Facebook, donde hay una opción llamada “encontrar amigos usando contactos”, que compara la lista de contactos del teléfono con la base de datos de teléfonos del sitio, para ver si hay coincidencias de personas que estén en tu móvil, pero no en tu lista de amigos.
“Me di cuenta de que simplemente ‘buscando’ el número de una persona (incluyendo el código de país) te mostrará su cuenta”, dice Prakash.
En otras palabras, todo lo que hay que hacer es elegir un teléfono al azar, buscarlo en Facebook, y si el dueño lo permite (algo que la mayoría hace, según el investigador, porque las configuraciones de privacidad de la red social son confusas), puedes ver el perfil del dueño de ese número, lo que normalmente incluye el nombre y su foto. Prakash escribió un código para automatizar esta tarea, creando un directorio de números de teléfono y sus correspondientes dueños. Está de más decir que esto podría facilitar estafas telefónicas, por ejemplo, donde el que llama sabría tu nombre.
El investigador contactó dos veces a Facebook. En una de las respuestas, el encargado de seguridad indica: “Si la gente no quiere ser encontrada a través de su número de teléfono, pero no cambia esta configuración, ¿qué podemos hacer al respecto?”
Tras las denuncias, sin embargo, la red social limitó el número de consultas por teléfonos móviles que se pueden hacer, lo que limitaría la efectividad de un bot probando números al azar. Después de unas cien consultas, indicó Prakash, la cuenta de Facebook será suspendida por “actividad sospechosa”.
Facebook indicó que “buscar personas por números de teléfono es un comportamiento intencional y no un bug de Facebook. Por defecto, tus configuraciones de privacidad permiten que cualquiera te encuentre usando la información que has entregado, como tu dirección de correo y número de teléfono. Puedes modificar esta configuración en la página de privacidad”.
Cómo cambiar la configuración
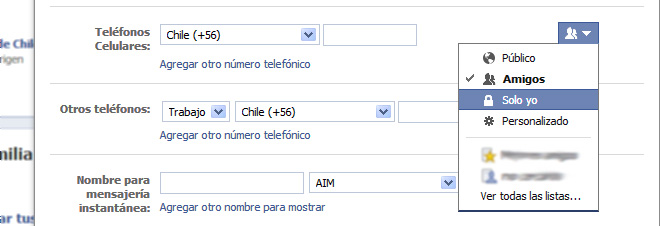
En tu perfil de Facebook, haz clic en el botón “actualizar información” y luego busca la caja que dice “Información de Contacto”. Ahí aparecerá el celular que ingresaste (si ingresaste uno). Ahí, puedes cambiar quién puede ver tu teléfono a “solo yo”, lo que hará que cuando alguien visite tu perfil, no pueda ver el teléfono. Por defecto, la configuración permite que tus amigos lo vean.
Pero esto no es suficiente para evitar que te busquen.
Para eso, hay que ir a la “Configuración de Privacidad” que se encuentra en el menú que se despliega con la flecha hacia abajo que aparece al lado de tu nombre (esquina superior derecha de la pantalla). Luego hay que hacer clic en “Cómo conectas”.
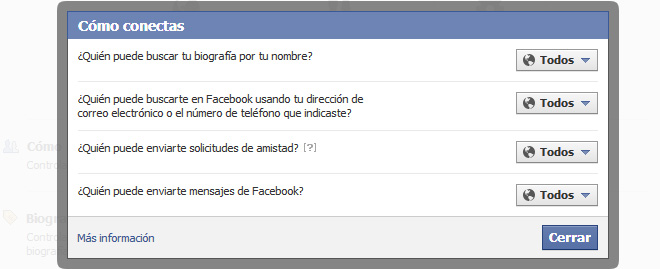
Así es como se ve por defecto, y lo que provoca que se pueda usar una herramienta como la que creó Prakesh. Para limitarlo, puedes cambiar la opción en “¿Quién puede buscarte en Facebook usando tu dirección de correo electrónico o el número de teléfono que indicaste?” a “amigos” y ya los desconocidos no podrán buscarte.
La otra opción es eliminar el número de teléfono, lo que podría ahorrar problemas.
Link: Facebook confirms researcher collected countless phone numbers (The Next Web)
Software malicioso que “secuestra” tus archivos circula por Skype
Siempre he creído que la mejor manera de combatir un gusano informático es con una dosis de sentido común. Muchos de estos programas maliciosos se reproducen a través de hacer clic en un enlace desconocido. En numerosas ocasiones, el incauto no sospecha que, al abrir la liga, está adquiriendo una infección en su ordenador. Si ustedes son usuarios de Skype, tengan más precauciones en estos días, porque una variación del gusano Dorkbot ronda por ahí.
De acuerdo con el Centro de Protección contra Malware de Microsoft, Dorkbot es un gusano que se difunde a través de servicios de mensajería instantánea. Contiene funciones que permite que un tercero tenga acceso sin autorización a la computadora, otorgándole control de la máquina. Se reporta que este software se está esparciendo con velocidad a través de Skype. El contagio se da mediante un mensaje en inglés o alemán (al parecer, no hay versión en castellano), con un enlace a una “fotografía de perfil”.
Si el usuario hace clic en el enlace, se dirigirá hacia una descarga de HotFile.com, con el archivo Skype_todaysdate.zip. Al descomprimir el fichero, hallará un ejecutable que instala una versión de Dorkbot; a su vez, el programa creará un ransomware -un tipo de software malicioso que restringe el acceso al ordenador, liberándolo sólo bajo un pago al creador del malware-. Así, el infectado recibirá un mensaje que indica que todos sus archivos han sido cifrados y que serán borrados en un plazo de 48 horas, salvo que el afectado pague un rescate de 200 dólares. Básicamente, eres víctima de un secuestro de tus ficheros.
Skype ya ha alertado a sus usuarios sobre el problema, pidiéndoles que instalen la última versión del software y apliquen las nuevas funciones de seguridad. Por supuesto, está la máxima recomendación: no abrir enlaces que parezcan sospechosos, aún si provienen de contactos conocidos. Por ahora, parece que la infección no ha alcanzado una escala considerable, pero el peligro es latente.
Confirmada la fecha de la MLP'12
Comunicado a través de Twitter y Facebook de la Murcia LanParty
HSTS (HTTP Strict Transport Security protocol), camino de convertirse en estándar
El denominado HSTS (HTTP Strict Transport Security protocol), ha sido aprobado por la IETF (Internet Engineering Task Force) como propuesta de estándar. HSTS ha sido diseñado para que los sitios web tengan la certeza de que se están realizando únicamente conexiones seguras con ellos, informando a los navegadores que deben emplear una conexión segura.
El mecanismo funciona porque el servidor responde con un encabezado de estricta seguridad de transporte, que indica al explorador que debe conectar con él mediante el protocolo HTTPS durante un tiempo, y no sólo para esa conexión, sino para los subdominios también. Una vez que el navegador recibe ese encabezado, empleará únicamente conexiones HTTPS con ese servidor.
Algunos sitios utilizan conexiones HTTP o redirecciones para llevar a los usuarios a páginas seguras, recabando previamente datos sensibles (como nombre de usuario y contraseña), antes de entrar en el modo de conexión segura HTTPS.
HSTS reduce la posibilidad de que un atacante pueda escuchar las conexiones y recopilar cookies y otros datos que pueden intercambiarse en una sesión que comenzó siendo insegura. HSTS ya ha sido adoptado por sitios como PayPal, Blogspot, por citar algunos, del lado del servidor. Chrome, Firefox y Opera lo han implementado en el navegador. Internet Explorer y Safari aún no lo soportan. Tras la propuesta de la IETF, HSTS llegará a ser un estándar en un futuro próximo.
Hackean los sistemas de 100 de las universidades más importantes
El colectivo conocido como GhostShell se ha atribuido la irrupción en los servidores de 100 de las universidades más importantes de todo el mundo entre las que se encontrarían Harvard, Standford, la Universidad de Pennsylvania o la de Michigan. Una vulneración confirmada por muchos de los centros.
El grupo de hackers colgó en pastebin parte de la información conseguida presentando unos 120.000 registros de los servidores vulnerados. Un ataque inofensivo, ya que según el colectivo la idea es alertar sobre las deficiencias en los centros educativos de todo el mundo.
Desde Computerworld se han analizado una pequeña porción de los datos publicados mostrando lo que parecen ser nombres, números de teléfono, direcciones de correo, credenciales de inicios de sesión y otro tipo de datos de algunos de los servidores. Todo indica que en algunos casos la violación incluía varios servidores de una misma universidad.
En el mensaje que podemos leer en Pastebin el colectivo afirma que muestra tan sólo una pequeña parte de los datos recopilados de los servidores:
Tratamos de mantener la información filtrada al mínimo, por lo que sólo alrededor de 120.000 cuentas y registros están aquí, dejando en los servidores cientos de miles más. Cuando llegamos allí, nos dimos cuenta de que muchos de ellos tienen malware inyectado. No es ninguna sorpresa, ya que algunos han almacenado la información de tarjetas de crédito.
La misma Stanford ha confirmado que dos de sus sitios web de diferentes departamentos habían sido vulnerados. Aún así, desde la universidad se asegura que ningún dato sensible se ha visto comprometido ni información personal confidencial que llevara al robo de identidad. Además, aseguran que una vez descubierta la brecha los servidores se habían analizado y asegurados.
Otra de las universidades vulneradas, la de Michigan, confirmó que tres de sus servidores habían sido hackeados. Un portavoz de la universidad aseguraba que aunque existió un acceso no autorizado, no existían datos confidenciales o contraseñas comprometidas.
Según los primeros análisis de los investigadores, los hackers debieron haber estado actuando durante al menos cuatro meses para conseguir el acceso a todos los centros y la información. Ataques que fueron llevados a cabo mediante inyección SQL.
Una acción con la que el colectivo reivindica la mejora en la seguridad de todos aquellos centros que disponen de cientos de miles de datos personales.
Suecia: redada y derribo de decenas de sitios para compartir archivos
Ocurrió en el día de ayer. La policía sueca llevó a cabo una redada en el interior de la empresa de alojamiento PRQ, creada por los co-fundadores de The Pirate Bay Gottfrid Svartholm y Fredrik Neij. La razón, posiblemente la búsqueda de servidores conectados a la infracción de derechos de autor.
Una redada que ha sido confirmada al cabo de unas horas por la propia compañía. Una acción cuyo primer impacto ha sido la imposibilidad de acceder a muchos sitios de streaming o intercambio de archivos.
Todos los sitios alojados en la red 80.88/19 no están desde entonces disponibles, entre ellos los sitios torrent como torrenthound.com, linkomanija.net y tankafetast.nu o los sitios de streaming de deporte como atdhenet.tv, hahasport.com, sportlemon.tv y stopstream.tv.
Otros, como el caso de los sitios privados de BitTorrent que utilizan los servicios de PQR, también están afectados. Estos incluirían GFTTracker y Bithumen, dos de los más famosos.
Incluso WikiLeaks utilizaba a la empresa de alojamiento aunque esta mañana ha avisado que se han trasladado a otros servidores. Aunque coincidiendo en el tiempo, desde The Pirate Bay se ha querido aclarar que no ha tenido nada que ver el ataque a la empresa de hosting con la inactividad de TPB, debida a un corte de energía. Mientras, el actual propietario de PRQ, Mikael Viborg, trataba de explicar a los medios del país lo ocurrido:
Creo que la policía está buscando hardware en particular detrás de ciertas direcciones IP. Están buscando en cuatro servidores. Es la primera vez desde el 2010 que hacen esto, aunque no tenemos la certeza, creemos que la investigación está relacionada con violaciones referentes a la propiedad intelectual.
Y es que no es la primera vez que PRQ ha sido allanada. En el año 2006 la policía sueca confiscó 180 servidores en su batalla contra The Pirate Bay, servidores que finalmente pertenecían a clientes que no estaban conectados con sitios BitTorrent. Ahora habrá que esperar para ver el verdadero alcance de la nueva operación.
Temas Calientes Microsoft Google Internet Windows Windows 8 Apple Ley Irán Windows 7 The Pirate Bay está fuera de servicio (Actualizado)
Quienes hayan intentado acceder a The Pirate Bay durante hoy habrán notado que no es posible entrar al sitio. Aunque en un principio se reportó que se trataba de problemas eléctricos que habrían provocado la caída, Forbes informa que se trataría de un allanamiento de la policía sueca.
De acuerdo a la publicación, las autoridades allanaron la compañía PeRiQuito AB (conocida como PRQ), donde WikiLeaks y The Pirate Bay tienen aparentemente parte de sus servidores. Actualización: The Pirate Bay señaló a TorrentFreak que ya no están usando los servicios de PRQ, y que sus problemas no estarían relacionados con este allanamiento. Según la organización, su caída se debe a una falla eléctrica (corte de luz) y no a problemas con la ley.
El dueño de la firma, Mikael Viborg, aseguró que no conoce exactamente qué es lo que está buscando la policía, pero indicó que sospecha que tiene que ver con propiedad intelectual. Otros sitios de torrents como torrenthound.com, linkomanija.net y tankafetast.nu, además de sitios de streaming como atdhenet.tv, hahasport.com y sportlemon.tv están fuera de servicio.
Dos de los tres fundadores de The Pirate Bay crearon PRQ en 2004, siendo uno de ellos Gottfrid Svartholm, actualmente detenido en Suecia tras ser deportado desde Camboya por su supuesta participación en un hackeo a la empresa sueca Logica.
Svartholm podría pasar unas dos semanas más en prisión debido a un requerimiento del fiscal Henry Olin, quien insiste en que se mantenga al hombre en custodia mientras se investiga el caso. Para que no interfiera en esta investigación, Svartholm no puede recibir visitas y no tiene acceso a periódicos o a la televisión.
PRQ fue allanada anteriormente en 2006, cuando se recolectó información sobre The Pirate Bay para un proceso que terminó con sus fundadores en la cárcel, y en 2010, en un intento de derribar a una red que compartía archivos conocida como “the Scene”. La firma es conocida por albergar cosas que nadie más quiere tener, y por no hacer preguntas.
Cabe recordar que hace algunos meses se filtró un plan de la policía para allanar a The Pirate Bay, asunto que aparentemente resultó ser efectivo.
El sitio de WikiLeaks no se ha caído. La organización indicó vía Twitter que PRQ es “uno de los tantos ISPs” usados por la organización.
Links:
- Mirrors de The Pirate Bay (Pastebin – gracias spekTro)
- Pirate Bay Down Due to Power Failure (TorrentFreak)
- WikiLeaks’ And Pirate Bay’s Web Host PRQ Raided By Swedish Police (Forbes)
MegaKey: ¿habrá que instalar spyware para acceder gratis a los contenidos de MegaBox?
Kim Dotcom ultima el proyecto con el que promete revolucionar la forma en la que los artistas se relacionan con su público y son remunerados por distribuir sus creaciones. La clave para obtener ingresos estará en MegaKey, un software residente que interceptará los anuncios de las páginas que visite el usuario para sustituirlos por su propia publicidad.
Kim Dotcom publicó ayer un vídeo con las primeras imágenes del interior de MegaBox, una aplicación de streaming de contenidos en la nube con aires de red social, en la que los artistas son remunerados por poner su música a disposición de los usuarios, sin la intermediación de las discográficas. Como puede verse en el vídeo, el desarrollo está muy avanzado y es cuestión de semanas que se lance oficialmente.
Pero, ¿donde está el modelo de negocio? Dotcom explicó en TorrentFreak recientemente que la clave para que MegaBox sea rentable está en MegaKey, un software que habrá que instalar para acceder de forma gratuita a los contenidos de MegaBox. Este software residente monitorizará los contenidos de las páginas web visitadas por el usuario y sustituirá en silencio hasta el 15% de los anuncios originales que se muestran en los espacios publicitarios de la web, por los anuncios comercializados por la compañía de Kim Dotcom.
Los que acepten su instalación pagarán de esta forma el acceso a la música. Pero los que crean que se trata de una invasión de la privacidad siempre podrán adquirir una suscripción de pago a MegaBox.
Este modelo, que Kim Dotcom asegura que acabará con la piratería, destinará hasta el 90% de los ingresos para los artistas.
A partir de hoy, las descargas ilegales se sancionan con 2 años de cárcel en Japón
En el día de hoy ha entrado en vigor en Japón una nueva y durísima legislación que quiere poner coto a las descargas de contenidos sujetos a derechos de autor como películas, series, documentales, música y programas en Internet mediante la imposición de penas de privación de libertad y multas estratosféricas.
Aunque tales prácticas ya eran consideradas ilegales desde el 2010 en la práctica no se había sentenciado a nadie hasta ahora. Eso, parece, va a cambiar desde ya. Desde este mismo momento, aquel usuario que sea cazado bajándose un estreno de cine, la discografía de algún cantante del que sea seguidor o la última versión del Photoshop deberá hacer frente a condenas que podrían llegar a los 2 años de prisión y al pago de hasta 20.000 euros.
Los cambios legislativos fueron aprobados por los políticos locales en el mes de junio. Horas después, la web del Ministerio de Finanzas fue hackeada y las páginas del Tribunal Supremo, de la principal sociedad gestora de los derechos de autor y de los partidos políticos que con sus votos permitieron que la reforma tirara hacia adelante, sufrieron ciberataques y permanecieron inaccesibles temporalmente.
El endurecimiento de las sanciones para los internautas se ha producido como consecuencia de las presiones efectuadas por la industria musical del país, que anteriormente ya había conseguido que se persiguiera a las personas que suben material protegido por derechos de autor con castigos que, en función del caso, pueden llegar hasta los 10 años de cárcel (sí, ¡10 años!) y sanciones máximas de 100.000 euros.
Las desproporcionadas medidas adoptadas quieren proteger un negocio, el de la música, que año tras año mueve miles de millones en Japón. Y es que el país asiático es el segundo mercado más importante del mundo para las discográficas por volumen de ventas.
Pese a ello, la Recording Industry Association of Japan clama que la piratería hace mella en las cuentas de resultados de sus representados. De acuerdo a las cifras que manejan (habría que ver hasta qué punto fiables) por cada canción que se compra se descargan 10 mediante torrents o servicios de descarga directa.
¿Metiendo a gente en la cárcel y poniéndose al público (sus clientes, no lo olvidemos) en contra lograrán impulsar aún más si cabe las ventas de sus artistas? En unos meses lo sabremos, aunque personalmente apostaría a que no. El tiempo, en cualquier caso, dictará sentencia.
La jefa de Seguridad Nacional de Estados Unidos confiesa no usar correo electrónico
Janet Napolitano, encargada de la Secretaría de Seguridad Nacional de Estados Unidos, ha confesado que no usa correo electrónico ni ninguna otra plataforma similar. Es más, ha dicho que por su aislamiento de la tecnología, podría ser considerada como una ludista -una postura ideológica que desprecia los avances en campos como la informática-. Podría considerarse como una mera excentricidad, salvo por un detalle: Seguridad Nacional podría ser quien se encargue primordialmente de las estrategias de ciberseguridad.
Este tema ha sido crucial dentro de la administración de Barack Obama. Sólo por dar un par de antecedentes, la ciberseguridad es un asunto que ha dado pie a propuestas como CISPA en el Congreso, o como la CSA 2012 en el Senado. Ambas legislaciones proponían un control férreo en el ámbito de las telecomunicaciones y daban carta abierta al monitoreo bajo sospecha de amenazas a la seguridad nacional.
Sobre la declaración de Napolitano, Mike Masnick de TechDirt señala:
No sé si algunos se estén riendo, pero quizá deberían estar muy, muy preocupados. O quizá, deberían preguntar por qué ella está en ese trabajo cuando no parece tener la experiencia necesaria. Si Seguridad Nacional toma control de los esfuerzos sobre ciberseguridad, ésta parece una buena razón para encontrar a alguien que realmente tenga algún agarre en lo que está regulando.
Parece paradójico que en un gobierno presuntamente abierto a la tecnología como el de Obama (¿recuerdan cuando nos emocionaba que usara BlackBerry?), se den este tipo de problemáticas. Por el contrario, el último periodo de gobierno en Estados Unidos ha mantenido el mismo discurso de siempre de seguridad antes que derechos.
Ahora que el tema de la responsabilidad de la estrategia sobre ciberseguridad se ha convertido en una “papa caliente” en la administración federal, la decisión está entre turnársela a Seguridad Nacional, encabezada por Napolitano; o irse a la Secretaría de Defensa (es decir, los militares) o la Agencia Nacional de Seguridad (cuya actividad primordial es el espionaje). ¿Por cuál decantarse? Parece que no hay escenario en el que la libertad gane.
Cinco características que se dejan entrever en el vídeo promocional de Megabox
Kim Dotcom ha lanzado un par de vídeos hoy con las primeras promociones de Megabox. Es la primera vez que vemos algo material y que no sean simples palabras de Kim a través de su cuenta de Twitter. Tenemos un vídeo a modo de teaser y otro en el que podemos ver a los propios desarrolladores trabajando en el servicio, y dónde podemos adivinar algunas de las posibles características que puede llevar Megabox cuando salga al público.
Integración con redes sociales, comunidades de usuario y chat propio
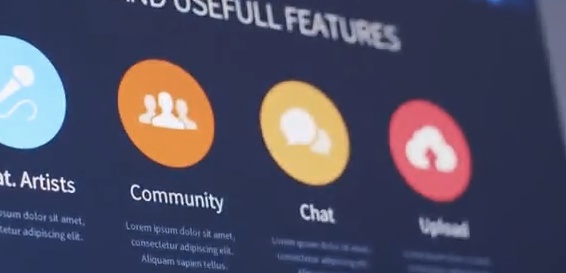
Esto no podía faltar en los tiempos que corren: parece que Megabox estará integrado con redes como Facebook y Twitter, además de tener su propia comunidad de usuarios y su propio chat interno. También se adivinan otros detalles como el estado de ánimo de los usuarios (quizás en referencia a las canciones que escuchen), el porcentaje masculino o femenino de los usuarios que han marcado un grupo como favorito y algunas métricas de actividad desde otras redes.
Perfiles y agendas de los artistas incluidos, con exclusividad en algunos grupos
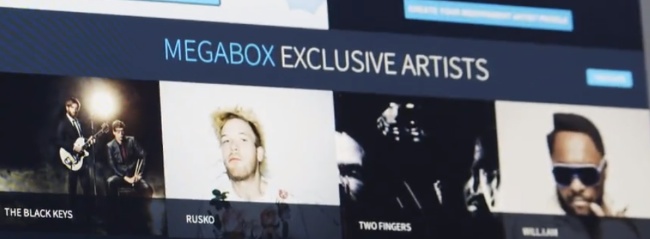
Kim ya dijo que contaba con la colaboración de algunos grupos en su camino hacia Megabox, y parece que se refleja en el vídeo. Podemos ver capturas de algunos grupos que supuestamente ofrecen contenido exclusivo en el servicio, además de la posibilidad de consultar datos acerca de otros artistas y una agenda de conciertos. Se ve bastante presente una clasificación por etiquetas, que organizan a los grupos y canciones por estilos.
No aparece más al respecto, aunque no sería raro que esto se completase con una sección de noticias musicales.
Cuentas para artistas y cuentas para usuarios gratuitas y de pago
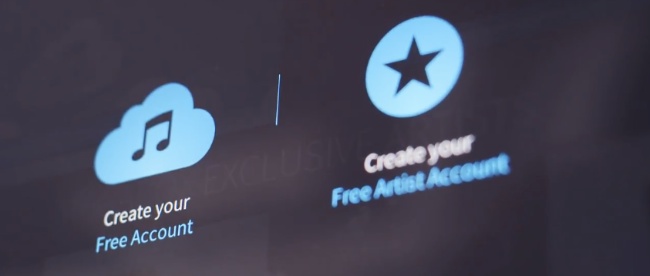
Los usuarios del servicio podrán crearse cuentas de usuario gratuitas, pero el simple hecho de que se marquen estas cuentas como gratuitas hará que haya cuentas de pago. Pero quizás lo más interesante es que los artistas también podrán crearse cuentas gratuitas especiales para ellos, dejando entrever que grupos musicales podrán utilizar Megabox como trampolín para promocionar sus trabajos. Era lo que desde un principio se trataba para Kim Dotcom: evitar las discográficas. Y el texto promocional “toma el control de tu carrera musical“ es especialmente esperanzador.
Subida de nuestras canciones a la nube
Este punto es importante: parece que una de las ideas de Megabox va a ser el subir canciones a la nube y poderlas escuchar desde donde queramos. Así que nada de suscripciones a un catálogo predefinido, aunque habrá que ver más detalles acerca de esto último. No sabemos si será una ventaja de pago o si será común a todo el mundo, pero en el vídeo se puede ver cómo se ofrece espacio ilimitado para subir canciones.
Multiplataforma, aunque habrá que ver cómo reaccionan los gigantes
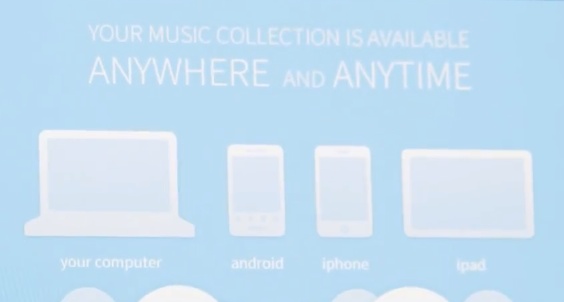
En la imagen superior podéis verlo: plantean un servicio que se pueda usar desde Android, iOS y los ordenadores. Por todo el vídeo en general Megabox parece una aplicación web, pero la reacción de Google y Apple ante un servicio que rodea el negocio de las discográficas puede ser fácilmente la de bloquear esta aplicación. Y todos sabemos lo que pasa cuando un servicio no puede sacar su versión móvil… ¿alguien se acuerda de Grooveshark?
Ante todo hay que tener clara una cosa: esto no es más que un vídeo promocional de un servicio que pretende cambiar muchas cosas pero que todavía está en construcción y cuyo lanzamiento sólo está apoyado por los mensajes en Twitter de su creador. Megabox tiene las mismas probabilidades de salir a la luz como de acabar siendo cancelado por cualquier cosa (habrá que ver cómo reacciona la industria discográfica y sus escuadrones de abogados ante esto), y todas estas características que nos han enseñado pueden cambiar profundamente en la versión final.
Eso sí, otra cosa que también está clara es que detrás de detrás de Megabox hay un esfuerzo y unas ganas reales de tirar hacia adelante un servicio con la intención de cambiar las cosas. Veremos qué pasa cuando Kim dé el paso de lanzar sus nuevos servicios.
SeenBefore, busca entre todo lo que has visto en Internet
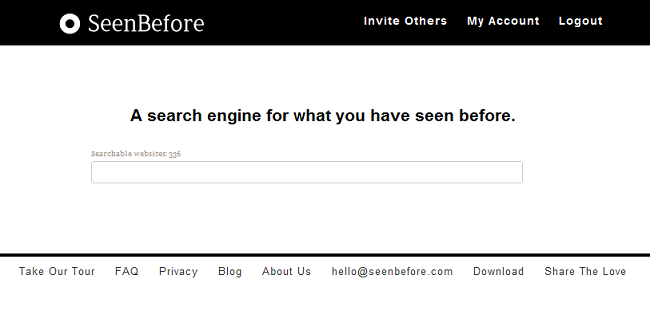
Tengo un problema con Internet. Leo muchas cosas y siempre encuentro varios artículos y webs interesantes cada día. En ese momento no me sirven para nada, pero al cabo de algunas semanas me surge un problema y recuerdo que leí algo sobre eso. Si tengo suerte y me acuerdo de suficientes detalles puedo encontrar el artículo que me creó ese vago recuerdo, pero no siempre soy tan afortunado.
Por eso me encantó SeenBefore en cuanto vi su concepto. Es una extensión de Chrome que se encarga de guardar todas las páginas que visitas, tal y como las ves en ese momento y con todos los términos indexados. Después, tu puedes buscar entre las páginas que ya habías visitado para encontrar alguna web en concreto.
El proceso es totalmente transparente: no te enteras de que está guardando las páginas, y se integra dentro de la búsqueda de Google como una sección más. Por supuesto, también puedes buscar específicamente en su web o usando su extensión. En cuanto a la privacidad, SeenBefore sólo guarda sitios HTTP y no guardará ninguna web que visites en navegación privada.
SeenBefore es del tipo de extensiones que me encantan. No me interfiere para nada en mi navegación normal, pero en los días que lo llevo usando ya me ha servido para recuperar un archivo que no tenía claro de dónde lo había sacado. Me resulta mucho más cómodo que el proceso que usaba antes, guardar los artículos en Evernote, por dos razones: no pierdo cosas que me parecieron irrelevantes cuando las leí, y no tengo que estar preocupándome de guardar nada manualmente.
Y, obviamente, es una búsqueda muchísimo más potente que el historial y con el aliciente de que está perfectamente sincronizado entre dispositivos. SeenBefore es una extensión gratuita para Chrome y creo que merece la pena probarla si navegáis mucho por Internet.
SIMO, la muerte de una de las ferias tecnológicas más importante de España
La semana que viene tendrá lugar el evento que otrora fuera una de las ferias de tecnología más importantes de nuestro país. Hablamos del SIMO, un gigante que, en realidad, está bastante muerto, y que no es nada en comparación que fue durante sus años dorados. Y es que, poco a poco, el SIMO paso de serlo todo a no ser nada, de la misma forma que pasó de no ser nada a serlo todo.
España vivió el nacimiento de esta feria allá por el año 1961 como algo muy diferente a lo que acabó siendo, un evento de exposición de material y mobiliario de oficina, de hecho, su propio nombre es un acrónimo que proviene de ahí, Salón Informativo de Material de Oficina, SIMO. No obstante, con los años fue reorientándose e introduciendo paulatinamente el material electrónico para los profesional, algo que fue desplazando al mobiliario, que quedó relegado a una feria secundario. Poco a poco, la feria fue ganando en afluencia, que se convirtió en uno de los pocos sitios donde el usuario podía conocer, tocar y probar esas nuevas tecnologías que no eran fácilmente accesibles.
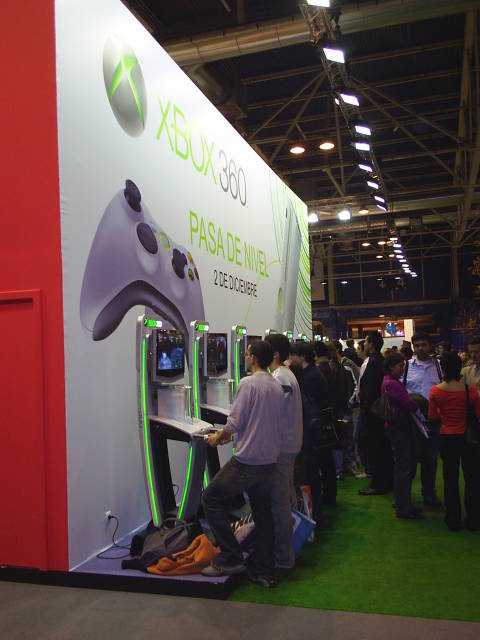
Así, se convirtió en un gigante europeo, viviendo sus momentos más dulces en el año 2005, donde se ocuparon ocho pabellones, toda la zona exterior del IFEMA, y la zona de conferencias Norte del recinto, el SIMO estaba sobredimensionado. Se ocuparon 65.000 metros cuadrados, y eso que solo abría al público general durante el fin de semana, los días anteriores eran para el personal profesional. No solo había equipamiento electrónico para la oficina, sino que se había llenado de dispositivos móviles, videojuegos, robótica y, sobre todo, de las grandes marcas del mundo de la tecnología. Microsoft, Apple, IBM, Lenovo, Toshiba, HP, Intel y muchas otras ofrecían a los visitantes lo mejor en últimos avances tecnológicos para que pudieran tocarlo, palparlo y probarlo.
En el mundo de la telefonía móvil nos encontrábamos a Movistar, Vodafone y Orange, las tres grandes operadoras en España, con todas las novedades móviles. Y otras marcas como Sony o Philips llevaban al SIMO sus mejores productos. Universidades enseñaban lo que estaban haciendo en sus departamentos de I+D. Lo que empezó siendo una feria para empresas, se acabó convirtiendo en una feria para el público, donde se regalaban objetos y donde los panfletos de propaganda llenaban cajas y más cajas. Para los aficionados a la tecnología era un auténtico paraíso de luces y cables donde encontrar lo más nuevo.
No queda nada de aquel SIMO
En cambio, hoy en día no se parece en nada a aquello. El año pasado tan solo ocupaba un pabellón del IFEMA, y los cuatro gatos que se encontraban en la exposición, se peleaban por ver quién tenían el stand más triste. Y es que, desde el año 2008, cuando se canceló aquella edición porque los principales patrocinadores se negaron a acudir, la feria ha cambiado mucho. Se han olvidado del público general, y se centran únicamente en el sector profesional. Ya no hay nuevos productos de tecnología, ni videojuegos, ni propaganda de regalo. Aparte de unos cuantos móviles, parece la feria del tóner y los TPV, y muchos de los artículos que se exponen no pueden ni tocarse.
El SIMO ha muerto como creció, de la misma manera, sin ningún control. Los avances tecnológicos atraían la atención de la gente, que veía en el SIMO una gran oportunidad para desatar su pasión por la tecnología. La creciente asistencia a la feria, hizo que más empresas mostraran interés. No obstante, la gran cantidad de productos que había, y sobre todo, la variabilidad de ellos, es lo que la hacía tan frágil. En cuanto empezara a flojear por algún sector, iba a caer completamente. Y así ocurrió. No tenía sentido que hubiera videojuegos en una feria en la que algunas principales marcas fabricantes de ordenadores habían dejado de acudir. Ahora, los videojuegos tienen su propia feria, la Game Fest. Y lo mismo ocurre con los dispositivos móviles, que se reúnen cada año en la Mobile World Congress de Barcelona.
SIMO es ahora una feria dirigida a profesionales y empresas. Prueba de ello es que ya solo les quedan dos partners, Dell y HP. El cambio de orientación se produjo después de la cancelación de la feria en 2008. Se buscó algo más barato, y teóricamente más útil. No se dieron cuenta de que el éxito del SIMO residía en otro factor, en el de la gente que acudía a ella, y quizá les hubiera ido mejor si hubieran seguido apostando por el modelo anterior, con la esperanza de que hubiera vuelto a funcionar. Ahora, solo es una feria destinada a la desaparición o, en su defecto, a la minimización total. Interrnet es otro de los factores que ha tenido que ver y es que antes conocías noticias en la feria, hoy los usuarios las encuentran en la Red.
Facebook pagará 9,5 millones de dólares por vulnerar la privacidad de sus usuarios con Facebook Beacon
Facebook hará frente en EE.UU. a una indemnización de 9,5 millones de dólares por vulnerar la privacidad de sus usuarios con Facebook Beacon. La aplicación que enviaba información a los “amigos” acerca de las visitas y compras que realizaba el usuario en sitios de empresas asociadas a una polémica herramienta que actuaba sin pedirte permiso.
Un grupo de 19 demandantes presentaron una demanda colectiva en contra de Facebook y de otras empresas que participaron en Beacon. Facebook ofreció un acuerdo para resolver el caso por 9,5 millones de dólares.
Algunos demandantes se opusieron al acuerdo, pero dos jueces (contra uno) han considerado justa y sustancial la cuantía de la indemnización ofrecida por Facebook, que se repartirá entre los honorarios de los abogados (aproximadamente 3 millones de dólares) y la creación de un grupo sin ánimo de lucro en defensa de los derechos de privacidad online en cuya directiva podrá estar un directivo de Facebook.
El propio Mark Zuckerberg se disculpó por lanzar la herramienta equivocada.