 Internet


Microsoft ofrece un parche para solucionar la vulnerabilidad zero day mientras el gobierno alemán recomienda no utilizar IE
El gobierno alemán ha recomendado a sus ciudadanos dejar de usar inmediata y temporalmente Internet Explorer debido a la vulnerabilidad zero day que ha sido descubierta estos días, que afecta a Internet Explorer 6, 7, 8 y 9 (usuarios de Internet Explorer 10 están a salvo). Microsoft, no obstante, ya está trabajando para intentar mitigar los efectos de este agujero de seguridad, ofreciendo una herramienta para ello.
La vulnerabilidad, recordemos, estaba muy relacionada con páginas Web especialmente manipulados para instalar código malicioso en nuestro sistema operativo, abriendo así una puerta trasera a potenciales atacantes (para robar datos o tomar el control de nuestra máquina de forma remota). No es una prueba de concepto ni nada parecido: existen sitios Web que están infectando máquinas mediante este método.
Microsoft ya ofrece una herramienta que permite no eliminar la vulnerabilidad, pero sí protegernos lo máximo posible contra ella. La pega que le veo es que va a abrir muchos diálogos pidiendo permiso para ejecutar ciertas porciones de código, y a los usuarios no suele gustarnos que nuestro navegador nos bombardee a preguntas.
Microsoft también recomienda cambiar la configuración de seguridad de Internet Explorer a la más estricta, para bloquear ActiveX y Active Scripting. La solución más simple para todos, no obstante, es cambiar de navegador, aunque sea temporalmente. Firefox, Chrome (o Chromium), Opera… Cualquiera que no use el motor de Internet Explorer debería servirnos. Y todas ellas son gratuitas, y su instalación no tarda más de un par de minutos.
Me parece especialmente llamativo que sea un gobierno el que haga recomendaciones de ese tipo directamente a sus ciudadanos, es algo que no había visto nunca. Aunque tiene mucho sentido: al fin y al cabo intenta velar por la seguridad de sus ciudadanos.
Descubierta una vulnerabilidad 0-day en Internet Explorer 6, 7, 8 y 9
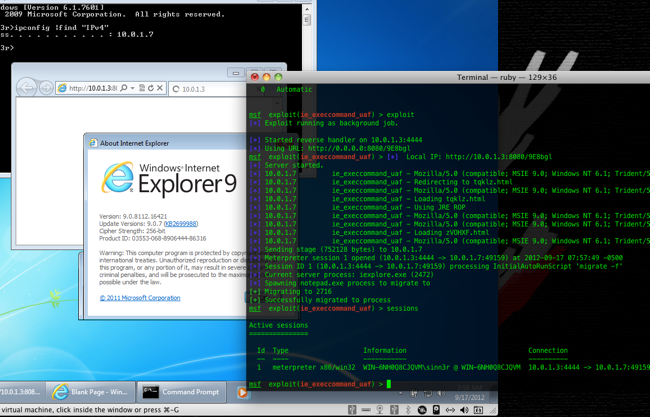
A pesar de las mejoras que ha hecho Microsoft con su navegador, se siguen encontrando fallos en Internet Explorer. El último se ha descubierto hace unos días, una vulnerabilidad 0-day que permite que un atacante ejecute código en tu ordenador, aunque sin permisos de administrador.
La vulnerabilidad afecta a todas las versiones de Internet Explorer en todos los sistemas operativos, salvo a Internet Explorer 10. Para que un ordenador sea atacado, tiene que visitar una web especialmente preparada, que descargaría código al ordenador para después ejecutarlo aprovechando este fallo.
Como comento arriba, es una vulnerabilidad 0-day, lo que quiere decir que ya se está explotando activamente. De hecho, lo han descubierto a raíz de un exploit relacionado con otra vulnerabilidad (también 0-day) en Java SE 7 que se destapó hace unos días.
Microsoft ya está al tanto de la vulnerabilidad, aunque no han aclarado si el parche aparecerá en cuanto lo tengan o en uno de sus patch tuesdays, las liberaciones de parches que hacen cada mes. Mientras, aseguraos de tener el antivirus actualizado y de no visitar páginas extrañas para evitar ser infectados.
Filtran en The Pirate Bay más de 38.000 contraseñas del tracker de BitTorrent RevTT
Posiblemente estemos ante el mayor caso de violación de datos sobre un tracker de BitTorrent. RevTT ha visto en las últimas horas como decenas de miles de nombres de usuario y contraseñas se filtraban en The Pirate Bay. Al parecer, colectivo que se hace llamar Afghanistan Hackers estaría detrás de la operación.
Ocurrió hace unas horas, un individuo bajo el nombre de “Afghanis” envió a The Pirate Bay un archivo torrent señalando que contenía miles de datos sobre un tracker de BitTorrent privado. Junto al archivo el siguiente mensaje:
De la sociedad civilizada afgana… por supuesto que tenemos talibanes estúpidos pero también tenemos gente muy bien educada que vive en la hermosa ciudad de Kabul. RevTT ha sido hackeada por Hackers de Afganistán!.
Tal y como cuentan en TorrenFreak, el tracker privado fue
fundado hace seis años. Un sitio para la indexación de una amplia variedad de contenidos. Aunque hasta ahora y debido a su privacidad no se sabía a ciencia cierta el número total de usuarios, todo indica que se encuentran con al menos 40.000 usuarios activos.
Aunque el colectivo que ha filtrado los datos privados dijo en un momento que se trataban de más de 50.000 contraseñas o pases, finalmente varios usuarios que han descargado el contenido hablan de poco más de 38.000 contraseñas.
Lo peor, como suele ocurrir en estos casos, es que tan pronto como se corrió la voz muchos descargaron el archivo en TPB y accedieron al tracker con las contraseñas liberadas. Además, muchas de ellas eran pases “vips” de muchos usuarios con los que se puede acceder a secciones exclusivas del sitio.
Mientras unos decidieron descargar todo el contenido que podían en RevTT, otros utilizaron los datos para enviar peticiones a personas que ya no son miembros. Con todo, lo peor es el alcance que puede llegar a tener para los miembros del sitio. Los detalles de las cuentas comprometidas incluían direcciones de correo, estadísticas y toda la actividad asociada a sus cuentas.
De la misma forma es fácil pensar en otro tipo de actividades maliciosas. Si la contraseña utilizada por los usuarios en el tracker es la misma que usan en otras cuentas, estas son potencialmente vulnerables en estos momentos.
Aunque en un primer momento RevTT anunció que no había sido hackeado, desde hace unas horas el sitio permanece bloqueado sin actividad alguna. Mientras, los hackers anuncian que en las próximas 2 semanas anunciarán más datos.
Cómo saber si nos roban el WiFi (y cómo evitarlo)
Dicen algunos que es triste pedir, pero más lo es robar. Lo cierto es que con el WiFi a veces ocurre lo contrario. Hay quién piensa que resulta más sencillo robar un poco del WiFi al vecino que ir hasta su puerta y pedírselo. ¿Como podemos saber entonces si hay algún intruso en nuestra red? Os vamos a explicar cómo detectarlo y también cómo evitarlo en el futuro.
No sabemos quién podría colarse en nuestro WiFi. Foto cortesía de sunface13
Según una encuesta, el 99% de los usuarios de smartphone alguna vez ha buscado puntos WiFi gratuitos en la calle. Y según otro estudio, uno de cada dos británicos se conecta al WiFi de alguien sin su permiso (y uno de cada tres piensa que no hay nada de malo de ello). Con todo esto, no sería raro que alguien se haya colado en nuestra red, sobre todo si la tenemos proco protegida.
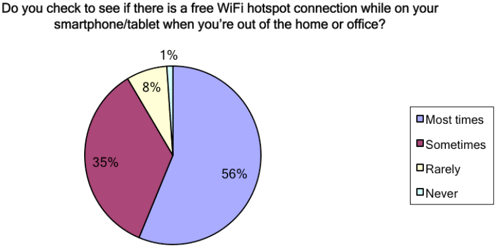
La mayoría de usuarios alguna vez ha buscado a un WiFi gratuito. Fuente: DeviceScape
DESCUBRIR AL INTRUSO
Si desde hace un tiempo notamos que nuestra conexión de Internet se vuelve más lenta a ciertas horas concretas del día, es un primer indicio de que alguien puede estar utilizando nuestra conexión sin permiso. Puede que esa persona, por ejemplo, tenga el hábito de descargar cada noche un capítulo de su serie favorita con nuestro WiFi, justo cuando notamos que se ralentiza conexión. Si además vemos que la luz del router destinada al WiFi (a veces se indica como WLAN) continúa parpadeando tras apagar completamente todos los dispositivos inalámbricos de casa, podemos sospechar que algo ocurre.
Una manera sencilla y rápida para descubrir si realmente alguien se ha colado en nuestro WiFi es instalar en nuestro ordenador o teléfono inteligente un programa que nos indique los dispositivos conectados a la red de casa. Pueden encontrarse aplicaciones gratuitas para smartphone, tanto para Android (Fing, Network Discovery, Net Scan) como para teléfonos iPhone (Fing, IP Network Scanner, iNet). Y también para ordenadores de sobremesa: aplicaciones multiplataforma (Angry IP Scanner, Wireshark) o métodos específicos para Microsoft Windows (Wireless Network Watcher, Microsoft Network Monitor), Mac y Linux.
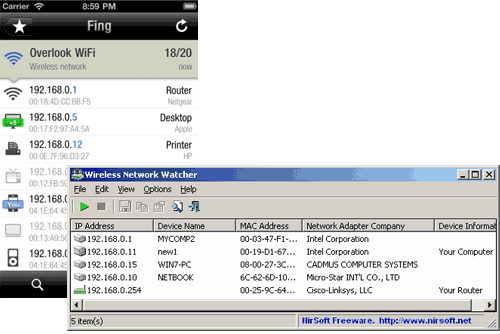
Los aplicaciones Fing (para iPhone y Android) y Wireless Network Watcher (Windows)
Con estos programas podremos pillar al intruso con las manos en la masa. Si contamos los dispositivos y hay más de los que en ese momento sabemos que están conectados al WiFi, es muy probable que alguien esté usando nuestra conexión sin permiso. Si desactivamos todos nuestros aparatos inalámbricos, no debería aparecer ninguno en la lista.
En la aplicación, cada dispositivo aparece identificado con una dirección IP (que normalmente le asigna el router al aparato) y una MAC (que la asigna el fabricante y difícilmente puede cambiarse). También a veces con un nombre, que probablemente nosotros hemos elegido en un proceso de instalación o registo. De esta manera podemos saber con certeza quién es quién. Luego explicaremos cómo identificar estas direcciones IP y MAC, en el caso de que no lo sepamos.
EL REGISTRO DEL ROUTER
Con estos programas sólo podremos detectar al intruso si está conectado en el mismo momento en el que miramos. En caso contrario, no aparecerá. Para saber si alguien se ha conectado antes, debemos acceder al lugar del crimen: el router. A él podremos entrar a través de una página web, escribiendo la dirección del aparato en el navegador. En alguno de los apartados de la web del router habrá un registro en el que podemos ver las conexiones que se han realizado hasta ese momento.
Para poder conectarse al router, primero hay que conocer su dirección. Debe ser algo parecido a 192.168.1.1. Podemos encontrarla en el manual o preguntar por ella a nuestro operador (en el caso de que é nos haya dado el router).
Otra manera de conocer la dirección del router es a través de un dispositivo que esté conectado a él (por WiFi o cable). En Windows hay que ir Inicio, luego Ejecutar, escribir cmd y aceptar. Luego escribimos ipconfig/all en la ventana que nos aparece y el número al lado de puerta de enlace predeterminada será muy probablemente la dirección IP del router WiFi. También podemos conocerla en Mac, Linux, iPhone y Android. En este momento seguramente también nos toparemos con la direcciones IP y MAC (también conocida ésta como dirección física, dirección de hardware o dirección Wi-Fi del dispositivo), que utilizaremos más adelante.
Una vez conocemos la dirección del router, la escribimos en la barra de direcciones del navegador. Si es correcta, aparecerá la web del router y nos pedirá un nombre de usuario y/o contraseña. Si no la hemos cambiado, nuevamente el manual o nuestro operador nos la podrán decir. También hay páginas que recopilan contraseñas. Y si no, una búsqueda en Internet con el modelo del router seguramente nos dará la respuesta.
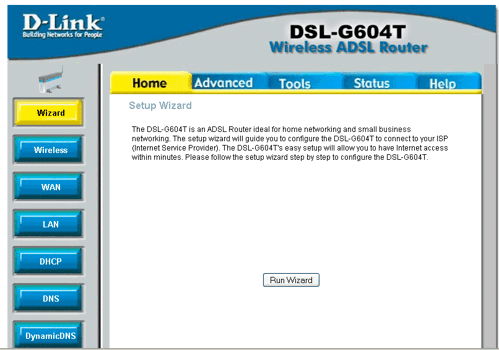
Página de configuración de un router D-Link
Una vez hemos entrado en el router, estaremos en posición de recoger la prueba definitiva y expulsar al vecino de nuestro WiFi. Buceando por los diferentes apartados, encontraremos el registro del router (también llamado log) donde probablemente veremos las direcciones IP o MAC de los dispositivos que se han conectado últimamente. Seguramente también encontraremos en otro apartado la lista de dispositivos conectados en ese momento mediante DHCP (los que reciben automáticamente los parámetros de configuración). La IP de nuestros aparatos a veces cambian (si así lo tenemos configurado con DHCP, lo más habitual), por lo que será más fácil identificar un intruso por su dirección MAC, que siempre es la misma para cada aparato (aquí os explican cómo averiguarla en Android y iPhone; en Windows y Mac os debería haber aparecido antes).
PROTEGER NUESTRO WI-FI
Si alguien ha estado utilizando nuestra conexión, es porque muy probablemente no está bien asegurada. O quizás todavía nadie se ha colado, pero podría ocurrir en el futuro si no tenemos un buen nivel de seguridad. Desde la página del router podemos hacer todos los cambios necesarios para que no vuelva ocurrir. Si estamos algo perdidos, el manual del aparato o el servicio técnico del operador nos ayudarán.
Os damos a continuación algunas recomendaciones de configuración para que vuestro WiFi sea más seguro. Obviamente, cuántas más se apliquen, más segura será la red. Pero sólo con seguir algunas de ellas ya será impenetrable para la mayoría de vecinos y curiosos.
- Asegurarse de que tener una contraseña segura. El WiFi debe exigir una contraseña para conectarse que, a ser posible, sea larga y combine mayúsculas, minúsculas y números. Es recomendable que el cifrado sea de tipo WPA o WPA2. Las contraseñas de tipo WEP son muy fáciles de descubrir. Y cambiar la contraseña de tanto en tanto no está de más.
- Filtrar las conexiones por direcciones MAC. Como hemos dicho, la dirección MAC es como la firma del dispositivo inalámbrico, y el router puede identificarla. Podemos configuarlo para que sólo permita que se conecten ciertos aparatos con unas MAC concretas. Aunque esta firma también puede impostarse, es un obstáculo más.
- Asignar las direcciones IP manualmente. Por defecto, no hace falta configurar nada en nuestro dispositivo para que se conecte a un WiFI, ya que recibe automáticamente del router todos los parámetros necesarios. Para dificultar la entrada de intrusos, podemos desactivar esta asignación automática (llamada DHCP). En ese caso, cada dispositivo que se conecte al WiFi deberá configurarse individualmente según los parámetros establecidos en el router (Windows, Mac, Android, iPhone).
- Hacer invisible nuestro WiFi o cambiar el nombre (el SSID). Normalmente un router WiFi informa de su presencia a todo el que se acerca. Además, ciertos nombres identifican el dispositivo con el operador que lo ha suministrado, lo que facilita que pueda conocerse la contraseña por defecto. Para evitar que esto ocurra, podemos ponerle a nuestra conexión otro nombre y además que no informe de su presencia cuando alguien busque redes inalámbrica. Para conectar uno de nuestros dispositivos habrá que introducir manualmente el nombre exacto.
Al proteger nuestro WiFi no sólo evitamos que alguien utilice nuestra conexión gratuitamente sino que también impedimos que pueda acceder a nuestra información personal (archivos compartidos, webs que visitamos, etc.). Ésta última es seguramente la razón más importante para proteger la red. Y no hay que olvidar que comprometemos información personal no sólo cuando un intruso se cuela en nuestro WiFi sino también cuando nosotros somos los que nos conectamos a un WiFi público.
Movistar Fusión, el nuevo plan todo en uno de Movistar
Teléfonica España presenta hoy Movistar Fusión, una nueva oferta integrada la compañía que reúne en un sólo producto gran parte de los servicios de Movistar a un precio bastante agresivo. Por 49,9€ se incluyen:
- ADSL, hasta 10 Mb.
- Línea Fija, ilimitadas a nacionales más 50 minutos a móviles de lunes a viernes.
- Línea móvil, con 500 minutos en llamadas, SMS ilimitados y 1GB de datos.
A todo esto ha que sumar 10€ más si lo queremos con fibra, dejando en 60€ la cuota mensual y que agregar una línea de teléfono (con los mismos minutos más el plan de datos) cuesta 20€ por línea. La cuota de abono viene incluida. La factura es única, es decir, viene todo en un sólo precio sin ni siquiera desglosar por productos, lo que a efectos prácticos supone la contratación de un paquete por la el cliente y se olvida. En el caso de Imagenio, que llega con el plan familiar, se añaden 30€ más al mes, 40 con fibra.
La oferta queda por tanto así:
-
50€ para la opción de ADSL 10Mb con llamadas a fijos ilimitadas, 50 minutos a móviles de lunes a viernes y una línea móvil con 500 minutos de llamadas, SMS ilimitados y 1GB de datos.
-
60€ para la opción de fibra 100 Mb con llamadas a fijos ilimitadas, 50 minutos a móviles de lunes a viernes y una línea móvil con 500 minutos de llamadas, SMS ilimitados y 1GB de datos.
-
80€ para la opción de ADSL 10Mb con llamadas a fijos ilimitadas, Movistar Imagenio plan familiar, 50 minutos a móviles de lunes a viernes y una línea móvil con 500 minutos de llamadas, SMS ilimitados y 1GB de datos.
-
90€ para la opción de fibra 100 Mb con llamadas a fijos ilimitadas, Movistar Imagenio plan familiar, 50 minutos a móviles de lunes a viernes y una línea móvil con 500 minutos de llamadas, SMS ilimitados y 1GB de datos.
Los precios no incluyen IVA, se ofertan algunos servicios adicionales como la posibilidad de duplicar la SIM por 3€ más al mes o añadir otros 500 minutos por 10€ al mes.
La nueva oferta integrada funcionará tanto para antiguos como para nuevos clientes, cualquiera puede ir y solicitar el paquete y elegir entre la modalidad con fibra o sin ella para obtener en una sola factura y con un solo pago todo un conjunto de servicios, desde la conexión a Internet a canales de pago de televisión pasando con la línea de teléfono fija y móvil más datos. El único requisito para solicitarlo es tener ya instalada la banda ancha, propia de Movistar o de otra operadora, y después solicitar el paquete.
Desde Movistar también nos han dejado claro que no se trata de una oferta temporal, que no es algo que se vaya a retirar dentro de un mes sino un plan establecido y que como hemos mencionado tanto clientes antiguos como nuevos podrán solicitar. La idea detrás de Movistar Fusión es hacer un único pago, una única factura y obtener toda esa serie de servicios con un énfasis especial en la línea móvil que obtiene 500 minutos en llamada y 1GB (Sólo por comparar la actual tarifa 1GB iPhone son 25€, la mitad y sin cuota de línea).
Un movimiento muy interesante en el que destacan por un lado la comodidad de la facturación y por otro la cantidad de servicios que se englosan en ese precio, hasta hace un tiempo “básico” para conseguir algunos de ellos por separado, como es el caso de la fibra. Habrá que ver si hay algún tipo de movimiento por parte de la competencia, si lo hay, y si Movistar Fusión se perfila como el inicio de una bajada de precios en el acceso a internet que tanta falta viene haciendo desde hace tiempo. La fecha de lanzamiento está prevista para el próximo 1 de Octubre.
Jazztel tendrá su primer call center español en Guadalajara
Hace años que los más grandes operadores de telefonía móvil y fija decidieron que era más económico tener a los teleoperadores que ofrecen el servicio de atención al cliente al otro lado del charco pero algo parece estar cambiando últimamente.
Jazztel siempre fue de los más criticados por contar con todos sus agentes de atención al cliente al otro lado del charco pero pronto cambiará eso al anunciar la compañía la apertura de su primer call center en España.
El nuevo centro de atención al cliente se situará en Guadalajara y se espera que de trabajo a 200 personas antes de que acabe el año. Hasta ahora el operador contaba con call centers en Argentina, Chile y Colombia por lo que sus clientes siempre eran atendidos por operadores no españoles.
En palabras de la propia empresa este nuevo call center les permitirá una mayor operatividad y mejorar así su esquema de redundancia para los principales servicios de la compañía, atender el continuado crecimiento y ofrecer un servicio de mayor calidad aún a sus clientes.
Pese a estar cerrado, siguen solicitando a Google retirar links a Megaupload
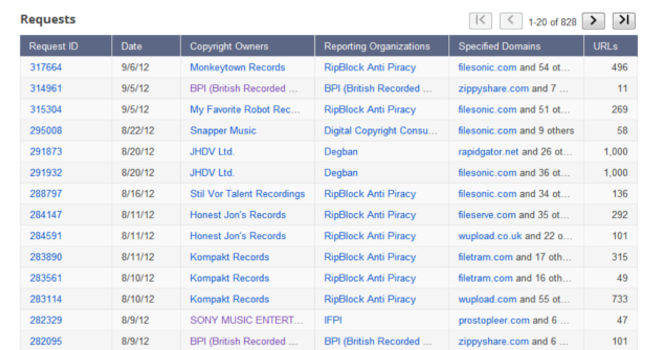
Han pasado casi nueve meses desde que se realizó el asalto a la mansión de Kim DotCom en Nueva Zelanda, donde fue arrestado y el sitio de descargas MegaUpload cerrado. Sin embargo, como una clara muestra de que las compañías reclamaban en contra de la piratería sin la rigurosidad que correspondería a las pérdidas que declaraban, Google aún recibe diariamente solicitudes de quitar contenido desde Megaupload, Demonoid, BTjunkie y otros sitios de piratería que ya están cerrados.
Todo esto pese a los reclamos durante los últimos años de las grandes compañías de la industria del entretenimiento de que Google ‘no hacía lo suficiente’ para evitar la piratería, acusando que les ha costado a la economía estadounidense la friolera de US$ 250.000 millones y es la responsable de perder más de 750.000 empleos en ese país.
La cifra era tan sideral que no soportaba ninguna argumentación, por lo que ahora la ‘corrigieron‘ afirmando que ha causado sólo US$ 12.500 millones en pérdidas para la economía estadounidense, así como la supuesta pérdida de 70.000 empleos.
Por este tipo de protestas, Google ha hecho cambios como por ejemplo quitar de su función de auto completar términos que se pueden asociar a infringir contenido con copyright, e incluso modificó su algoritmo de búsqueda para que sitios con contenido pirata bajaran en el ranking de los resultados.
Pese a ésto, las empresas afectadas por estas supuestamente multimillonarias pérdidas no se han molestado en revisar si están enviando reclamos válidos. Por ejemplo, éstas compañías como Sony Music o la BPI (British Recorded Music Industry, la RIAA inglesa) han pedido que Google retire –en promedio– 25 links semanalmente desde Megaupload en lo que va del año.
Otras empresas como EMI o Microsoft también han realizado peticiones para retirar desde Google links a Demonoid, el sitio de torrents que lleva alrededor de un mes cerrado, así como también sitios como BTjunkie, Oron y FileSonic. Una clara muestra que las compañías ni se molestan en revisar que cosas son las que están protestando.
Link: Anti-Piracy Outfits Think Megaupload, Demonoid & BTjunkie Are Still Alive (TorrentFreak)
Google compra VirusTotal, empresa malagueña de detección de malware online
Google ha comprado VirusTotal, una pequeña empresa malagueña que ofrece un escáner de virus y malware online totalmente gratuito. Los detalles del acuerdo no han trascendido todavía, pero la operación ha sido confirmada tanto por el equipo de VirusTotal como por responsables del gigante americano.
VirusTotal ofrece la posibilidad de escanear archivos alojados en nuestro ordenador (siempre y cuando no superen los 32MB), pero también es capaz de analizar URLs sospechosas en busca de de virus, gusanos, troyanos y en general cualquier tipo de malware existente. También cuenta con extensiones para Chrome, IE y Firefox e incluso dispone de una aplicación para terminales Android que permite escanear aplicaciones y archivos.
El equipo de VirusTotal asegura en su escueto comunicado que, tras la compra por parte de Google, la compañía seguirá trabajando de forma independiente y manteniendo los acuerdos que ahora tiene con otras empresas de antivirus y expertos en seguridad. Queda por ver cómo integra Google la tecnología de VirusTotal en sus productos. Una de las posibilidades sería un scaner para las descargas en Chrome, por ejemplo. Veremos.
El nuevo Megaupload “devolverá” las antiguas cuentas Premium activadas
Un poco más acerca de cómo será el nuevo Megaupload. A través de la cuenta de Twitter de Kim Dotcom seguimos enterándonos del servicio que espera ofrecer el magnate. Una nueva versión que llegará acompañada de una férrea protección legal ante otro posible intento de derribo. Además, la nueva herramienta devolverá las antiguas cuentas premium a los usuarios.
Un primer tweet explicaba hace unas horas el valor que le está dando para asegurar la nueva plataforma:
“Trabajamos actualmente con una gran grupo de abogados, desarrolladores, diseñadores junto a inversores y socios para crear la última versión de Mega, que estaría libre de controversias legales.”
Tras el tweet, muchos seguidores preguntaron por la posibilidad de que aún tratando de cerrar posibles resquicios legales, las autoridades estadounidenses pudiesen volver a “entrar” en la herramienta. Una situación que Dotcom zanjó con el siguiente mensaje:
“Eso será imposible. Confía en mí.”
No sólo eso. Dotcom dejó en el día de ayer dos mensajes más sobre lo que será el nuevo Megaupload. El hombre se ha comprometido a volver a contratar a todos los empleadosque trabajaban en el cyberlocker antes de ser cerrado.
220 empleados que perdieron su empleo como consecuencia de las detenciones y cierre del sitio a los que además les subirá el sueldo una vez que se ponga en marcha la nueva herramienta.
Por último, Kim Dotcom asegura que todos los antiguos miembros de cuentas premium de Megaupload volverán a contar con el servicio:
“Los miembros que contaban con cuentas Premium volverán a su status de transferencias en el nuevo Mega junto a un bonus extra.”
Filesonic desaparece de la red en lo que podría ser un cierre definitivo
El cierre de Megaupload a comienzos de este año, trajo consigo no solo consecuencias para el sitio de Kim Dotcom, sino que para algunos de sus pares. Entre esos, Filesonic, que tuvo modificar levemente su servicio para evitar ser perseguido por las autoridades.
Pero ahora los cambios parecen ser mayores: Filesonic está desde hace unos días totalmente fuera de servicio. Primero, cayó el dominio principal (Filesonic.com), aunque todavía se podía acceder desde sus otras direcciones (.net, .jp, .in), pero ahora todos aquellos devuelven mensajes de error desde el navegador.
Es muy probable que el cierre sea a causa de la brutal baja en el tráfico del sitio desde enero hasta la fecha, posterior a todo el revuelo causado por Megaupload. En TorrentFreak dicen haber contactado a varios de los responsables del sitio en cuestión, pero nadie dio una respuesta concreta frente a los hechos.
En cualquier caso, no parece que se vaya a echar mucho de menos a Filesonic. Los cambios en su modelo de funcionamiento trajeron consigo demasiadas restricciones, incluso para aquellos usuarios que pagaban algún tipo de cuota por usarlo como almacenamiento de sus propios archivos. No sería extraño entonces que el negocio haya dejado de ser rentable para la compañía, y eso sin contar el latente riesgo de una demanda por parte de los policías de la legalidad.
Ahora, quien sabe y dentro de poco aparece un Filesonic totalmente renovado y mejorado.
Link: Major Cyberlocker Filesonic Goes Offline After Traffic Plummets (Torrent Freak)
Nuevo bug de Java puede darle a un atacante control completo de un PC
Investigadores descubrieron una falla en la última actualización de Java 7, liberada por Oracle ayer jueves. La falla permite que un atacante tome control completo del PC de un usuario.
Lo curioso del asunto es que la actualización de ayer fue lanzada por Oracle para detener una serie de ataques que instalaban malware en equipos de usuarios, aprovechando otra falla de seguridad en este software, ampliamente utilizado. Luego de algunas investigaciones, se descubrió que Oracle sabía de este problema desde abril pasado, cuatro meses antes de que se detectaran los exploits. Oracle no ha explicado por qué se demoró tanto en sacar un parche.
Security Explorations, una empresa polaca de seguridad, descubrió que el último Java 7 Update 7 tiene una vulnerabilidad que, combinada con otras disponibles de antes, permitiría saltarse el sandbox de Java y tomar control de un PC. La compañía informó a Oracle sobre el problema.
Security Explorations no ha publicado muchos detalles sobre la falla, para evitar que criminales la usen para realizar ataques.
A raíz de este problema y los que se presentaron antes de este parche, muchos expertos en seguridad han hecho llamados a que la gente desinstale Java de sus computadores. Esta opción es posible ya que muchos programas funcionan sin necesidad de Java, aun cuando algunas otras podrían dejar de operar.
Link: Critical bug in newest Java gives attackers complete control of PCs (ArsTechnica)
BananaBread: un videojuego FPS bajo Firefox 15 gracias a WebGL
La capacidad que ofrece WebGL es impresionante, y buena muestra de ello la tenemos en las demos técnicas que han ido apareciendo. Por desgracia de momento ninguna ha llegado a convertirse en algo más completo.
BananaBread es una pequeña excepción, ya que este FPS resulta totalmente jugable contra un bot y ofrece un nivel de calidad visual más que considerable, tal y como vemos en el vídeo.
Personalmente tras probarlo me llevo una impresión bastante buena, aunque todavía se encuentra en una etapa temprana. Podéis disfrutarlo en este enlace.
</embed>
40 años de Atari: Lanzan juegos clásicos para navegadores con HTML5
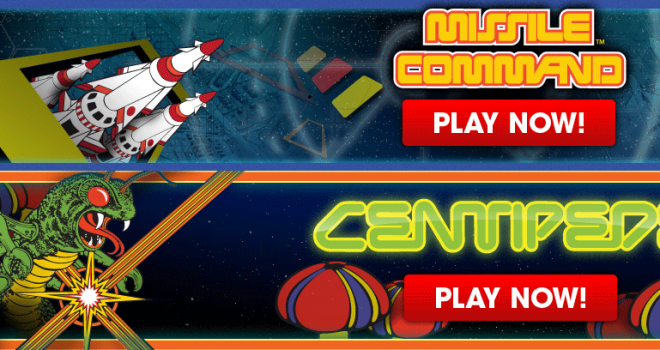
Atari cumple 40 años este 2012 y para celebrarlo estrenó ocho de sus juegos más clásicos en su sitio web para ser jugados a través de cualquier navegador que soporte HTML5. Los juegos están optimizados para el Internet Explorer 10 porque Atari realizó la conversión en conjunto con Microsoft y el equipo de Gskinner.com.
Según Ryan Gavin, el jefe del equipo de Internet Explorer de Microsoft, la nueva página de juegos de Atari usa alrededor de 30 nuevos estándares de HTML5 y CSS3 para jugar Asteroids, Combat, Centipede, Lunar Lander, Missile Command, Pong, Super Breakout y Yar’s Revenge entre otros juegos también de la plataforma Atari 2600.
Muchos de estos juegos, especialmente el Missile Command, también están optimizados para pantallas multitáctil en equipos que corran Windows 8 e Internet Explorer 10, el único navegador en el que no se mostrará publicidad.
Link: Lunar Lander In HTML5: Atari Teams Up With Microsoft To Bring 8 Classic Games To The Browser (TechCrunch)
El Gobierno de EE.UU. retira su demanda contra Roja Directa, que recupera los dominios confiscados
Casi 19 meses después de embargar los dominios rojadirecta.com y rojadirecta.org, el Gobierno de Estados Unidos ha retirado su demanda contra dichos dominios y la Justicia ha ordenado la devolución de los mismos, informa el blog de la empresa española Roja Directa. En las próximas horas la web de Rojadirecta volverá a ser accesible desde los dominios confiscados por el Gobierno de EE.UU.
Roja Directa contestó entonces con una demanda en la que acusaba a las autoridades de EE.UU. de incumplir los requisitos establecidos por la ley (de su propio país) que autorizan una confiscación, que en el caso de Roja Directa se habría llevado a efecto sin mediar juicio para determinar si efectivamente la empresa española estaba violando la ley.
“Me preocupa que los embargos de dominios puedan funcionar como medios para acabar con el proceso legal normal”, denunció un senador que se interesó por el caso. ¿Senador español? No, gracias.
Estados Unidos renuncia al caso Rojadirecta
Tras más de un año y medio censurado y tomado por la autoridades de Estados Unidos, el caso de Rojadirecta parece haber terminado. Finalmente los dominios confiscados por los federales serán devueltos a la empresa española Puerto 80.
Como muchos recordaréis, el caso comenzaría hace muchos meses. ICE confiscaría los dominios de Rojadirecta, web española que enlaza a eventos deportivos, bajo el programa “en nuestros dominios”, unas acciones encaminadas a secuestrar aquellas páginas y sitios que contuvieran algún enlace o evento perteneciente a Estados Unidos.
Este tipo de acciones eran de dudosa actividad legal, ya que se tomaban los dominios bajo su jurisdicción sin previo paso por juicio, una situación que dejaba a los demandantes en un largo proceso de defensa hasta que se celebrase con su actividad cerrada.
Puerto 80, compañía española dueña de Rojadirecta, alegó desde el comienzo de este proceso que los dominios habían sido declarados dos veces legales en España.
Finalmente Puerto 80 acabó demandando al propio gobierno y el caso se estancó. A partir de ahí se sucedieron una serie de errores del gobierno flagrantes, intentos de mezclar conceptos y leyes con el único fin de encontrar una base jurídica que apoyara la incautación.
Desde hace unas horas el caso parece cerrado. Así parecía tras la reciente sentencia del juez Posner, quién explica que incrustar o enlazar desde una página a clip o vídeo no es ilegal ni está infringiendo.
Hoy ha sido el propio gobierno el que admite un desistimiento en la causa contra Rojadirecta. Mark Lemley, quién formó parte del equipo legal que defendió a Rojadirecta, comentó para Tech Dirt que:
Obviamente estamos muy contentos de que después de 18 meses parece que vamos a obtener los nombres de los dominio de nuevo. Creo que esto es una señal de que se puede defender lo que es correcto en los derecho de autor y ganar.
Una situación que aún así deja muchas dudas sobre el proceso que ha tenido el caso. El gobierno de Estados Unidos incautó y censuró un sitio sin previo paso por los juzgados. Más de un año y medio después, acaban dando la razón a la defensa sin aceptar que se trató de un movimiento totalmente ilegal.
Un año y medio sin estar operativo que nunca será recuperado.
Estos son los 24 usuarios del “Club de los 10 millones de seguidores” en Twitter

(cc) flickr threeboy
Por más triste que sea, debes saber que todos los métodos de “engagement” que utilices, o los blogs especializados en secretos para que te sigan que puedas leer, o incluso, estar tuiteando hasta en terapia intensiva, nada de eso te ayudará a formar parte de este selecto club de sólo 24 miembros.
Denominado “El Club de los 10 millones de usuarios”, este listado de 24 celebridades es relevado por la red social Twitter para mostrar a los usuarios que llegan o superan esa cantidad de seguidores en sus cuentas.
La verdad es que 10 millones suena a mucho, pero está justificado debido a la exposición y audiencia que convocan estos selectos integrantes del club, sin entrar en detalles sobre la forma o las cualidades que puedan poseer para haber ingresado.
Lo cierto es que la cantante Lady Gaga sigue firme ahí arriba como líder de este grupo con la friolera de más de 28 millones de seguidores.
En este último reporte, ingresó Cristiano Ronaldo, a las patadas sin duda, ya que fue directo al puesto 16 con más de 12 millones de seguidores, desplazando a varios hacia abajo. Junto con el carilindo delantero ingresaron Bruno Mars, Chris Brown, Jennifer Lopez y Pink. Además, Cristiano es junto al brasileño Kaká los unicos dos futbolistas de la lista.
El único presidente que aparece es Barack Obama con más de 18 millones de seguidores y Shakira (7° puesto) y Jennifer Lopez (23° puesto) son las representates latinas millonarias en seguidores.
El dato curioso de este listado es que, a excepción de la mismísima cuenta de Twitter, la única marca que posee el privilegio de pertenecer a este grupo es Youtube, en un humilde 10° puesto con más de 15 millones de seguidores, algo que no nos permite de momento, o debido a la liviandad de este post, determinar si se trata de un ejemplar manejo de una cuenta social o simple afinidad con la marca.
La lista de los 24 miembros completa aquí:
- Lady Gaga (@ladygaga, 28,396,513 followers)
- Justin Bieber (@justinbieber, 26,624,135)
- Katy Perry (@katyperry, 25,052,788)
- Rihanna (@rihanna, 24,246,305)
- Britney Spears (@britneyspears, 19,494,044)
- Barack Obama (@barackobama, 18,558,686)
- Shakira (@shakira, 17,814,951)
- Taylor Swift (@taylorswift13, 17,450,767)
- Kim Kardashian (@kimkardashian, 15,819,925)
- YouTube (@youtube, 15,097,658)
- Nicki Minaj (@nickiminaj, 14,163,715)
- Justin Timberlake (@jtimberlake, 13,295,980)
- Oprah Winfrey (@oprah, 13,271,733)
- Ellen Degeneres (@theellenshow, 12,939,993)
- Twitter (@twitter, 12,597,250)
- Cristiano Ronaldo (@Cristiano, 12,384,643)
- Selena Gomez (@selenagomez, 12,347,574)
- Kaka (@kaka, 12,280,595)
- Marshall Mathers (@eminem, 12,037,838)
- Ashton Kutcher (@aplusk, 11,881,212)
- Bruno Mars (@brunomars 11,426,080)
- Chris Brown (@ChrisBrown 11,082,503)
- Jennifer Lopez (@Jlo 10,400,344)
- Pink (@pink 10,117,869)
Link: Twitter’s 10 Million Followers Club: 24 Members, 54% Are Women And There’s Only One Brand (AllTwitter)
Ebay subasta un nuevo tesoro del coleccionismo videojueguil
Desde hace un tiempo os venimos cubriendo un tipo de noticias que destacan por su vinculación con el costoso hobby del coleccionismo en los videojuegos. Hoy os mostramos la posibilidad de haceros con un cartucho totalmente único y excepcional, hablamos del prototipo comercial de Final Fantasy II para terreno estadounidense, con un precio de adquisición de 50.000$ (unos 40.000€)
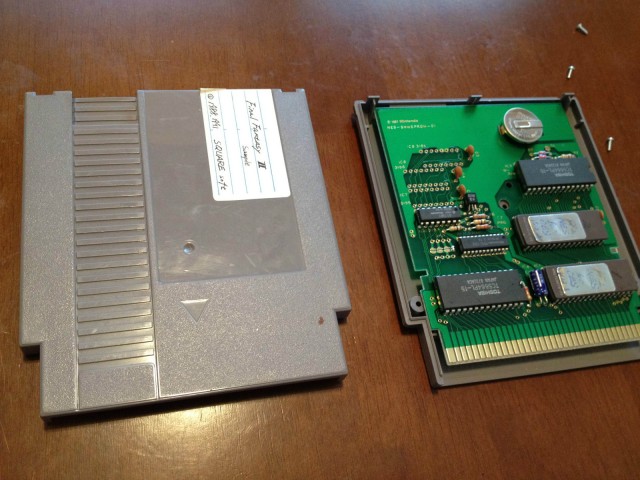
a historia de la importancia de este objeto, radica en el paso de la saga Final Fantasy en América. Mientras que la saga en Japón consiguió en 1987 establecerse como un top seller dentro del género RPG junto a Dragon Quest, Squaresoft intentó abrirse al mercado internacional más adelante con la publicación de la primera entrega en la versión americana de NES en 1990.
Aunque la fama también se extendió con rapidez, la compañía decidió en su época, no publicar la secuela del título para las NES norteamericanas, debido a su mayor implicación en la siguiente era de los videojuegos, Nintendo acababa de promocionar su Super Nintendo y era el momento de pasarse a desarrollar proyectos de 16-bits con total dedicación.
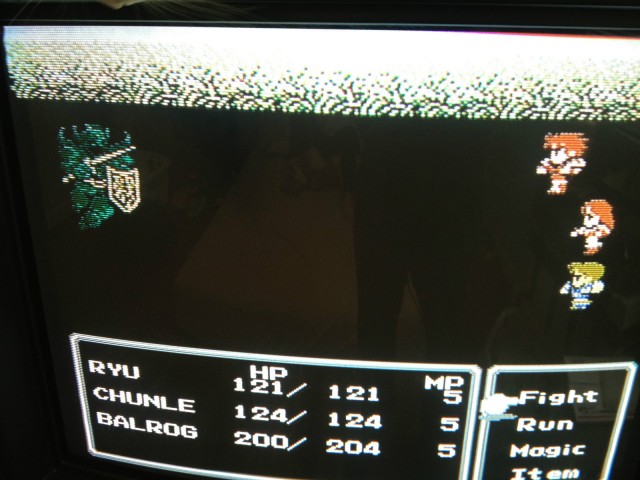
Sin embargo, sí que se dio la existencia de un cartucho prototipo que Squaresoft desarrolló como muestra en una convención de videojuegos para poder mostrar algo del proyecto a futuros inversores, y precisamente es ese mismo cartucho el que podemos adquirir desde su subasta en Ebay.
De momento el vendedor no ha publicado ninguna de las pujas recibidas y está abierto a escuchar las cifras de los participantes. Pero la espera puede terminar en cualquier momento, con la posibilidad de una compra directa mediante el pago de 50.000$. Por lo que cualquiera de nosotros tiene la posibilidad de llevarse a casa un objeto único en la historia de los videojuegos (si estamos dispuestos a soltar tanta pasta)
Vodafone ofende a sus seguidores de Facebook
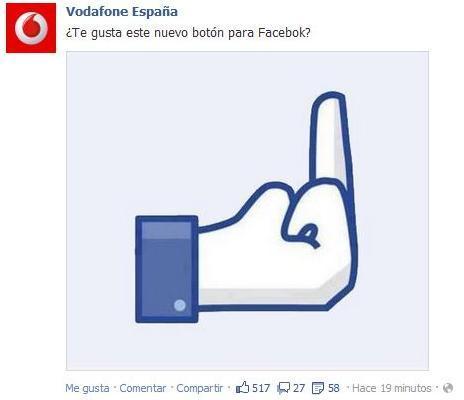
Esta genial idea tuvo el Community Manager de la cuenta de Vodafone España de Facebook que no dejaría de ser una anécdota un poco subida de tono y que va en contra de una buena gestión de contenidos para una empresa como la compañía roja por no ser por el pésimo manejo de la situación: un sinfín de críticas para la persona que gestiona la cuenta que terminaron en un borrado de comentarios para evitar la evidencia.
El Social Media Marketing coloca en el centro de las preferencias de la empresa al cliente con el que busca conversar y tener un feedback constante de sus inquietudes. Los borrados masivos y el no reconocer errores pueden pasarte una factura aún más cara que lo que intentábamos resolver. En este caso, hasta tenemos un grupo de Facebook, con una presencia más bien residual de usuarios, denunciando el tema.
Los canales sociales sirven para informarnos, atendernos y entretenernos, no para batallas campales con quienes contratan tus servicios. La humildad es un valor primordial. Escuchar, aceptar y agradecer las críticas son parte del nuevo juego en el que el usuario se pone en primer lugar.
Outlook.com alcanza la escalofriante cifra de 10 millones de usuarios en solo dos semanas

Sí, como lo oyen. Outlook.com, el renovado Windows Live Homail, ha alcanzado la cifra de 10 millones de usuarios usando este nuevo servicio de correo electrónico. Y lo más impactante, en solo dos semanas desde su lanzamiento. Si además le añadimos el dato del millón de cuentas @outlook.com en las primeras seis horas de su inauguración, podríamos decir sin miedo que Outlook ha sido un tremendo éxito.
Un dato que no destacaría tanto sino fuera porque la renovación de Outlook.com no es automática, sino que tendremos que activarlo manualmente en nuestras cuentas. 10 millones de personas atraídas por Outlook.com. Ahora probablemente veamos de otra forma esta cifra.
Aún así, Microsoft confirmó recientemente que todavía Outlook.com tiene mucha tarea por delante y aspectos por mejorar, como la falta de compatibilidad con IMAP y la escasa integración con clientes de correo en Mac OS X. Recordamos que todavía se encuentra en fase beta, por lo que los feedbacks serán fundamentales para solucionar los errores actuales.
Los creadores de Twitter quieren revolucionar la publicación en Internet con Medium
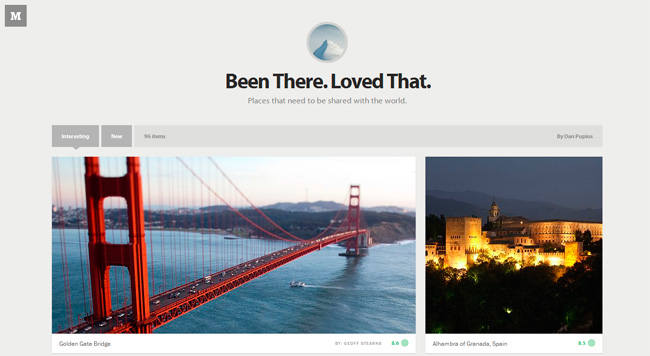
En 1999, Evan Williams y Biz Stone presentaron Blogger al público de Internet, para ser adquirido cuatro años después por Google. En 2006, junto a unos compañeros, fundaron Twitter. Hoy, Williams y Stone vuelven a aparecer para presentar una nueva herramienta que tiene como misión revolucionar la forma en la que publicamos contenido en la red: Medium.
A simple vista Medium parece similar a otras plataformas como Wordpress, pero realmente podríamos definirla como una mezcla de Tumblr y Pinterest. Los posts que se publican en Medium se organizan en colecciones temáticas, que pueden ser abiertas (cualquiera puede publicar) o cerradas. Aquí, por ejemplo, podéis ver una colección dedicada a viajes, y aquí otra en la que los usuarios comparten historias curiosas sobre su vida.
El orden en el que se muestran los posts se basa en los votos que cada publicación recibe por parte de los usuarios. Además, a la hora de publicar el usuario puede elegir entre distintos formatos de página. Aún no hemos podido probar el proceso ya que de momento Medium está en beta cerrada (se puede solicitar invitación si tienes una cuenta de Twitter aunque por ahora no las están enviando), pero Williams afirma que es “fácil y elegante”.
Si bien Medium no es del todo rompedor con los sistemas ya existentes, personalmente creo que puede tener éxito. No sólo porque Biz y Evan estén detrás del proyecto (ya han demostrado saber adelantarse a su tiempo con sus anteriores lanzamientos), sino porque combina la técnica de curación de contenidos con la publicación colaborativa con aparente simplicidad. Habrá que esperar a que abran la plataforma para juzgar, pero de momento hay que reconocer que tiene muy buena pinta.
Kaspersky pide ayuda para descifrar al virus Gauss
Hace unos días, Kaspersky encontró un virus de espionaje bancario llamado Gauss que infectaba a una cantidad importante de computadoras en el Líbano.
Uno de los componentes de Gauss es una “ojiva” encriptada que se activa una vez que encuentra una configuración de sistemas en específico. El malware contiene un módulo llamado “Godel” que contiene esta carga cifrada, que genera una llave para desencriptar el contenido a partir de varias características específicas. Si el malware encuentra todo lo que necesita para crear la llave con éxito, esta carga secreta se instala.
“Pese a nuestros mejores esfuerzos, no hemos sido capaces de romper el cifrado”, declaró hoy Kaspersky. “Le pedimos a cualquier interesado en criptología y matemáticas que se nos una en resolver el misterio y extraer la carga secreta”, afirmaron.
En su sitio se lee: “Les estamos dejando toda la información disponible sobre la carga esperando que alguien pueda descubrir sus secretos”. Se cree que el virus fue creado por los mismos que desarrollaron Flame y Stuxnet, es decir por países (probablemente Estados Unidos e Israel), por lo que se trata de un asunto complejo.
Gauss se ha detectado en 2,500 computadoras, la mayoría en el Líbano y se cree que su propósito pueda ser el de obtener nombres de usuario y contraseñas para correos electrónicos, mensajeros instantáneos, acceso a redes sociales y de ser posible, acceso a cuentas de banco de bancos y hasta datos de PayPal. Claro que hasta que no logren penetrar el encriptado no podrán saber qué es lo que busca este virus a ciencia cierta.
Ahora, debido a que la ojiva está tan complejamente protegida, esto puede ser un indicio de que el o los atacantes van por lago más grande, de hecho, los investigadores piensan que podría contener un ataque parecido al de Stuxnet, que fue capaz de destruir centrífugas para el enriquecimiento de uranio en Irán. Stuxnet es uno de los primeros virus industriales descubiertos capaz de causar daño físico a una instalación.
Según el Líbano, los norteamericanos están llevando una misión de espionaje a los bancos libaneses que, supuestamente han estado ayudando al gobierno de Siria y al Hezbollah.
Por un lado, no alcanzo a imaginar lo complejo del encriptado como para que Kaspersky no logre romperlo, he escuchado de cosas complejas pero esto ya suena a ciencia ficción; por otro lado, si es gubernamental ¿Qué les impide usarlas contra los usuarios comunes y corrientes? Y otra pregunta ¿Por qué no se utiliza para buscar dinero del narcotráfico?
Links:
- Unable to Crack Computer Virus, Security Firm Seeks Help (The New York Times)
- The Mystery of the Encrypted Gauss Payload (Securelist)
uTorrent próximamente incluirá publicidad
La nueva versión del popular cliente uTorrent viene con una característica que es probable que saque algo de roncha entre sus usuarios: se incluirán anuncios publicitarios en la interfaz del cliente.
Ya en la propia instalación de uTorrent se podían ver algunas opciones y ofertas por parte de terceros (la famosa barra de herramientas que mucha gente instala casi sin fijarse), pero con esta movida la publicidad llega a otro nivel, un poco más invasivo que antes. Obviamente, el programa seguirá siendo gratuito, y de la misma forma, quienes quieran pagar los USD $25 que cuesta la versión Plus no verán anuncios ni publicidad por ningún lado.
Los anuncios de uTorrent serán, por supuesto, descargas legales y pagadas por quienes quieran promoción; además, habrán ofertas de productos y servicios de parte de BitTorrent. Y dependiendo de la ubicación geográfica de los usuarios, las ofertas podrían cambiar.
En BitTorrent explican que este cambio se debe a la necesidad de generar mayores ingresos, que en el último tiempo ha crecido bastante. Sin embargo, no parece que en BitTorrent tengan problemas de liquidez, ya que algunas fuentes cercanas a Torrent Freak comentan que la compañía cuenta ingresos anuales por hasta 20 millones de dólares.
Como sea, la realidad es que uTorrent tendrá publicidad y eso puede no gustar mucho, por más que el equipo detrás del cliente prometa que la experiencia no va a ser una molestia ni nada por el estilo. ¿Qué les parece este cambio?
Link: uTorrent Becomes Ad-Supported to Rake in Millions (Torrent Freak)
Cinco síntomas que podrían determinar si eres adicto a los videojuegos o internet
(c) Daniel Conway
El tema de la adicción a los videojuegos e internet siempre está vigente, sobre todo en países asiáticos donde los usuarios pasan horas o días enteros sin moverse de la pantalla. Mientras que en Corea del Sur ya hay algunos programas para rehabilitar a los adictos, el resto del mundo todavía no considera esta actividad como algo preocupante.
Uno de los más involucrados en el tratamiento de este desorden es el doctor Han Doug-hyun, del Hospital de la Universidad de Chung-Ang en Seúl, Corea del Sur. Han ha compartido cinco síntomas que podrían ayudar a detectar la adicción al internet o los videojuegos.
1. Si una persona juega videojuegos toda la noche y duerme en el día es una advertencia para buscar ayuda profesional.
2. Si el adicto potencial pierde su empleo o deja de ir a la escuela por quedarse a jugar en casa.
3. Si la persona necesita sesiones cada vez más y más prolongadas para obtener el mismo nivel de satisfacción de un juego.
4. Si el adicto se irrita con facilidad o tiene problemas de ansiedad al desconectarse o al ser obligado a hacerlo.
5. Si el jugador siente deseos de estar conectado o seguir jugando cuando se encuentra lejos del mundo digital.
En Corea del Sur el porcentaje de adictos entre la población de 9 y 39 años es del 8%. Esto puede ser normal tomando en cuenta que los E-Sports son populares y los jugadores profesionales son un modelo a seguir para muchos chiquillos.
Faltará hacer un estudio en América Latina y España para conocer las cifras de adicción. Me atrevería a decir que los E-Sports, la velocidad de conexión y la cultura exagerada de consumo nos mantienen ligeramente alejados de este plano.
¿Ustedes han sufrido uno o más de estos síntomas? Como experiencia personal yo perdí el trabajo en 2005 gracias a World of Warcraft.
Link: 5 warning signs of gaming, internet addiction (ABC News)
Abierta la venta de entradas de Xtrelan 2012
Este año tenemos varios tipos de entrada:
- Entrada Xtrelan 2012 (Normal): Es para aquellos que no seáis estudiantes matriculados en la Universidad de Extremadura.
-
Entrada Xtrelan y NetWired: Queremos que os divirtáis y aprendáis, por lo que en esta edición hemos lanzado, en colaboración con la asociación AreaUrbana, esta promoción. Así podréis asistir a dos eventos con un precio más reducido. Tenéis más información sobre NetWired (http://www.netwired.es/).
- Entrada Xtrelan 2012 (Estudiantes): Es para aquellos que seáis estudiantes matriculados en la Universidad de Extremadura.
- Entrada Día Startup: Este año os estamos preparando un día cargado de contenidos pensados para aquellos que deseéis aprender sobre SEO, márketing, internacionalización, cms, monetización… . Publicaremos en breve el programa y ponentes completo.

Todavía no se pueden adquirir los tickets de cátering, estamos negociando con los proveedores, y como siempre en cuanto tengamos un precio y condiciones cerrado os lo haremos saber.
Podeis comprar vuestras entradas AQUÍ
China Joy se presenta como la exposición de videojuegos más surrealista
A finales de julio se ha realizado una de las ferias de videojuegos más extravagantes de todas las que se hayan realizado hasta la fecha. Estamos hablando de la feria China Joy, una exposición sobre el ocio tecnológico y online en Shangai. Al ser un evento de estas características, desarrollado de manera independiente por una potencia mundial tan poderosa, muchos de los ojos estaban presentes a lo que el gigante chino era capaz de mostrar, pero no creo que nadie esperara lo que se podrían encontrar allí.
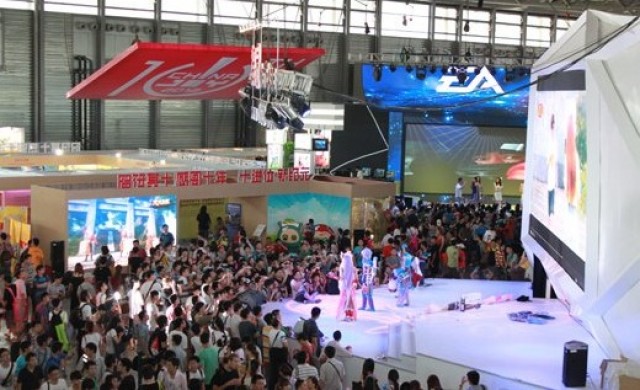
La mezcla explosiva del espíritu salvaje y alocado de estas ferias junto al peculiar carácter chino resultó del todo inflamable y pudimos ver grandes casos de descarado plagio industrial, provocación erótica censurada, romances bañados en dinero, inesperados modelos arcades y algunos altercados con la clase social más pudiente del lugar. ¿Estás preparado para todo? Pues agárrate ¡¡que empezamos!!
Plagio industrial
Muchos reconocen la increíble habilidad asiática para copiar cualquier tipo de dispositivo electrónico, sin necesidad de la compra de planos industriales, consiguen desarrollar sus clones basándose en la información que consiguen únicamente al investigar en un modelo comprado. Como era de esperar, los productos resultantes se encuentran del todo alejado de la calidad original, pero sí que consigue atraer nuestra atención por su asombroso parecido con las versiones legales.
El plagio en el mercado de los videojuegos no es para nada nuevo, aún recuerdo mi primera consola que entró en casa, una falsificación de la NES de Nintendo con 150 juegos…que al final resultaron ser diferentes copias de unos 20, con pequeños aspectos modificados. Los juegos nunca eran completos y en muchas ocasiones se encontraban plagados de bugs, pero eso no pudo evitar hacernos pasar unas agradables tardes de juego.
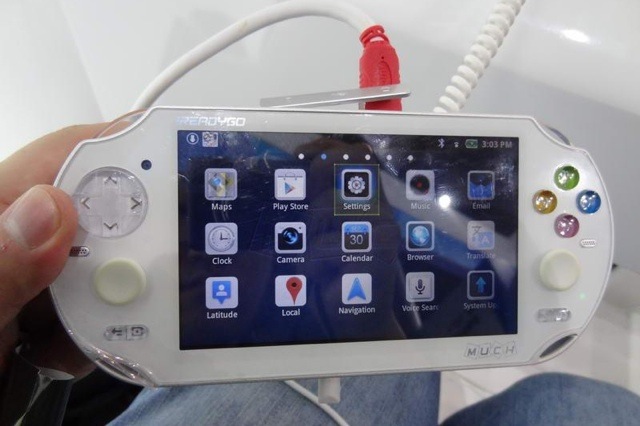
En la actualidad, el plagio industrial se encuentra acorde a las tecnologías más de moda en el sector. Un ejemplo de ello es la nueva consola portátil, titulada MUCH3G, un intento de PS Vita desarrollado para la utilización con sistemas Android por la compañía china iReadyGo. ¿Estará a la altura de las prestaciones de la nueva portátil de Sony? Me juego cualquier cosa a que no
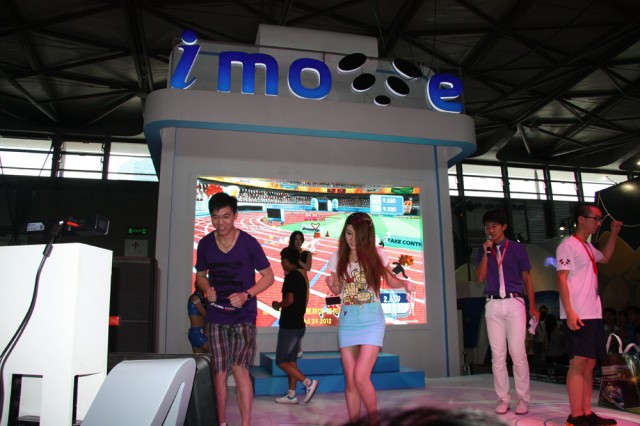
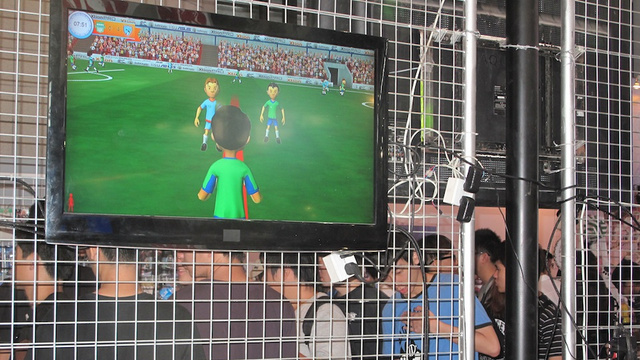
Pero las similitudes no paran con una consola, vean sino el desarrollo del prototipo i-move un centro de entretenimiento basado en un monitor con un dispositivo Kinect incorporado, para que podamos echar alguna partida a originales juegos de deporte con curiosos avatares fruto de los perfiles de Xbox 360 y Wii.
Aparte de las posibles prestaciones que estas imitaciones pueden conseguir, lo que todavía desconozco es el tamaño del archivo donde van acumulando las denuncias por plagio que reciben de Sony y Microsoft cada día
Azafatas picantes
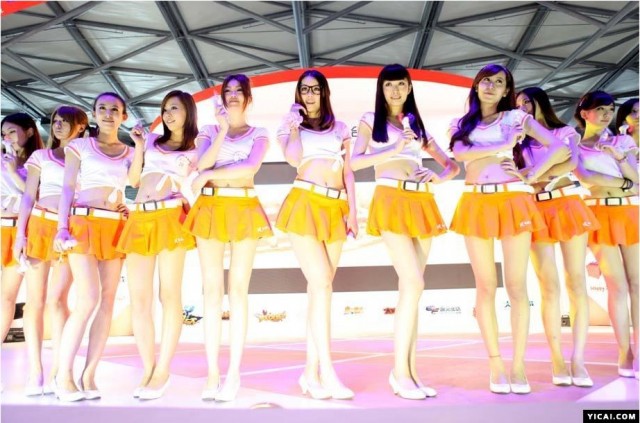
Sin duda las compañías conocen el poder de unas atractivas azafatas en su expositor, las hermosas mujeres aseguran la visita constante de público masculino que suele ser mayoría en este tipo de evento. Se trata de un hecho reconocido en todas las convenciones de videojuegos del mundo, pero que destaca de manera especial en el China Joy, donde las preciosas mujeres asiáticas que anuncian esta exposición son reconocidas como “spicy girls” (chicas picantes), donde el reducido vestuario proporcionado junto a unos gestos seductores atraen a todos los presentes y acaban provocando algunos disturbios por la testosterona flotante en el lugar.
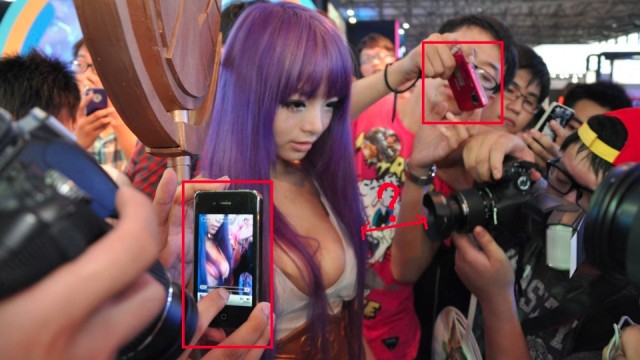
Una de las situaciones la provocó la modelo Li Ling, que se presentó a la feria con un cosplay de Atenea, la diosa del anime de Los Caballeros del Zodiaco, con la peculiaridad de hacerlo con la mínima cantidad de tela posible. Como era de esperar, la exaltación que provocaban entre los asistentes consiguió que fuera censurada su entrada para el resto de días. En su defensa, la mujer argumentó que sólo quería hacer bien su trabajo, en un lugar donde la competencia entre las azafatas es enorme. Sin duda la competencia tenía que ser atroz con la muestra de un vestido tan “refrescante”
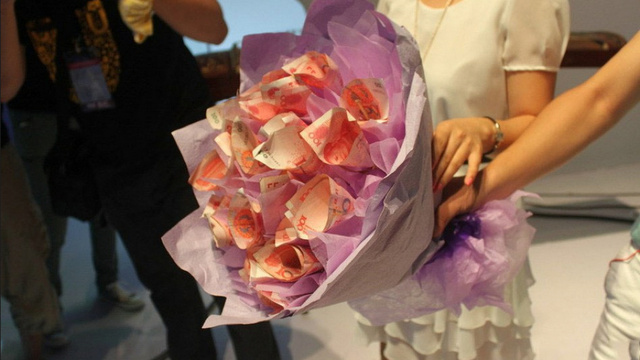
Y en unas situaciones tan eróticas, el amor no puede tardar en salir a flote. Un asistente del evento quedó profundamente impresionado de una de las azafatas de la exposición y decidió hacer su sueño realidad declarándose a su amada de la mejor manera posible ¿Cómo? Pues subiendo a la estructura y confesar su amor arrodillándose junto a ¡¡un ramo de rosas hechas con dinero!! (260€ aproximadamente). Desconocemos totalmente cuales fueron las palabras elegidas por el auto, pero no debió de convencer a la mujer, que llamó a seguridad para expulsar al romántico personaje.
El poder del dinero
En los últimos años, estamos viendo el enorme crecimiento económico de China, sus grandes empresas empiezan a dominar el mercado mundial y no es extraña la proliferación de nuevos jóvenes millonarios por el lugar. Lamentablemente, estos chicos suelen tener un ego tan grande como su cuenta corriente, propiciando las más extrañas situaciones en la feria.
Una de ellas se basa en una situación que nos ha ocurrido a todos, cuando asistimos a cualquier evento, las principales novedades siempre están abarrotadas de gente deseosa de echar unas partidas y la espera para nuestro turno puede demorarse en horas. Una situación claramente insoportable para un adinerado asiático, que tiene la brillante estrategia de quitar a los que están jugando en ese momento, mediante bofetadas con fardos de dinero. El agredido aturdido entre la vergüenza y la avaricia acaba cediendo su puesto para recoger los billetes del suelo. Una manera efectiva pero demasiado cara si queremos echar más de tres partidas.
Otro de los momentos más polémicos del evento ocurrió cuando otro de los acaudalados visitantes, que decidió alquilar todo el expositor para su disfrute personal durante media hora, mientras duraba la feria. No me puedo imaginar la cantidad de pasta que tuvo que soltar para expulsar a todos los visitantes y sentarse en el centro para jugar mientras lo abanicaban tres hermosas mujeres. Pero lo más surrealista de esta situación sucede cuando un ofendido asistente por la actitud del joven, decide quejarse airadamente y lanzar un fajo de billetes al expositor a modo de protesta del trato recibido
Viendo estos vídeos, me sigue quedando una pequeña duda: o los billetes en China te lo regalan a puñados, o esta gente está podrida de dinero
Interesantes novedades
Para la vuelta a la normalidad, hemos dejado para el final uno de los apartados más corrientes en este tipo de ferias, la aparición de nuevas máquinas arcade, con la peculiaridad de un modelo pensado para juegos RPG, llamado “Soul Decapitation”. Con un teclado incorporado aparte de los botones habituales, para su manejo de la manera más cómoda.
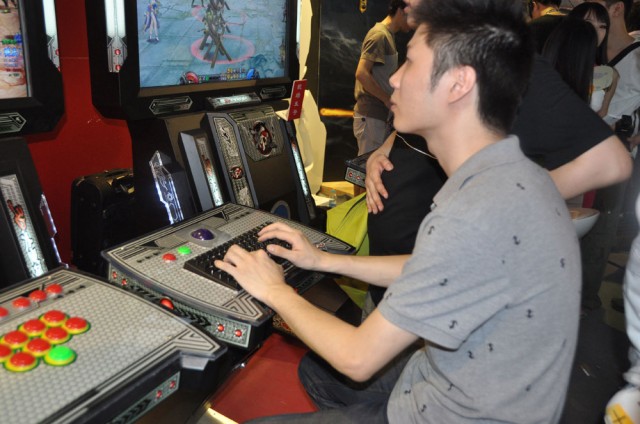
Sorprende imaginar la manera de jugar a estas máquinas y la cantidad de tiempo necesario para que una partida tenga algo de sentido. Personalmente no creo que encuentren mercado más allá de sus fronteras, pero sin duda, la idea es de lo más original
Fin de la fiesta
Y estos son los casos más llamativos que hemos podido presenciar en el último China Joy, una feria que muestra el poder de una nación en un rápido crecimiento económico, que sigue anclada en unas tradiciones algo opuestas. Esperemos que el año que viene nos siga sorprendiendo con sus noticias e inesperadas polémicas y que sigamos con vosotros para contároslo. ¿Os imagináis si sucediera lo mismo en el E3 o el GDC? Seguro que la batalla campal no tendría nada que envidiar a algún conflicto de oriente medio.
Para terminar me gustaría destacar que en ningún momento pretendo generalizar a toda la sociedad china con los casos mostrados, estoy seguro que estos ejemplos muestran que en todas las culturas tenemos gente totalmente descontrolada que puede estropear cualquier evento.
Dropbox confirma el hackeo a las cuentas de los usuarios y ofrece ayuda
Así lo afirman a través de su blog oficial tras una investigación que ha durado dos semanas. Al parecer, los nombres y contraseñas de muchos usuarios fueron robadas por terceros que luego las usaron para acceder a las cuentas de Dropbox.
La historia comenzaría a principios de julio, cuando cientos de usuarios del servicio comenzaron a recibir spam a sus correos electrónicos, correo no deseado sobre casinos online y sitios de juego. Los usuarios alertaron al servicio sobre las acciones y estos han estado durante las últimas dos semanas investigando la causa.
Desde hace unas horas y a través de su blog han confirmado que un grupo de hackers accedió a los nombres y contraseñas desde otros sitios de terceros para luego entrar con ellas en Dropbox. En el blog podíamos leer que:
Nuestra investigación encontró que los nombres de usuario y contraseñas robadas recientemente desde otros sitios web se utilizaron para acceder a un pequeño número de cuentas de Dropbox.
Hemos contactado con estos usuarios y les vamos a ayudar a proteger sus cuentas. Una contraseña robada también fue utilizada para acceder a una cuenta de un empleado de Dropbox que contiene un documento de proyecto con las direcciones de correo electrónico de los usuarios. Creemos que este acceso indebido es lo que llevó al spam.
Cuando los usuarios detectaron el problema alertaron a Dropbox a través del foro online que ofrece la compañía. Una situación que llevó a cerca de 300 usuarios a alertar sobre el spam que estaban recibiendo. La procedencia de la mayoría llegaba desde Europa, sobre todo de Alemania, Holanda y Reino Unido.
¿Y qué hacer cuando esto ocurra? Dropbox ha establecido unos nuevos controles de seguridad para evitar la misma situación. Una serie de medidas publicadas en las que se incluye:
- Autentificación doble: Una manera de exigir (es opcional) dos pruebas de identidad cuando entramos en el servicio, una con la contraseña y otra a través de un código temporal enviado a nuestro teléfono que llegaría dos semanas después de activarlo.
- Nuevos mecanismos automatizados: Con el fin de ayudar a identificar actividades sospechosas, Dropbox irá agregando nuevas funciones de seguimiento.
- También se pone en marcha una nueva página donde los usuarios podrán examinar todas las conexiones activas en sus cuentas.
- Por último, Dropbox indica que podrá requerir un cambio de contraseña. Este caso llegaría si se utiliza una contraseña demasiado común o si la cuenta lleva sin uso mucho tiempo.
Junto a este conjunto de medidas el servicio recuerda muchas de las normas que la mayoría sabréis como evitar la misma contraseña en varios sitios.
En cualquier caso, el hackeo a Dropbox vuelve a poner de relieve la importancia en seguridad en este tipo de servicios, más si tenemos en cuenta la base de usuarios con la que cuenta en la actualidad el servicio.
Outlook.com alcanza un millón de cuentas en sus primeras seis horas
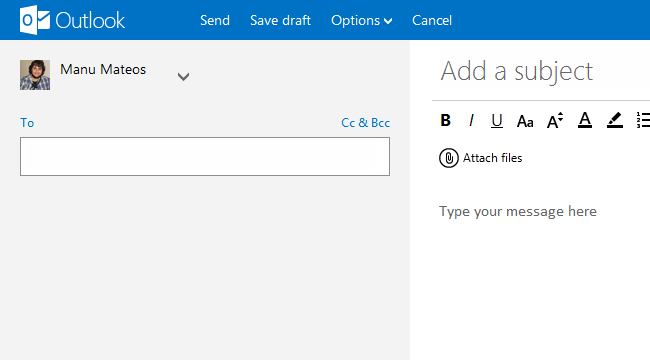
Ayer pudimos gritar bien alto “Hotmail ha muerto, larga vida a Hotmail” mientras veíamos cómo Microsoft renovaba por completo su servicio de correo electrónico. Aprovechó para ello la marca Outlook y, de paso, integró una interfaz totalmente renovada y una aplicación de mensajería instantánea. El lanzamiento fue todo un éxito: se alcanzó el millón de cuentas @outlook.com en seis horas.
El cálculo es simple: sólo hay que ver el twit que anuncia el lanzamiento y el que anuncia el hito de cuentas creadas. Esto no implica automáticamente que haya un millón de personas utilizando activamente Outlook: significa que un millón de alias con ese dominio fueron creados, muchos de ellos probablemente para simplemente reservar la cuenta con nuestro nombre o nuestro nick antes de que la registre otro.
Sea cual fuere, lo que sí identifica inequívocamente es que Microsoft acertó con el lanzamiento de ayer. La interfaz totalmente simplificada (y renovada) fue suficiente para atraer la atención de muchísima gente alrededor del globo. Y cuando el resto de características sean estrenadas (sobre todo el videochat vía Skype) estoy seguro de que mucha más gente se acercará el buen trabajo que han hecho los de Redmond.


Vulnerabilidades de las máquinas de billetes de Renfe y Metro de Madrid expuestas en Defcon
Estos días se ha estado celebrando en las vegas la DEF CON Hacking Conference, un congreso de hacking que congrega a expertos e investigadores en materia de seguridad de todo el mundo y a la que, por ejemplo, ha asistido el General Keith Alexander, director de la Agencia de Seguridad Nacional de Estados Unidos, para impartir una ponencia y quizás captar talento para su agencia. En eventos como éste, la mayoría de las charlas y ponencias no suelen pasar desapercibidas pero, entre todas ellas, hay una que tocó directamente algo que nos es muy cercano: las vulnerabilidades presentes en los sistemas de venta de billetes de Renfe o el Metro de Madrid.
Alberto García Illera, un experto en seguridad español, puso sobre la mesa lo vulnerables que pueden llegar a ser sistemas tan típicos como las máquinas de auto-venta de billetes que podemos encontrar en el Metro de Madrid o en las estaciones de tren (cuyo operador en España es Renfe). Cada vez es más habitual que “el factor humano”, es decir, las taquillas atendidas por empleados sean sustituidas (o reforzadas) por medios electrónicos como las máquinas expendedoras de billetes; lógicamente, dado que se potencia este tipo de medios, el número de usuarios que los utiliza también va en aumento pero, ¿son realmente seguros estos medios de pago? Según mostró este investigador 24 años , parece ser que la respuesta es que no y, por tanto, los datos de las tarjetas de crédito de los usuarios podían verse comprometidos e, incluso, los propios sistemas del Metro de Madrid.
En base a su experiencia, este tipo de sistemas tienen errores de diseño que pueden aprovecharse, por ejemplo, para aplicar descuentos en las compras y ésta fue una de las acciones que llevó a cabo en el Metro de Madrid. Si bien no ha querido hacer públicos los vídeos con las demostraciones prácticas (para no montar un caos en el metro), Alberto consiguió aplicar los descuentos de la tercera edad en su billete de tarifa normal, pagando menos por éste y, dado que todos los sistemas parecen estar en la misma red, conectar con la red de cámaras de videovigilancia o acceder remotamente a otros terminales.
En el caso de las estaciones de tren, los sistemas de auto-venta de billetes de Renfe son terminales basados en Windows XP cuyas vulnerabilidades no se parchean mediante actualizaciones y, por tanto, son potencialmente inseguros. Durante su presentación mostró a los asistentes cómo pudo acceder al sistema operativo de la máquina de venta de billetes, obtener permisos de administrador y escudriñar los datos de la aplicación para obtener un listado de las tarjetas de crédito utilizadas en las transacciones y ventas realizadas desde la máquina.
Lógicamente estos dos ejemplos ponen de manifiesto problemas de seguridad en sistemas que, seguramente, usemos en nuestro día y día y que, claro está, necesitan un profundo análisis para atajar estas vulnerabilidades. Alberto comentó en su charla que se puso en contacto con ambas entidades públicas para comunicarles este hecho y los problemas detectados y, según parece, en ambos casos están analizando los problemas detectados.
El hallazgo, bajo mi punto de vista, es más que interesante puesto que deja en bastante mal lugar a ambas entidades públicas (y a sus proveedores), aunque afortunadamente para Renfe y Metro de Madrid, todo esto es una investigación y no un ataque con fines malintencioandos.
De todas formas, casos como estos ponen de manifiesto la necesidad de que tanto empresas privadas como entidades públicas realicen revisiones técnicas y análisis de vulnerabilidades de manera periódica a sus sistemas, sobre todo si éstos manejan datos críticos (datos personales, tarjetas bancarias, etc). Cuesta creer que después de todo lo que hemos visto tras el ataque a la PlayStation Network, se sigan dando casos de este tipo.
Imagen: Laboratorio Ontinet.com
Kansas estrena Google Fiber, la red de fibra óptica ultrarrápida
Y llegó el día. Google se ha estrenado en Estados Unidos con su servicio de fibra óptica, esa de cuya instalación avisó en febrero tras un proyecto que ha durado dos años y que promete ser la madre de todas las conexiones a internet.
La red de Google se abre paso en Kansas City con 1.000 Mbps de descarga y de subida (sí, por fin tanto de subida como de bajada) que ofrece junto a 1 TB de almacenamiento en Google Drive y junto a un servicio de televisión llamado Google Fiber TV con un smartphone Nexus 7 con mando a distancia. ¿Quién dijo que Google tocaba muchas teclas? Ahora ya las pasa a tocar todas, y si hacemos caso al currículum de los de Mountain View, es de esperar que la sinfonía les acabe sonando bien.
Instalar la línea cuesta 300 dólares por hogar, aunque Google da a elegir entre:
- un pago de 120 dólares al mes con una permanencia de dos años, sin pagar la instalación, lo que incluye la conexión, la tele con las principales cadenas del país y contenidos de pago, además de los periféricos necesarios, incluido el Network Box que da acceso a la televisión, el Nexus 7 y la posibilidad de adquirir un Chromebook por 299 dólares,
- un pago de 70 dólares al mes con una permanencia de dos años, sin abonar tampoco la instalación, que da derecho a la conexión de un Gigabit, el Network Box para ver la tele y poco más, o bien
- acceso a internet sin cuotas mensuales, con 5 Mbps de descarga y 1 Mbps de subida, previo pago de la instalación (300 dólares). Esto da derecho a una navegación ininterrumpida durante siete años.
Ahora mismo, Google está en plena campaña de lanzamiento en Kansas City, pide a los interesados 10 dólares por la pre-reserva de la instalación y en función de las zonas que más interés manifiesten, se van poniendo manos a la obra, dando una especial atención a los colegios de la zona. Esta acción estará abierta hasta el 9 de septiembre. Ahora sí que lo podemos decir: ya están aquííí…
Bueno, no. De momento sólo están allí.
Se abre la veda para el fin de la tarifa plana en España
La Comisión de Mercado de las Telecomunicaciones (CMT) acaba de aprobar los precios provisionales para la nueva oferta mayorista de acceso indirecto, conocida como NEBA. Esta nueva regulación permite a los operadores contratar un determinado caudal que pagarán a Movistar en función de las necesidades que tengan en determinadas zonas (número de clientes y velocidades contratadas). A mayor demanda de tráfico, mayor ancho de banda deberán pagar a Movistar.
El regulador acaba de publicar en su blog oficial los nuevos precios del mercado de la banda ancha que tienen como objetivo incentivar el despliegue de redes de nueva generación por parte de los operadores alternativos. También buscan favorecer la competencia.
NEBA aprobado
La nueva propuesta aprobada proporciona "mayor flexibilidad para que los rivales de Movistar configuren sus ofertas comerciales con velocidades diferentes". Además los alternativos podrán lanzar ofertas de fibra óptica de hasta 30 megas utilizando la red de Movistar en acceso indirecto.
Diferencias con respecto a la regulación anterior
Hasta el momento, un operador alternativo como Jazztel, Orange o Vodafone pagaba un precio fijo por cada cliente en función de la velocidad que tenía contratada (6, 10, 20 megas, etc). Con NEBA, los rivales de Movistar seguirán pagando un precio fijo por cliente pero tendrán que contratar además capacidad para los abonados de una determinada zona. En total hay una veintena de puntos de interconexión en España que más o menos se corresponden con las provincias. Por eso, cada compañía tendrá que calcular en función del número de abonados y de las velocidades que tengan contratadas el ancho de banda que necesita solicitar a Movistar.
¿Es el fin de la tarifa plana? Está más cerca
La nueva regulación no significa que los operadores vayan a terminar con el modelo actual de tarifa plana de forma inmediata, eso sí, lo tendrán más fácil y tendrán más argumentos para poner coto a las descargas ilimitadas. Al contratar una determinada capacidad, los operadores no querrán tener en sus filas clientes intensivos que consumen mucho ancho de banda. Cuanto menos caudal contraten a Movistar, mayor será el ahorro. En realidad lo que cambia es el modelo de facturación entre compañías.
La parte positiva es que las compañías tendrán libertad para configurar sus ofertas y podremos ver en el mercado modalidades diferentes, por ejemplo, 11,25 Mbps, 27 Mbps o 8,5 Mbps en función de las necesidades que tenga el usuario.
Niveles de servicio
Según los datos que proporciona el regulador las compañías deberán elegir entre tres niveles:
- Best Effort: utilizado para el acceso a Internet por los usuarios residenciales.
- Oro, destinado a empresas, (asegura mayor calidad de servicio).
- Real Time: diseñado para proporcionar servicios de telefonía IP.
Es pronto para saber cómo actuarán las compañías porque como decíamos, podrían haber terminado con el modelo de tarifa plana hace tiempo, eso sí, Neba abre la veda a que haya limitaciones en el servicio relacionadas con el ancho de banda consumido.