 Internet


RetroShare: ¿El cliente P2P definitivo?
Los P2P tuvieron tiempos de gloria, pero últimamente venían en caída con el auge de las descargas directas. La caída de las últimas no ha hecho más que revitalizar al peer to peer, pero en vez de quedarse en el molde de lo ya conseguido y lucrar de ello, algunos clientes P2P como RetroShare han hecho los cambios necesarios para satisfacer las nuevas necesidades de los internautas actuales: anonimato, privacidad, accesibilidad. RetroShare es un cliente p2p open source descentralizado, pero también una plataforma de comunicación privada. ¿Estamos ante el cliente p2p definitivo?
Como en cada suceso importante que remueve cierta estabilidad conseguida, la caída de los cyberlockers obligó a que se pensaran nuevas formas de compartir archivos a través de la red. Bueno. A pensar nuevos, a recuperar viejos y a revitalizar presentes opacados. Con este ambiente, el P2P y el Bittorrent en general se volvió a mirar con cierto enamoramiento por lo mejor filtrado que se encuentra hoy por los indizadores y por el trabajo más a conciencia de los usuarios. Junto con el surgimiento público del Magnet Link y sus cualidades ventajosas para generar una comunidad de descargas descentralizadas y más privadas, han surgido variantes como por ejemploRetroShare, un cliente P2P descentralizado para compartir archivos entre diferentes plataformas.
Presentado como la nueva generación de herramientas para compartir archivos en línea, RetroShare viene a traer un sistema P2P que permite una conexión encriptada o cifrada de alta seguridad en la cual sólo tú y el origen o destinatario de los archivos sabrán el contenido de los paquetes intercambiados. Es decir, completo anonimato ante tu ISP, por ejemplo. RetroShare no usa servidores, por lo que tampoco tendrás que registrarte para comenzar a compartir, salvo por la creación de perfiles que son descartables. Esto es ideal para crear pequeñas redes para compartir archivos, tanto sea de dos o de más participantes, además de contar con un chat seguro gracias a encriptación, por lo que también RetroShare puede ser tomado como una plataforma de comunicación segura multiplataforma.
 Transferencias en RetroShare
Para comenzar a compartir, tienes que crearte un nuevo perfil utilizando un correo de referencia, un nickname, una locación referencial como (Inicio, Laptop, Móvil) y estableciendo un gpg que será tu identificación aleatoriamente generada por RetroShare para identificarte temporalmente en pequeñas redes virtuales. Toda la comunicación está encriptada usando OpenSSL. Para tener una referencia de su funcionamiento, RetroShare es casi una Darknet, siendo casi imposible de rastrear por parte de terceros. Adicionalmente a la forma de compartir archivos entre usuarios conocidos luego de descargarlo desde extraños de forma anónima, RetroShare también ofrece una comunidad con foros muy activos, soporte para plugins, autenticación GnuPG, apertura de puertos UPnP y NAt-PMP, creación de listas de amigos, mensajes privados y hasta una plataforma abierta a la videoconferencia y a la comunicación VoIP.
-
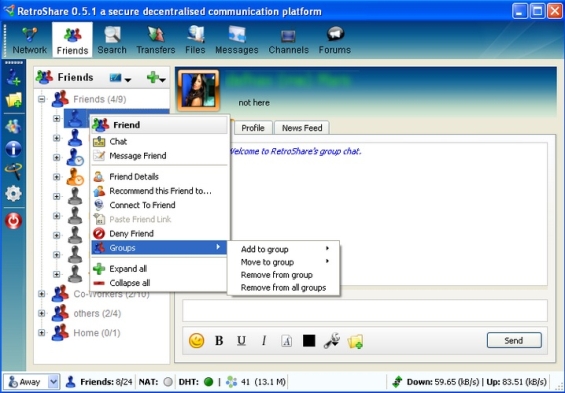 Crea listas de amigos para comunicarte de forma privada

-
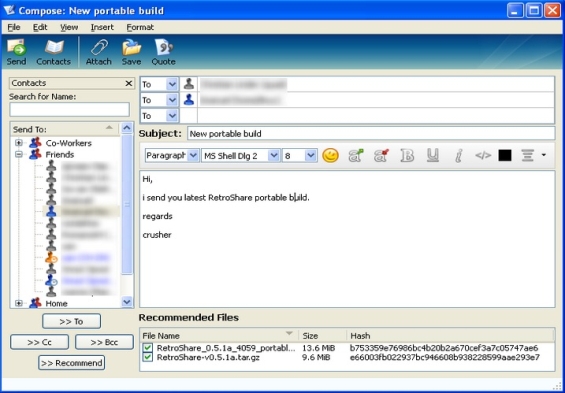 Correo encriptado en este cliente P2P

El creador de RetroShare, un tal Dr. Bob, insiste con que “se trata de crear un espacio privado en Internet. Una red de colaboración social donde puedes compartir todo lo que quieras. Un espacio que está libre de las miradas indiscretas de los gobiernos, empresas y anunciantes. Esto es de vital importancia ya que nuestra libertad en Internet está cada vez más amenazada.” Según el trabajo del cliente P2P Retroshare y su disponibilidad para los principales sistemas operativos, en varios idiomas, con código abierto y haciendo foco en necesidades reales y actuales de los usuarios, podríamos estar en frente a una plataforma de comunicación descentralizada de éxito.
Primera entrevista a Kim Dotcom: “no soy el rey de la piratería”
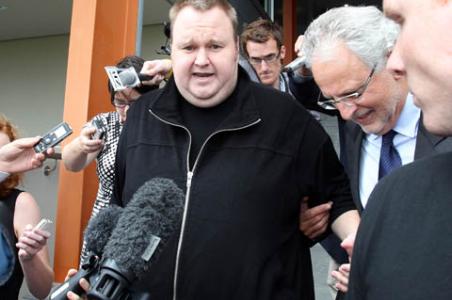
Acaba de quedar en libertad vigilada, confinado a su lujosa mansión en las antípodas, y ya tenemos las primeras declaraciones de Kim Dotcom, el fundador de Megaupload. En ellas muestra su extrañeza por la detención de que ha sido objeto ya que en 7 años que llevan funcionando sus controvertidos servicios sólo habían sido demandados en una ocasión por alguien que no tenía relación con los estudios de cine y además sus asesores legales habían asegurado que no corrían peligro de ser perseguidos por la Ley. Pues menos mal. A continuación te extractamos algunos de los momentos más interesantes de la entrevista que acaba de conceder.
Kim manifiesta preocupación por la “pesadilla” que están viviendo él y su esposa, embarazada de mellizos, que les impide conciliar el sueño por las noches.
A través de una larga entrevista concedida al canal neozelandés 3news, el señor Dotcom (suena raro, ¿verdad?) se defiende de la persecución legal argumentando que no se le debería pedir a Megaupload responsabilidad por acciones de sus usuarios. Además la propia legislación sobre privacidad de las comunicaciones electrónicas impedía a Megaupload “asomarse” a los contenidos del tráfico de datos generado por sus clientes, por lo que tampoco podían verificar si estaban subiendo contenidos protegidos por copyright.
En su defensa se escuda en el típico disclaimer que recordaba a los usuarios que no estaba permitido el tráfico de datos con contenido sujeto a derechos de autor cuya propiedad no fuera del propio usuario. Vamos, la típica letra pequeña que nadie se lee o a la que casi nadie hacía caso en este supuesto.
Recuerda Kim que incluso se había habilitado la posibilidad para casi dos centenares de empresas detentatarias de distintos derechos de autor de poder eliminar los contenidos que infringieran los términos de servicio, incluyendo grandes estudios de cine o la propia Microsoft.
También considera desproporcionada la cifra en la que se ha cuantificado el daño causado a la industria. Esos famosos 500 millones de dólares de lucro cesante se referirían únicamente a la industria musical y se ceñiría a un periodo de dos semanas. Esto obligaría a recalcular la cantidad con la que se habría dañado a la industria musical en todo un año por un valor de 13.000 millones de dólares al año. Kim Dotcom recuerda que la cantidad total de dinero que mueve la totalidad de la industria musical en un año es de 20.000 millones, por lo que estas acusaciones serían exageradas.
Kim se considera a sí mismo como un “cordero sacrificial”, la forma anglosajona de expresar el concepto de “chivo expiatorio“, que según el economista Carlos Rodríguez Braun es el mejor amigo del hombre.
Aduce que es un blanco propicio por su notoriedad, su visibilidad (que él mismo siempre ha propiciado, dicho sea de paso) en Internet, su lujoso y “ostentóreo” tren de vida, sus carísimos bugas con matrículas personalizadas y fiestas de ultralujo.
Según sus palabras no hacían nada ilegal y Megaupload no era el paraíso para los piratas. Apunta además a otros servicios que incluso están domiciliados en los Estados Unidos de América (Mediafire, Rapidshare, Filesurf, Filesonic…) e incluso a los servicios de almacenamiento masivo en la nube de las grandes compañías como SkyDrive de Microsoft o Drive de Google.
Apunta también como responsable de la generalizada piratería a la falta de disponibilidad de los contenidos en Europa con respecto a Estados Unidos. Esas ventanas de comercialización y/o distribución de películas o series que hace que una peli se pueda comprar en DVD/Blu-Ray en un pueblecito de Michigan mientras que en una capital de la vieja Europa aún no se ha estrenado en el cine. El ansioso espectador que ya puede ver los trailers no puede esperar 6 meses a que se estrene en su ciudad cuando la película ya está olvidada en USA. Argumenta que el no es el rey de la piratería, que simplemente ofrecía a sus usuarios almacenamiento on line de contenidos y ancho de banda.
Curiosamente expone que la MPAA, la asociación que reúne a la industria del cine estadounidense, nunca se dirigió contra Megapuload para pedirle que cesara su actividad, nunca le denunciaron ante los tribunales a pesar de que se le culpa de haber causado tantas pérdidas a los estudios.
Tranquiliza también al entrevistador al asegurar que no tiene ninguna intención de huir de la Ley ni fugarse… tampoco tendría ni a dónde hacerlo ni fondos para mantenerse al tener sus cuentas bloqueadas. Dice que le queda luchar para demostrar que no es un criminal, que es alguien que ha creado un sitio exitoso que satisface una demanda que necesitaban millones de personas en todo el mundo. ─[3news]
Mozilla da un paso al frente y lanza Collusion para Firefox: “es hora de saber quién te está rastreando”
</embed>
Si no estas pagando por algo, no eres el cliente, eres el producto que se vende.
Andrew Lewis.
Bajo esta cita de Lewis al comienzo de la página, Mozilla ha dado un paso la frente en las últimas horas, único si pensamos en la presión que ejercerá sobre la rastreo en web con el plugin que acaba de construir, Collusion. Si Google, Facebook o ayer Twitter nos indican que nuestros datos son utilizados por terceros para estudiar nuestros comportamientos, Mozilla nos aporta su propio add-on para Firefox. Collusion nos muestra cómo y qué empresas nos siguen a medida que navegamos por la web.
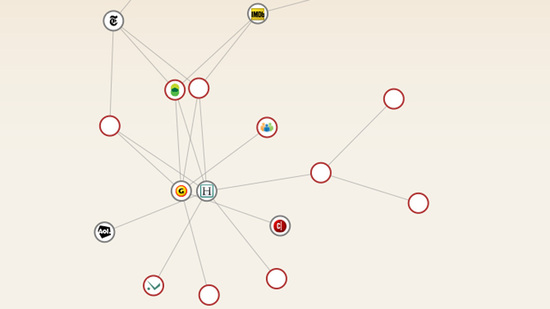
Lo que vemos sobre las imágenes es el software en acción, una demostración visual que nos va mostrando de qué forma se teje ese seguimiento a partir de una primera visita a alguna web por parte del usuario. Un sistema que nos proporciona los datos y las conexiones tras ese primer enlace y el seguimiento de terceros y redes de publicidad que “surgen”.
Collusion ha sido presentado hace unas horas durante las charlas TED por el CEO de la compañía Gary Kovacs, quién describió el plugin de la siguiente manera:
En este campo nos encontramos con un área de protección al consumidor casi nulo. Un precio demasiado alto el que se pide por conectarnos, por lo que es hora de que los espectadores sepan quién nos está rastreando.
El creador del software fue el programador Atul Varma, quién explica a través de su blog las razones para su construcción:
Yo no sabía mucho acerca del seguimiento web en sí mismo, por lo que intenté crear un complemento para Firefox que me ayudara a visualizar mejor qué es lo que ocurre realmente. Los resultados una vez construido son realmente inquietantes.
Y es que el resultado es un sistema que nos permite visualizar cómo nuestros datos se van extendiendo por el tejido del mapa web, cómo van pasando de una empresa a otra a medida que navegamos. A través de unos círculos que aparecen por cada rastreo, el usuario puede observar cómo acudir a un nuevo sitio conlleva “traspasar” nuestra información a una nueva compañía (terceros) sin que lo supiéramos.
Cada vez que Collusion detecta que los datos se envían a otro espacio, el plugin crea un nuevo punto rojo (si son anunciantes), gris (si es un sitio web) o azul. Luego muestra los vínculos entre los sitios que visitamos y el seguimiento con el que se está trabajando.
Durante la demostración realizada por Mozilla se acudió a sitios como IMDB, New York Times o The Huffington Post. El mismo Kovacs citó a su propia hija explicando que en la mañana la joven había acudido a cuatro páginas durante su desayuno encontrando un rastreo de hasta 25 lugares diferentes. Tras un día entero de navegación, la joven acabó siendo rastreada por 150 sitios.
Hay que aclarar que Collusion no soluciona el rastreo, para eso ya existen otros plugins. El add-on sólo nos ofrece la información de aquellos que nos rastrean. Una herramienta tremendamente eficaz con la que alertar a todos los usuarios del seguimiento diario al que somos sometidos sin nuestro consentimiento. Un espía para aquellos que nos espían
Pakistán anuncia plan para destruir la red: hardware capaz de bloquear 50 millones de URLs al día
Si creíamos que lo habíamos visto todo acerca de la censura en la red “agárrense” con la idea que está a punto de instalarse en Pakistán. En un país donde actualmente se censura toda la red de forma manual, acudiendo a los principales proveedores locales y las dos principales empresas, la idea no parece suficiente. El gobierno del país tiene pensado implementar un hardware automatizado para censurar la red, un sistema capaz de filtrar hasta 50 millones de URLs al día.
Primero las bases de este plan al que podemos catalogar de asesinato a la red sin contemplaciones. La idea apareció la semana pasada a través de una solicitud del propio gobierno que decía así:
Los ISPs de Pakistán y los proveedores de la columna vertebral de la red del país han expresado su incapacidad para bloquear los millones de sitios no deseados utilizando los actuales sistemas de bloqueo. Por esta razón se requiere de un sistema de filtro nacional de URLs y bloqueo en todo el país.
Un plan que consiste en instalar el hardware en tres enclaves: Karachi, Lahore e Islamabad, desde donde existirán unos centros o bases dedicadas a la gestión de esta censura sin precedentes.
Según la hoja de ruta presentada en el PDF de la semana pasada, la lista de “objetivos” de este sistema intentaría:
Ser capaz de filtrar y bloquear las URLs, desde el nivel de dominios hasta niveles de sub-carpetas de archivos y tipos de archivo en la red. Un hardware independiente con un tiempo de actividad del 100% que proporcione el monitoreo remoto a través de SNMP, y que haga el trabajo sobre el modelo estándar OSI (con las que se mueven aplicaciones como Skype o los navegadores web).
Una auténtica locura donde, según describen, cada instalación debería ser capaz de filtrar el tráfico de 100 Gbs en menos de 1 milisegundo de retraso, donde cada pieza de hardware debe ser capaz de manejar listas de bloqueos de hasta 50 millones de URLs al día.
La propuesta no queda ahí, la misiva también habla del futuro del sistema, futuro que se espera implementar en el filtrado de protocolos como SMTP o FTP, es decir, que los ciudadanos del país pueden ver muy pronto como sus direcciones de correo son escaneadas y bloqueadas por el gobierno.
De cumplirse la propuesta, Pakistán podría convertirse en el primer país en el mundo en instaurar la muerte de Internet tal y como la conocemos. Una censura sin precedentes en ningún otro punto del planeta.
Google ofrece 1 millón de dólares para los hackers que logren vulnerar Chrome con Windows 7
Será a partir de la próxima semana durante las conferencias sobre seguridad CanSecWest. Los premios, un total de hasta 1 millón de dólares para aquellos hackers que consigan hackear su navegador Chrome en varios equipos con Windows 7 instalado.
Los premios estarán repartidos según la gravedad conseguida, una serie de “recompensas” que irán desde los 60.000 dólares hasta los 20.000 dólares en un montante total que según anuncia la compañía llegaría hasta la mágica cifra del millón. Además, todos los premiados recibirán un chromebook.
En su sexto año, el concurso Pwn2Own se vuelve a producir durante las conferencias CanSecWest. Lo que se busca es claro, a la vez que los hackers tratan de encontrar de forma remota vulnerabilidad en los navegadores y software, las compañías perfeccionan sus próximos parches y actualizaciones.
En el caso de Google y su navegador Chrome el premio aumenta por una razón. El año pasado tanto Internet Explorer como Safari fueron vulnerados. No así en el caso de Chrome, del que no se consiguió ningún exploit.
Tanto Chris Evans como Justin Schuh, ambos miembros del equipo de seguridad de Chrome, explicaban la razón de que la compañía llegue a ese millón por encontrar fallos de seguridad en su navegador:
Si bien estamos orgullosos de la trayectoria principal de Chrome en las competiciones anteriores, el hecho es que no recibiera ninguna hazaña significa que es más difícil de aprender y mejorar. Para maximizar las posibilidades de recepción de las hazañas de este año, hemos subido la apuesta. Llegaremos hasta el 1 millón de dólares de recompensa.
Finalmente y a través del blog de la compañía, Google aviva una nueva polémica en torno a Pwn2Own. La compañía retirará el patrocinio del concurso tras este año si no realizan cambios en sus términos. La razón es que las reglas permiten a los hackers no revelar todos los detalles de las vulnerabilidad encontradas en los navegadores si no lo desean. Según Google:
La comunidad whitehat necesita encontrar solución a los problemas, estudiarlos. Nuestro objetivo es hacer una web lo más segura posible.
A partir del 7 de marzo comenzará la Pwn2Own. Hasta 1 millón de dólares de recompensa en juego por romper la seguridad de Chrome.
Facebook podría acceder a los SMS de los usuarios de su aplicación móvil
Hay una buena práctica que, realmente, pocos usuarios suelen aplicar a la hora de instalar una aplicación móvil en su smartphone: los términos y condiciones del servicio que, aunque sean una parrafada de verborrea legal, a veces muestran que las aplicaciones acceden a más información de la que realmente requieren. Los datos personales de los usuarios son un negocio que sirve, por ejemplo, para segmentar a los usuarios de una plataforma y ofrecer publicidad mucho más dirigida y enfocada al usuarios; un negocio bastante lucrativo para compañías como Facebook. Precisamente, según un informe publicado el Sunday Times, la aplicación móvil de Facebook estaría accediendo a los SMS almacenados en el smartphone del usuario.
Según informa el diario británico Sunday Times y se han hecho ecos otros medios, Facebook habría admitido que accede al almacén de mensajes del smartphone de los usuarios que tienen instalada la aplicación móvil de esta red social con el objeto de recabar datos para preparar el lanzamiento de un nuevo sistema de mensajería. Si bien este hecho no se puede decir que sea una buena práctica o una jugada limpia por parte de Facebook, tampoco creo que sea necesario “rasgarse las vestiduras” puesto que hay muchas otras aplicaciones que tienen acceso a más datos de los que deberían, por ejemplo Flickr también accede a los mensajes al igual que Yahoo Messenger.
¿Y por qué es llamativo entonces? Parece que este tipo de situaciones comienza a ser una práctica habitual dentro del sector de las aplicaciones móviles hasta llegar al punto de detectarse aplicaciones que podrían interceptar las llamadas del usuario o permitir acceso a la cámara de fotos o vídeo del terminal.
No es cuestión de alarmarse, sino que los usuarios deberían prestar atención a los contratos (porque los términos de uso son, realmente, un contrato) a los que dan consentimiento explícito y revisar a qué tipo de datos necesita acceso la aplicación que están instalando y evaluar si, realmente, tiene lógica que deban acceder a éstos datos eso sí, por parte de los desarrolladores de las aplicaciones, también se debería fomentar la transparencia e indicar, de una manera clara, todos los datos a los que tener acceso y permisos necesarios.
En otro orden de cosas, ¿qué nuevo sistema de mensajería estará preparando Facebook?
Ono duplica a la velocidad a los clientes de 6 Mb y aumenta 15 Mb al resto, pero con condiciones
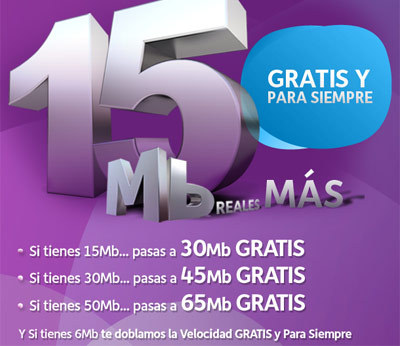
Los clientes de Ono podrán acogerse a un aumento de velocidad permanente de 15 Mb sobre la velocidad contratada o a una duplicación para los de 6 Mb si aceptan un compromiso de permanencia de 12 meses. Este detalle no se menciona en el comunicado que hoy ha emitido la compañía.
Ono ha comunicado hoy el aumento indicando que se trata de una mejora "gratuita", aunque sin precisar en la nota de prensa que los clientes que se quieran beneficiar deben aceptar un compromiso de permanencia de 12 meses, con una penalización de 90 € en caso de incumplimiento.
Se trata por tanto del mismo aumento del que habíamos hablado hace unas semanas pero que sólo se promocionaba a través de la página Facebook de la operadora.
La única novedad por tanto es que los clientes de 6 Mb también pueden acojerse, pero en este caso la velocidad se quedará justo en el doble, 12 Mb.
Las nuevas velocidades puede solicitarse a través del espacio de clientes en su web o llamando al servicio telefónico de atención al cliente.
Blindaje contra la llegada del FTTH de Movistar
Ono asegura que esta es la respuesta a la cada vez mayor demanda de velocidad en los hogares.
Es por ello, que resulta imprescindible contar hoy con altas velocidades de navegación que den respuesta de calidad al uso intensivo que realizan los usuarios, como jugar en la videoconsola online, mientras otro ve una película en 'streaming' en alta definición, tener varios ordenadores intercambiando archivos o sesiones de chat con videollamadas, ente otros.
Pero evidentemente 15 megas más de velocidad también son un atractivo muy importante con el que Ono espera retener a los clientes de otras operadoras, sobre todo en los cada vez mayores puntos donde tiene o tendrá que competir en los próximos meses con los 50 Mb FTTH de Movistar, como en Valencia y Barcelona.
No disponible para los nuevos clientes
Los nuevos clientes tendrán que contratar las velocidades que se ofrecían hasta ahora, pero podrán solicitar el aumento una vez concluya el periodo promocional, que habitualmente es de 12 meses.
EA busca testers mediante EA Campus 2012
Si desde que has tenido uso de razón siempre tuviste el deseo de trabajar dentro de la industria de los videojuegos, sin importarte el campo al que pertenecer…¡Estás de enhorabuena! Ya que la Fundación Universidad-Empresa abre el plazo de inscripción para participar en la primera edición de EA Campus, que se desarrollará en Madrid del 16 de abril al 8 de junio de 2012, con el objetivo de formar a 40 jóvenes como futuros testers lingüísticos.
Para el que no lo sepa, un tester lingüístico es la persona encargada de asegurar la calidad de todo texto, tanto oral como escrito, que aparece en un videojuego. Entre sus responsabilidades esta la revisión y comprobación de la correcta legibilidad de los nombres en los créditos, el uso de las palabras adecuadas para cada contexto, la correspondencia del texto con la imagen, el doblaje, y la terminología idónea del juego. Hay que destacar que es un trabajo que está en pleno auge.
La iniciativa, promovida por la multinacional Electronic Arts, líder en software de entretenimiento interactivo, la Fundación Universidad-Empresa y la Universidad Francisco de Vitoria, está dirigida a jóvenes mayores de 18 años con una formación mínima de Bachillerato, interés por las nuevas tecnologías y la industria de los videojuegos, y nivel alto de inglés. Los interesados en participar en el programa deberán ser nativos en alguna de siguientes lenguas: alemán, checo, danés, español, holandés, finés, francés, griego, húngaro, italiano, noruego, polaco, portugués, ruso o sueco.
En el proceso de selección se valorarán también aspectos tales como: habilidades y conocimientos lingüísticos; experiencia previa en entornos internacionales, capacidad de análisis y de resolución de problemas; habilidades de comunicación; atención al detalle; manejo de software / hardware común; trabajo en equipo.
Los candidatos seleccionados, que recibirán una bolsa de ayuda al estudio de 300 euros brutos mensuales, seguirán un programa de formación in-company centrado en productos y líneas de negocio EA, complementado por formación específica en habilidades profesionales.
Al término del programa, impartido íntegramente en inglés, los participantes recibirán un certificado de formación continua expedido por la Universidad Francisco de Vitoria. Aquellos que hayan demostrado un mayor aprovechamiento tendrán la oportunidad de incorporarse laboralmente a Electronic Arts.
EA Campus 2012 se desarrollará en la sede madrileña de Electronic Arts del 16 de abril al 8 de junio de 2012, en horario de mañana (10.00 - 14.00 horas) o tarde (15.00 - 19.00 horas).
Así que ya sabéis, ¡no dejéis escapar esta oportunidad!
Movistar ultima una conexión FTTH de 200 megas con 20 Mb de subida
Los 200 megas están llamados a convertirse en la nueva frontera de la banda ancha en nuestro país. Al lanzamiento de los 200 megas de Ono responde ahora Movistar con una conexión FTTH de 200/20 Mb que lleva en fase de pruebas desde el mes de diciembre y se ha empezado a comercializar entre empresas en Madrid.
La afirmación que Movistar hacía en su site descubre la fibra hace unos meses no es simplemente un eslogan publicitario. La operadora inició en diciembre pruebas con un nuevo perfil de velocidad sobre la red FTTH, con 200 Mbps de descarga y 20 Mbps de subida.
Las pruebas se vienen realizando con la ONT Huawei HG8240, capaz de suministrar hasta 1 Gbps, conectado al router Comtrend 5813n. Sin salir de la red de Telefónica, la velocidad alcanzada con 4 descargas HTTP paralelas es de 23.002,86 KB/s, unos 184 Mbps. Con uTorrent la velocidad de descarga P2P llega a 20,5 MB/s. Aunque con los valores de las pruebas que nos han llegado no se alcanza el 100% de la velocidad, es lógico esperar que en el momento de lanzamiento Movistar haya pulido el rendimiento para ofrecer velocidad real, tal y como hace en las conexiones de 50 y 100 megas.
Sabemos que el nuevo perfil de 200/20 Mbps es compatible con Imagenio y como ocurre en los 50 y 100 Mb, el servicio de TV no resta sin resta caudal a internet. La fase de pruebas ya ha concluido y actualmente los comerciales lo están ofreciendo a empresas en Madrid, indicando que estará disponible "en breve".
Los 200 megas de Movistar harán sombra a los 200 Mb de Ono, ya que la cablera ha decidido ofrecer solo 15 Mb de velocidad de subida, frente a los 20 Mb que tendrán los de Movistar.
Fileserve vuelve a permitir compartir ficheros
Después del cierre de Megaupload, buena parte de los servicios de alojamiento de ficheros adoptaron fuertes restricciones ante una posible actuación en su contra. Fileserve fue una de ellas y ahora, pasado el miedo inicial, vuelve a permitir descargar ficheros ajenos.
La actuación de la FBI contra contra el portal MegaUpload y sus administradores generó toda una oleada de reacciones en la competencia, añadiendo limitaciones a sus servicios. Por poner dos ejemplos, tanto Fileserve como Filesonic dejaron de permitir compartir ficheros, y sólo se podían descargar los archivos propios.
Este movimiento era claramente defensivo, ya que al permitir únicamente que la misma persona descargase los ficheros que había subido, convertía a estos portales en centros de copia de seguridad, y no de compartición de enlaces, seguramente el uso más extendido de los mismos hasta la fecha.
Otros, como RapidShare, seguían manteniendo el mismo modo de funcionamiento, pero este pasado fin de semana nos hacíamos eco de las grandes limitaciones en velocidad que había puesto a las cuentas gratuitas, y que imposibilitan en la práctica la descarga de ficheros grandes.
Ahora, una vez pasado el ajetreo inicial y, quizás, intentando aprovechar el movimiento de RapidShare, Fileserve parece haber reconsiderado su posición para volver a funcionar como lo hacía antes de que nada pasase, e intentar hacerse con un mercado que ahora mismo no tiene dominador en el que muchos han migrado a sistemas P2P como BitTorrent para descargar.
El fundador de Megaupload sale de la cárcel en libertad condicional
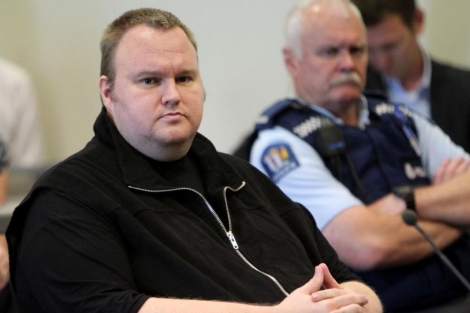
El fundador de Megaupload, Kim Schmitz o 'Dotcom', cuya extradición pide Estados Unidos por supuesta piratería informática, ha sido excarcelado después de obtener la libertad condicional en Nueva Zelanda, informaron medios locales.
El juez Nevin Dawson del Tribunal del distrito de North Shore otorgó la libertad condicional a 'Dotcom' por considerar que el informático alemán no representa un peligro de fuga, que si vieron el pasado 25 de enero y el 3 de febrero los magistrados que esas dos ocasiones fallaron mantener en prisión preventiva al acusado.
"Me siento aliviado de poder regresar a casa y ver a mi familia, a mis tres pequeños hijos y a mi esposa embarazada", comentó 'Dotcom' a los periodistas y añadió que: "solo quiero irme a casa". Dotcom comentó además que se siente "un poco como si hubiera realizado una audición para el 'American Idol'", en alusión a un famoso concurso de televisión estadounidense.
Una vez completados los trámites para su puesta en libertad y hechas estas declaraciones, el fundador del portal Megaupload abordó un vehículo que le aguardaba mientras era protegido por escoltas personales.
Las condiciones impuestas a Dotcom para obtener su libertad provisional son, entre otras, que no acceda a internet ni a transporte aéreo y que no se aleje más de 80 kilómetros de su propiedad.
'Dotcom' fue detenido el 20 de enero en su mansión en las afueras de Auckland (Nueva Zelanda), junto con otros tres directivos de Megaupload en el transcurso de una operación policial internacional que incluyó el cierre de su portal de descargas en internet y detenciones en Europa.
Junto con 'Dotcom' fueron detenidos los alemanes Mathias Ortmann, de 40 años y cofundador de Megaupload, y Finn Batato, de 38 años y responsable técnico del portal, así como el holandés Bram van der Kolk, de 29 años y jefe de programación, todos ellos fueron puestos en libertad días atrás.
En la decisión escrita facilitada a Efe por el Ministerio de Justicia, el juez Dawson indicó que desde el operativo del 20 de enero las autoridades no han decomisado otros bienes significativos y por lo tanto "no hay evidencia" de que los tenga.
También agregó que 'Dotcom' tiene un buen argumento al defender que "él tiene muchas razones para quedarse (en Nueva Zelanda) y pelear por el futuro de su familia y sus bienes decomisados".
Por su parte, la fiscalía expresó su preocupación por los pasaportes que tiene 'Dotcom' con identidades diferentes, pero el juez Dawson indicó que no existen evidencias que indiquen que estos documentos oficiales hayan sido utilizados de forma ilegal.
El juez Dawson también sopesó nuevas pruebas y señaló que sólo tiene dos nacionalidades, de Alemania y Finlandia, y no tres como se creía anteriormente. En el caso de fuga a esos dos países "no podrá ser extraditado a Estados Unidos para afrontar un juicio, pero puede ser procesado en uno de estos dos lugares" y por lo tanto no es "inmune", agregó.
Por otro lado, también se fijó que el próximo agosto se celebrará la primera vista del proceso judicial de extradición de los cuatro ejecutivos de Megaupload, que se prevé durará unas tres semanas, informó Radio Nueva Zelanda. Estados Unidos quiere juzgar a un total de siete ejecutivos de Megaupload, entre ellos los cuatro detenidos en Nueva Zelanda, de diversos piratería informática, crimen organizado y blanqueo de dinero.
A Megaupload se le atribuye haber causado más de 500 millones de dólares (381 millones de euros) en pérdidas a la industria del cine y de la música al transgredir los derechos de autor de compañías y obtener con ello unos beneficios de 175 millones de dólares (133 millones de euros)
Global Blackout, operación para intentar “apagar Internet”
 Según un documento de Pastebin, al parecer el colectivo Anonymous ha lanzado la Operation Global Blackout cuyo objetivo no es otro que producir un gran apagón en Internet el próximo 31 de marzo a modo de protesta contra SOPA, WallStreet y nuestros líderes irresponsables y banqueros corruptos. ¿Cómo?
La idea es atacar mediante DDoS los 13 servidores DNS raíz que existen en el mundo, que son los que contienen la información en la que el resto de servidores DNS buscan para traducir nombres de dominio en direcciones IP. Es decir, que si la información que contienen esos 13 servidores no fuera accesible de ninguna forma, si por ejemplo un usuario intentara acceder a www.google.com, no podría; su navegador le enviaría ese nombre a un servidor DNS para que le indicara qué IP le corresponde y así poder realizar la conexión y servir la información, pero no contestaría ya que a su vez este acudiría a alguno de los servidores raíz en busca de esa información la cual no obtendría al estar fuera de juego.
La segunda pregunta obvia es cómo se puede tirar mediante DDoS servidores preparados para gestionar grandes cantidades de tráfico. Fácil, utilizarán una aplicación bautizada con el nombre de “Reflective DNS Amplification DDoS” que aprovecha una vulnerabilidad presente en muchos servidores de nombres gracias a la que es posible cambiar la dirección IP de origen del dominio consultado. Así, el programa hará peticiones a servidores DNS con la dirección IP de origen falseada, en vez de la verdadera será la de uno de los 13 servidores raíz, con lo que cuando el servidor DNS vulnerable responda, enviará paquetes al servidor raíz provocando que reciba muchas más peticiones de lo habitual y termine colapsando.
Esa es la teoría, en la práctica las posibilidades de que un ataque de este tipo tenga éxito son prácticamente nulas. Aunque el programa funcione y se logre aumentar el tráfico de los servidores DNS raíz, la arquitectura de estos es muy robusta y lo más importante, las IPs de los 13 servidores principales están respaldadas en servidores repartidos por todo el mundo. En resumen, se pretende tirar una infraestructura básica para el funcionamiento de Internet vía ataques distribuidos, pero resulta que dicha infraestructura también es distribuida así que los anula.
Y ojalá no tengan éxito, porque sinceramente me parece una operación completamente absurda. En general la experiencia nos dice que los DDoS sirven para poco en el 99% de los casos, y uno como el planteado efectivamente sería toda una demostración del poder de los ciudadanos para, por ejemplo, los políticos que están impulsado marcos regulatorios que pisan derechos y socavan la naturaleza libre de la red, o los banqueros sin escrúpulos que están haciéndoselo pasar mal a muchísimas personas, pero también acarrearía perjuicios a empresas completamente inocentes, asociaciones de todo tipo y a millones de usuarios de Internet.
Nokia Siemens paga hasta 50 € al mes por monitorizar tus conexiones ADSL e internet móvil
Nokia Siemens Networks quiere tomar el pulso en tiempo real a las redes de banda ancha que operan en España. Para ello están contratando directamente a usuarios particulares de ADSL, módem 3G y smartphones, a los que pagará entre 10 y 20 € al mes por mantener una aplicación de monitorización.
NSN es uno de los fabricantes líderes de equipamiento para redes de banda ancha, tanto fijas como móviles. Sus productos comprenden desde estaciones base de telefonía móvil hasta equipamiento para el núcleo de red. Para mejorar sus productos ha puesto en marcha el Estudio MQA, un proyecto con el que quieren de medir de forma continua el funcionamiento de las redes de telefonía móvil y ADSL de nuestro país. Para ello requieren de la colaboración de clientes de las tres principales operadoras que tengan contratada una tarifa de datos para smartphones o módem 3G y usuarios ADSL de cualquier operadora.
En el caso de los usuarios de smartphones, en el proceso de solicitud, se pide la marca y modelo. Si es aceptado, el usuario tendrá que instalar una aplicación que monitorizará algunos parámetros de la conexión y los remitirá periódicamente a NSN. El proceso es similar para los usuarios de módem 3G. En ambos casos, el llamamiento se dirige exclusivamente a clientes de Movistar, Vodafone y Orange.
En el caso del ADSL, no se exige ninguna operadora en concreto. Simplemente habrá que instalar un programa residente en segundo plano que monitorizará los datos.
La aplicación, denominada Mobile Quality Analyzer, recoge datos sobre cobertura, velocidad y estabilidad de la conexión. En concreto:
- Sesiones de Internet móvil: hora y duración de la sesión, velocidad de datos.
- Tráfico de la red: cuándo se ha abierto/cerrado la conexión y cuándo se ha cambiado de tipo de red, cuántos datos se envían y se reciben.
- Información de red: ubicación general de la célula determinada mediante el método de triangulación de torre (MCC, MNC, LAC, CID).
- Registro de navegación: Acceso a páginas puntuales.
- Calidad y servicio: nivel y calidad de señal en el momento de las conexiones.
- Perfil del sistema: modelo de ordenador, modelo de módem USB.
NSN asegura que la privacidad está garantizada ya que "en ningún momento se recoge información sobre el uso privado que haces con tu móvil (tus contactos, a quién llamas, a qué webs accedes, etc)". Hay que tener en cuenta que la aplicación consumirá unos 15 MB de transferencia al mes. Periódicamente también preguntará al usuario para que participe en una encuesta voluntaria.
Hasta 50 € al mes durante 12 meses
Para incentivar la participación, NSN pagará 20 € al mes a los colaboradores con módem 3G o smartphone y 10 € a los de ADSL, las tres opciones podrán combinarse de forma que es posible recibir 50 € al mes. La duración del estudio es de 12 meses.
Puedes ver más datos en la página web del estudio. No olvides leer detenidamente el contrato con las condiciones de uso.
dns-changer.eu comprueba si tus servidores DNS han sido modificados por un troyano
El próximo 8 de marzo se apagarán los servidores DNS que las autoridades mantienen para dar servicio a los miles de equipos que continúan afectados por el troyano DNS Changer. Para facilitar su detección, INTECO-CERT presenta una herramienta que comprueba el estado de los DNS utilizados por nuestro ordenador.
DNS Changer fue diseñado para, una vez dentro del equipo infectado, cambiar los servidores DNS del sistema operativo por unos propios, en manos de la red que controla el troyano. El segundo paso es acceder al router, probando credenciales por defecto, para cambiar la configuración DNS de forma que cualquier ordenador conectado a la red local utilice los DNS fraudulentos. Otra variante de este ataque afecta a algunos modelos de router Comtrend de Movistar.
Durante años, los creadores del troyano se han estado beneficiando de los ingresos publicitarios procedentes de las páginas web a las que dirigían a los usuarios los DNS bajo su control. Desde el pasado 8 de noviembre, tras la intervención del FBI, estos servidores son mantenidos por las autoridades, ya que aún hay miles de equipos infectados que dependen de ellos. Serán clausurados finalmente el próximo 8 de marzo.
Para facilitar la detección de equipos afectados, el centro de respuesta a incidentes de seguridad de INTECO ha puesto en marcha la versión en castellano de la web dns-changer.eu, desde donde cualquier usuario puede realizar una rápida comprobación de sus servidores DNS, verificando que no emplea los introducidos por DNS Changer.
Si el resultado de la prueba es positivo, puedes seguir estos pasos para restaurar el sistema.
Rapidshare capa las descargas gratuitas con ráfagas de 30 KB/s
Rapidshare deja de ser un servicio viable para los que quieran descargas directas sin pagar por ello. La velocidad de descarga de los usuarios gratuitos se ve gravemente perturbada con los nuevos cambios que ha introducido.
Uno de los claros ganadores con el cierre de Megaupload y la retirada voluntaria de Filesonic es Rapidshare, que había empezado a recuperar la popularidad que tuvo tiempo atrás.
Quizá por la excesiva demanda o para rentabilizar mejor el servicio, Rapidshare ha empezado a aplicar importantes limitaciones para los usuarios que lo utilizan sin estar registrados o bien con una cuenta gratuita. Estas limitaciones hacen que en la practica sea inviable utilizar el servicio sin pagar por el.
Descargas a ráfagas de muy baja velocidad
El primer cambio consiste en la imposibilidad de pausar las descargas, de forma que o se descarga el fichero completo de una vez o hay que empezar de nuevo desde el principio. Esto es un problema para ficheros muy grandes y sobre todos cuando la velocidad de descarga es muy lenta.
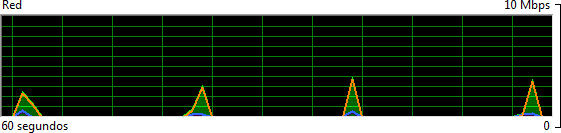
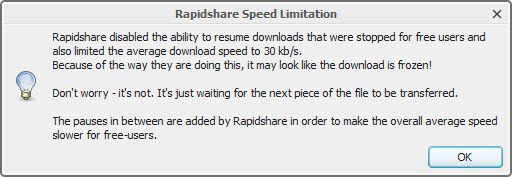
Y es que además, la velocidad media que un usuario gratuito recibe se ha visto reducida a tan solo 30 KB/s, lo que eternizará cualquier descarga. Lo que llama la atención es la forma en que RS ha implementado esta limitación, ya que no se trata de una reducción directa de la velocidad, sino que la descarga de un fichero se interrumpe y queda suspendida durante algunos segundos cada cierto tiempo.
La captura que abre este artículo ilustra este comportamiento. La impresión que tiene el usuario es que la descarga se queda colgada constantemente.
El primero en advertir esta situación ha sido el gestor de descargas JDownloader que ha añadido un mensaje para advertir a sus usuarios sobre estas limitaciones.
¿Has notado las limitaciones? ¿Qué servicio de descargas alternativo ofrece descargas que no sean de pago similares a las que hasta ahora venía ofreciendo RS?
Comparativa Tarifas de Banda Ancha Móvil: Febrero de 2012
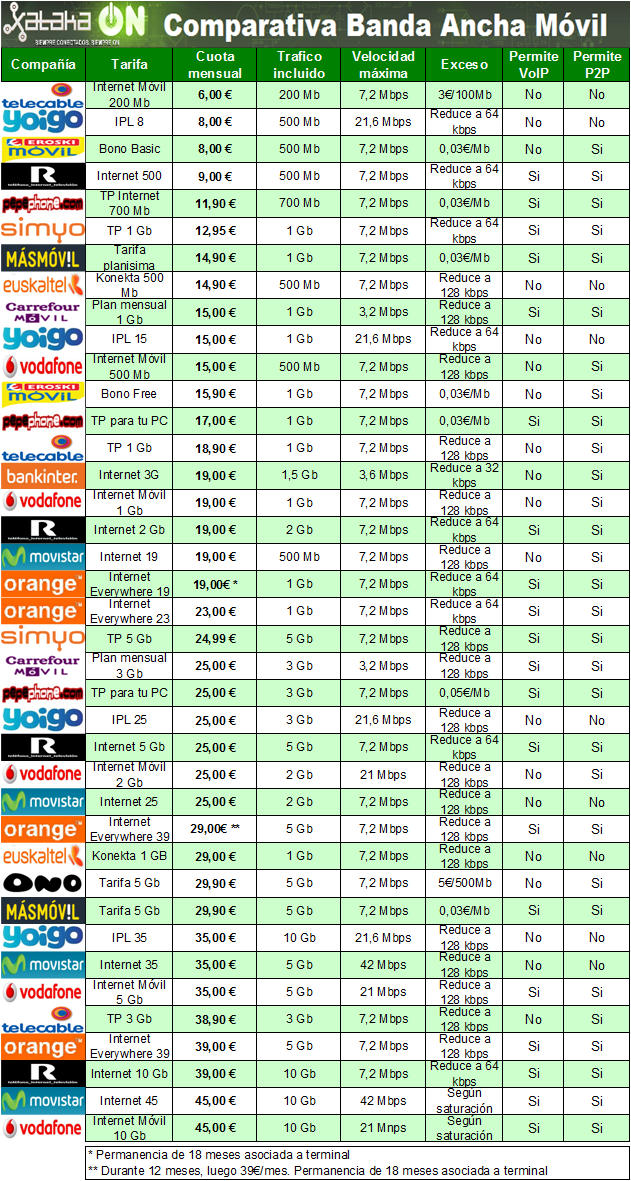
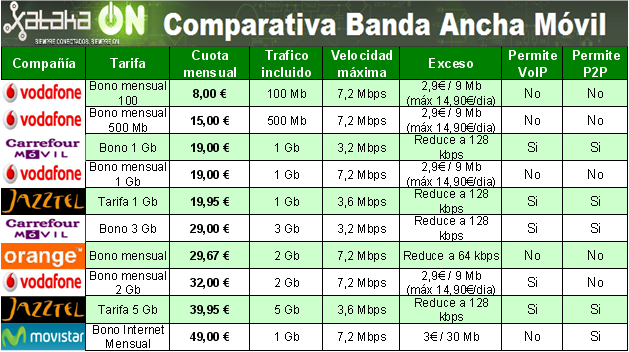
Un mes más publicamos nuestra comparativa de Banda Ancha Móvil. Las novedades son más bien escasas aunque interesantes, ya que Vodafone ha modificado sus tarifas de 2, 5 y 10 Gb mientras que móbilR doblará gratuitamente el trafico incluido en sus tarifas a partir del 1 de marzo.
A continuación vais a poder encontrar, separadas entre contrato y prepago, las tarifas mensuales para conectarse a Internet desde cualquier dispositivo que ofrecen tanto los distintos operadores con red propia como los OMVs. Las tarifas están ordenadas por el importe de la cuota.
Tarifas de contrato
Tarifas de prepago
Algunas anotaciones:
Las tarifas aquí mencionadas no incluyen el IVA y son validas para trafico generado en territorio nacional.
Aunque algunas de las tarifas arriba mencionadas permitan el uso de aplicaciones de intercambio de archivos P2P las operadoras dan menor prioridad al trafico generado por estas.
Los Operadores Móviles Virtuales hacen uso de la cobertura de un operador con red propia. La siguiente lista expone que cobertura usa cada OMV:
- Movistar: Ono.
- Vodafone: Pepephone, Eroski Móvil, Euskaltel, R, Telecable.
- Orange: Simyo, MásMóvil, Carrefour Móvil, Bankinter, Jazztel
Yoigo hace uso de la cobertura de Movistar allá donde no llega la suya.
Las cifras que el FBI presenta contra Megaupload
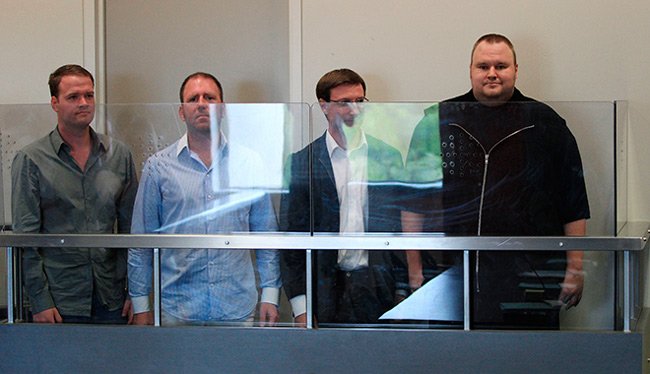 Kim DotCom, a la derecha, junto a otros empleados de Megaupload tras ser detenidos
Desde que el pasado enero el FBI cerrara Megaupload, poco o nada había trascendido al público sobre qué información manejaban las autoridades estadounidenses sobre el popular servicio de alojamiento de archivos. Hoy se han hecho públicas más pruebas y estadísticas obtenidas por el FBI, como por ejemplo la cifra de usuarios de Megaupload, que asciende a 66.6 millones y no a 180 millones, como presumía el sitio.
De todos ellos, tan sólo 5.86 millones subieron algún archivo (un 90% por tanto no lo ha utilizado para esto), siendo esta cifra en la que se ha apoyado el FBI para declarar que el principal uso que se le daba al servicio era descargar material de otros. Incluso se atreven a dar un ejemplo: un usuario subió 16.950 archivos, generó 34 millones de descargas y a cambio recibió 2.600 euros.
De momento, Estados Unidos ha arrestado a cinco personas y busca la extradición de Kim Dotcom, el fundador del sitio. Lo que vaya a ocurrir con Megaupload en un futuro es todo un misterio, aunque después de tantas semanas offline tengo mis dudas sobre la posible resurrección del mismo. Parece que el golpe del FBI ha sido definitivo.
Libertad bajo fianza para el co-fundador de Megaupload y obligación de no acceder a la red
A diferencia de Dotcom, el co-fundador de Megaupload, Mathias Ortmann, sí ha obtenido la libertad bajo fianza en el juicio que está teniendo lugar en Nueva Zelanda. La noticia no significa que el hombre pueda “escaparse” de la telaraña judicial ni mucho menos. A partir de ahora, Estados Unidos se basará en el tratado de las Naciones Unidas para obtener la extradición de los miembros del equipo del cyberlocker. Mientras, se confirma que el asalto a los miembros se produjo tras la monitorización remota del FBI.
Hace ya casi un mes desde que Megaupload fuera confiscado por el FBI y su equipo fuera detenido en Nueva Zelanda. Hasta ahora, el juicio ha transcurrido con la repetida negativa de los jueces en el país a la libertad bajo fianza, siempre con el argumento del posible riesgo de fuga de Dotcom.
Ortmann en cambio, el socio co-fundador de la plataforma, sí ha obtenido la libertad bajo fianza aunque como digo, el futuro que se le presenta más que incierto. Si hacemos caso al FBI, el hombre habría conseguido alrededor de 14,5 millones de dólares de Megaupload entre el año 2005 y el 2010. Además, el FBI asegura que habría que añadirle 3 millones en el año 2011.
Anne Toohey, fiscal del caso, ya había reiterado que al igual que Dotcom, el co-fundador de Megaupload de 40 años también podría presentar un riesgo de fuga.
En cualquier caso, la libertad condicional de Ortmann significa que podrá vivir en su casa mientras avanza el juicio al igual que los otros dos miembros del cyberlocker acusados, Bram van der Kolk y Finn Batato.
Junto a la noticia, los jueces han dejado claro que los tres miembros que disfrutan de la libertad bajo fianza no podrán hacer uso de Internet bajo ninguna circunstancia.
En cuanto a Dotcom, el próximo 22 de febrero volverá a comparecer ante la justicia. Mientras, se ha sabido que Estados Unidos tiene la intención de llevar a cabo el tratado con Naciones Unidas con el fin de extraditar a los acusados. El gobierno de Estados Unidos argumenta que si bien en el tratado de extradición no están estipulados los delitos por derechos de autor, en este caso los acusados están involucrados en otros delitos de delincuencia tipificados en el acuerdo. Un argumento que parece perfectamente orquestado con anterioridad.
Una falla sísmica se abre bajo la central de Fukushima
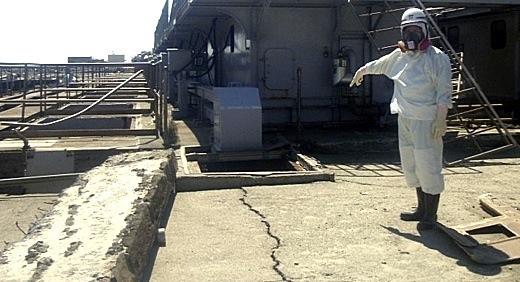
Las autoridades japonesas, que pretenden desmantelar la central de Fukushima a lo largo de las próximas cuatro décadas, pueden sufrir, mientras completan esta labor, mucho más estrés del que se le presupone a tan deli-cada tarea. El terremoto del 11 de marzo de 2011 no sólo asestó un golpe crítico a la planta nuclear, sino que puede haber propiciado que a partir de aquel momento esté mucho más expuesta a sufrir bajo sus suelos un nuevo sismo devastador. Según el trabajo de la Universidad de Tohoku (Japón), realizado a partir del estudio de 6.000 terremotos en la zona, el seísmo que provocó el catastrófico tsunami de magnitud 9,0 y uno posterior de 7,0 en Iwaki marcan la senda de una nueva falla que se habría instalado bajo Fukushima.
El estudio, publicado en la revista de la Sociedad Europea de Geociencias, Solid Earth, asegura que las autoridades niponas deben asegurar la estabilidad de la planta atómica maltrecha para evitar un susto mayor en el futuro por su delicada situación sismológica actual. Los 40 años que se han puesto de meta para desmantelar por completo la central y limpiar todos los elementos tóxicos potencialmente peligrosos para las personas y el entorno pueden ser un plazo demasiado amplio.
"Hay algunas fallas activas en el área de la central nuclear, y nuestros resultados muestran la existencia de anomalías estructurales similares tanto bajo la zona de Iwaki como bajo el área de la central de Fukushima Daiichi. Si tenemos en cuenta que se ha producido un gran terremoto en Iwaki no hace mucho tiempo, creemos que es posible que un terremoto con una fuerza similar ocurra en Fukushima", asegura en la revista Dapeng Zhao, profesor de geofísica en Tohoku y líder del equipo que realizó el estudio.
Un mes después del terrible seísmo que junto al posterior tsunami mató a más de 20.000 personas, un terremoto de magnitud 7,0 en Iwaki se convirtió en su mayor réplica registrada con el epicentro en tierra firme. Este terremoto tuvo lugar a 60 kilómetros al suroeste de Fukushima, central que se encuentra justo encima de una línea imaginaria que se podría trazar entre el seísmo de Iwaki y el del 11 de marzo.
Los investigadores analizaron seis millares de temblores registrados en la zona, provocados todos por un movimiento ascendente de fluidos magmáticos empujados por la placa del Pacífico. Estos fluidos se mueven hasta la corteza superior y pueden generar tensiones sísmicas en las fallas. Una situación inestable que ahora también se habría reproducido en la zona en la que se sitúa la instalación atómica, según el estudio de la Universidad de Tohoku. Aunque reconocen que no se puede predecir cuándo podría darse un terremoto de gravedad, aseguran que sus hallazgos deberían tenerse en cuenta no sólo para la central de Fukushima Daiichi, sino para las pruebas de resistencia de otras plantas cercanas, como Fukushima Daini, Onagawa y Tokai.
Precisamente, ayer se registró un importante terremoto en esa zona del país, de magnitud 6,2, que pudo sentirse en toda la región de Fukushima. El temblor no provocó ningún contratiempo en la central accidentada, según las autoridades.
Se confirma que la nueva vacuna contra el VIH es un éxito en los primeros pacientes
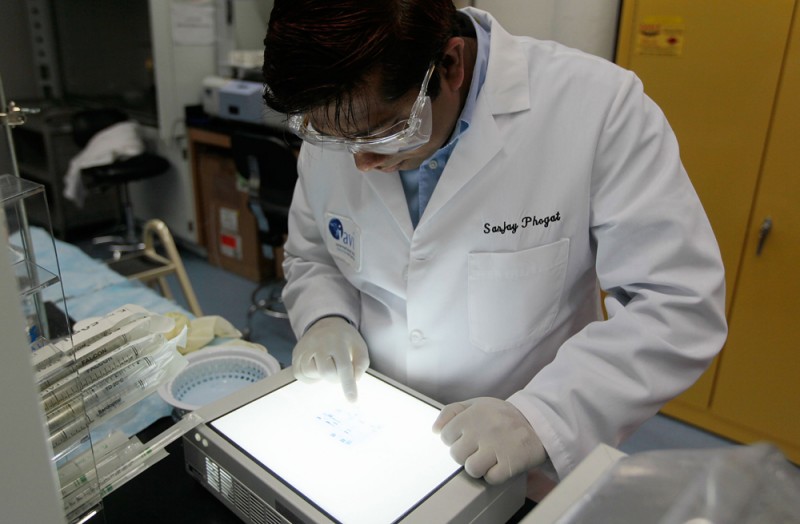
Desarrollada por varios investigadores en la ciudad de Amberes, una nueva vacuna contra el VIH que utiliza células extraídas del cuerpo de los pacientes modificadas para luego volver a inyectarlas ha sido probada con éxito. Se trata de una vacuna que no cura la enfermedad pero sí impide que se reproduzca activando el sistema inmunológico. Las primeras pruebas con pacientes portadores han mostrado una respuesta inmune, un gran éxito de la medicina hasta encontrar una cura a la enfermedad.
Y es que hasta ahora esa cura parece lejana. La medicina moderna sí ha encontrado en cambio el uso de varios fármacos antirretrovirales gracias a los cuales los pacientes pueden continuar su vida de manera normal, aunque sometidos a los procesos de estos medicamentos.
Esta nueva vacuna es un paso más aunque es necesario un tratamiento continuado, si se interrumpe el tratamiento existe un alto riesgo de recaída. Al igual que otros fármacos, el problema en el organismo con el SIDA consiste en la respuesta insuficiente de nuestro cuerpo en las células dentríticas, aquellas responsables de transferir la información del virus a las células de defensa CD8 causando la destrucción de las células infectadas.
Esta es la razón principal de la nueva vacuna desarrollada en Amberes. Los investigadores han estado tratando de resolver el problema encontrado la respuesta en la carga de las células dentríticas de los voluntarios portadores con el ARN mensajero de proteínas del VIH. El éxito final radica en que los encargados de las células dentríticas ahora son capaces de activar las células CD8 (células de defensa).
En total han sido 6 voluntarios portadores probando los medicamentos. Los investigadores filtraron un gran número de células dentríticas de cada paciente proporcionándoles la información genética necesaria del virus. Tras el proceso, las células se congelaron. Cada paciente recibió entonces cuatro dosis al día durante un semana inyectándoles sus propias células dentríticas cultivadas.
El efecto, más que prometedor, ofreció como resultado que las células CD8 comenzaran a reconocer al virus, fueron más eficientes en cada nueva dosis sin ningún tipo de efecto secundario.
Hay que aclarar que este gran avance debe continuar perfeccionándose, sobre todo porque el virus ha mostrado en otras ocasiones su capacidad para cambiar sus propias proteínas y así esquivar las células CD8. En todo caso, estamos ante una de los grandes avances del año, una vacuna probada en pacientes remite su reproducción activando el sistema inmune y sin ningún efecto secundario visible.
El Tribunal Supremo legaliza el uso de datos personales sin consentimiento (y con ánimo de lucro)

Una de las banderas de los defensores de la lucha contra la mal llamada “piratería de Internet” es el “ánimo de lucro” de aquellos que “trafican” con contenidos ajeno sin permiso. Cuando las sentencias dictan que la copia de uso privado no era delito, por lo que es completamente legal, dijeron que no importa si hay “ánimo de lucro” o no: traficar con material ajeno sin consentimiento expreso debe ser delito.
Por otra parte, la custodia y el uso de datos personales de los clientes lleva años en tela de juicio. Las empresas a las que facilitamos nuestros datos para que, a) puedan proporcionarnos servicios, y b) puedan cobrar por ellos, debían pedir nuestro permiso para poder usar esos datos para fines no demasiado claros, pero que siempre terminaban con nosotros recibiendo molestas llamadas a horas intempestivas.
Y digo “debían” porque ya no tendrán por qué hacerlo, ya que el Tribunal Supremo de España ha dicho que las empresas pueden usar vender nuestros datos personales a terceros, y todo ello sin pedirnos permiso para nada.
Empresas de comercio electrónico, de crédito y las deleznables empresas que gestionan ficheros de morosos, ya saben, aquellas a las que cualquiera puede incluir a cualquiera por una mísera deuda de 10 euros (pagando un módico precio), podrán ahora usar nuestros datos sin consentimiento
si es necesario para la satisfacción del interés legítimo perseguido por el responsable del tratamiento o por el tercero o terceros a los que comuniquen los datos y que no prevalezcan los derechos y libertades fundamentales del interesado.
Es decir, que ahora, empresas poco claras que se dedican a recabar datos para su posterior venta ilegal a terceros, estarán bajo el amparo de la ley, mientras que nosotros, ciudadanos y clientes, nos quedamos otra vez con el culo al aire, porque la sentencia del Supremo permite que las empresas puedan ahora reclamar por las sanciones que les impusieron por esas prácticas en el pasado.
La sentencia del Supremo asume un dictamen del Tribunal de Justicia de la Unión Europea, que en Noviembre de 2011 dijo que la normativa de protección de datos en España (la LOPD, que a su vez adapta la Directiva Europea de protección de datos) no es válida, por lo que ahora el Congreso de los Diputados deberá cambiar la ley.
Ya puestos, podrían cerrar la Agencia Española de Protección de Datos. Ya no servirá para nada, por lo que nos podríamos un buen dinero que va a hacer falta para pagar las futuras indemnizaciones que recibirán las empresas que infringieron la ley.
Palmadita en la espalda y chocolatina para los traficantes de datos personales ajenos con ánimo explícito de lucro, pistola apuntandonos para el resto de mortales. Que alguien encienda la traca, que yo voy a buscar mi pandereta.
Cinetube es declarada legal por la Justicia española
Según ha publicado hace escasos minutos y en exclusiva la Sexta Noticias, la Justicia española, a través de la Audiencia Provincial de Álava, acaba de declarar a la web de enlaces Cinetube como legal. De esta manera se produce sobreseimiento del caso de la denuncia de varias productoras de Hollywood. Con Cinetube declarada oficialmente como legal, la fuerza y el futuro de la controvertida Ley Sinde queda más que nunca en entredicho.
El caso ha sido llevado por la firma de abogados Almeida, quienes han hecho público el auto, al que hay que recalcar que no cabe recursos. En el auto queda tipificado que:
No existen indicios en las presentes actuaciones de la concurrencia de los elementos objetivos del tipo penal objeto de imputación y dando lugar al sobreseimiento interesado por la defensa.
Además, en el auto se cita el precedente anterior en torno al sobreseimiento del cierre a sharamula.com tipificando también que:
La investigación llevada a cabo por la Policía Judicial y tal como ya ha apuntado el juez de instrucción, se desprende que la actividad de página Web www.sharamula.com se centra en facilitar “enlaces, ni aloja archivos, ni realiza directamente la descarga, limitándose a facilitar una dirección donde se puede descargar la obra, esto es su actividad se centra en “enlazar
De esta manera, la denuncia de Hollywood y sus productoras, las cuales habían solicitado el cierre de la web hace tres años por delitos contra el copyright, no tendrá ningún efecto. Quizá y con todo, la duda a partir de ahora se cierne con la controvertida Ley Sinde/Wert, la cual se espera que comience a operar en breve (en el mes de marzo). Cinetube era junto a Series Yonkis una de las páginas señaladas por Estados Unidos en la premura por crear la regulación. Hoy una de ellas es declarada como legal en España.
CineTube es legal según la Justicia
Nuevo tirón de orejas a la Ley Sinde-Wert a escasas semanas del comienzo en España del cierre de páginas web de enlaces. Un tribunal ha declarado legal a uno de los mayores portales de este tipo en nuestro país: CineTube.
Con la llegada de la Ley Sinde-Wert como telón de fondo hemos conocido una sentencia que confirma que los portales de enlaces no vulneran la propiedad intelectual. Según leemos en El País, la Audiencia Provincial de Álava ha decidido cerrar el caso en el que se acusaba a CineTube de infringir los derechos de autor por mostrar enlaces a contenidos externos protegidos con copyright. Los magistrados del tribunal vasco se remiten a las sentencias previas que han absuelto a las distintas páginas de enlaces.
Los denunciantes pidieron hace tres años el cierre de dicha web pero el tribunal de Álava es clara en este caso. "No existen indicios en las presentes actuaciones de la concurrencia de los elementos objetivos del tipo penal objeto de imputación y dando lugar al sobreseimiento interesado por la defensa", se puede leer en el texto de la sentencia.
Los jueves vuelven a reincidir en la idea antes expuesta en sentencias similares. CineTube "ni aloja archivos, ni realiza directamente la descarga, limitándose a facilitar una dirección donde se puede descargar la obra, esto es su actividad se centra en enlazar" y como vimos en otra sentencia en nuestro país "enlazar constituye la esencia de Internet", por lo que no se puede acusar de infringir la propiedad intelectual a la web. Los responsables han insistido en esta idea: "nosotros no reproducimos, plagiamos, distribuimos ni comunicamos públicamente películas, series, documentales o videos de música que puedan tener derechos de autor. Los enlaces que figuran en esta web han sido encontrados en diferentes páginas de vídeos online", explican.
La decisión llega a apenas unos días de la formación de la Comisión de la Propiedad Intelectual, el órgano administrativo que recibirá las denuncias de los titulares de los derechos de autor para pedir en primer lugar a las webs denunciadas que retiren dichos contenidos (meros enlaces) o proceder a su cierre o bloqueo del acceso en caso de estar alojadas en otro país. Cabe preguntarse qué sentido tiene contravenir de este modo las decisiones de la Justicia hasta el momento.
En cualquier caso, CineTube ha sido una de las webs más afectadas por otro lado por el cierre de Megaupload. Sus contenidos han desaparecido (no así su molesta publicidad) de la web y de momento la inmensa mayoría de sus enlaces han sido retirados. Tras esta sentencia podrán volver a ponerlos sin temor a ser juzgados ni cerrados por la Comisión, puesto que actuar contra esta web que ha sido absuelta podría llevar a un claro caso de prevaricación.
Oceans, el OMV que quiere competir con los grandes: ADSL 10 Mb por 18 € e internet móvil ilimitado multiSIM por 45 €
No es necesario esperar a que Pepephone lance un ADSL para ver más competencia en la banda ancha fija. Un OMV radicado en A Coruña ya ha dado el salto con una oferta que puede competir perfectamente con la de las grandes operadoras. ADSL 10 Mb por 18 € para clientes de móvil, 50/5 Mb por 33 €, TV digital e internet móvil multidispositivo sin restricciones VoIP/P2P, son algunas de sus propuestas.
Esta semana conocíamos los planes de Pepephone para entrar en la banda ancha fija y muchos fantaseábamos sobre como podrían ser sus nuevas ofertas en este campo, evidenciando una vez más la expectación que despierta cualquier nueva alternativa que consiga aportar algo nuevo a las opciones que tenemos en el mercado.
Pero no hace falta esperar mucho ni ir muy lejos para encontrar un OMV dispuesto a competir con los grandes, tanto en fijo como en móvil.
Oceans es un OMV que trabaja sobre la red de Movistar. La sede de la empresa está en A Coruña, aunque están orientados al mercado nacional. Esta constituido como operador móvil virtual desde el 2009, aunque no empezó a darse a conocer hasta el pasado verano. Desde entonces, ha conseguido equipar su catalogo de productos a la altura de cualquiera de los grandes operadores, con ofertas competitivas tanto de móvil como de fijo.
Desde hace unos días también comercializa ADSL, con un precio promocional muy reducido, que imitando la estrategia de descuentos para clientes de móvil que ha iniciado Movistar, permite pagar menos a los clientes que también tengan contratada una línea móvil.
Los 10 Mb indirectos más económicos
Oceans ADSL ofrece ADSL 10Mb/800Kbps (probablemente indirecto) y tarifa plana de llamadas a fijos por 18 € al mes durante los primeros 12 meses. El precio se convierte en definitivo para los clientes de móvil o sube a 22 € a partir del año para el resto de clientes. En todos los casos hay que sumar 13,97 € de la línea y asumir una permanencia de 12 meses.
En su web también encontramos una conexión de "fibra óptica" de 50/5 Mb por 33 €, que lógicamente tendrá una cobertura limitada. También ofrecen diversos paquetes de televisión digital.
Internet móvil ilimitado multidispositivo con VoIP, P2P y descargas directas
Aunque ofrece varias tarifas con distintas capacidades (500 MB, 2, 5 y 10 GB), donde marca la diferencia con respecto a otros OMVs es en la tarifa Internet Multidispositivo Maxi. Con un precio de 45 € al mes, incluye 10 GB a 42/5,7 Mbps, gracias a la red de Movistar, y a partir de este umbral la velocidad se mantiene en función de la saturación de la red. Permite expresamente el "uso de aplicaciones VoIP, así como descarga de archivos a través de aplicaciones P2P o descarga directa". Además, sin coste adicional, puede utilizarse la misma tarifa desde diversos dispositivos, gracias a que el precio incluye el servicio MultiSIM.
Más detalles en oceans.es
Indicios de un gusano que escanea routers ADSL de Telefónica para secuestrar los DNS
Algunos modelos de routers domésticos proporcionados por Telefónica a sus clientes ADSL, son el caldo de cultivo para que arañas que escanean secuencialmente rangos de IP's en busca de dispositivos vulnerables, modifiquen los DNS utilizados por los usuarios con el objetivo de interceptar silenciosamente la navegación. Telefónica confirma que está trabajando en el tema.
La consultora de seguridad S21SEC hace referencia a "un rumor por las redes sociales y algunos foros Underground de una grave vulnerabilidad en los routers ADSL de Telefónica que estaba siendo explotada masivamente". Aunque nosotros no hemos podido encontrar evidencias contrastables de que esto ya esté ocurriendo en la red de Telefónica, si podemos asegurar que se reúnen los ingredientes suficientes para que un ataque de este tipo se esté produciendo. Y no es nada extraño, porque así ocurre en otros proveedores de internet que utilizan los mismos modelos de router que Telefónica.
El funcionamiento es el siguiente:
- En una primera fase se buscan routers que tengan el interfaz de administración web abierto hacia la WAN, de forma que sea posible acceder a él desde Internet. Esto se hace mediante bots que escanean secuencialmente todos los rangos de IP's asignados a un ISP en busca de dispositivos vulnerables.
- A continuación se comprueba si el router responde a un fallo de algunos routers con chipset Broadcom. La vulnerabilidad (por llamarlo de una forma suave, ya que se trata de un grave fallo de diseño del firmware) consiste en que al llamar a la URL ip.del.router.adsl/password.cgi, el HTML devuelto contiene en texto plano las credenciales de acceso root.
- El siguiente paso es llamar a la URL /dnscfg.cgi para sustituir la DNS configuradas por nuestra operadora por unos servidores bajo el control del atacante.
- A partir de ese momento, la peticiones DNS realizadas desde la red local pueden ser alteradas para dirigir la navegación del usuario hacían las webs que decida el atacante. No solo pueden introducir publicidad, por ejemplo cuando escribimos una URL errónea, sino que fácilmente pueden sustituir URLs legítimas, como la de un banco, por réplicas falsas diseñadas para robar las claves de acceso.
Como puede verse, la piedra angular del ataque está en el fallo garrafal de password.cgi, entregando directamente el usuario y clave en un fragmento de JavaScript. Por el momento la solución es deshabilitar el acceso a la interfaz de administración web desde la WAN.
Actualizado: Un responsable del foro oficial de Telefónica confirma que están buscando una solución:
El juez determina que las patentes sobre la "web interactiva" no son válidas
El caso del “troll de las patentes” Eolas Tech, con Michael Doyle a la cabeza han sido objeto de debate en toda la Red. Patentar el uso interactivo de Internet, era una idea absurda, aunque teniendo en cuenta los entresijos del sistema de patentes americano, nadie podía asegurar que esta demanda no tuviera éxito. Pero después de todo, la razón ha triunfado esta vez.
El juez que llevaba el caso ha desestimado la demanda al considerar las patentes de Eolas como no válidas. Tim Berners-Lee, que ha estado en este caso desde el principio como miembro del 3W y defensor de la Web, mostró su alegría en Twitter:
Un jurado de Texas está de acuerdo en que la patente 906 de Eolas no es válida. Una buena cosa también!
Un portavoz de Google, que estaba siguiendo el proceso atentamente y con una postura claramente en contra de Eolas, también expresó su satisfacción por la sentencia.
Nos alegramos de que el jurado encontrara las patentes no válidas, y reafirma nuestra posición de que sus reclamaciones no tienen razón de ser.
Ha sido un proceso rápido, aunque de enorme repercusión. Sin embargo este caso como muchos otros deberían dar un toque de atención a las autoridades estadounidenses en cuanto al uso indiscriminado de patentes tecnológicas para sacar el dinero a las empresas que de verdad se ganan la vida con ello. Con un buen equipo de abogados y el suficiente dinero, cualquiera puede patentar un concepto o una idea abstracta, que tal vez en unos años se convierta en realidad. Y en ese momento, surgen estos trolls para sacar el dinero a las empresas que realmente han gastado mucho en investigación y desarrollo.
Google pagará a usuarios que renuncien a su privacidad

En medio del comunicado de su nueva y polémica política de privacidad, Google informó que pagará a los usuarios que estén dispuestos a renunciar a su privacidad y permitir que el buscador rastree sus movimientos en línea. El pago se efectuaría en certificados que podrán ser canjeados en Amazon.
Google informó que esta propuesta existe desde desde el inicio de año, pero se dio a conocer hasta el día de hoy en el blog Search Engine Land.
Según revelaron, el sistema funciona al pedirle a los usuarios que instalen una extensión en Google Chrome, a cambio recibirán un certificado de 5 dólares estadounidenses por cada tres meses que funcione la extensión, estos serán canjeables en la tienda online Amazon; puntualizando que esta última no está aliada en el proyecto.
Uno de los requisitos para participar es ser mayor de 13 años, de lo contrario se requiere tener autorización expresa de los encargados legales. La extensión puede ser deshabilitada en cualquier momento.
El motivo de esta propuesta según Google, es “mejorar los productos y servicios de Google y construir una mejor experiencia en línea para todo el mundo”.
Ni rastro del fin de la “piratería” tras Megaupload, los archivos se mudaron a Europa
Con Megaupload cerrado muchos esperaban constatar los primeros datos y análisis sobre el intercambio de archivos a través de los cyberlockers. Si Megaupload, el rogue site por excelencia, suponía el 30% de todas las descargas de archivos en la red, su caída debería suponer un “avance” y victoria de los defensores de los derechos de autor. Parece que no, y contrariamente a lo que el FBI podría llegar a pensar, el cierre de la compañía de Dotcom ha provocado un movimiento a otros destinos fuera de Estados Unidos, las compañías con base principalmente en Europa se frotan las manos con la llegada del tráfico del cyberlocker. El tráfico continúa y es el mismo, sólo que ha cambiado de “acera”, a otros destinos internacionales.
El análisis ha sido llevado a cabo por Deepfield Networks y nos muestra cómo solamente durante 1 hora —tras el cierre de Megaupload el 19 de enero— se perdió entre el 2% y el 3% del volumen total del tráfico.
En octubre de 2011 fue Sandvine Networks Global Internet Phenomena el que informó que contrariamente a lo que se pudiera pensar, el streaming de vídeo contribuye más al tráfico que el intercambio de archivos, es decir, que las plataformas como Megavídeo superaban a los juegos online. Los datos hablaban de un 53,6% frente a los 16,6% de la navegación web o el 14,3% del intercambio de archivos.
Deepfield nos muestra cómo tras el cierre, Sandvine publicaba un análisis donde Megaupload pasaba a ser el responsable del 0,98% de todo el tráfico en Estados Unidos. Se preveía que los usuarios pasaran a otros cyberlocker como Mediafire, RapidShare o Zshare.
Y así fue, pero solo durante los días siguientes. El efecto dominó del líder de intercambios directos produjo el cierre de Uploadbox.com y X7, Fileserve y Filesonic prohibieron las descargas de archivos de terceros, Uploaded.to prohibía a cualquier IP desde Estados Unidos utilizar su servicio para evitar violar las leyes en el país. Incluso otros como VideoBB y VideoZer acababan con sus programas de recompensas para las descargas más populares.
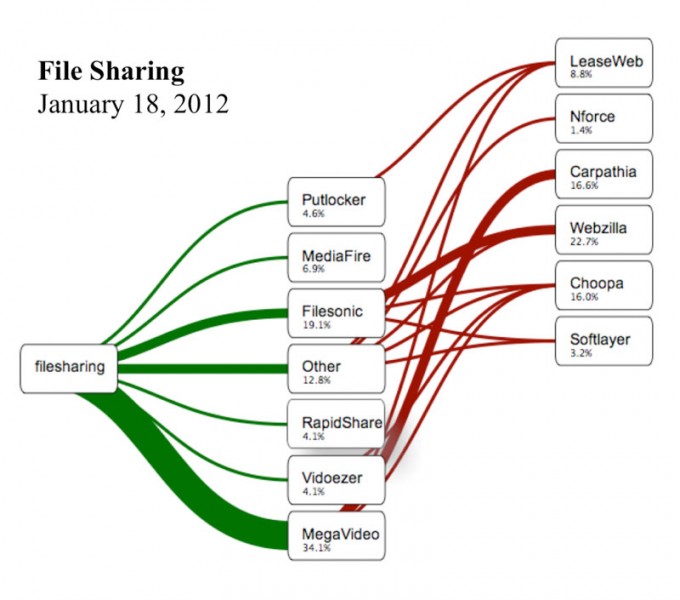
Aunque todo parezca indicar que el cierre de Megaupload habría funcionado a través del miedo, no es así, simplemente el patrón de distribución cambió. El 18 de enero, el día de la redada, Megavídeo suponía el 34,1% de todo el tráfico online, Filesonic, su competidor más cercano, tenía el 19,1%.
Al día siguiente, el 19 de enero, sin Megaupload y la renuncia de Filesonic, Putlocker se situó en el primer lugar con un 27,5% de todas las descargas seguido de NovaMov y Mediafire.
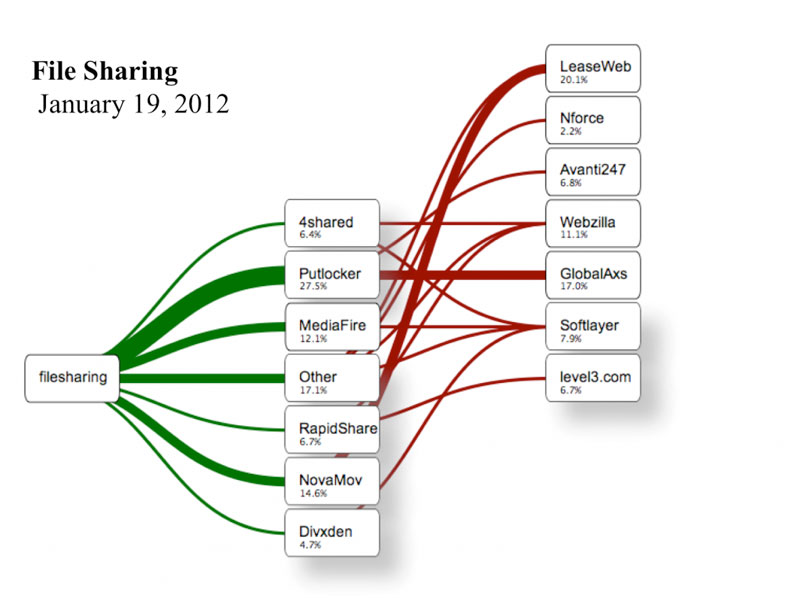
¿Qué significa esto? El análisis de Deppfield Networks nos muestra como se pasó de una sola compañía como fuente a varias, hasta 6 compañías actualmente han recogido el testigo del cyberlocker consiguiendo el 80% de todo el tráfico de intercambio de archivos en la red.
El análisis nos dice que aunque existen cientos de sitios de búsquedas e índices de descargas, tanto legales como ilegales, la mayor parte de los archivos están alojados en los discos de los data center de seis compañías de servicios de hosting.
A la vez, nos indica que con el cambio hacia Putlocker, NovaMov y Mediafire los archivos están siendo compartidos a través de distancias más largas que antes, porque los tres grandes proveedores de descargas se encuentran principalmente en Europa. En estos momentos, en lugar de los servidores de Estados Unidos, la mayor parte del tráfico de intercambio ahora viene de Europa.
Nada que ver con el argumento de que tras Megaupload habría un mundo sin descargas ilegales. Como hemos dicho otras veces, tras el cierre de un sitio aparecerán otras opciones. Ni si quiera es un trasvase de los cyberlockers a las P2P (que también habrá ocurrido), solamente ha habido un cambio de territorio, un negocio cerrado que ha repartido los beneficios entre varios que ahora pasan a “compartir” el tráfico.
Una empresa reclama una compensación por el uso interactivo de Internet que afirma que patentó hace años
Michael Doyle, un biólogo de Chicago, reclama que ha sido él junto con otros dos compañeros, los que inventaron y patentaron la “web interactiva”, cuando estaban el la universidad en 1993. Doyle argumenta que el programa que creó en su campus fue el primero en permitir a los usuarios interactuar con imágenes en un navegador web.
Los abogados de Doyle reclaman una compensación por el uso de las nuevas tecnologías web. Y esto incluye: ver vídeos online, que un buscador nos ofrezca sugerencias, rotar una imagen o comprar algo en Internet. Todo ello violaría la patente de Doyle y su empresa, Eolas Technologies. Con lo que si ganara esta demanda, Internet lo tendría difícil para seguir siendo como es.
Eolas Tech ya tiene precedentes en este tipo de casos. En 1999 se enzarzó en un litigio con Microsoft del que acabó sacándole unos 100 millones de dólares. Este caso acaparó la atención de las empresas informáticas, que calificaron a Eolas como un “troll de las patentes”, ya que esta compañía jamás ha lanzado ningún navegador ni ningún software que implemente las características que ellos denuncian.
El W3C (World Wide Web Consortium), que se encarga de supervisar los estándares de la web, ha contactado con la ofician de patentes afectada directamente, mediante una carta firmada por el mismo Tim Berners-Lee, el creador de la Web.
La patente de Eolas podría causar una ruptura de los estándares globales web y causar daños sustanciales económicos y técnicos en la operatibilidad de la World Wide Web.
Básicamente lo que reclama Eolas es cobrar un canon por el uso de cualquier actividad interactiva de Internet, es decir, por todo. Si cada formato, software, complemento o concepto de Internet tuviera que pagar un dinero por el uso de la misma, está claro que afectaría mucho a la estructura de la Web tal y como la conocemos.
Berners-Lee ha afirmado en varias ocasiones que esta locura en la que se permite patentar cualquier procedimiento, idea o concepto, es una amenaza para el futuro de la Web. Ya que no permite desarrollar e innovar con libertad, al tener que restringir ideas y tecnologías a las patentes actuales, en previsión de futuras demandas de empresas que ni siquiera desarrollan ese tipo de tecnologías por su cuenta.
Si Eolas tiene éxito en su demanda, podría ser el principio de una larga lista de empresas que deberán pagar millones de dólares por el simple hecho de usar la Web.
La Comisión Europea pide ignorar la opinión pública a pesar de los millones de protestas contra ACTA

Las protestas en contra de ACTA se han generalizado por toda Europa. El sábado pasado, en la capital eslovena, Ljubljana, cerca de dos mil personas se manifestaron en contra de esta ley, así como decenas de miles lo hicieron en Polonia. Se prevén cientos de protestas en diferentes países para los próximos días, y una acción más coordinada para el próximo 11 de febrero.
Por otro lado, una petición que solicita el rechazo del Acuerdo Comercial Anti-Falsificación (ACTA) ha conseguido ya más de 1,75 millones de firmas en toda Europa.
No es de extrañar este movimiento en contra de ACTA, habida cuenta de la opacidad en las negociaciones referentes a la misma, y el constante goteo de leyes anti-internet (anti-piratería, disculpad el descuido) como son SOPA, PIPA, TPP, ACTA..., leyes todas ellas muy distintas en forma, pero con un fondo común, proteger la propiedad intelectual pisoteando los derechos y libertades de los usuarios.
Un integrante de la Comisión Europea envió un tweet donde adjuntaba una carta remitida por Karel De Gucht, el Comisario de Comercio, al Parlamento Europeo el día 30 de enero como respuesta al enojo y oposición de la sociedad ante la firma de ACTA.
Dicha carta solicita a los parlamentarios que ignoren deliberadamente a la opinión pública a la hora de decidir sobre el voto final, y utiliza como argumento a favor de la ratificación de ACTA, los ataques DDoS llevados a cabo por Anonymous contra el Parlamento.
Pero no fue únicamente ese documento el enviado, dado que además adjunto dos archivos para contrarrestar a la opinión pública: "10 Mitos sobre ACTA" y "Argumentos ACTA".
Por su parte, la ONG francesa Quadrature du Net, llevó a cabo un exhaustivo análisis de estos documentos enviados por De Gucht, y ha publicado varios argumentos para que los usuarios puedan contrarrestar lo que han calificado de mentiras por parte de la Comisión Europea.
Hasta la fecha, algunos países como Eslovenia o Polonia han decidido finalmente no ratificar ACTA, a pesar de que un primer momento sí firmaron el tratado.
La embajadora de Eslovenia dijo textualmente:
"Firmé ACTA por descuido cívico, porque no puse la atención debida. Simplemente, no conecté claramente este acuerdo que fui instruida de firmar, con ese acuerdo que, de acuerdo a mi propia convicción cívica, limita y restringe la libertad de participar en una de las más grandes y significantes redes en la historia de la humanidad, esto limita particularmente el futuro de mis hijos".
Donald Dusk, el Primer Ministro de Polonia anunció:
"He tomado la decisión de suspender definitivamente el proceso de ratificación de ACTA.
Consideró los argumentos de los usuarios de internet razonables, estoy de acuerdo con quienes argumentan que las consultas de ACTA no fueron inclusivas. Consultamos solo distribuidores y cineastas. Los intereses del Internet no están representados."
Esperemos que las constantes protestas ante esta violación de los derechos de libertad continúen teniendo efectos positivos, y los próximos 29 de febrero y el 1 de marzo, momento en que se llevará a cabo el pleno donde se debatirá sobre el futuro de esta ley, el no sea rotundo y unánime.