 Internet


Pierde su trabajo y lo multan con 1.000 € por poner en un tuit que haría explotar un aeropuerto

Paul Chambers ha sido declarado culpable de enviar un tuit amenazante al aeropuerto de Robin Hood, en Doncaster (Reino Unido). En el mensaje de Twitter aseguraba, en tono de broma, que si no abrían pronto el aeropuerto -inhabilitado por la nieve- sería capaz de "volar el aeropuerto". Este miércoles, Chambers impugna su condena ante el Tribunal Superior británico argumentando que tan solo se trataba de una broma.
En enero de 2010, Chambers planeaba un viaje a Irlanda del Norte para ver a Sarah Tonner, a la que había conocido por Internet. Sin embargo, un temporal de nieve obligó a cerrar los aeropuertos y por miedo a no verla, escribió un tuit a sus 690 seguidores. El mensaje decía: "¡Mierda!, el aeropuerto Robin Hood está cerrado. Tenéis algo más de una semana, ¡de lo contrario volaré el aeropuerto por los aires!"
Una semana después fue arrestado por cinco oficiales de policía, e interrogado durante ocho horas. Se llevaron sus ordenadores y teléfonos móviles, y fue acusado de amenazas bajo la normativa del Communications Act 2033. Esta normal establece que es una ofensa enviar "por medio de una red pública de comunicación electrónica un mensaje u otro material que sea ofensivo, indecente, obsceno y/o amenazador".
Los abogados de Paul Chambers han argumentado que este mensaje no tenía intención de ser una amenaza a las autoridades del aeropuerto, era "una broma, una parodia". Reclaman que la imposición de una fianza y antecedentes penales, rompe los derechos de libre expresión expuestos en la Declaración de Derechos Humanos. Además este caso, supone la primera condena criminal en Reino Unido producida por el contenido de un tuit.
Chambers fue declarado culpable por los magistrados, lo que le supuso 1.000 euros de fianza y perder su trabajo. La decisión fue confirmada en septiembre de 2010 por un juez y dos magistrados en Doncaster. Consecuentemente, empezó una campaña en el país para ayudar a luchar en el caso Chambers.
Los cómicos Stephen Fry, Al Murray y Graham Linehan estaban entre los que ofrecieron su apoyo y se organizaron un programa de recaudación de fondos para financiar la defensa de Chambers, que está siendo supervisado por su abogado, David Allen Green.
Pero este no es el único de caso en que un británico tiene problemas con la justicia por algo publicado en Twitter. La semana pasada dos turistas británicos no pudieron entrar en Estados Unidos después de haber bromeado en Twitter sobre que iban a "destruir América" y a "desenterrar a Marilyn Monroe". Leigh Van Bryan y Emily Bunting fueron mandados de vuelta a sus casas y tienen prohibida la entrada en el país americano.
BtJunkie dice adiós tras el cierre de Megaupload y la presión sobre The Pirate Bay
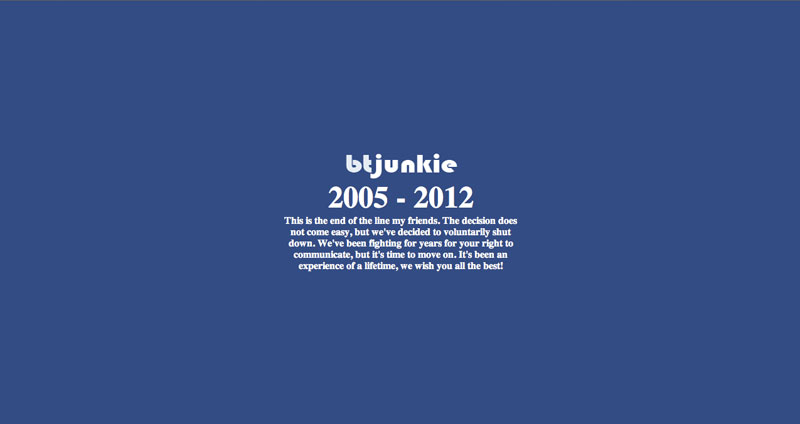
Con noticias como esta uno se pregunta hacia donde irá Internet en los próximos meses. Ya no es un cyberlocker de descarga directa, hablamos de torrents para compartir, de una de las páginas más famosas en el Reino Unido, BtJunkie, la que ha decidido hace unas horas acabar con su actividad de manera voluntaria. Tras el asedio a The Pirate Bay y el cierre de Megaupload, la cultura del miedo parece hacer mella en el mapa digital.
Sus fundadores han querido dejar una escueta carta a la entrada de su página. Una carta que dice así:
BtJunkie 2005-2012:
Este es el final del camino amigos míos. La decisión no es fácil, pero hemos decidido cerrar de manera voluntaria. Luchamos durante años por nuestro derecho a la comunicación, pero es hora de seguir adelante. Ha sido una experiencia para toda la vida, les deseamos todo lo mejor.
BtJKunkie se fundó en el año 2005 y desde ese mismo año se convirtió en uno de los sitios de intercambio en BitTorrent más populares de la década. Aunque jamás estuvo metido en batallas legales o pleitos, si fue insinuado en más de una ocasión por los grupos de presión.
Hoy y tras el cierre de Megaupload y posterior barrido de otros tantos cyberlockers ante la posibilidad de correr la misma suerte, nos encontramos con un cambio drástico en el mapa digital. Se trata de un servicio de torrents, del que creíamos a salvo de esta lucha que se libra contra los derechos de autor y los intereses de la industria del entretenimiento.
El fundador del sitio ha hablado hace unas horas con Torrent Freak explicando la razón de la decisión. El hombre comentó que las acciones legales contra otros sitios como Megaupload o The Pirate Bay han jugado un papel importante en el cierre. A su juicio, ser testigos de cómo otros “colegas” eran asediados fue causa de un gran estrés y preocupación en el equipo detrás de BtJunkie.
Aún así, desde la página esperan que su decisión sea única y esperan que el futuro de BitTorrent no se vea afectado por la persecución actual:
Esperamos que así sea aunque la lucha está lejos de terminar…
Hay que aclarar una vez más que BtJunkie jamás tuvo un altercado legal contra los titulares de derechos de autor. Esto no evitó que tanto la RIAA como la MPAA los incluyeran en sus ya famosas listas de sitios “deshonestos” con los que cada año tratan de presionar para su erradicación.
Google por ejemplo había censurado en sus términos de búsqueda la mayoría de enlaces de la página, ya que había sido incluida en estas listas junto a The Pirate Bay, Rapidshare, Megaupload o uTorrent.
Cada semana que pasa la tensión parece aumentar. Hoy es sin duda un día para estar tristes. Una de las cinco páginas más usadas en el mundo para compartir archivos ha dicho adiós. Esperemos que sea la única y que este 2012 no sea recordado como el año que mataron el BitTorrent.
La Unión Europea se opone a la nueva política de privacidad de Google
El pasado 24 de Enero, Google anunció a sus usuarios el nuevo cambio en su política de privacidad que entrará en vigor el próximo 1 de Marzo. Según informa Google, con el cambio no se recabarán nuevos datos, pero si que se usarán los que Google ya consigue, para ‘proporcionar mejores servicios’ a los usuarios.
Ahora, la Unión Europea ha solicitado a Google que suspenda la aplicación de la nueva política hasta que se haya realizado una investigación sobre las posibles implicaciones de la privacidad de los usuarios. Según Jacob Kohnstamm, presidente del grupo de trabajo de la Comisión Europea Articulo 29 sobre protección y tratamiento de datos personales,
Queremos comprobar las consecuencias para la protección de datos personales de los ciudadanos europeos mediante un procedimiento coordinado.
Para ello, la Unión Europea ha solicitado la ayuda de CNIL (Comisión Nacional de Informática y Libertades), la agencia francesa encargada, presuntamente, de velar por las libertades de la red, aunque la realidad supera a la ficción, con la comisión de libertades dando el visto bueno a nuevas leyes restrictivas y liberticidas.
Por su parte Google mantiene su posición y sigue con la intención de empezar a aplicar su nueva política de privacidad y, en una carta, el asesor de privacidad de Google, Peter Fleischer, responde a Kohnstamm:
Como sabrá, hemos comentado el tema con algunas de las autoridades en protección de datos por toda la Unión antes de lanzar el aviso de la nueva política. En ningún momento hemos recibido ningún aviso por parte de los reguladores con tal de parar el proceso.
También le comenta que no tendrían ningún problema en discutir sobre el tema, siempre y cuando la CNIL lo solicite.
Da la casualidad que el presidente de CNIL, Alex Türk, ya se las tuvo con Google cuando el caso Street View en Francia. ¿Será por eso que la Unión ha pedido ayuda al senador Türk? En la UE le tienen ganas a Google, y recordemos que tienen pendiente decidir si lanzan la acusación de monopolio contra el todopoderoso buscador.
La Justicia de EEUU, a punto de multar a un estudiante con 675.000$ por descargar 31 canciones

Quizás recordaréis que en el año 2009 la RIAA (la asociación que representa en EEUU a la industria discográfica) ganó un proceso contra el estudiante Joel Tenenbaum. La corporación americana reclamaba al joven la cantidad de 675.000 dólares (más de medio millón de euros) por la descarga de 31 canciones. Más de dos años después, el rocambolesco proceso judicial sigue su curso.
Los últimos acontecimientos no pintan demasiado bien para el joven Joel. Todo comenzó allá en 2003 cuando los padres del chico recibieron una multa de 3.500 dólares por unas canciones que su hijo había supuestamente descargado. Tenenbaum alegó que le era imposible pagar esa cifra siendo un estudiante de apenas 20 años, y se ofreció a pagar la nada desdeñable cifra de 500 dólares. Esto pareció darle una idea a algún “iluminado” y a raíz de ello las 5 discográficas de las que supuestamente había descargado material presentaron una demanda en su contra. Ganaron el proceso y en 2009 el jurado condenó al estudiante a pagar 675.000 dólares.
Un año más tarde una juez de la Corte de Distrito de Boston redujo la cantidad en un 90% alegando que la multa era anticonstitucional y ambas partes anunciaron que volverían a recurrir. En esta caso, la Corte de Apelación declaró que la Corte de Distrito no había actuado correctamente en su proceso y restituyó la multa original de 675.000 dólares.
El último episodio del “culebrón”
Tras este revés, el equipo de abogados de Tenenbaum, capitaneados por un profesor de Harvard Law (Charles Nesson) volvió a recurrir el año pasado. El objetivo era intentar restablecer la multa al mínimo de 750 dólares por canción. Las últimas noticias sobre esta surrealista historia no serán muy bien recibidas por el equipo legal del joven. La RIAA presentó sus alegaciones al caso el pasado viernes y lo que llama la atención es que no estaban solos. El Departamento de Justicia americano presentó el mismo día un documento de 26 páginas apoyando a la corporación.
Básicamente alegan que el equipo de Tenenbaum no puede referenciar otros casos para argumentar su defensa ya que no existe todavía jurisprudencia suficiente sobre este tipo de procesos. Y que por lo tanto tampoco se puede alegar anticonstitucionalidad en el veredicto anterior hasta que el jurado no se vuelva a decidir sobre el mismo. Básicamente, han actuado de oficio para señalar que la defensa de Tanenbaum es inválida. Resulta curioso que el Departamento de Justicia actúe precisamente en este caso a pesar de que no es la primera vez que ocurre algo parecido. Lo único que sabemos es que por supuesto están muy al día en este tipo de procesos ya que cinco antiguos abogados de la RIAA trabajan para ellos. Sea como fuere, Joel Tanenbaum no tiene una tarea fácil.
El primer ministro polaco anuncia que suspende la ratificación del ACTA
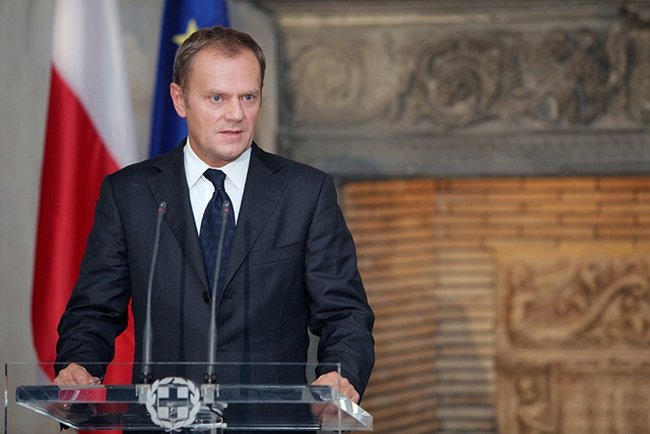
El primer ministro polaco, Donald Tusk, ha anunciado que suspende la ratificación del ACTA hasta finales de 2012. El anuncio ha sido celebrado por los activistas pero con cautela. Según algunos juristas consultados por la prensa polaca el concepto “suspender la ratificación” de un tratado que ya está firmado es más que dudoso y más cuando la ratificación (o su contrario) depende y dependerá exclusivamente del Parlamento.
Es lo que le están recordando a Tusk sus críticos. Aunque naturalmente el partido del primer ministro puede retrasar esa votación, que es lo que parece pretender, a la espera de como evolucionan los acontecimientos (sobre todo la decisiva votación del Parlamento Europeo) y las encuestas.
En todo caso, el compromiso público del primer ministro ha sido el de consultar con el Defensor del Pueblo, la Agencia de Protección de Datos y otros organismos que no han sido debidamente consultados. Pero es que además ha querido reconocer otro error: los legítimos argumentos de los usuarios de Internet contra el ACTA no han sido escuchados.
Más allá de las interpretaciones legales, estamos ante una buena noticia, que viene a confirmar el efecto de las presiones ciudadanas y políticas contra un acuerdo nefasto para las libertades digitales. Una presión que en la calle y en la red están ejerciendo los ciudadanos digitales polacos de manera ejemplar.
Dotcom, el fundador de Megaupload, acusa a la policía de asalto y agresión: “me patearon en el suelo”
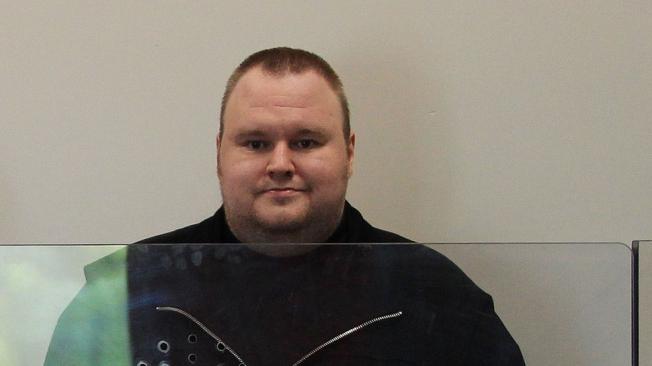
En medio de la vorágine en la que se encuentra el fundador de Megaupload tras su famosa detención y cierre del cyberlocker, Dotcom contraataca hace escasos minutos en la audiencia en Nueva Zelanda. El fundador de Megaupload acusa a la propia policía de asalto y de haber recibido una paliza (patadas y puñetazos) durante la detención. Mientras, las autoridades le han negado nuevamente la libertad bajo fianza por el posible riesgo de fuga.
La audiencia se ha producido hace escasos minutos y ha estado dirigida por los abogados de Dotcom en un nuevo intento de libertad bajo fianza. Posibilidad que ha sido denegada por segunda vez ya que según el propio juez McNaughton, el hombre plantea un “significativo riesgo de fuga”.
Según cuenta la defensa, la libertad bajo fianza de Dotcom se debería dar por la delicada situación del hombre. Entre otros se señala que el fundador del cyberlocker está aquejado de varios problemas de salud, entre los cuales señala diabetes, que no pueden ser tratados de manera eficiente en el interior de la cárcel.
Junto a los posibles problemas de salud, el abogado ha indicado que el hombre debería poder pasar tiempo con su esposa, la cual se encuentra embarazada de gemelos. También añadió que el hecho de que Dotcom tenga un helicóptero y un jet privado no significa que se vaya a fugar del país.
Luego llegó el turno de Dotcom, quién al subirse al estrado para declarar comunicó su versión de los hechos en el momento del asalto a su mansión. Asalto con el que acusa a la policía de paliza:
Me dieron puñetazos en la cara y me patearon en el suelo. Uno de ellos estaba encima de mi mano con la intención de romperme la uñas y que mi mano sangrara, todo fue muy agresivo.
Junto a la declaración en torno a su detención, el hombre ha narrado su experiencia en los primeros días en prisión:
He recibido visitas muy divertidas e incluso llamadas de teléfono y contacto con personas de las que nunca había oído hablar, incluyendo muchas mujeres que quieren ser mis amigas.
Dotcom también informó que recibió una llamada de teléfono no solicitada de un fiscal para que a cambio de dinero pudiera obtener la libertad bajo fianza:
Le dije de inmediato que no y él me dio su número. Si la gente intenta acercarse a mí para ofrecerme sus servicios les voy a decir que se vayan al infierno. No tengo ningún deseo de huir.
La audiencia terminó y Dotcom no volverá a comparecer en la misma hasta el próximo 22 de febrero, momento en el que comenzará la audiencia de la posible extradición a Estados Unidos.
Si velas por tu privacidad en la red, para el FBI quizás seas un terrorista
Hay veces que pienso que el FBI estadounidense no ha evolucionado mucho y, por algunas de sus acciones, da la sensación de estar aún viviendo en la época de J. Edgar Hoover. La política del miedo y el temor al terrorismo sumado a la ignorancia que tienen sobre el funcionamiento de la red suele dar como resultado movimientos excesivamente exagerados o pautas y advertencias que no tienen sentido y que generan más alarma que beneficios. Precisamente, dentro de las advertencias y pautas, el FBI ha publicado un folleto destinado a gestores de ciber-cafés, es decir, sitios públicos de acceso a Internet, para que observen comportamientos “sospechosos” que podrían ser indicativos de un presunto terrorista. ¿Y qué tipo de comportamientos son éstos? Velar por la privacidad de tus comunicaciones.
¿La privacidad es un indicativo de que alguien es un terrorista? Suena bastante surrealista pero, según el folleto del FBI, varios son los comportamientos sospechosos:
- Control de la privacidad y tendencia a bloquear la pantalla para que nadie vea el contenido de ésta
- Pagar en efectivo o usar tarjetas de crédito con nombres distintos
- Intentar distraer a los empleados del establecimiento
- Usar múltiples teléfonos móviles o cambiar la tarjeta SIM de éstos por otras
- Desplazarse, desde un lugar lejano, al ciber-café
- Usar portales que ofrecen navegación anónima y evitan el rastro de la IP origen
- Uso de libros de claves y códigos
- Uso de aplicaciones para el cifrado de datos en fotos o documentos
- Uso sospechoso de aplicaciones de VoIP
- Descarga de mapas o fotos de transportes, eventos deportivos o ciudades pobladas
A esta lista se suma el acceso a contenidos como “El Libro de Cocina del Anarquista” o informaciones sobre tácticas militares pero, si bien al final del folleto indican que es importante recordar que si alguien es diferente o tiene un aspecto distinto no implica que sea un terrorista, algunas de las pautas marcadas como “sospechosas”, bajo mi punto de vista, son algo de lo más normal (otras no lo son tanto, por ejemplo, pagar con la tarjeta de crédito de otra persona) y, por tanto, no entiendo cómo alguien puede considerar que son un indicativo de una actuación de carácter delictivo.
Hay veces que suelo salir a la calle con hasta tres terminales móviles (uno personal, otro del trabajo y, por ejemplo, alguno que esté probando) y, si accedo a Internet desde un equipo de uso público (el hall de un hotel o en un evento), utilizo el modo de navegación anónima y, según la consulta que tenga que realizar, alguna que otra vez también me he valido de Tor para que mi tráfico fuese anónimo; de hecho, me molesta que la gente se quede mirando la pantalla de mi ordenador cuando estoy trabajando. ¿Acaso soy sospechoso de ser un terrorista? Si seguimos las pautas marcadas en este folleto, el empleado de un ciber-café de Estados Unidos podría sospechar de mi y contactar con las autoridades por el mero hecho de conectarme a los servidores de mi oficina usando una VPN.
El nivel de paranoia con respecto al uso de la red roza el absurdo demasiadas veces. Un usuario concienciado con la importancia de mantener a salvo sus datos y, por tanto, con una actitud activa ante la protección de sus datos en la red es algo que deberíamos incentivar y sería un comportamiento que deberíamos fomentar entre los ciudadanos, sin embargo, parece ser que el FBI considera este tipo de pautas una barrera y prefiere que los ciudadanos dejen sus datos expuestos.
Para el FBI el mundo parece que funciona al revés.
Estados Unidos incauta 307 dominios, la operación más grande hasta la fecha
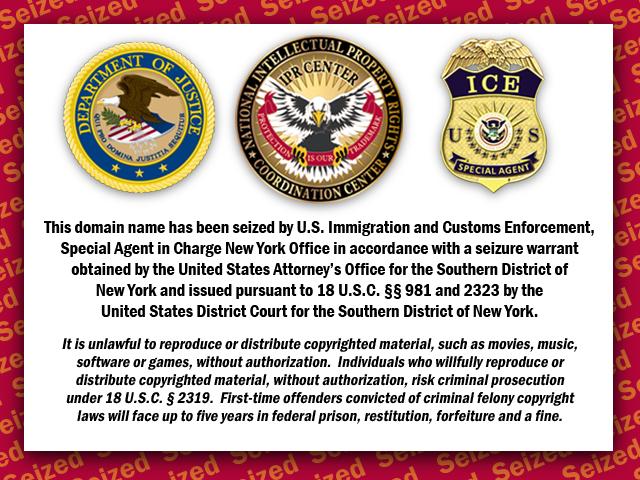
Nuestro mensaje es simple y claro: cumplir con las leyes de derechos de propiedad intelectual no es una opción, es la ley
Con este mensaje de película, los federales han querido dejar claro que las acciones no han acabado ni mucho menos. Englobada en la denominada operación En Nuestros Dominios (la misma utilizada para el caso de rojadirecta), actividad iniciada en el 2010 por el Servicio de Inmigración y Control de Aduanas (ICE), las autoridades federales de Estados Unidos han confiscado y cerrado de una “tacada” hasta 307 dominios, 16 de ellos supuestamente involucrados en la reproducción o enlaces de deporte en streaming y el resto en la venta de mercancía supuestamente falsa de deporte. Un movimiento que se produce a pocos días del conocido como Super Sunday en el país.
El movimiento se trataría de la mayor incautación hasta la fecha en el país que habría acumulado un total de 650 dominios cerrados desde que comenzara a estar operativo allá por el mes de junio del 2010. Además, se produce unos días antes de que se juegue el partido de la NFL entre los New England Patriots y los New York Giants.
Según, Morton, el director de ICE:
Aunque la mayoría de las personas se centran en si los Patriots o los Giants gana el domingo, en el ICE tenemos la mirada en un tipo de victoria muy diferente; derrotar el círculo de falsificación que saca ganancias ilegalmente de este evento, la NFL, de sus jugadores y del deporte.
En los deportes, los jugadores deben cumplir con las reglas del juego, y en la vida, las personas deben seguir las leyes que imperan. Nuestro mensaje es simple: cumplir con las leyes de derechos de propiedad intelectual no es una opción, es la ley.
Morton se refería así a todos los sitios web que supuestamente venden mercancía falsificada aprovechando el tirón del macro-evento deportivo así como a aquellas webs que enlazan o alojan señal en streaming del mismo.
Como hicieran con rojadirecta, los federales han tomado los dominios .com, .org y .net. Junto a los dominios, ICE informa que se hará lo mismo con las cuentas bancarias y otros bienes relacionados a la presunta actividad ilícita.
En el caso de los dominios, la incautación es posible gracias a Verising, quién controla las .com y .net y de Public Interest que lo hace con los .org. Bajo las leyes de confiscación en el país la persona/s pierden la propiedad hasta que no demuestren que los elementos no fueron utilizados para cometer ningún delito.
Sin entrar a debatir la ilegalidad o no de cada uno de estos 307 dominios incautados, resulta complicado defender movimientos como En Nuestros Dominios donde la presunción de inocencia no existe y eres culpable hasta que no lo demuestres. A poco más de un mes de haber comenzado el 2012, la censura que se cierne sobre la red es tan peligrosa que resulta una temeridad pensar en cómo acabará este año.
El FBI espiaba a los trabajadores de Megaupload desde 2007
La operación que se saldó con el cierre de Megaupload y la detención de los responsables de la plataforma de descargas directas comenzó tiempo atrás. Según las últimas informaciones, el FBI había estado preparándola desde hace años. En 2007 ya espiaba a los trabajadores de esta empresa.
Continúan saliendo datos acerca del cierre de Megaupload cuando se cumple la segunda semana tras conocerse la polémica noticia. El 19 de enero las autoridades federales de Estados Unidos procedían al cierre del servicio de alojamiento y descargas directas y a detener, entre otros, a Kim Dotcom, máximo responsable del portal bajo la acusación de infracción de la propiedad intelectal y blanqueo de dinero entre otras acusaciones.
Como reveló el primer informe de la Fiscalía que dio la orden para llevar a cabo la operación, la investigación se había preparado con mucho tiempo de antelación. Según leemos Softzone.es, tras fijar como objetivo a Megaupload, el juez autorizó a los agentes a acceder a parte de las comunicaciones internas de sus trabajadores. Esto permitió que las autoridades se hiciesen con correos electrónicos (como aquel en el que se cita explícitamente al portal español SeriesYonkis como colaborador de la web) y conversaciones de Skype entre varios empleados de la compañía.
Para acceder a los equipos informáticos de los trabajadores de Megaupload, los agentes habrían introducido spyware en éstos para captar las conversaciones, puesto que por ejemplo Skype no les facilitó las conversaciones. El servicio de telefonía y mensajería por Internet sólo guarda en sus servidores conversaciones de chat de los últimos 30 días, pero el FBI aportó información recabada incluso en 2007, por lo que se confirmaría la utilización de dicho tipo de software.
Entre las conversaciones incautadas, al margen de las relaciones con los portales de enlaces, se pueden ver mensajes entre los propios empleados criticando la figura de Kim Dotcom, de quien aseguraban que había llevado a la compañía a una posición "peligrosa". También se afirmaba que "no tenía su dinero a salvo". Lo cierto es que sus cuentas han sido intervenidas y existe el riesgo de que los archivos de los usuarios de Megapload se pierdan de forma definitiva si no se paga a las empresas de hosting en un plazo de dos semanas.
Una de éstas, Carpathia Hosting ha anunciado un acuerdo con Electronic Frontier Foundation (EFF) la organización en defensa de los derechos de los consumidores estadounidenses para gestionar la devolución de estos archivos a sus legítimos propietarios. Esperemos que en los próximos días surjan iniciativas similares en otros países y los usuarios españoles puedan recuperar los archivos que les pertenecen.
Qué sabe Google sobre mí y cómo puedo hacer que se le olvide
El martes 24 de enero Google anunció un controvertido cambio en su política de privacidad, por el que la gran mayoría de sus servicios pasan a estar integrados en una misma normativa. Hoy, con motivo del Día de la Protección de Datos en Europa, nos preguntamos hasta dónde llega el conocimiento que Google tiene de nosotros, qué recuerda y cómo podemos hacer que deje de hacerlo. Para ello nos ponemos en la piel de un usuario medio de los servicios de la compañía.
Andrés es un usuario medio de los servicios de Google. Bueno, tal vez está algo sobreexpuesto en relación con la mayoría de nosotros, pero seguro que nos identificamos con una buena parte de las cosas que Andrés hace cada día.
Nuestro conejillo de indias tiene un ordenador portátil (que utiliza a modo de sobremesa), una 'tablet' y un 'smartphone', ambos de última generación y con Android como sistema operativo. Su navegador favorito es Chrome.
Como casi todos nosotros, hace años que Andrés abrió una cuenta de Google. Al principio sólo pensaba utilizar el correo electrónico de GMail (le parecía más serio que tener una dirección en Hotmail), pero con el tiempo descubrió otras muchas aplicaciones. Y ahora se pregunta hasta qué punto Google está enterado de todo lo que hace.
Por la publicidad que le muestran los bloques de AdWords en numerosas páginas web, ya se ha dado cuenta de que no es precisamente poco. Se mete en las 'Preferencias de Anuncios' de su cuenta de Google, pincha en "eliminar y editar" y descubre las categorías en las que se encuentra etiquetado: aficiones, edad, género...
Esta información se encuentra almacenada en su propio ordenador (en una 'cookie') y a ella acceden los anuncios contextuales repartidos por media 'world wide web'.
De acuerdo con esto, Google piensa que es un varón de unos 25 años al que le gusta la tecnología, el cine y los deportes. No va mal encaminado. Pero así, a simple vista, no da la impresión de que la información en manos de la compañía sea tanta y de carácter tan reservado como dicen. Sospecha en voz alta: "Seguro que esto no es ni la mitad de lo que Google sabe sobre mí".
Poco después se entera de que es posible llegar fácilmente al fondo del asunto, con sólo seguir un puñado de enlaces. Y entonces toma una decisión: va a hacer caso a los consejos de la Agencia de Protección de Datos y a tomarse en serio su privacidad de ahora en adelante.
En su 'Dashboard', Andrés comprueba la cantidad de sitios a los que, a lo largo del tiempo, ha dado permiso para acceder a su cuenta de Google: Facebook, LinkedIn, About.me... Lo que no sabía es que existe la opción de revocar esos permisos, por si se arrepiente de haberlos otorgado, e incluso la posibilidad de crear una contraseña específica para el acceso desde cada uno de ellos. Es lo que se llama la "verificación en dos pasos".
Cuando se puso de moda, Andrés se abrió un perfil en la red social Google+, donde publica sus fotos, vídeos, enlaces... Ahora es consciente de que ha puesto parte de su día a día (sus fotos, sus vídeos, sus círculos de amistades...) en manos de Google, y de que el grueso de ello está accesible para cualquiera con una conexión a internet.
Afortunadamente, existe otra función de Google que es desconocida para muchos (Andrés era uno de ellos hasta hace poco), y que permite modular la información sobre uno mismo que los demás pueden ver en internet. Gracias a 'Me on the Web', nuestro amigo ha creado una alerta que le avisa cada vez que su información personal se hace pública en la Red. Después puede pinchar aquí y pedirle al buscador que haga desaparecer sus huellas.
Desde que sabe hacer todo esto, Andrés cuida mucho más su identidad digital. Puede controlar al detalle, a través de su 'Profile' lo que la gente puede saber de él a través de Google. Pero todavía le preocupa lo que la propia Google puede estar averiguando sin que se dé cuenta.
Lo siguiente que revisa es su perfil y sus bitácoras en Blogger. Allí creó dos blogs: 'El rincón de Andrés', donde cuenta sus pequeñas aventuras cotidianas, y un segundo blog sobre cine y series de televisión. Con esto empiezan a perfilarse sus gustos y, además, se suma una gran cantidad de detalles sobre su vida a todos esos que antes había aprendido a controlar.
Pero abrir un blog personal es lo que tiene, y no le puede echar la culpa a Google de lo que él decida publicar. La política de privacidad es clara y, desde luego, parece claro que sus datos personales no se filtran a no ser que él mismo se vaya de la lengua en lo que escribe.
Además, Andrés utiliza Calendars para acordarse de las fechas importantes, de los eventos a los que piensa acudir y de las citas con sus amigos y familiares. En las bases de datos de Google, piensa Andrés, ya no solo está lo que ha hecho cada día, sino también lo que tiene pensado hacer en los días futuros. "Incluso mi lista de cosas pendientes en Tasks".
A través de las huellas que va dejando en Google News (y de las búsquedas que, todavía, de vez en cuando realiza) también saben en Mountain View lo que Andrés lee. Por los 'feeds' que almacena en Google Reader conocen a la perfección los temas que le interesan y dónde se conecta para acceder a información sobre ellos. Y gracias a Youtube pueden descubrir también el tipo de vídeos que le emocionan, le hacen reír o le sirven para estar al día.
Por si fuera poco, en Google Docs están algunos de sus documentos más reveladores. Su currículum (donde aparecen completos sus datos de contacto), sus trabajos de cuando iba a la universidad, las tablas estadísticas de su pequeña 'start-up' innovadora, las diapositivas con la idea revolucionaria que piensa presentar en la reunión con un inversor potente.
Todo esto es privado. Sólo él (y las personas con que elija compartirlo) tienen acceso. Pero se encuentra almacenado en los servidores de Google y el buscador se reserva el derecho a facilitar el acceso a estos datos a terceros en ciertos supuestos, tal como se especifica en el apartado "Qué datos personales compartimos" de su nueva Política de Privacidad.
Nada más leerlo, sorprendido por la cantidad de cosas que no sabía sobre la forma en que se utilizan sus datos, se conecta a GTalk para contárselo a su mejor amigo. El contenido de su chat quedará almacenado en los servidores de Google, a no ser que especifique lo contrario y marque la conversación como privada.
Y todo esto sin que Andrés hubiera pensado todavía en su teléfono móvil...
Como Andrés utiliza las aplicaciones de GMail, Blogger, Reader y Google+ la empresa ya hacía tiempo que tenía su número de teléfono, asociado a muchos de estos servicios cuando se usa el servicio SMS. No obstante, el hecho de tener un móvil con Android ha desnudado otros aspectos de su personalidad que él creía ocultos a los ojos del gigante.
Para empezar, Andrés se encuentra constantemente localizado. Google revisa su ubicación, gracias a la conexión móvil, para ofrecerle búsquedas y otras funciones adaptadas al lugar en que se encuentra, así como para guiarle a través de Maps y Navigation, que le dicen como llegar a donde, de antemano, él ha confesado que tiene pensado ir.
Además, casi por inercia y, desde luego, por comodidad, sincronizó todos sus contactos (los del móvil, los de gmail, los de facebook, los de tuenti...) con su cuenta de Google, para acceder a ellos desde cualquier terminal.
Ahora los datos personales, números de teléfono, emails, direcciones físicas y un largo etcétera de datos de sus amigos y conocidos están también en los servidores de Google. Por culpa de Andrés y sin que ellos lo sepan.
"Madre mía como se enteren...", piensa. Y accede al gestor de contactos para eliminar algunos, los más comprometidos.
Megaupload y la destrucción de la cultura a lo largo de la historia

Megaupload tiene dos semanas de gracia para que se arregle la situación de los datos de 50 millones de usuarios, o bien, serán destruidos. Dos semanas para esa cantidad de gente y datos me parece muy poco tiempo pero además, deberíamos de tener claro que lo que esta en juego aquí no son solo datos crudos, sino también la cultura que construyen los datos.
Los libros no son su páginas de papel, el cine no es una sala de proyección ni las cajas en las que se empaquetan para venderse, la música no son Ipods, ni tracks de 99 centavos o nuevos modelos de negocio. La cultura es experiencias, ideas, conocimiento - no objetos ni terabytes únicamente: el sistema cultural en nuestros días es post-artefacto.
Megaupload no es únicamente un servicio que cubría la demanda de distribución cultural que los monopolios intelectuales no cubren, era también una librería en donde la gente almacenaba, compartía y experimentaba bienes culturales que también ellos mismos producían: consumidores y a la vez productores de música, libros y cine. Mucho de este material no pertenece ni siquiera a quienes promovieron el linchamiento a Kim Dotcom, quien por cierto, no es peor que los magnates de la industria del entretenimiento.
La destrucción de los datos de Megaupload, además de que seguramente implicaría violaciones de derechos de propiedad intelectual de muchos usuarios quienes utilizaban Megaupload para distribuir sus creaciones fuera del régimen corporativista de la propiedad intelectual, también significa la destrucción de un archivo cultural.
En la historia de humanidad, grupos de poder han decidido que la mejor forma de suprimir ideas que no les gustan o no les convienen, es destruyéndolas de forma intencional. Borrandolas de la memoria colectiva. La Biblioteca de Alexandria es el referente más frecuente, sin embargo existen casos de destrucción de acervos culturales mucho más cercanos a nuestro tiempo.
Hace 15 años la UNESCO publicó un reporte titulado “Memoria perdida: librerias y archivos destruidos en el siglo XX”. (PDF)
Varios de los casos que repasa el reporte se deben a desastres naturales, pero predomina la destrucción intencional debido a conflictos políticos, invasiones y guerras. Algunos ejemplos que vale la pena no olvidar:
-
Alemania: Durante la Segunda Guerra Mundial los encargados de las librerías crearon una “lista negra” de autores prohibidos que equivalía al 10% de las colecciones que se ofrecían al público. El 10 de mayo de 1933, se realizó la primera quema pública de libros. La “lista negra” llegó a 5,500 ejemplares y se estima que un tercio de los libros que existían en Alemania fueron destruidos durante la Segunda Guerra Mundial.
-
Checoslovaquia: En 1938 y hasta 1945 todos los libros de geografía e historia fueron confiscados. Muchos fueron quemados, destruidos o enviados a Alemania. La Librería de Ciencias Naturales, incluyendo su índice (de tarjetas) fue también destruido.
-
Polonia: Durante la ocupación alemana, se destruyeron intencionalmente las librerías, archivos y museos polacos. La Librería Militar que contenía 350,000 libros de historia de Polonia fue completa destrozada. La estimación final de la pérdida durante de este período es de 22.5 millones de libros.
-
Unión Soviética: 100 millones de libros fueron destruidos durante la invasión alemana.
-
China: De 1966 a 1976 se purgaron los libros que no eran “políticamente correctos”. Muchas librerías fueron cerradas y otras fueron quemadas. El reporte de la UNESCO considera que esta destrucción fue de una escala “sin precedente”.
-
Kuwait: En 1990 después de la invasión iraquí, las librerías y los centros de cómputo fueron quemados. El Centro Nacional de Investigación Científica y Tecnología de la Información fue trasladado a Bagdad.
-
Bosnia: En 1993 el 90% de la colección de la Librería Nacional de Sarajevo, la cual albergaba la historia de la cultura bosnia, fue completamente destruida durante el sitio de Sarajevo.
El repaso histórico de la destrucción de archivos de ideas y conocimiento de la UNESCO concluye:
La pérdida de archivos es una seria pérdida de memoria en un ser humano: las sociedades simplemente no pueden funcionar propiamente sin una memoria colectiva de sus archivos.
La infracción al derecho del autor, legalmente no es correcta (y no es un robo, es una infracción) puede que para algunos hasta políticamente incorrecta— pero la infracción masiva que sucede en nuestros días demuestra que tal vez lo que no es políticamente correcto es el sistema de propiedad intelectual que se pretende imponer a la fuerza en la era de la digitalización.
La destrucción de la infraestructura de Napster equivalió al cierre de un club comunitario (para el público, no estatal) de música. El cierre de OiNK a la quema de las tarjetas de un índice bilbiotecario. Pero Megaupload, es en sí, el archivo.
La situación es importante, por eso Electronic Frontier Foundation de hecho ha comenzado una campaña para ayudar a recuperar sus datos a los usuarios en Estados Unidos de Megaupload:
La batalla legal entre el gobierno y Megaupload no terminarán pronto. Mientras tanto, de cualquier forma muchos usuarios de los servicios de Megaupload han sido atrapados en las redes del gobierno, y, como consecuencia, han perdido acceso a sus propios datos.
Megaupload claro, tenía muchos clientes legales, pero esta gente no recibió notificación de que podrían perder acceso a sus datos y ninguna señal de como recuperar lo que les pertenece. Haciendo a un lado el caso contra Megaupload, el gobierno debería de evitar esta clase de daños colaterales, no crearlos.
La acción es coordinada con la iniciada por el Partido Pirata en Cataluña, a la cual puedes unirte sí eres afectado colateral del caso Megaupload.
Evidentemente, hablar solamente de “proteger la propiedad intelectual” provoca que dejemos a un lado las implicaciones culturales que tiene. Los resultados los estamos viendo. La digitalización y los respaldos son dos grandes ventajas que la tecnología ofrece al ecosistema cultural. Pero ¿qué pasa cuando el respaldo, es decir el archivo, es destruido? El borrar los datos en los servidores de Megaupload, equivaldría a borrar un pedazo de la memoria colectiva.
Carajo, no hemos aprendido nada…
Imagen Librería Nacional de Sarajevo vía Wikipedia

Los datos de Megaupload podrían ser eliminados esta semana
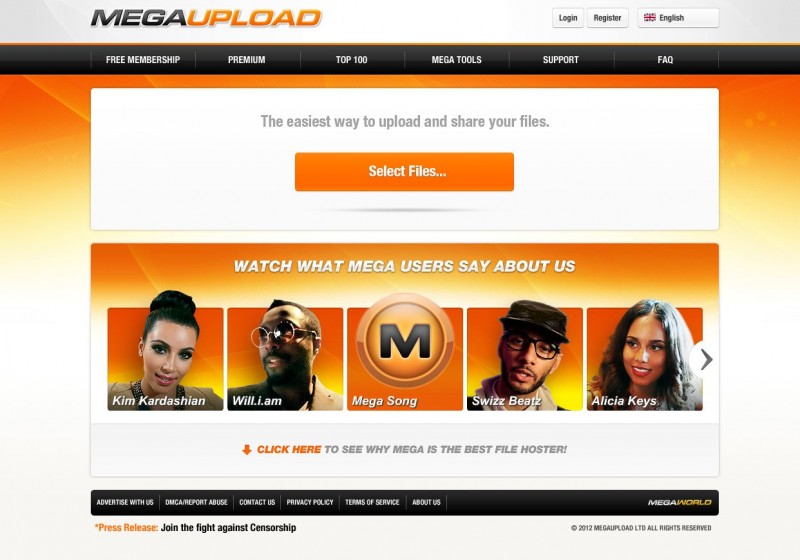
Como muchos nos temíamos, parece que todos o la gran mayoría de los datos almacenados hasta ahora por Megaupload, incluidos los personales como documentos o imágenes, van a ser eliminados. Esto es lo que se desprende de una carta emitida por la Fiscalía de Estados Unidos donde se lee que Carpathia Hosting Inc. y Cogent Communications Group Inc, las dos empresas de almacenamiento contratadas por Megaupload, pueden empezar a borrar los datos tan pronto como este jueves.
En la carta comentan que el Gobierno de Estados Unidos ha copiado algunos datos de los servidores, pero que no incautaron nada físico y una vez ejecutadas las órdenes de allanamiento, por un lado no tienen derecho a acceder a los datos y por el otro explican que los servidores están controlados por las dos empresas por lo que las cuestiones sobre el futuro de la información contenida en ellos deben resolverse con ellas.
Ante esto, el abogado de Megaupload, Ira Rothken, comentó que el Gobierno ha congelado los fondos de la compañía -de ahí que no puedan pagar los servicios de Carpathia y Cogent y estas se planteen eliminar los datos- y que están trabajando con la fiscalía para evitar el borrado de información que según sus cálculos afectaría al menos a 50 millones de usuarios. Además aseguró que los datos no son solamente importantes para los usuarios sino también para que Megaupload pueda defenderse. En sus propias palabras:
Somos cautelosamente optimistas con esta cuestión debido a que tanto los Estados Unidos como Megaupload tenemos el deseo común de proteger a los consumidores.
Mientras, Kim Dotcom, fundador de Megaupload, y los otros tres detenidos en la operación del FBI que el pasado 19 de enero dio como resultado el cierre del sitio, permanecen detenidos en Nueva Zelanda y los federales buscan extraditarlos a EE.UU para juzgarlos por cargos de infracciones de copyright, crimen organizado o lavado de dinero.
Los fundadores de SeriesYonkis ven bien el cierre de Megaupload y Megavídeo
El cierre de Megavídeo y Megaupload sigue dando que hablar en la Red e incluso en la televisión. Los cofundadores de SeriesYonkis han dado su punto de vista sobre la intervención del FBI y posterior cierre del "imperio Mega". A continuación recogemos alguna de las declaraciones vertidas en el programa 59 segundos.
A pesar de que SeriesYonkis se hizo popular gracias a los contenidos de Megavídeo, los fundadores del portal consideran que la intervención del FBI "fue acertada siempre y cuando tuvieran indicios de que su actividad era ilegal".
Jordi Tamargo, cofundador del popular portal de series considera que "está bien que lo cierren si no cumplían con la legislación". "El servicio como tal no tenía problema, pero si los responsables no cumplían con la ley, es lógico que lo cierren". Por su parte, David Martínez, cofundador del portal matiza que se trata de un proceso mediático que va más allá de la propiedad intelectual. "El dueño de Megaupload tuvo problemas anteriormente con la ley, por eso el FBI se ha fijado más. Me parece bien el cierre de Megaupload siempre y cuando un juez haya dicho que era ilegal lo que hacía el portal.
¿Qué opinan sobre el P2P?
Si una persona quiere compartir una película y no es para ganar dinero, me parece que es correcto.", asimismo recuerdan que las páginas de enlaces que no albergan contenido no hacen nada ilegal, eso sí, matizan que las leyes están cambiando y precisamente es lo que quieren perseguir".
Preguntados sobre la posible intervención de los operadores en el bloqueo de contenidos, Jordi señala que tecnológicamente pueden filtrar y analizar todos los contenidos a pesar del enorme coste económico, sin embargo recuerda que con arreglo a la ley atentaría contra el "derecho a la privacidad".
Alternativas legales
En relación a los nuevos servicios legales, David señala que "Dropbox y otras alternativas son legales, sin embargo recuerda que el servicio no es el problema, sino los usuarios". Asimismo indica que la industria no lo está poniendo nada fácil. "Es necesario adaptarse a la tecnología y no poner puertas al campo".
Empresa de seguridad identifica nuevo tipo de malware: gusanos infectados por virus
El malware, o código malicioso o software malintencionado, es todo aquel tipo de software que tiene como objetivo infiltrarse en un computador de manera fraudulenta para robar datos, obtener contraseñas o dañar los activos almacenados en el sistema en el que se infiltró; todo ello sin el consentimiento y conocimiento del usuario. Dentro del malware podremos encontrar, entre otros, a los virus (que reemplazan archivos ejecutables por otros que incluyen código malicioso) o a los gusanos (o worms) que residen en memoria y se duplican a sí mismos; sin embargo, según la compañía rumana de seguridad Softwin (que es la que desarrolla el paquete de seguridad Bitdefender), en los últimos tiempos se han topado con una nueva clase de malware que podríamos considerar una mutación: la infección de un gusano por un virus.
¿Una mutación de malware? El anuncio de Softwin es bastante sorprendente pero, según comentan, es algo que puede darse cuando un virus intenta infectar un sistema que ya ha sido infectado por un gusano. En base a su razonamiento, dado que los gusanos tienen a existir bajo archivos ejecutables y los virus tienen como objetivo la infección de archivos ejecutables, esta rara situación podría darse y un virus podría modificar un gusano.
Y aunque podríamos pensar que esta mutación de gusano-virus podría aumentar el riesgo de amenaza o dificultar la limpieza de un sistema vulnerado, según el equipo de la compañía de seguridad, no han encontrado trazas que indiquen que el resultado sea mucho más peligroso o pueda causar un mayor daño a un sistema que un gusano o un virus por separado. ¿Y entonces porqué de esta alarma? Según Softwin, este malware resultante tendría una mayor probabilidad de extenderse por una red (aprovechando dicha característica de los gusanos).
En una muestra de 10.000 millones de archivos, los investigadores encontraron 40.000 instancias de esta mutación de malware, es decir, una tasa de aparición del 0,4%; y aunque no es un dato excesivamente alarmante es un hallazgo de lo más curioso. Uno de los escenarios en los que encontraron esta mutación fue en un sistema en el que residía el gusano Rimecud (diseñado para robar información como las contraseñas) que había sido infectado por el virus Virtob (diseñado para crear una puerta trasera por la que pudiese acceder un atacante externo). La combinación de ambos tipos de malware daba como resultado un escenario en el que se podía robar información privada y permitir que un atacante remoto accediese al sistema y usase toda esa información para acceder a los servicios privados del usuario (correo electrónico, redes sociales o actividades bancarias).
¿Así de simple? ¿Un virus que infecta a un gusano da como resultado un malware más potente? Se hace algo complicado de creer porque si, por regla general, un virus se diseña con el objetivo de causar estragos y desbaratar un sistema, si llega a infectar un gusano la teoría dice que es posible que también cause estragos en el propio gusano y no que lo convierta en “algo más potente”. Curiosamente, los investigadores no creen que este tipo de combinaciones virus-gusano sean algo preparado o un nuevo tipo de amenaza, simplemente creen que es fruto de la casualidad, aunque, viendo que es posible la combinación de estos tipos de malware, las empresas de seguridad deberían estar preparadas para estos nuevos tipos de amenazas.
¿Amenaza real o sensacionalismo de Softwin? Un informe mucho más detallado podría haber estado bien para dotar de mayor solvencia al anuncio y, sobre todo, para contrastar la información pero, suponiendo que estén en lo cierto, el hallazgo es bastante curioso.
Symantec reconoce el robo de código fuente y alerta a sus clientes
Es difícil imaginar la cara que deben tener en estos momentos los relaciones públicas de Symantec. De hecho, estamos seguros de que en estos momentos preferirían estar ocultos en la más oscura y remota de las cavernas. El coloso estadounidense del software de seguridad ha reconocido que alguien ha conseguido acceder a partes del código fuente de varios productos, poniendo en riesgo su capacidad para proteger los sistemas de los usuarios.
La acción, reivindicada hace unos días por una de las infinitas facciones de Anonymous, tendría por objetivo llamar la atención sobre una demanda colectiva interpuesta contra Symantec por atemorizar a los consumidores para vender sus productos, usando versiones de prueba que reportaban supuestos problemas sin otra intención que causar alarma. La historia tiene su punto rocambolesco, dado que aunque el anuncio de Anonymous y su confirmación son de total actualidad, el código fuente habría sido copiado en el año 2006, por lo que básicamente el grueso del software potencialmente vulnerable serían versiones de ese mismo año. Symantec ya se dio cuenta entonces de la fuga, y explica que ha instaurado medidas de seguridad especiales para evitar que se repita un incidente similar.
Al Partido Pirata catalán se suman otros europeos: denuncian a EEUU por Megaupload
El Partido Pirata Catalán lanzó la primera piedra juntando firmas e iniciando una demanda global contra los Estados Unidos por el cierre de Megaupload. La noticia es que se han plegado a la iniciativa otros partidos europeos que -¡por fin!- se ponen del lado de todos aquellos usuarios que confiaron en un servicio y alojaron allí sus archivos. En concreto, según anunció el ‘Partit Pirata’ en su web, la operación del FBI “ha impedido el acceso a millones de archivos de particulares y organizaciones, ocasionando graves daños personales y económicos”. Y esto no puede quedar impune.
Lo hemos dicho aquí en ALT1040: agentes policiales, sin necesidad de ninguna SOPA y sin siquiera media PIPA, pudieron suprimir o congelar de un plumazo la información que infinidad de usuarios (terceros, inocentes, tal vez tú, tal vez yo) habían alojado en un servicio pago. Millones de internautas, a esta hora, no saben si sus discos rippeados (o no), los apuntes de su vida escolar o su colección de películas -infringidas o no las leyes de copyright- sobreviven en algún lugar. O si permanecerán en la sombra, junto a Megaupload.
Pero hay algo casi tan importante en las consecuencias de la clausura: se acusa al Gobierno de Estados Unidos de “apropiarse indebidamente” de los datos personales de los usuarios de Megaupload.
Sólo en España la iniciativa de demanda a los Estados Unidos ya tiene el respaldo de unas 1.500 personas que se presentarían como parte perjudicada. Lo interesante del caso es que otros partidos de Reino Unido, República Checa, Ucrania, Francia y Suecia, han tomado la causa como propia.
Hasta ahora estas organizaciones se han unido:
¿Cómo se procede a hacer esta demanda?
-
Cada partido ha alojado o va a alojar en sus páginas un formulario similar al del Partido Pirata Catalán para que se “inscriban” los damnificados. En España, según informaron oficialmente, en tan sólo 24 horas recibió solicitudes de unas 1.500 personas perdujicadas.
-
Las demandas se lanzan en dos frentes: 1) Se responsabilizaría a la industria del entretenimiento estadounidense de la pérdida de archivos legítimos de particulares y organizaciones. 2) Por el otro, se demandaría a las autoridades estadounidenses por violar la privacidad de los usuarios que tenían en Megaupload sus perfiles personales, que en el caso de España, vulneraría los artículos 197 y 198 del código Penal.
-
La otra punta de la disputa: ¿puede Estados Unidos apresar a personas de otra nacionalidad en otro país por un “delito” de internet, que es global y no particular? Esto opina Loz Kaye, líder del Partido Pirata en Reino Unido, según publicó la BBC de Londres:
“El FBI ha usado un martillo muy largo para romper su nuez. Ninguno de los arrestados (en el caso Megaupload) eran estadounidenses. Ayer se produjo otro arresto de un ciudadano estonio en Holanda y no han querido darnos sus datos. Si damos la impresión de que esto es el salvaje oeste y que gana el que tiene la pistola más larga, nos vamos a meter en un problema social importante. Aquí no hablamos de razón de estado, aquí hablamos de razón de empresa. Por la misma razón un señor de Rusia puede detener a alguien en Estados Unidos. Eso ya asomó la oreja con el tema de clic Wikileaks”.
Es un debate que se ha postergado más de la cuenta. El cierre de Megaupload en la mayoría de los medios se ha agotado en la fortuna de Kim Dotcom o en el nuevo auge del p2p. Pero por ejemplo, existen otros daños colaterales notables. Según la BBC, al Partido Pirata en Reino Unido también le preocupa la repercusión que el cierre de Megaupload pueda tener en futuros emprendimientos tecnológicos. “Incluso servicios como Dropbox se lo estarán pensando dos veces”, comenta Loz Kaye, “esto alterará la innovación. No sabemos lo que va a pasar”.
Eso, no sabemos qué va a pasar…
El Parlamento Europeo puede tumbar el #ACTA que ayer ha firmado España
Aunque la que está tumbada (o lo ha estado) es la web del Parlamento Europeo hay que resaltar que es la única institución europea que puede frenar la ofensiva pro ACTA que impulsan los gobiernos europeos en pleno debate mundial sobre las leyes contra Internet. Véase el nivel y la sensibilidad de la casta gubernamental. Una ofensiva que ayer alcanzaba su punto máximo con la firma del ACTA por la mayoría de países de la UE.
El Parlamento Europeo es la única institución europea elegida por los ciudadanos europeos, en el caso de España por el sistema proporcional de un ciudadano un voto del que no disfrutamos en las elecciones españolas. Allí hay eurodiputados que han trabajado por las libertades digitales sin descanso.
Es el caso de Christian Ensgtröm, Raül Romeva, Françoise Castex o de Marietje Schaake, la eurodiputada holandesa que ha hecho un llamamiento a los ciudadanos digitales europeos que están descontentos con la firma del ACTA para convencer a sus colegas del Parlamento Europeo y frenar el tratado.
Marietje Schaake recuerda que ya en una ocasión poco faltó para tumbar el ACTA. Fue cuando la mayoría de la izquierda y de los liberales se unieron en defensa de una resolución que al final fue derrotada por 16 votos, pero ayer mismo varios eurodiputados polacos aseguraban que están dispuestos a cambiar el sentido de su voto o a participar de la votación.
Las 26 abstenciones y las 82 ausencias de la votación de 2010 también sugieren que es posible frenar el ACTA en el Parlamento Europeo si a sus señorías les llega el mensaje, como ha llegado en el caso de Polonia, de la importancia de la votación.
Mientras tanto, en Avaaz se inició hace dos días una recogida de firmas cuyo objetivo son las 500.000 peticiones, de las cuales ya tienen 470.000:
http://www.avaaz.org/es/eu_save_the_internet/?slideshow
Convencer para vencer.
El FBI pretende monitorizar las redes sociales

El FBI está tratando de desarrollar una aplicación web que pueda monitorear las redes sociales, incluyendo Facebook y Twitter, con el fin de obtener información en tiempo real sobre posibles amenazas o situaciones que puedan provocar una brecha de seguridad en el futuro. Este plan fue revelado de manera involuntaria por el Centro de Operaciones e Información Estratégica del FBI (SIOC por sus siglas en inglés) en una solicitud de investigación de mercado relacionada con una "Aplicación para los medios sociales".
El medio New Scientist cogió la solicitud rápidamente, la cual tiene como objetivo "determinar las capacidades de la industria de las Tecnologías de la Información, para proporcionar una aplicación sobre los medios sociales". Las agencias gubernamentales como el FBI, suelen ser reacias a la hora de hablar sobre cómo las redes sociales pueden ser utilizadas como una herramienta de inteligencia.
En la solicitud de información del documento, el FBI establece los requisitos para la aplicación que está tratando de construir. Hacia el final, el SIOC escribe:
El FBI ha estado llevando a cabo estudios de mercado, y ha determinado que una aplicación que envíe alertas geoespaciales y análisis de la cartografía, es la mejor solución para la consecución y difusión de información proveniente de fuentes públicas, además de para conceder un mejor reconocimiento de la situación.
Podéis ver el documento de 6 páginas si hacéis clic aquí, pero a continuación están algunos de los aspectos más destacados:
-
Proporcionar una búsqueda automatizada y capacidad de rastreo en las redes de comunicación social, y abrir las fuentes de las webs de noticias para analizar los acontecimientos de última hora, crisis y amenazas que cumplen con los parámetros de búsqueda o palabras clave definidas por el FBI SIOC.
-
Capacidad para el usuario [del FBI] para crear, definir y seleccionar los parámetros de búsqueda o palabras clave. Búsqueda automática de noticias nacionales, noticias locales y en las redes de comunicación social. Los ejemplos incluyen pero no están limitados a Fox News, CNN, MSNBC, Twitter, Facebook, etc
-
Proporcionar notificaciones instantáneas de eventos de última hora, incidentes y amenazas emergentes que han sido controladas y cumplen con los parámetros de búsqueda designados.
-
Capacidad para acceder de forma inmediata a los mapas geoespaciales codificados, además de proporcionar las capas críticas de las infraestructuras. Se incluyen, pero no se limitan a Google Maps, Google 3D mapas ESRI, y Yahoo Maps.
-
Capacidad de búsqueda instantánea y seguimiento de palabras clave en todos los tweets disponibles al público a través de Twitter, y otras redes sociales que permitan publicaciones, así como webs y foros (p.ej.: Facebook, MySpace, etc.)
Vale la pena leerse el documento entero si no tenéis problema con el inglés, ya que vienen bastantes detalles sobre el modo en que dicha aplicación funcionaría.
El control de la actividad en los medios sociales no es algo nuevo del FBI. A principios de este mes, miembros del subcomité instaron al Departamento de Seguridad Nacional a vigilar más de cerca la actividad de los medios de comunicación social.
Aunque los defensores de la privacidad no pueden evitar crisparse al oír hablar de monitorizar estos servicios, la posición del gobierno es que si la información es pública, filtrarla y monitorizarla es algo justo. En este aspecto, se menciona claramente la "información disponible al público" y no aquella que se decide tratar en privado.
¿Qué piensas acerca de cómo los organismos gubernamentales y la policía está utilizando herramientas de control social de los medios de comunicación?
Twitter censurará tweets que violen leyes de cada país

Twitter acaba de anunciar que, debido a su cada vez mayor expansión internacional, empezarán a restringir por países algunos tweets en base a su contenido si éstos violan los límites a la libertad de expresión que haya en esas naciones.
Para entenderlo bien, nada mejor que el ejemplo que ellos mismos ponen con Francia y Alemania, donde está prohibida toda aquella expresión a favor del nazismo. Antes, si se publicaba un tweet con un contenido pro-nazi, la única manera que cumplir con la ley en esos países era borrándolo a nivel global. Sin embargo, a partir de ahora ese tweet se eliminaría solamente para los usuarios de Francia y Alemania.
Es decir: la eliminación de un tweet que viole una legislación local se hará solamente a nivel local, permaneciendo accesible para el resto del mundo. Según dicen, se informará a los usuarios cuando un tweet sea retenido y la razón para hacerlo, además de hacer el proceso todo lo transparente que puedan. Para ello, han llegado a un acuerdo con Chilling Effects, habilitando una página donde se pueden encontrar las notificaciones de cease and desist que recibe el servicio.
Si bien el ejemplo que ponen es muy políticamente correcto, este movimiento despierta muchos recelos, especialmente en lo relacionado con dictaduras. Si un país tiene coartada la libertad de expresión porque está bajo un régimen dictatorial y tienen prohibidas las manifestaciones de descontento o la incitación a la rebelión, ¿limitarán también esos tweets?
Pensemos en los casos de Túnez, Egipto o incluso Libia: ¿hubiese jugado el mismo papel Twitter de haber existido esta nueva opción?. O también pensemos en un régimen democrático que, por alguna razón, imponga un estado de excepción injustificado o, cuanto menos, cuestionable. ¿Qué ocurrirá entonces?
Twitter se ha revelado como un medio de comunicación eficaz cuando se dan situaciones problemáticas a nivel nacional e internacional, convirtiéndose en una vía para dar a conocer lo que está ocurriendo tanto dentro como fuera de los países. Con esta decisión, y conociendo tan sólo la limitada información que han dado sobre ella, es muy posible que esa eficacia comunicativa ya no vuelva a ser la misma.
El relator del #ACTA en el Parlamento Europeo dimite y denuncia maniobras para imponer el tratado
El eurodiputado Kader Arif ha presentado su dimisión como “relator” del ACTA en el Parlamento Europeo y lo ha hecho denunciando de “la manera más fuerte posible” todo el proceso que condujo a la firma del acuerdo que hoy han firmado en Japón la mayoría de gobiernos europeos. Un proceso que ha calificado de “farsa”.
El eurodiputado denuncia la no inclusión de organizaciones de la sociedad civil, la falta de transparencia desde el inicio de las negociaciones, las imprevistas modificaciones de la agenda, la exclusión de las demandas del Parlamento de la UE que se expresaron en varias ocasiones en la Cámara que debería representar al pueblo europeo.
Como relator, denuncia el eurodiputado, nunca antes había visto unas maniobras semejantes. Tanto para imponer un calendario como para evitar que la opinión pública conociese los peligros del tratado. Sí, el secretismo. Sí, las mentiras. Sí, las humillaciones. Sí, una niña y el Informe Gallo que abría la puerta al ACTA. Capaces de todo. El lobby internacional de las SGAE y sus servidores políticos...
Así se resintió el tráfico en Internet con el cierre de MegaUpload
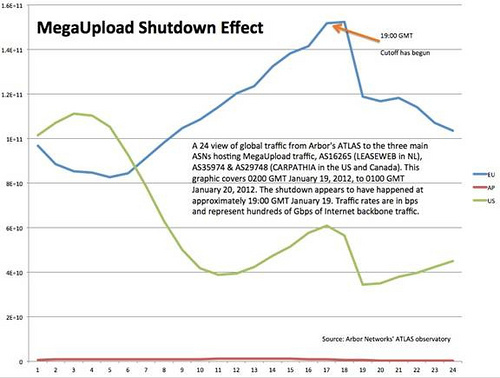
El observatorio ATLAS detectó una caída de tráfico en las troncales europeas en las horas inmediatamente posteriores al cierre del portal de alojamiento de ficheros. Desde el punto neutro Espanix, sin embargo, no se midió nada relevante.
El cierre de MegaUpload sigue dando que hablar. Más allá de la histeria en la que se han instalado los demás portales de descargas directas tomando acciones para evitar sufrir el mismo destino, toca analizar el impacto que ha tenido en el movimiento de datos dentro de la red.
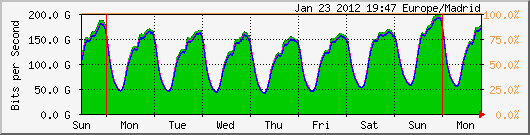
Con tantos usuarios descargando ficheros con gestores automáticos, o visualizando vídeos en streaming a partir de la también desaparecida MegaVideo, era de esperar que los gráficos de tráfico reseñaran una notable bajada. De hecho, la propia MegaUpload decía que sus servicios eran responsables del 4% de todo el tráfico de Internet.
Así lo corrobora el gráfico del observatorio ATLAS, desde donde la empresa Arbor Networks monitoriza las redes de 100 operadores en todo el mundo, demostrando una más que destacable bajada en el tráfico en Europa y Estados Unidos hacia los sistemas autónomos utilizados por Megaupload.
A las 20.00 horas en España (19:00 GMT) del pasado jueves fue cuando empezaron a dejar de funcionar MegaUpload y sus portales filiales, generando una caída de aproximadamente un 20% en las troncales europeas, que pasaron de transportar 150 Gbps a 120 Gbps de forma muy abrupta. En Estados Unidos se aprecia una caída similar en términos relativos.
Por el contrario, si tenemos en cuenta los valores que aportan los gráficos del punto neutro español Espanix, en el jueves pasado (marcado como Thu) no se observa una bajada destacable del tráfico de la red en las últimas horas del día. De hecho, parece que fue un día completamente normal y el fin de semana tampoco se observó ningún cambio relevante.
Destapan el correo electrónico de Kim Dotcom a su llegada al vecindario: «No os olvidéis de la cocaína»
Hace unas horas se ha destapado la historia detrás del dueño de Megaupload a su llegada al vecindario en Nueva Zelanda donde residía. Una irónica carta llena de sarcasmo dirigida a todos sus vecinos, los cuales se mostraban preocupados por la presencia de un hombre con un pasado turbulento. Ante las dudas, la respuesta de Dotcom no dejó indiferente a nadie.
La historia habría comenzado poco después de que se mudara a Coatesville en Nueva Zelanda. Muchos vecinos comenzaron a preocuparse cuando les llegaron las primeras noticias del hombre que vivía en la mansión. Dotcom tenía un pasado criminal habiendo sido acusado de hacker y abuso de información privilegiada. Uno de los vecinos era la abogada France Komoroski, quién habría iniciado una cadena de correos electrónicos entre el vecindario para debatir sobre el tema.
Evidentemente Dotcom no se encontraba en esa lista de mensajes. Para su sorpresa (y al parecer preocupación inicial), los correos llegaron a manos del dueño de Megaupload. Komoroski y el resto de vecinos creían que habían sido “hackeados” por el hombre y temían algún tipo de represalias.
Más tarde descubrirían que los correos habían llegado a Dotcom a través de un tercero. La respuesta de Dotcom a la propia “caza de brujas” que se había encontrado en su barrio fue una carta a través del correo para todos sus vecinos. Carta que hoy ha visto la luz a través de Komoroski, la cual ha explicado para el Sydney Morning Herald lo siguiente:
Su e-mail no me asustó, su correo electrónico pensé que era divertido, en cambio, uno de los vecinos creyó que lo que estaba diciendo era verdad, y creo que tenía miedo por ella… luego otro vecino que había estado con nosotros abandonó el barrio tan pronto como le llegó el correo…
La abogada no se quedo ahí en sus acusaciones. Según la mujer, Dotcom asustaba constantemente a los caballos con sus coches y carreras por Coatesville. Incluso ha filtrado un correo donde ella misma lo invitó a tomar un café para hablar, invitación a la que Dotcom le respondería:
Sería bueno, así cumplo con los líderes del movimiento inquisidor de Coatesville…
PD: ¿De verdad crees que he hackeado tu correo electrónico? Tonterías. Uno de mis agentes se ha infiltrado en su familia :-)
Sea como fuere, el filtrado de estos correos junto a las historias que cuenta Komoroski parecen más un ajuste de cuentas una vez que el hombre ha sido detenido que información que pueda ofrecer algo de luz al proceso al que se enfrenta. Les dejo con la carta abierta del hombre que creó Megaupload a su llegada al nuevo barrio:
Querido Barrio de vigilantes,
Como todos ustedes saben, recientemente me he mudado al barrio y soy un ex hacker. Bueno, yo sólo estaba pirateando un servidor de correo local… y adivinen lo que encontré.
En primer lugar, permítanme asegurarles que tener un vecino criminal como yo viene con beneficios.
Nuestro recién inaugurado centro local de lavado de dinero le puede ayudar con la optimización de su fraude fiscal.
Nuestra red de información privilegiada internacional puede proporcionar sugerencias sobre acciones valiosas.
Mis relaciones personales cercanas con otros (mucho peores que yo) delincuentes pueden ayudarles cuando tengan que lidiar con un vecino desagradable.
Con toda seriedad: Mi esposa, mis dos hijos y yo, amamos a Nueva Zelanda y “Venimos en paz”.
Hace quince años yo era un hacker y hace 10 años fui condenado por abuso de información privilegiada. Difícilmente el tipo de delitos que ustedes necesitan para comenzar una caza de brujas. Desde entonces he sido un buen chico, mis antecedentes penales han sido talados, y he creado una empresa de Internet de éxito que emplea a más de 100 personas.
Todos los medios de comunicación tiene que informar con noticias viejas. ¿Por qué? Debido a que he elegido evitar a los medios de comunicación. Basta con mirar lo que los medios hicieron con este barrio. Miedo.
A partir de aquí, ustedes puede tomar una decisión: 1: Llamar a la Interpol, la CIA, y la Reina de Inglaterra y tratar de sacarme en el próximo avión de Nueva Zelanda. 2: Siéntense, relájense y me dan la oportunidad de hacer el bien a Nueva Zelanda y, posiblemente, al barrio.
Por cierto, si les apetece venir a tomar un café en algún momento. No te olvides de traer la cocaína (es broma).
Todo lo mejor, Kim.
RapidShare: «Si nos cierran como a Megaupload los siguientes deben ser SkyDrive, iCloud o Dropbox»
Con Megaupload cerrado y Filerserve y Filesonic cubriéndose las espaldas y cambiando los términos de su servicio en lo concerniente a compartir archivos, un nombre surge de entre los tops de los cyberlockers. Probablemente uno de los primeros y de los pocos que se ha declarado en contra de esta especie de “caza de brujas” contra las plataformas de descarga directa. Tras un primer comunicado hace unas horas, RapidShare ha concedido una entrevista a FastCompany donde lo tiene bastante claro: “Si nos tumban como a Megaupload los siguientes deben ser Dropbox, iCloud y SkyDrive”.
Como digo, RapidShare es uno de los cyberlockers más famosos e importantes en el mundo. Por esta razón la web FastCompany se ha puesto en contacto con sus dueños y el abogado de la plataforma para saber la opinión que tienen sobre el cierre de Megaupload y la posibilidad de que sean los siguientes en “caer”.
Este es un pequeño extracto de la entrevista:
- Sobre la posibilidad de que RapidShare sea el siguiente:
… La tecnología detrás de RapidShare y Megaupoad son similares y también es igual que la tecnología detrás de SkyDrive de Microsoft o iCloud de Apple. Se sube un archivo y se accede a él mediante Internet o bien se comparte en ciertos momentos con amigos… la pregunta es cual es el modelo de negocio y si ayuda a la piratería… Nuestro uso es legítimo y luchamos contra ella…
- ¿Si apagan RapidShare deben ser cerrados otros servicios similares cómo Dropbox o iCloud de Apple?
Sí. Nadie puede decir que hacemos menos por la piratería que Dropbox. De hecho, somos los primeros en implementar la política de tumbar las infracciones. Fuimos los primeros en desarrollar un sistema de rastreo en la búsqueda de contenidos ilícitos… creemos que la popularidad sobre la piratería en los cyberlockers se debe a que en servicios como iCloud de Apple la gente tiene miedo a lo que esta compañía sepa o no de ellos. Dropbox por su parte es más lento en los derribos…
La entrevisto continuó en torno a la seguridad que mantiene la plataforma y los problemas legales que han tenido en el pasado en torno a los derechos de autor y los pleitos con la propia RIAA, quienes les acusaron en el 2010 de ser uno de los sitios donde más contenido “pirata” albergaba.
Sea como fuere, su defensa tiene la misma lógica que muchos defienden. Quizá y como premonición de lo que pudiera pasar, RapidShare apunta y refuerza sus usos legítimos con la construcción de software antipiratería dentro de la plataforma.
Megaupload y Dotcom tiene varios frentes abiertos que nada tienen que ver con esta lucha, entre ellos blanqueo de dinero y extorsión. Aún así, uno de los delitos es la supuesta “promoción” en la subida de material con copyright, una denuncia tan vaga que podría valer para todas las plataformas, incluido RapidShare.
Suiza legaliza la piratería
La piratería será legalizada en Suiza
Aunque algunas autoridades de varios países están en lucha contra la piratería, para defender los derechos de autor, y pese a las quejas de la industria del ocio y el entretenimiento las cuales dicen que cada tres personas mayores de 15 años descargan música, películas y juegos de forma no autorizada, pero parece ser que Suiza no piensa que esto sea muy malo ya que está por legalizar la piratería.
Se sabe que ante las demandas el gobierno suizo, contestó a los representantes de la industria, con un estudio en el que se examinaron el empleo no autorizados de obras de internet y decidir si la ley de los derechos de autor podría ser cambiada.
Los resultados que se obtuvieron dentro de la investigación demostraron que las quejas de los productores no tienen fundamentos, tras asegurar que en realidad las descargas ilegales no implican una grave pérdida para las ganancias del autor, puesto que pasa al contrario ya que esta sirve como vía para popularizar el producto y de esa forma los ingresos de los productores aumentan.
Por lo tanto sería considerado legal y accesible descargar contenidos de internet para uso propio y el gobierno suizo no planea cambiar la ley de los derechos de autor ni modificarla con nuevos reglamentos. Por lo tanto recomiendo a los autores de la industria que sería mejor aceptar como nuevos hábitos la piratería.
Cabe destacar algo escrito dentro del informe de la investigación que dice: “Cuando las nuevas tecnologías son accesibles, todos ‘abusan’ de ellas. Es el precio que pagamos por el progreso. Saldrán ganando quienes sean capaces de usar las nuevas tecnologías para su beneficio y perderán quienes omitan este desarrollo y sigan los viejos modelos de negocio”.
Así manipula la industria cultural sus cifras
Los lamentos de la industria cultural y del entretenimiento han muy insistentes en los últimos meses con el fin de empujar al Gobierno de EEUU a impulsar severas leyes antidescargas. Sin embargo, los datos vuelven a mostrar que los pérfidos intentos del sector se basan en cifras no acordes con la realidad.
"La "piratería" de productos televisivos, cinematográficos, musicales o del sector de los videojuegos provoca pérdidas a las compañías en Estados Unidos por valor de entre 200.000 y 250.000 millones de dólares al año y provoca la pérdida de 750.000 puestos de trabajo en el país norteamericano". Con estos datos en la mano, la poderosa industria del entretenimiento en EEUU insistió con vehemencia para que su Gobierno sacase adelante las leyes SOPA y PIPA que buscan defender la propiedad intelectual.
Terribles números, sin duda, de no ser porque son falsos. Según podemos leer en un esclarecedor y conciso artículo, unas pérdidas semejantes suponen que cada ciudadano de Estados Unidos, contando incluso a niños, habría provocado al sector una pérdida anual de 800 dólares (614 euros). Por si fuera poco, la pérdida de 750.000 puestos de trabajo supone una cifra tan escandalosamente alta como imposible, puesto que en todo el sector cinematográfico del país norteamericano trabajan únicamente la mitad de personas.
Como vimos en abril de 2010, la propia Oficina de Responsabilidad Gubernamental (GAO) de Estados Unidos admitió que resulta "difícil, si no imposible cuantificar el impacto (de la piratería) en la economía global". Según este organismo, las tremendas cifras presentadas por el sector "no tienen un origen claro", dejando en evidencia la metodología que emplea la industria para cuantificarlas. Ésta suele pasar por contar como pérdida, por ejemplo, un contenido descargado, por lo que se consideraría como pérdida de 60 euros un videojuego de Xbox 360 descargado en una red P2P.
¿Cuál es entonces la pérdida real que produce la llamada "piratería online"? Otro organismo como el Institute for Policy Innovation (IPI) cree que estas cifras rondan los 58.000 millones de dólares al año, pero expertos en la materia aseguran que el proceso de cuantificación está lleno de problemas metodológicos que provoca que sean cifras tan elevadas.
La respuesta a esta preguna es simple: no se sabe qué pérdidas concretas provoca la "piratería". ¿Cómo cuantificar este dato si en muchas ocasiones el intercambio de archivos favorece que los usuarios compren contenidos del sector cultural? Las fuentes de ingresos para los músicos, por ejemplo, se han desplazado desde la venta de su música en formato físico como el CD a las actuaciones en concierto o a las ventas de productos de merchandising, impulsadas gran parte de éstas por las descargas. ¿Cómo afecta por tanto la "piratería" al mercado laboral y a la productividad de un país? Simple y llanamente: no se puede cuantificar.
La situación es mucho más compleja que las imposibles cifras facilitadas por un sector empeñado en mantener la posición privilegiada que durante muchos años ha ostentado. En cambio, lejos de adaptarse a la nueva realidad y posibilidades que ofrece Internet se aferra con uñas y dientes a tiempos pretéritos cual niño que no quiere ir a la guardería y patalea entre berridos. Tendrá que hacerlo, no tiene otra salida.
De los llenos del cine, a la subida exponencial del P2P
El pasado 19 de enero, Megaupload, el mayor servicio de descargas directas a nivel mundial fue cerrado en una operación de película del FBI. Se produjo un revuelo en la red, millones de usuarios clamaban contra dicho cierre, que mira que casualidad fue el día posterior al BlackOut Day en el que miles de webs cerraron como protesta a la ley SOPA. En las redes sociales no se hablado de otra cosa y surgieron algunos tweets irónicos del siguiente tipo:
Tras el cierre de #Megaupload se produce algo insólito. Llenos en las salas de cine de medio mundo. ILUSOS
— J. Vicente Serrán (@visego2) enero 20, 2012
Tres días más tarde, muchos medios nacionales, tanto periódicos como informativos, se hacen eco de que los cines han registrado cifras históricas de afluencia en este fin de semana pasado y el motivo no es otro que el cierre de Megaupload. ¿La predicción irónica se había cumplido? Nada más lejos de la realidad. Los compañeros de Malaprensa se encargaron de desmontar con un excelente artículo todos los datos en los que se sustentaba la noticia de esos medios “fiables”.
Hoy, en elMundo.es se está realizando una encuesta para determinar por qué vías se compartiendo cultura y el P2P ya amenaza a la descarga directa. Desde nuestro punto de vista, ésta será la vía que más afluencia tendrá en el futuro y prueba de ello lo podemos observar haciendo uso de Google Trends de términos como P2P, eMule, Torrent o BitTorrent.

La subida cuando ni siquiera hace una semana del cierre de MegaUpload es exponencial. Hoy, 24 de enero, muchas personas no saben de lo que les hablas cuando le mencionas P2P pero les aseguro que pronto formará parte de una palabra que habitualmente usemos todos.
Que nadie piense que no podemos seguir compartiendo cultura, lo seguiremos haciendo y con más ahínco si cabe.
Gracias a @misantropolight, @bytedevil y @bufetalmeida
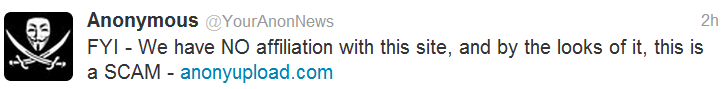
Anonymous lanza Anonyupload [Posible Estafa]
Anonymous ha abierto hace escasas horas el sitio Anonyupload, un sitio para subir archivos y realizar descargas, con motivo del cierre de Megaupload.

Esta es considerada quizás la primera vez que Anonymous efectúa una acción que va más allá de hackear sitios en protesta ante el cierre de un servicio. Aunque actualmente no se encuentra recibiendo archivos, Anonyupload se espera esté funcionando el miércoles.
El servicio lanzado por Anonymous acepta donaciones y un mensaje en su página principal indica que los servidores del sitio se encontrarán en Rusia “para seguridad de los usuarios”.
También, a través de esta página dan las gracias a DotCom (Kim Schmitz) Fundador de el ya muerto y añorado por millones de usuarios, Megaupload.
http://www.anonyupload.com/
ACTUALIZACIÓN: Anonymous ha desmentido que este servicio tenga algo que ver con ellos. Máxima cautela.
Europa se prepara para ratificar el ACTA
Mientras que el debate sobre SOPA (Stop Online Piracy Act) y PIPA (Protect Intellectual Property Act) parece estar relajándose en Estados Unidos, la Unión Europea se ha puesto a trabajar esta semana en la ratificación de un tratado mundial sobre vigilancia de la propiedad intelectual: el Acuerdo Comercial Anti-Falsificación (ACTA, Anti-Counterfeiting Trade Agreement).
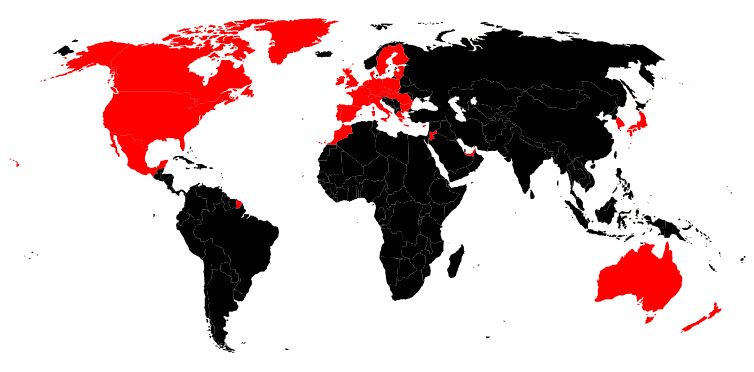
Paises europeos, como Irlanda, se unirán esta semana a EE.UU., Australia, Corea, Nueva Zelanda, México, Jordania, Marruecos, Singapur, los Emiratos Árabes Unidos y Canadá en su apoyo a ACTA.
Según la Electronic Frontier Foundation (EFF), el acuerdo trata principalmente la falsificación de bienes físicos, comos los medicamentos. Sin embargo, tendrá un alcance mucho más amplio, y en particular, se ocupará también de nuevas herramientas dirigidas a "la distribución por Internet y tecnologías de la información".
La semana pasada, cientos de sitios webs principales de Estados Unidos (incluyendo Wikipedia, WordPress, Boing Boing, Craigslist y Reddit), protestaron contra el proyecto de ley SOPA y su hermano PIPA. Millones de usuarios de todo el mundo se unieron en las redes sociales para hacerse escuchar, y Anonymous encabezó una serie de ataques contra páginas como la del departamento de justicia de los Estados Unidos, sobretodo tras conocerse la noticia de que el FBI intervenía Megaupload.
Las protestas, que incluyen peticiones y cartas a los políticos, lograron que la Casa Blanca y la mayoría de los miembros del Senado de los EE.UU. retirasen su apoyo a los controvertidos proyectos de ley.
Uno de los motivos por los que ACTA levanta tantas sospechas y preocupación, es lo poco que se sabe al respecto. La EFF asegura que contiene diversos aspectos que plantean inquietudes en cuanto a la privacidad de los consumidores y las libertades civiles, así como el comercio legítimo de la innovación y el libre flujo de información. En su opinión, también limita la capacidad de los países en desarrollo para elegir opciones políticas que mejor se adapten a sus prioridades nacionales y los niveles de desarrollo económico.
¿Por qué "ACTA" es tan misterioso?
La EFF dijo:
ACTA se está negociando por un selecto grupo de países industrializados fuera de las actuales sedes multilaterales internacionales para la creación de nuevas normas de propiedad intelectual, tales como la Organización Mundial de la Propiedad Intelectual y la Organización Mundial del Comercio.
Tanto la sociedad civil como los países en desarrollo han sido intencionadamente excluidos de estas negociaciones. Mientras que los existentes foros internacionales proporcionan (por lo menos hasta cierto punto) espacio para una amplia gama de puntos de vista para ser escuchados y atendidos, se realiza sin los controles y balances que influyen en el resultado de las negociaciones del ACTA.
Son pocos los países que estando a punto de ratificar el acuerdo, han proporcionado información al público sobre las negociaciones del ACTA (Irlanda es uno de ellos).
Un documento visto por la EFF, revela que los poseedores de derechos están pidiendo nuevas vías legales para que "los proveedores de Internet (ISP) cooperen con los poseedores de derechos de propiedad intelectual, en la eliminación de material ilícito". En Irlanda, el Gobierno está a unos días de aprobar un intrumento legal, que otorgue a estas compañías como sellos discográficos y los estudios cinematográficos, el derecho de solicitar medidas cautelares a los ISP sobre la descarga ilegal en sus redes.
El dueño de Megaupload niega todos los cargos y se defiende: “Ofrecíamos un servicio online como Youtube”
Hace escasos minutos el tribunal en nueva Zelanda encargado de llevar el caso de Megaupload y su fundador Kim Dotcom, ha decidido aplazar la decisión de otorgar o negar la libertad bajo fianza. Dotcom y su abogado defensor niegan todos los cargos comparando su servicio con YouTube: “simplemente ofrecíamos un servicio de almacenamiento online. Megaupload es como YouTube, la gente compartía su creatividad”. Mientras, dos nuevas detenciones han tenido lugar en Europa.
El Tribunal en nueva Zelanda ha pospuesto finalmente para el próximo miércoles la posibilidad de libertad bajo fianza. A su juicio, el fiscal indica que el multimillonario tenía múltiples identidades así como docenas de tarjetas de crédito y un largo historial delictivo que representan un riesgo de fuga de “gran escala”. Según el mismo:
El FBI cree que las sumas encontradas es poco probable que representen todas las cuentas bancarias en el extranjero en propiedad del señor Dotcom.
Los cargos por lo que se acusa a Dotcom son principalmente de extorsión, violación de los derechos de autor y lavado de dinero. En su reaparición de hoy junto a su abogado Paul Davinson, Dotcom niega todas las acusaciones y afirma ser víctima de una campaña para hacerle ver como la peor persona posible.
Parte de la defensa ha sido así:
Dotcom no representa una amenaza de fuga, mi cliente ha cooperado plenamente, su pasaporte ha sido retenido y congelado sus fondos. Además, Dotcom no es el tipo de persona que pasaría desapercibido en los controles de inmigración
Según el juez:
“Dada la amplitud de los temas abordados en esta solicitud de fianza y la gravedad de los problemas, me voy a reservar mi decisión hasta el miércoles.
Sobre los cargos que le acusan de vulnerar sistemáticamente los derechos de autor con la copia y distribución de películas y música con copyright, Dotcomo se ha defendido:
Megaupload es una copañía que simplemente ofrece almacenamiento online. Nuestro negocio está siendo mal interpretado y las autoridades están añadiendo drama al caso. El negocio no era reproducir o copiar material con derechos de autor como se alega. de hecho, los titulares de derechos tuvieron acceso a Megaupload y su identificación de forma inadecuada. Megaupload es como YouTube, un espacio donde los usuarios promueven su creatividad.
Hasta el miércoles no se volverá al Tribunal. Mientras y a última hora, otras dos nuevas detenciones han tenido lugar en Europa. Se trataría de dos personas que trabajaban para el servicio aunque aún están por confirmar sus nombres.
The FreeNet Project, una red anti SOPA y Sinde
Hace unos cuantos años nacía Freenet, una red libre y segura, enfocada a defender la libertad de expresión en Internet permitiendo a sus usuarios navegar, compartir o publicar información de forma completamente anónima.
La idea inicial de este proyecto es la de permitir el acceso a una red privada y segura en países donde la censura en internet es algo normal. Pero en estos convulsos días en los que estamos viendo como algunos quieren acotar la libertad en internet, de nuevo se empieza a hablar de esta solución para navegar de forma anónima.
The FreeNet Project, funciona como una red P2P completamente descentralizada que carece de servidores, por lo que utiliza el ancho de banda y los discos duros de los equipos conectados para, en función de la demanda, poder responder y obtener contenidos en completo anonimato. Además, para complicar el rastreo del que envía o recibe la información, la transferencia de datos no se produce directamente entre dos usuarios, sino que va pasando de un nodo a otro hasta alcanzar su destino final, como contábamos hace poco.
Como no podía ser menos, este proyecto tiene licencia GNU GPL y es multiplataforma. Su instalación en distribuciones Linux es bien sencilla, tan solo tenemos que ejecutar la siguiente linea y empezar a configurarlo.
wget http://freenet.googlecode.com/files/new_installer_offline_1405.jar -O new_installer_offline.jar java-jar new_installer_offline.jar

En el ultimo paso, nos preguntará cuanto espacio queremos reservar en nuestro disco, para ser usado a modo de caché. Después tan solo tenemos que pulsar el icono de la aplicación y se nos abrirá en nuestro navegador, sin importar cual utilicemos.

El proyecto también dispone de varias herramientas propias bastantes interesantes, como Fproxy, que es la propia interfaz web, Frost, un sistema de foros, Thaw, un gestor de descargas o los Freesites, el equivalente de los sitios web.
Como digo, una interesante herramienta para navegar o compartir anónimamente y que seguro volverá a dar que hablar en estos tiempos extraños.
Podéis encontrar los enlaces de descargas para otros sistemas y más información en la pagina freenetproject.org